数字风暴:海洋基础设施与船舶网络威胁的法律框架
探讨在自动化航运时代,管辖海洋网络安全的国际法、国家责任以及不断发展的法律实践。
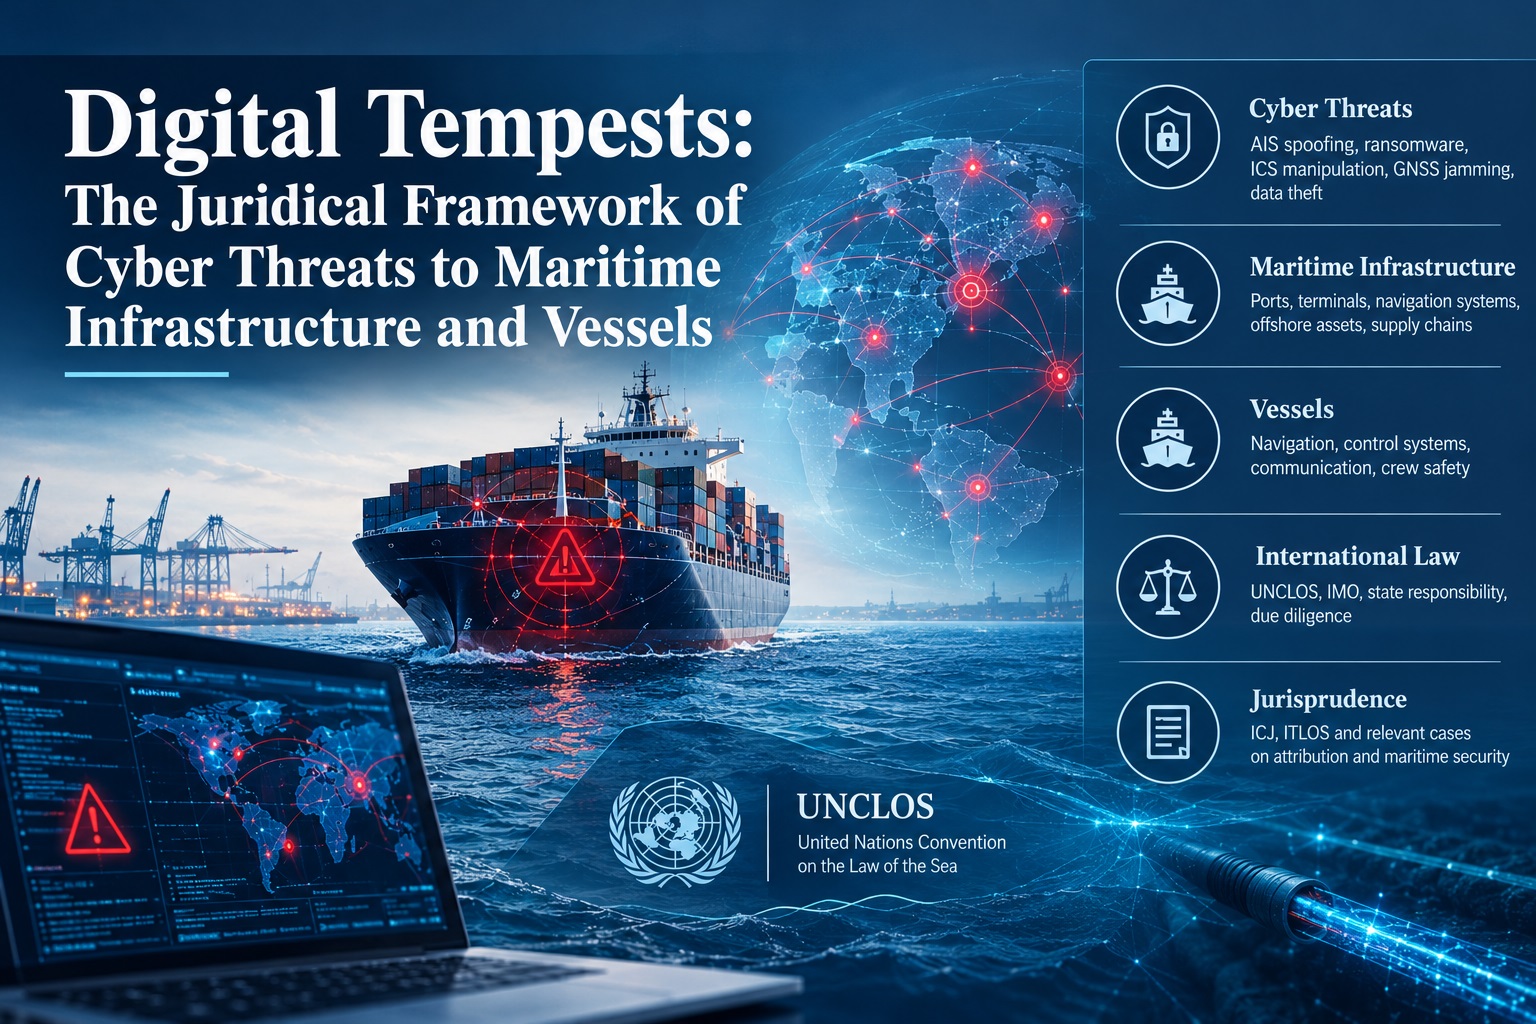
当代海事格局正经历从依赖机械向数字化融合的系统性转型。随着船舶演变为复杂的网络物理系统,港口基础设施发展成为全球物流网络中互联互通的节点,传统海上安全的衡量标准正在被重新界定。网络相关干扰行为的出现——从自动识别系统(AIS)数据欺骗到对超大型集装箱船(ULCV)上工业控制系统(ICS)的远程操纵——对既有的*lex maritima*构成了严峻挑战。本分析旨在评估《联合国海洋法公约》(UNCLOS)及相关国际判例在应对网络对手所带来的无形却关乎存亡的威胁方面是否充分。
监管架构与国际海事组织的授权
国际海事组织(IMO)已认识到,海上人命安全(SOLAS)如今与网络韧性密不可分。通过MSC.428(98)号决议,国际海事组织要求将网络风险管理纳入《国际安全管理规则》(ISM规则)所界定的现有安全管理体系(SMS)之中。然而,从法律角度看,这些行政性规定往往缺乏条约义务所具备的执行力度。法学界仍在持续探讨:未能维持稳健的网络防御是否构成违反适航保证——这一海商法的基石数百年来一直侧重于船体的物理完整性与船员的专业能力。
海上网络攻击的法律责任如何界定?
界定海上网络攻击的法律责任,必须探究《国家对国际不法行为的责任条款草案》(ARSIWA)。根据第4条,任何国家机关的行为均可归因于该国。然而,网络行动往往处于灰色地带:非国家行为体可能在主权国家的资助或默许下,对商业航运实施破坏活动。国际法院(ICJ)在尼加拉瓜诉美国案中的里程碑式判决确立了“有效控制”检验标准,为将私人个体的行为归因于国家设定了较高门槛。在针对港口码头操作系统的网络攻击情境下,要证明某国对黑客组织发送的特定数字数据包行使了有效控制,仍是一项极为艰巨的证据难题。
此外,正如科孚海峡案(英国诉阿尔巴尼亚)所阐明的,尽职原则表明,每一国家均有义务不得明知而允许其领土被用于从事损害他国权利的行为。如果沿海国知悉其数字基础设施正被利用以干扰其专属经济区(EEZ)内的全球导航卫星系统(GNSS)信号却未加干预,则无论其是否指使了该攻击行为,均可能承担国际责任。难点在于网络战的时间维度;与科孚海峡中的水雷不同,数字入侵以光速发生,往往在寻求补救之前便已使“知情”这一要件在实际操作中失去意义。
《联合国海洋法公约》如何应对船舶航行面临的网络威胁?
《联合国海洋法公约》常被誉为“海洋宪章”,其起草于模拟导航时代。因此,公约并未明确提及网络活动。尽管如此,公约关于无害通过(第19条)和船旗国义务(第94条)的规定仍提供了一个基础性框架,尽管适用起来颇为牵强。根据第19条第2款,如果船舶从事任何故意和严重的污染行为、任何旨在干扰任何通信系统的行为,或任何其他与通过没有直接关系的活动,其通过即视为损害沿海国的和平、良好秩序或安全。
虽然第19条主要旨在规范船舶自身的行为,但当前法学界日益兴起的一场争论是:若船舶的导航系统遭第三方破坏,该船舶是否仍可被视为处于无害通过状态?如果船舶的自动识别系统(AIS)遭到欺骗而显示虚假位置,从而在繁忙海峡中造成碰撞风险,该船舶是否会丧失无害通过权?主流观点认为,无害与否取决于船舶的意图和行为,而非其技术故障。然而,如果船旗国未能按照第94条的要求,在行政、技术及社会事项上对该船行使其管辖和控制,沿海国便可主张该船的存在构成对海上安全的威胁,从而证明其干预具有正当性。
针对海上威胁的法理适用比较
| 威胁类别 | 传统法律文书 | 网络适用/模糊地带 | 先例/来源 |
|---|---|---|---|
| 干扰航行 | 《联合国海洋法公约》第21条(航行安全) | 全球导航卫星系统/全球定位系统干扰与欺骗 | “恩丽卡·莱克西号”案(管辖权) |
| 武装攻击/武力 | 《联合国宪章》第二条第四项 | 网络引发的物理破坏(如锅炉爆炸) | 尼加拉瓜诉美国案(武力门槛) |
| 海盗行为 | 《联合国海洋法公约》第101条 | 数字劫持勒索(勒索软件) | “阿基莱·劳罗号”案(私人目的) |
| 尽职义务 | 习惯国际法 | 未能保障港口数据系统安全 | 科孚海峡案(国际法院) |
网络攻击在国际法下能否被视为海盗行为?
《联合国海洋法公约》第101条对海盗行为的定义要求同时具备三项严格要件:非法暴力、扣留或掠夺行为;出于私人目的;由私人船舶或私人飞机的船员或乘客实施;发生在公海上。将该条款适用于网络攻击存在诸多问题。大多数网络入侵并不具备传统上与人类公敌(hostis humani generis)相关联的物理暴力。如果一名黑客在陆地公寓内远程加密船舶推进软件并索要比特币赎金,则无法满足“两船要件”(即攻击必须由一艘船舶针对另一艘船舶发起)。
“阿基莱·劳罗号”事件及常设仲裁法院(PCA)随后的解释表明,海盗法难以被扩张适用。尽管部分学者主张采用功能解释——将数字强制等同于物理强制——但主流共识仍认为,针对船舶的网络勒索攻击更宜归类为海上恐怖主义或跨国有组织犯罪,适用《制止危及海上航行安全非法行为公约》(SUA公约)。该公约着眼于可能危及船舶航行安全的行为,为起诉网络犯罪者提供了更为灵活的法律平台,因其不要求存在第二艘海盗船舶。
遭网络劫持的船舶造成损害时,应由谁承担责任?
若因网络攻击(例如篡改电子海图显示与信息系统,即ECDIS)导致碰撞事故,责任认定问题便转入私法领域,具体涉及商人法与《海牙-维斯比规则》。《海牙-维斯比规则》第三条第一款规定,承运人须谨慎处理,使船舶处于适航状态。若船东未能更新关键安全补丁,或允许在驾驶台系统中使用未经授权的U盘,则该船舶自航次开始时即可被认定为不适航。
然而,《1910年碰撞公约》与过错责任原则使索赔程序更趋复杂。若船舶遭远程劫持,船东能否援引强制引航或不可抗力作为抗辩理由?石油平台案(伊朗诉美国)的判例表明,行为与损害之间因果关系的必要性至关重要。若船东能够证明该网络攻击手段极为高超,任何合理的注意标准均无法防范,则其责任或可减轻。由此形成的注意标准将随技术发展水平不断演进,迫使航运经营者持续承担压力,以始终领先于数字威胁的演变曲线。
船舶的数字脆弱性已不再是边缘性的技术问题,而是构成其法律地位的核心要素。一艘无法守卫自身数字边界的船舶,在法律上可能被视为不适航,并对国际社会构成危害。
网络行动与使用武力的门槛
一项关键议题在于判定:针对海事基础设施的网络行动何时跨越武装攻击的门槛,从而触发《联合国宪章》第五十一条规定的自卫权。《塔林手册2.0》虽不具约束力,却反映了一种正在形成的共识:若某项网络行动的规模与效果相当于可被归类为使用武力的非网络行动,则该网络行动构成使用武力。例如,若针对港口自动化起重机系统的网络攻击导致设备倒塌,造成重大人员伤亡与物质损毁,那么导弹与一行代码之间的法律区别便不再重要。然而,绝大多数海事网络事件——如数据泄露或短暂的服务中断——均未达到这一门槛,致使法律框架在事态升级与威慑方面存在显著空白。
结论
将网络安全纳入海洋法体系,不能仅仅依靠对现有公约的简单调整,而是要求对主权、技术与公海之间的关系进行根本性的重新审视。尽管《联合国海洋法公约》仍是海洋治理的首要法律文件,但其对数字威胁未作规定,这就要求国际海洋法法庭(ITLOS)等机构采取积极主动的解释路径。海洋法的发展必须迈向统一的数字尽职注意标准,使船旗国与沿海国均须遵守严格的网络卫生规范。随着自主船舶时代的日益临近,法律界必须确保法治不被不断高涨的数字不安全浪潮所淹没。
Comments
No comments yet.