العواصف الرقمية: الإطار القانوني للتهديدات السيبرانية للبنية التحتية البحرية والسفن
دراسة تحليلية للقانون الدولي ومسؤولية الدول والتطور الفقهي الذي يحكم الأمن السيبراني البحري في عصر الشحن الآلي.
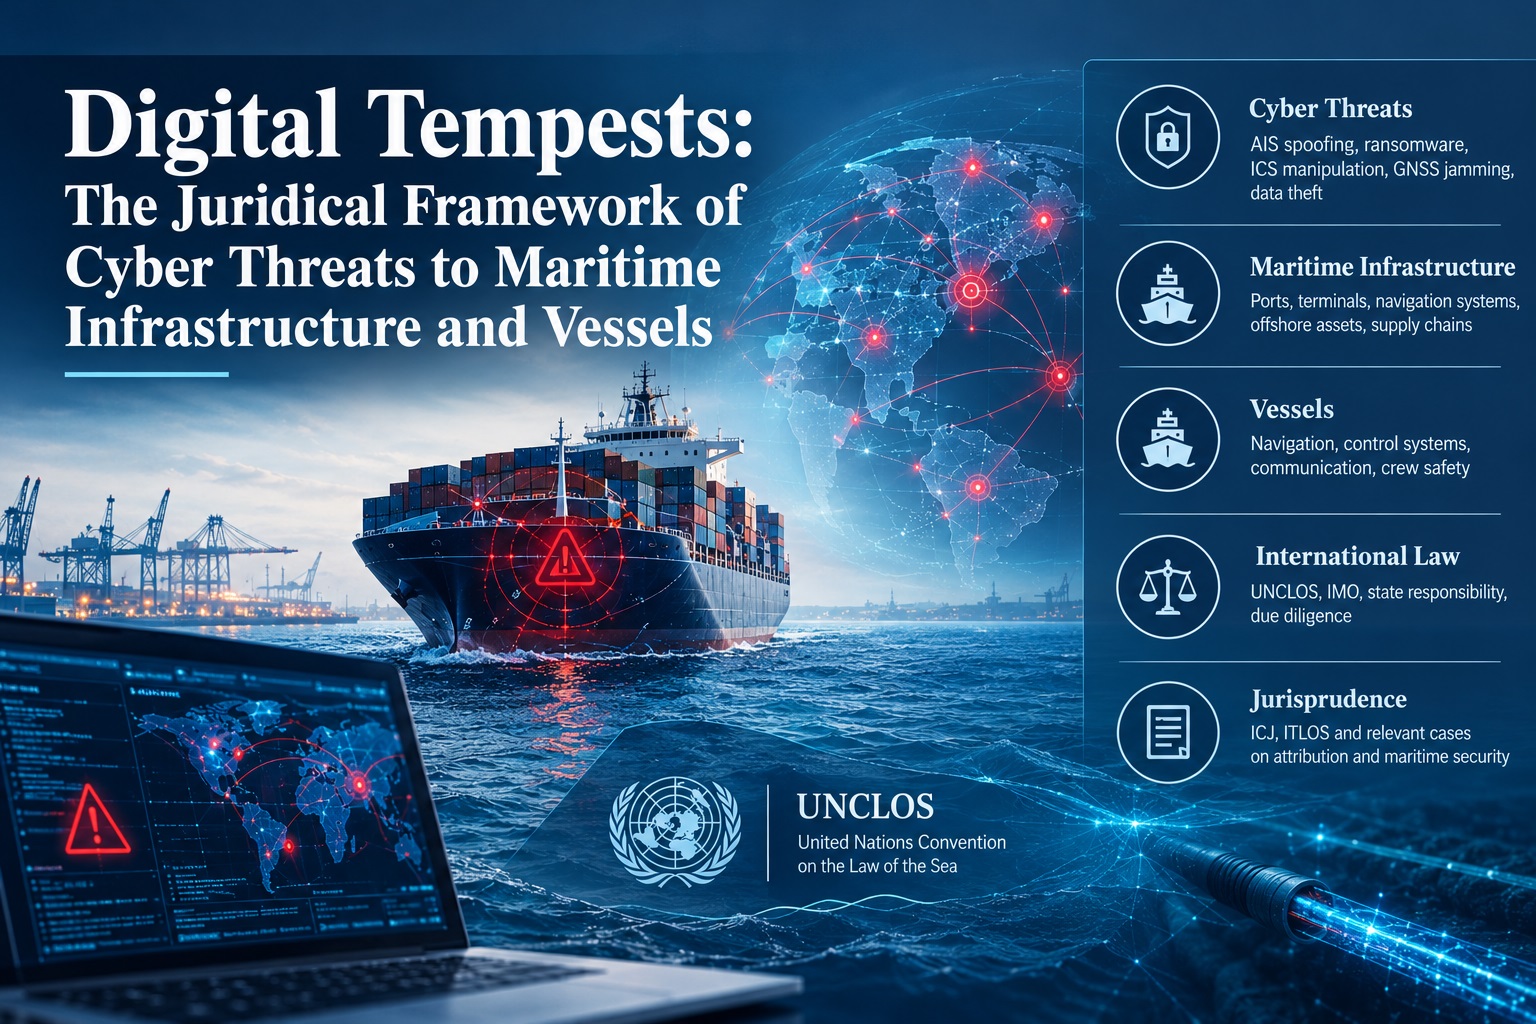
يشهد المشهد البحري المعاصر تحولاً بنيوياً من الاعتماد على الآليات إلى التكامل الرقمي. فمع تحوّل السفن إلى أنظمة سيبرانية-فيزيائية متطورة، وتطور البنى التحتية للموانئ لتصبح عُقداً مترابطة ضمن شبكة لوجستية عالمية، يجري إعادة معايرة المعايير التقليدية للأمن البحري. ويُشكّل ظهور التدخلات ذات الصلة بالفضاء السيبراني — بدءاً من تزوير بيانات نظام التعريف الآلي (AIS) وصولاً إلى التلاعب عن بُعد بأنظمة التحكم الصناعي (ICS) على متن سفن الحاويات فائقة الضخامة (ULCVs) — تحدياً جوهرياً للقانون البحري (*lex maritima*) الراسخ. ويسعى هذا التحليل إلى تقييم مدى كفاية اتفاقية الأمم المتحدة لقانون البحار (UNCLOS) والاجتهادات القضائية الدولية المرتبطة بها في التصدي للتهديدات غير الملموسة، لكنها الوجودية، التي يفرضها الخصوم في الفضاء السيبراني.
الهيكل التنظيمي وولايات المنظمة البحرية الدولية
أقرّت المنظمة البحرية الدولية (IMO) بأن سلامة الأرواح في البحار (SOLAS) باتت مرتبطة ارتباطاً وثيقاً بالقدرة على الصمود السيبراني. ومن خلال القرار MSC.428(98)، ألزمت المنظمة بدمج إدارة المخاطر السيبرانية في أنظمة إدارة السلامة (SMS) القائمة على النحو المحدد في المدونة الدولية للإدارة السلامة (ISM). غير أن هذه الولايات الإدارية، من المنظور القانوني، تفتقر في كثير من الأحيان إلى قوة الإنفاذ التي تتمتع بها الالتزامات المستندة إلى المعاهدات. ولا يزال المجتمع القانوني يتعامل مع التساؤل حول ما إذا كان الإخفاق في الحفاظ على دفاعات سيبرانية قوية يُعدّ إخلالاً بضمان صلاحية السفينة للإبحار، وهو حجر الزاوية في القانون البحري الذي ركّز على مدى قرون على السلامة المادية لهيكل السفينة وكفاءة طاقمها.
ما هي المسؤولية القانونية عن الهجمات السيبرانية البحرية؟
يتطلب تحديد المسؤولية القانونية عن هجوم سيبراني بحري النظر في مشاريع مواد مسؤولية الدول عن الأفعال غير المشروعة دولياً (ARSIWA). وبموجب المادة 4، يُنسب تصرف أي جهاز من أجهزة الدولة إلى الدولة ذاتها. ومع ذلك، غالباً ما تحتل العمليات السيبرانية منطقة رمادية ينفذ فيها فاعلون من غير الدول، قد ترعاهم دولة ذات سيادة أو تتسامح معهم، عمليات تعطيل ضد الشحن التجاري. وقد أرست محكمة العدل الدولية (ICJ) في حكمها التاريخي في قضية نيكاراغوا ضد الولايات المتحدة معيار السيطرة الفعلية، الذي يضع عتبة عالية لنسبة أفعال الأفراد العاديين إلى دولة ما. وفي سياق الهجوم السيبراني على نظام تشغيل المحطة الطرفية لأحد الموانئ، لا يزال إثبات ممارسة دولة ما للسيطرة الفعلية على حزم البيانات الرقمية المحددة التي أرسلتها مجموعة من القراصنة يمثل عقبة إثباتية هائلة.
علاوة على ذلك، يشير مبدأ العناية الواجبة، كما صيغ في قضية مضيق كورفو (المملكة المتحدة ضد ألبانيا)، إلى أن كل دولة ملزمة بعدم السماح، عن علم، باستخدام إقليمها لارتكاب أعمال تتنافى مع حقوق الدول الأخرى. فإذا أدركت دولة ساحلية أن بنيتها التحتية الرقمية تُستغل للتشويش على إشارات النظام العالمي لسواتل الملاحة (GNSS) داخل منطقتها الاقتصادية الخالصة (EEZ)، ومع ذلك تقاعست عن التدخل، فقد تترتب عليها مسؤولية دولية بصرف النظر عما إذا كانت هي من وجه الهجوم أم لا. وتكمن الصعوبة في البُعد الزمني للحرب السيبرانية؛ فخلافاً للألغام البحرية في مضيق كورفو، تحدث الاختراقات الرقمية بسرعة الضوء، مما يجعل شرط العلم متقادماً عملياً في كثير من الأحيان قبل التمكن من التماس سبيل للانتصاف.
كيف تعالج اتفاقية الأمم المتحدة لقانون البحار التهديدات السيبرانية الموجهة لملاحة السفن؟
إن اتفاقية الأمم المتحدة لقانون البحار، التي يُشار إليها غالباً بدستور المحيطات، قد صيغت في حقبة الملاحة التناظرية. وبناءً على ذلك، فهي لا تذكر الأنشطة السيبرانية صراحةً. ومع ذلك، توفر أحكام الاتفاقية المتعلقة بالمرور البريء (المادة 19) وواجبات دولة العلم (المادة 94) إطاراً تأسيسياً، وإن كان مثقلاً بالأعباء. وبموجب المادة 19(2)، يُعتبر المرور ماساً بسلم الدولة الساحلية أو بنظامها العام أو أمنها إذا انخرطت السفينة في أي عمل تلويث متعمد وجسيم، أو أي فعل يهدف إلى الإخلال بأي أنظمة اتصال، أو أي نشاط آخر لا علاقة مباشرة له بالمرور.
وفي حين أن المادة 19 مصممة أساساً لتنظيم سلوك السفينة ذاتها، فإن هناك جدلاً فقهياً متنامياً يدور حول ما إذا كانت السفينة التي تعرضت أنظمتها الملاحية للاختراق من جانب طرف ثالث لا تزال تُعتبر في حالة مرور بريء. فإذا جرى تزوير نظام التعريف الآلي (AIS) للسفينة لعرض موقع زائف، مما يخلق خطراً للاصطدام في مضيق مزدحم، فهل تفقد السفينة حقها في المرور البريء؟ يشير الرأي السائد إلى أن صفة البراءة تتحدد بناءً على نية السفينة وسلوكها، وليس بناءً على أعطالها التقنية. غير أنه إذا أخفقت دولة العلم في ممارسة ولايتها وسلطتها الرقابية على السفينة في المسائل الإدارية والتقنية والاجتماعية (كما تقتضي المادة 94)، فقد تدفع الدولة الساحلية بأن وجود السفينة يشكل تهديداً للسلامة البحرية، مما يبرر تدخلها.
مقارنة التطبيقات الفقهية للتهديدات البحرية
| فئة التهديد | الصك القانوني التقليدي | التطبيق السيبراني / الغموض | السابقة/المصدر |
|---|---|---|---|
| التدخل في الملاحة | اتفاقية الأمم المتحدة لقانون البحار، المادة 21 (سلامة الملاحة) | تشويش وانتحال أنظمة الملاحة العالمية عبر الأقمار الاصطناعية/نظام تحديد المواقع العالمي | قضية إنريكا ليكسي (الاختصاص القضائي) |
| الهجوم المسلح / استخدام القوة | ميثاق الأمم المتحدة، المادة 2(4) | الدمار المادي الناجم عن الهجمات السيبرانية (مثل انفجار المرجل) | نيكاراغوا ضد الولايات المتحدة الأمريكية (عتبة استخدام القوة) |
| القرصنة | اتفاقية الأمم المتحدة لقانون البحار، المادة 101 | الاختطاف الرقمي طلباً للفدية (برمجيات الفدية) | قضية أكيلي لاورو (الأغراض الخاصة) |
| العناية الواجبة | القانون الدولي العرفي | الإخفاق في تأمين أنظمة بيانات الموانئ | قضية مضيق كورفو (محكمة العدل الدولية) |
هل يمكن اعتبار الهجوم السيبراني عملاً من أعمال القرصنة بموجب القانون الدولي؟
يتطلب تعريف القرصنة بموجب المادة 101 من اتفاقية الأمم المتحدة لقانون البحار توافر ثلاثة عناصر صارمة: فعل غير مشروع يتمثل في العنف أو الاحتجاز أو النهب؛ يُرتكب لأغراض خاصة؛ من قِبل طاقم أو ركاب سفينة أو طائرة خاصة؛ في أعالي البحار. ويُعد تطبيق هذه المادة على الهجمات السيبرانية أمراً إشكالياً. فمعظم عمليات الاختراق السيبراني تفتقر إلى العنف المادي المرتبط تقليدياً بمفهوم hostis humani generis (أعداء البشرية). فإذا قام أحد المخترقين من شقة برية بتشفير برمجيات دفع السفينة عن بُعد والمطالبة بفدية بعملة البيتكوين، فلن يتحقق شرط السفينتين (أي وجوب شن الهجوم من سفينة ضد سفينة أخرى).
وتشير حادثة أكيلي لاورو والتفسيرات اللاحقة الصادرة عن محكمة التحكيم الدائمة إلى أن قانون القرصنة يقاوم التوسع. وفي حين يدعو بعض الفقهاء إلى اعتماد تفسير وظيفي — تُساوى فيه القوة الرقمية بالقوة المادية — يبقى الإجماع قائماً على أن هجمات برمجيات الفدية السيبرانية ضد السفن يُفضَّل تصنيفها على أنها إرهاب بحري أو جريمة منظمة عابرة للحدود الوطنية، لتندرج بذلك تحت اتفاقية قمع الأعمال غير المشروعة الموجهة ضد سلامة الملاحة البحرية (اتفاقية SUA). ويوفر تركيز اتفاقية SUA على الأفعال التي يُحتمل أن تعرض سلامة الملاحة للسفينة للخطر أساساً أكثر مرونة لمقاضاة مرتكبي الجرائم السيبرانية، إذ لا تشترط وجود سفينة قرصنة ثانية.
من المسؤول عن الأضرار الناجمة عن سفينة مختطفة سيبرانياً؟
في حال وقوع تصادم ناتج عن هجوم سيبراني — مثل التلاعب بنظام العرض الإلكتروني للخرائط والمعلومات (ECDIS) — تنتقل مسألة المسؤولية إلى نطاق القانون الخاص، وتحديداً القانون التجاري العرفي وقواعد لاهاي-فيسبي. وتُلزم المادة الثالثة (1) من قواعد لاهاي-فيسبي الناقل ببذل العناية الواجبة لجعل السفينة صالحة للملاحة. وإذا أخفق مالك السفينة في تثبيت التحديثات الأمنية الحرجة، أو سمح باستخدام أقراص ذاكرة محمولة غير مصرح بها في أنظمة غرفة القيادة، فقد تُعدّ السفينة غير صالحة للملاحة منذ بدء الرحلة.
غير أن اتفاقية التصادم لعام 1910 ومبدأ المسؤولية القائمة على الخطأ يُعقّدان عملية التعويض. فإذا اختُطفت سفينة عن بُعد، هل يحق لمالكها التمسك بدفاع الإرشاد الإلزامي أو القوة القاهرة؟ تشير الاجتهادات القضائية الصادرة في قضية المنصات النفطية (إيران ضد الولايات المتحدة) إلى أن ثبوت الرابطة السببية بين الفعل والضرر أمر بالغ الأهمية. وإذا تمكّن مالك السفينة من إثبات أن الهجوم السيبراني بلغ من التطور حداً لم تكن معه أي عناية معقولة قادرة على منعه، فقد تُخفَّف مسؤوليته. ويؤدي ذلك إلى نشوء معيار متغير للعناية يتطور تبعاً لأحدث ما توصلت إليه التكنولوجيا، مما يفرض عبئاً مستمراً على المشغلين البحريين للتقدم باستمرار على منحنى التهديدات الرقمية.
"لم يعد الضعف الرقمي للسفينة شاغلاً تقنياً هامشياً، بل بات عنصراً جوهرياً في مركزها القانوني. فالسفينة التي تعجز عن حماية محيطها الرقمي هي سفينة قد تُعدّ قانوناً غير صالحة للملاحة وتشكل خطراً على المجتمع الدولي."
العمليات السيبرانية وحدّ استخدام القوة
يتمثل استفسار جوهري في تحديد متى تتجاوز العملية السيبرانية الموجهة ضد البنية التحتية البحرية حدّ الهجوم المسلح، بما يؤدي إلى تفعيل الحق في الدفاع الشرعي بموجب المادة 51 من ميثاق الأمم المتحدة. ورغم أن دليل تالين 2.0 غير ملزم، فإنه يعكس توافقاً ناشئاً على أن العملية السيبرانية تشكّل استخداماً للقوة إذا كان حجمها وآثارها مماثلة لعملية غير سيبرانية تُصنَّف كاستخدام للقوة. فعلى سبيل المثال، إذا أدى هجوم سيبراني على نظام الرافعات الآلية في أحد الموانئ إلى انهيارها، مما يسفر عن خسائر كبيرة في الأرواح ودمار مادي، يصبح التمييز القانوني بين صاروخ وسطر برمجي أمراً بلا جدوى. إلا أن غالبية الحوادث السيبرانية البحرية — مثل اختراقات البيانات أو الانقطاعات المؤقتة في الخدمة — تقع دون هذا الحدّ، مما يترك فجوة كبيرة في الإطار القانوني المتعلق بالتصعيد والردع.
الخاتمة
يتطلب إدماج الأمن السيبراني في القانون البحري أكثر من مجرد تكييف الاتفاقيات القائمة؛ فهو يستلزم إعادة تقييم جذرية للعلاقة بين السيادة والتكنولوجيا وأعالي البحار. وفي حين تظل اتفاقية الأمم المتحدة لقانون البحار الأداة الرئيسية للحوكمة البحرية، فإن صمتها عن التهديدات الرقمية يفرض نهجاً تفسيرياً استباقياً من جانب هيئات مثل المحكمة الدولية لقانون البحار. ويجب أن يتجه تطور القانون نحو معيار موحد للعناية الواجبة الرقمية، حيث تُخضع دول العَلَم والدول الساحلية على حد سواء لمعيار صارم من النظافة السيبرانية. ومع اقتراب أفق السفن ذاتية القيادة، يجب على المجتمع القانوني ضمان ألا يغرق سيادةُ القانون في موجة انعدام الأمن الرقمي المتصاعدة.
Comments
No comments yet.