Tempêtes numériques : le cadre juridique des cybermenaces pesant sur les infrastructures maritimes et les navires
Une analyse du droit international, de la responsabilité des États et de la jurisprudence en évolution régissant la cybersécurité maritime à l'ère de la navigation automatisée.
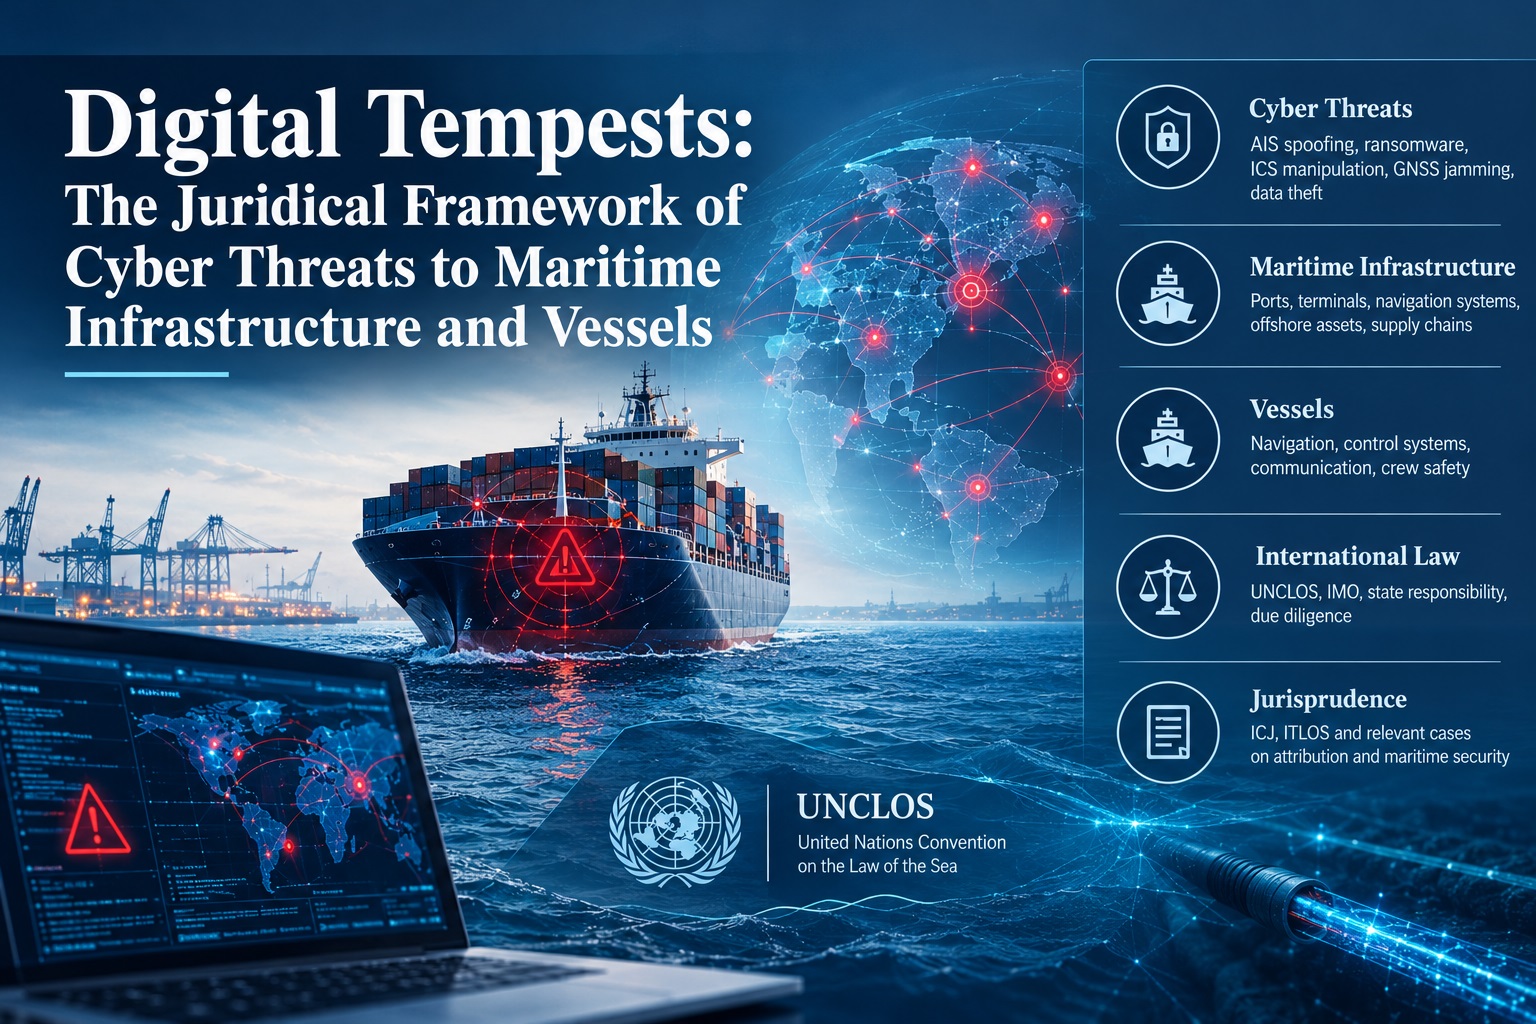
Le paysage maritime contemporain connaît une transition systémique, passant d'une dépendance mécanique à une intégration numérique. À mesure que les navires deviennent des systèmes cyber-physiques sophistiqués et que les infrastructures portuaires évoluent en nœuds interconnectés d'un réseau logistique mondial, les paramètres traditionnels de la sûreté maritime sont redéfinis. L'émergence d'interférences d'origine cybernétique — allant de l'usurpation des données du Système d'identification automatique (AIS) à la manipulation à distance des systèmes de contrôle industriel (ICS) à bord des porte-conteneurs ultra grands (ULCV) — représente un défi majeur pour la *lex maritima* établie. La présente analyse vise à évaluer dans quelle mesure la Convention des Nations Unies sur le droit de la mer (CNUDM) et la jurisprudence internationale connexe permettent de faire face aux menaces immatérielles mais existentielles posées par les adversaires cybernétiques.
L'architecture réglementaire et les mandats de l'OMI
L'Organisation maritime internationale (OMI) a reconnu que la sauvegarde de la vie humaine en mer (SOLAS) est désormais indissociable de la résilience cybernétique. Par la résolution MSC.428(98), l'OMI a prescrit l'intégration de la gestion des risques cybernétiques aux systèmes de gestion de la sécurité (SGS) existants, tels que définis par le Code international de gestion de la sécurité (ISM). Toutefois, d'un point de vue juridique, ces prescriptions administratives manquent souvent de la force contraignante propre aux obligations conventionnelles. Le monde juridique s'interroge encore sur le point de savoir si le défaut de maintien de défenses cybernétiques robustes constitue une violation de la garantie de navigabilité, pierre angulaire du droit maritime qui, pendant des siècles, s'est concentrée sur l'intégrité physique de la coque et la compétence de l'équipage.
Quelle est la responsabilité juridique en cas de cyberattaques maritimes ?
La détermination de la responsabilité juridique lors d'une cyberattaque maritime exige d'examiner les Articles du projet sur la responsabilité des États pour fait internationalement illicite (ARSIWA). En vertu de l'article 4, le comportement de tout organe de l'État est attribuable à celui-ci. Cependant, les opérations cybernétiques se situent souvent dans une zone grise où des acteurs non étatiques, potentiellement soutenus ou tolérés par un État souverain, exécutent des actions perturbatrices contre la marine marchande. L'arrêt fondateur de la Cour internationale de Justice (CIJ) dans l'affaire Nicaragua c. États-Unis a établi le critère du contrôle effectif, qui fixe un seuil élevé pour l'attribution à un État des actes de particuliers. Dans le contexte d'une cyberattaque visant le système d'exploitation d'un terminal portuaire, prouver qu'un État a exercé un contrôle effectif sur les paquets numériques spécifiques envoyés par un groupe de pirates informatiques demeure un obstacle probatoire considérable.
Par ailleurs, le principe de diligence raisonnable, tel qu’énoncé dans l’affaire du Détroit de Corfou (Royaume-Uni c. Albanie), suggère que tout État a l’obligation de ne pas laisser sciemment son territoire être utilisé à des fins contraires aux droits d’autres États. Si un État côtier sait que son infrastructure numérique est exploitée pour brouiller les signaux du système mondial de navigation par satellite (GNSS) au sein de sa zone économique exclusive (ZEE) sans toutefois intervenir, il peut engager sa responsabilité internationale, qu’il ait ou non dirigé l’attaque. La difficulté réside dans la dimension temporelle de la cyberguerre : contrairement aux mines navales du détroit de Corfou, les intrusions numériques se produisent à la vitesse de la lumière, rendant souvent l’exigence de connaissance obsolète en pratique avant même qu’un recours puisse être engagé.
Comment la CNUDM appréhende-t-elle les cybermenaces pesant sur la navigation des navires ?
La CNUDM, souvent qualifiée de constitution des océans, a été rédigée à une époque où la navigation était analogique. Par conséquent, elle ne mentionne pas explicitement les activités cybernétiques. Néanmoins, ses dispositions relatives au passage inoffensif (article 19) et aux obligations de l’État du pavillon (article 94) constituent un cadre fondamental, bien que mis à l’épreuve. En vertu de l’article 19, paragraphe 2, le passage est considéré comme portant atteinte à la paix, au bon ordre ou à la sécurité de l’État côtier si le navire se livre à un acte de pollution délibérée et grave, à un acte visant à perturber un système de communication quelconque, ou à toute autre activité sans rapport direct avec le passage.
Si l’article 19 vise principalement à réglementer le comportement du navire lui-même, un débat jurisprudentiel naissant porte sur la question de savoir si un navire dont les systèmes de navigation ont été compromis par un tiers peut encore être considéré comme effectuant un passage inoffensif. Si le système d’identification automatique (AIS) d’un navire est usurpé afin d’afficher une position erronée, créant ainsi un risque de collision dans un détroit fréquenté, ce navire perd-il son droit de passage inoffensif ? L’opinion dominante considère que le caractère inoffensif dépend de l’intention et du comportement du navire, et non de ses défaillances techniques. Toutefois, si l’État du pavillon omet d’exercer sa juridiction et son contrôle en matière administrative, technique et sociale sur le navire (comme l’exige l’article 94), l’État côtier peut soutenir que la présence de celui-ci constitue une menace pour la sécurité maritime, justifiant ainsi une intervention.
Comparaison des applications jurisprudentielles face aux menaces maritimes
| Catégorie de menace | Instrument juridique traditionnel | Application cybernétique / Ambiguïté | Précédent/Source |
|---|---|---|---|
| Entrave à la navigation | CNUDM, art. 21 (Sécurité de la navigation) | Brouillage et usurpation GNSS/GPS | L'Enrica Lexie (Compétence) |
| Attaque armée / Recours à la force | Charte des Nations Unies, art. 2(4) | Destruction physique d'origine cybernétique (par ex., explosion d'une chaudière) | Nicaragua c. États-Unis (Seuil de la force) |
| Piraterie | CNUDM, art. 101 | Détournement numérique contre rançon (rançongiciel) | L'Achille Lauro (Fins privées) |
| Diligence requise | Droit international coutumier | Défaut de sécurisation des systèmes de données portuaires | Détroit de Corfou (CIJ) |
Une cyberattaque peut-elle être considérée comme un acte de piraterie en droit international ?
La définition de la piraterie énoncée à l'article 101 de la CNUDM exige la réunion de trois éléments stricts : un acte illicite de violence, de détention ou de déprédation ; commis à des fins privées ; par l'équipage ou les passagers d'un navire ou d'un aéronef privé ; en haute mer. L'application de cet article aux cyberattaques s'avère problématique. La plupart des intrusions informatiques sont dépourvues de la violence physique traditionnellement associée à l'hostis humani generis. Si un pirate informatique, depuis un appartement situé à terre, chiffre à distance le logiciel de propulsion d'un navire et exige une rançon en bitcoins, l'exigence relative aux deux navires (l'attaque doit être lancée depuis un navire contre un autre) n'est pas remplie.
L'affaire de l'Achille Lauro et les interprétations ultérieures de la Cour permanente d'arbitrage (CPA) suggèrent que le droit de la piraterie résiste à toute extension. Bien que certains auteurs plaident pour une interprétation fonctionnelle — assimilant la contrainte numérique à la force physique —, le consensus demeure que les attaques par rançongiciel visant des navires relèvent davantage du terrorisme maritime ou de la criminalité transnationale organisée, régis par la Convention pour la répression d'actes illicites contre la sécurité de la navigation maritime (Convention SUA). En ciblant les actes susceptibles de compromettre la sécurité de la navigation d'un navire, la Convention SUA offre un fondement plus souple pour poursuivre les cyberdélinquants, puisqu'elle n'impose pas la présence d'un second navire pirate.
Qui est responsable des dommages causés par un navire détourné par voie informatique ?
En cas d’abordage résultant d’une cyberattaque — telle que la manipulation d’un système de visualisation des cartes électroniques et d’information (ECDIS) —, la question de la responsabilité relève du droit privé, plus précisément de la lex mercatoria et des Règles de La Haye-Visby. L’article III(1) des Règles de La Haye-Visby impose au transporteur d’exercer une diligence raisonnable pour mettre le navire en état de navigabilité. Si un armateur omet d’installer des correctifs de sécurité essentiels ou autorise l’utilisation de clés USB non homologuées sur les systèmes de la passerelle, le navire peut être considéré comme innavigable dès le début du voyage.
Toutefois, la Convention de 1910 sur l’abordage et le principe de la responsabilité fondée sur la faute compliquent le processus d’indemnisation. Si un navire est détourné à distance, son propriétaire peut-il invoquer la défense du pilotage obligatoire ou la force majeure ? La jurisprudence issue de l’affaire des Plates-formes pétrolières (Iran c. États-Unis) suggère que la nécessité d’établir un lien de causalité entre l’acte et le dommage est primordiale. Si l’armateur parvient à démontrer que la cyberattaque présentait un degré de sophistication tel qu’aucun standard de diligence raisonnable n’aurait pu l’empêcher, sa responsabilité pourrait être atténuée. Il en résulte un standard de diligence évolutif, qui progresse avec l’état de la technique et impose aux opérateurs maritimes une charge constante afin de garder une longueur d’avance sur la menace numérique.
« La vulnérabilité numérique d’un navire n’est plus une préoccupation technique marginale, mais un élément central de son statut juridique. Un navire incapable de défendre son périmètre numérique est un navire qui, en droit, peut être considéré comme innavigable et dangereux pour la communauté internationale. »
Opérations cybernétiques et seuil du recours à la force
Une interrogation essentielle consiste à déterminer à quel moment une opération cybernétique visant des infrastructures maritimes franchit le seuil de l’attaque armée, déclenchant ainsi le droit de légitime défense prévu à l’article 51 de la Charte des Nations Unies. Le Manuel de Tallinn 2.0, bien que dépourvu de force contraignante, reflète un consensus émergent selon lequel une opération cybernétique constitue un recours à la force si son ampleur et ses effets sont comparables à ceux d’une opération non cybernétique qualifiée de recours à la force. Ainsi, si une cyberattaque contre le système de grues automatisées d’un port provoque leur effondrement, entraînant de lourdes pertes humaines et d’importantes destructions matérielles, la distinction juridique entre un missile et une ligne de code devient sans objet. Cependant, la majorité des incidents cybernétiques maritimes — tels que les fuites de données ou les interruptions temporaires de service — demeurent en deçà de ce seuil, laissant une lacune considérable dans le cadre juridique applicable à l’escalade et à la dissuasion.
Conclusion
L'intégration de la cybersécurité dans le droit maritime exige bien plus qu'une simple adaptation des conventions existantes ; elle requiert une réévaluation fondamentale du rapport entre souveraineté, technologie et haute mer. Si la CNUDM demeure le principal instrument de gouvernance maritime, son silence sur les menaces numériques impose une approche interprétative proactive de la part d'instances telles que le Tribunal international du droit de la mer (TIDM). L'évolution du droit doit tendre vers une norme unifiée de diligence raisonnable numérique, en vertu de laquelle les États du pavillon comme les États côtiers seraient tenus de respecter des exigences rigoureuses en matière de cybersécurité. À l'approche de l'ère du navire autonome, la communauté juridique doit veiller à ce que l'État de droit ne soit pas submergé par la montée de l'insécurité numérique.
Comments
No comments yet.