Tempestades digitales: el marco jurídico de las ciberamenazas a la infraestructura marítima y los buques
Un análisis del derecho internacional, la responsabilidad estatal y la jurisprudencia en evolución que rige la ciberseguridad marítima en la era de la navegación automatizada.
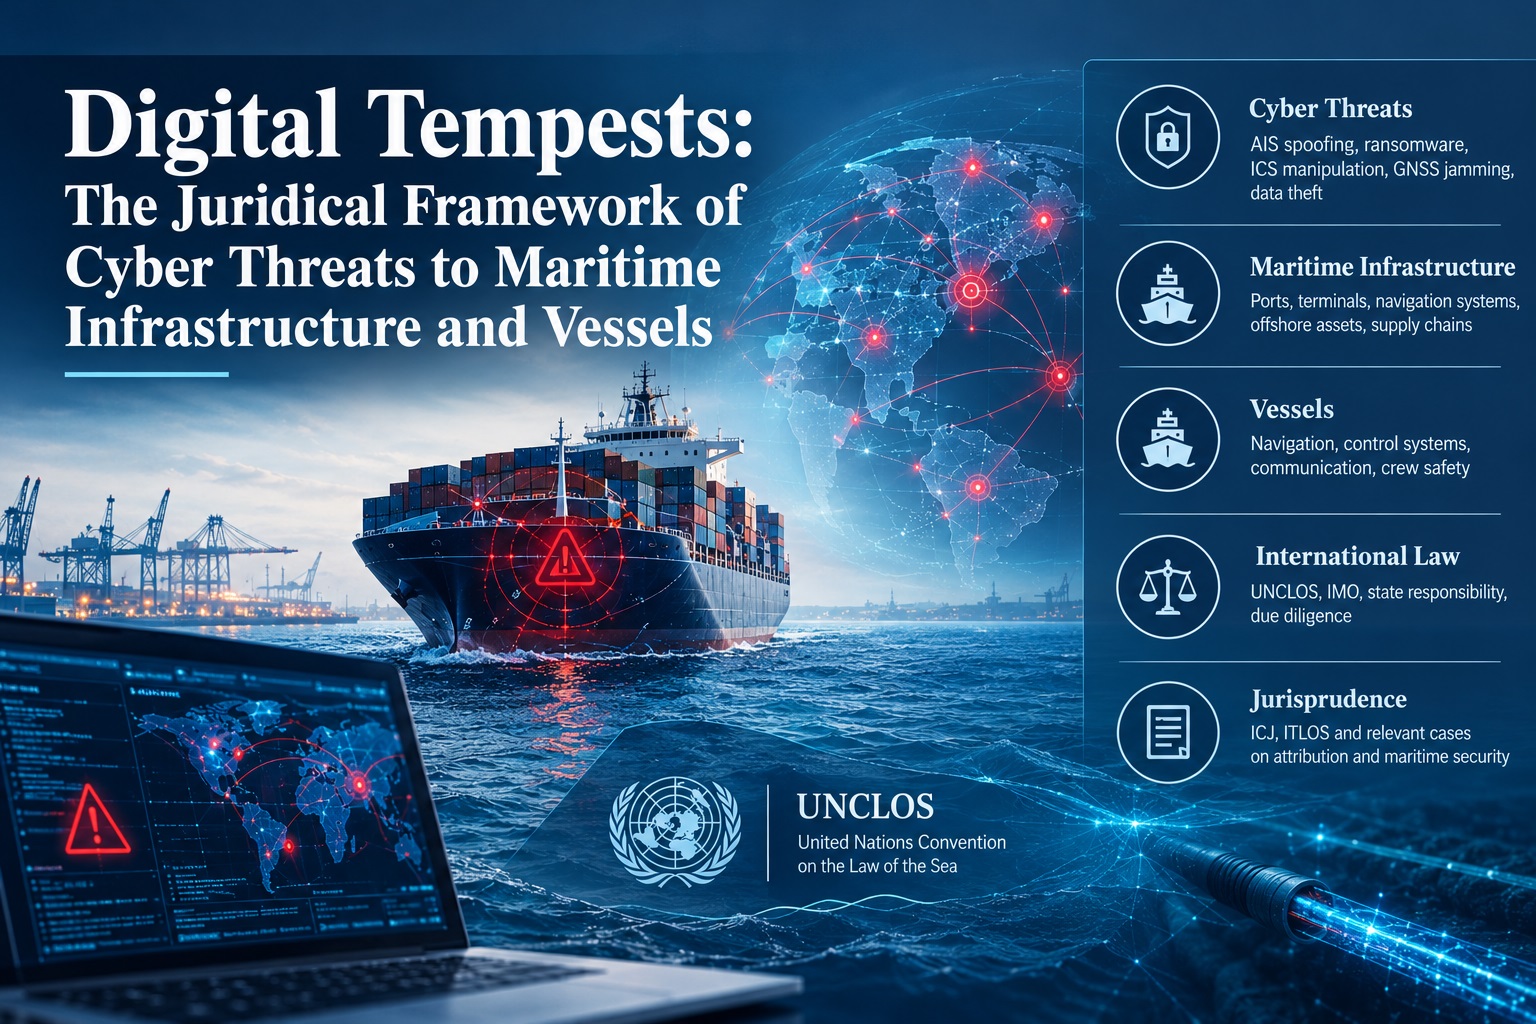
El panorama marítimo contemporáneo atraviesa una transición sistémica de la dependencia mecánica a la integración digital. A medida que los buques se convierten en sofisticados sistemas ciberfísicos y las infraestructuras portuarias evolucionan hacia nodos interconectados de una red logística global, los parámetros tradicionales de la seguridad marítima están siendo recalibrados. La aparición de interferencias de origen cibernético —desde la suplantación de datos del Sistema de Identificación Automática (AIS) hasta la manipulación remota de Sistemas de Control Industrial (ICS) a bordo de Buques Portacontenedores Ultramax (ULCV)— plantea un profundo desafío para la *lex maritima* establecida. El presente análisis tiene por objeto evaluar la idoneidad de la Convención de las Naciones Unidas sobre el Derecho del Mar (CONVEMAR) y de la jurisprudencia internacional conexa para hacer frente a las amenazas intangibles, aunque existenciales, que plantean los adversarios cibernéticos.
La arquitectura normativa y los mandatos de la OMI
La Organización Marítima Internacional (OMI) ha reconocido que la seguridad de la vida humana en el mar (SOLAS) está hoy inextricablemente vinculada a la resiliencia cibernética. Mediante la Resolución MSC.428(98), la OMI dispuso que la gestión de riesgos cibernéticos se integrara en los Sistemas de Gestión de la Seguridad (SMS) existentes, tal como los define el Código Internacional de Gestión de la Seguridad (Código IGS). Sin embargo, desde una perspectiva jurídica, estos mandatos administrativos carecen a menudo de la fuerza coercitiva propia de las obligaciones basadas en tratados. La comunidad jurídica sigue debatiendo si la falta de mantenimiento de defensas cibernéticas sólidas constituye un incumplimiento de la garantía de navegabilidad, piedra angular del derecho marítimo que, durante siglos, se ha centrado en la integridad física del casco y en la competencia de la tripulación.
¿Cuál es la responsabilidad jurídica por los ciberataques marítimos?
La determinación de la responsabilidad jurídica por un ciberataque marítimo exige examinar los Artículos sobre la Responsabilidad del Estado por Hechos Internacionalmente Ilícitos (ARSIWA). Conforme al artículo 4, el comportamiento de todo órgano del Estado es atribuible a este. No obstante, las operaciones cibernéticas suelen situarse en una zona gris en la que actores no estatales, potencialmente patrocinados o tolerados por un soberano, ejecutan acciones disruptivas contra el transporte marítimo comercial. La sentencia histórica de la Corte Internacional de Justicia (CIJ) en el caso Nicaragua contra Estados Unidos estableció la prueba del control efectivo, que fija un umbral elevado para atribuir a un Estado los actos de particulares. En el contexto de un ciberataque contra el sistema operativo de una terminal portuaria, demostrar que un Estado ejerció un control efectivo sobre los paquetes digitales específicos enviados por un grupo de piratas informáticos sigue constituyendo un formidable obstáculo probatorio.
Además, el principio de diligencia debida, tal como se formuló en el caso del Canal de Corfú (Reino Unido contra Albania), sugiere que todo Estado tiene la obligación de no permitir a sabiendas que su territorio sea utilizado para actos contrarios a los derechos de otros Estados. Si un Estado ribereño sabe que su infraestructura digital está siendo utilizada para interferir las señales del Sistema Mundial de Navegación por Satélite (GNSS) dentro de su Zona Económica Exclusiva (ZEE) y no interviene, podría incurrir en responsabilidad internacional, independientemente de si dirigió o no el ataque. La dificultad radica en el aspecto temporal de la guerra cibernética; a diferencia de las minas navales en el Canal de Corfú, las intrusiones digitales se producen a la velocidad de la luz, lo que a menudo vuelve funcionalmente obsoleto el requisito del conocimiento antes de que pueda buscarse una solución.
¿Cómo aborda la CONVEMAR las amenazas cibernéticas a la navegación de los buques?
La CONVEMAR, a menudo denominada la constitución de los océanos, fue redactada en una era de navegación analógica. En consecuencia, no menciona explícitamente las actividades cibernéticas. No obstante, las disposiciones de la convención sobre el paso inocente (artículo 19) y las obligaciones del Estado del pabellón (artículo 94) proporcionan un marco fundamental, aunque forzado. Conforme al artículo 19(2), el paso se considera perjudicial para la paz, el buen orden o la seguridad del Estado ribereño si el buque realiza cualquier acto de contaminación intencional y grave, cualquier acto dirigido a interferir en cualquier sistema de comunicación, o cualquier otra actividad que no esté directamente relacionada con el paso.
Si bien el artículo 19 está concebido principalmente para regular la conducta del propio buque, existe un incipiente debate jurisprudencial sobre si un buque cuyos sistemas de navegación han sido comprometidos por un tercero puede seguir considerándose en paso inocente. Si el AIS de un buque es suplantado para mostrar una posición falsa, creando así un riesgo de colisión en un estrecho concurrido, ¿pierde el buque su derecho de paso inocente? La opinión predominante sostiene que la inocencia se determina por la intención y la conducta del buque, no por sus fallos técnicos. Sin embargo, si el Estado del pabellón no ejerce su jurisdicción y control en cuestiones administrativas, técnicas y sociales sobre el buque (como exige el artículo 94), el Estado ribereño podría argumentar que la presencia del buque constituye una amenaza para la seguridad marítima, lo que justificaría su intervención.
Comparación de las aplicaciones jurisprudenciales a las amenazas marítimas
| Categoría de amenaza | Instrumento jurídico tradicional | Aplicación cibernética / Ambigüedad | Precedente/Fuente |
|---|---|---|---|
| Interferencia con la navegación | CONVEMAR, art. 21 (Seguridad de la navegación) | Interferencia y suplantación de señales GNSS/GPS | Caso Enrica Lexie (Jurisdicción) |
| Ataque armado / Uso de la fuerza | Carta de las Naciones Unidas, art. 2(4) | Destrucción física provocada por medios cibernéticos (por ejemplo, explosión de una caldera) | Nicaragua c. Estados Unidos (Umbral de la fuerza) |
| Piratería | CONVEMAR, art. 101 | Secuestro digital para exigir rescate (ransomware) | Caso Achille Lauro (Fines privados) |
| Debida diligencia | Derecho internacional consuetudinario | Falta de protección de los sistemas de datos portuarios | Caso del Canal de Corfú (CIJ) |
¿Puede un ciberataque considerarse un acto de piratería conforme al derecho internacional?
La definición de piratería contenida en el artículo 101 de la CONVEMAR exige tres elementos estrictos: un acto ilegal de violencia, detención o depredación; cometido con fines privados; por la tripulación o los pasajeros de un buque o aeronave privados; en alta mar. La aplicación de este artículo a los ciberataques resulta problemática. La mayoría de las intrusiones cibernéticas carecen de la violencia física tradicionalmente asociada al hostis humani generis. Si un pirata informático, desde un apartamento en tierra firme, cifra a distancia el software de propulsión de un buque y exige un rescate en bitcoines, no se cumple el requisito de los dos buques (el ataque debe lanzarse desde un buque contra otro).
El incidente del Achille Lauro y las interpretaciones posteriores de la Corte Permanente de Arbitraje (CPA) sugieren que el derecho de la piratería se resiste a cualquier ampliación. Aunque algunos autores defienden una interpretación funcional —en la que la fuerza digital se equipara a la fuerza física—, el consenso sigue siendo que los ataques de ransomware contra buques se clasifican mejor como terrorismo marítimo o delincuencia organizada transnacional, encuadrados en el Convenio para la represión de actos ilícitos contra la seguridad de la navegación marítima (Convenio SUA). El enfoque del Convenio SUA en los actos susceptibles de poner en peligro la seguridad de la navegación de un buque ofrece una base más flexible para enjuiciar a los ciberdelincuentes, ya que no requiere la presencia de un segundo buque pirata.
¿Quién responde por los daños causados por un buque secuestrado por medios cibernéticos?
En caso de una colisión derivada de un ciberataque —como la manipulación de un Sistema Electrónico de Visualización de Cartas e Información (ECDIS)—, la cuestión de la responsabilidad se traslada al ámbito del derecho privado, en concreto a la lex mercatoria y a las Reglas de La Haya-Visby. El artículo III(1) de las Reglas de La Haya-Visby obliga al porteador a ejercer la diligencia debida para poner el buque en condiciones de navegabilidad. Si un armador no instala actualizaciones críticas de seguridad o permite el uso de memorias USB no autorizadas en los sistemas del puente de mando, el buque podría considerarse innavegable desde el inicio del viaje.
Sin embargo, el Convenio sobre Abordaje de 1910 y el principio de responsabilidad por culpa complican el proceso de recuperación. Si un buque es tomado de forma remota, ¿puede el propietario invocar la defensa del practicaje obligatorio o la fuerza mayor? La jurisprudencia del caso Plataformas petrolíferas (Irán contra Estados Unidos) sugiere que resulta primordial la necesidad de un nexo causal entre el acto y el daño. Si el armador logra demostrar que el ciberataque fue de tal sofisticación que ningún estándar razonable de cuidado habría podido evitarlo, la responsabilidad podría atenuarse. Esto genera un estándar de cuidado variable que evoluciona con el estado de la técnica, lo que impone a los operadores marítimos una carga continua para mantenerse por delante de la curva de amenaza digital.
«La vulnerabilidad digital de un buque ya no es una preocupación técnica periférica, sino un elemento central de su estatus jurídico. Un buque incapaz de defender su perímetro digital es un buque que, en derecho, puede considerarse innavegable y un peligro para la comunidad internacional».
Operaciones cibernéticas y el umbral del uso de la fuerza
Una cuestión fundamental consiste en determinar cuándo una operación cibernética contra infraestructuras marítimas cruza el umbral para convertirse en un ataque armado, activando así el derecho a la legítima defensa conforme al artículo 51 de la Carta de las Naciones Unidas. El Manual de Tallin 2.0, aunque no vinculante, refleja un consenso emergente según el cual una operación cibernética constituye un uso de la fuerza si su escala y sus efectos son comparables a los de una operación no cibernética que se clasificaría como uso de la fuerza. Por ejemplo, si un ciberataque contra el sistema automatizado de grúas de un puerto provoca su desplome, con la consiguiente pérdida significativa de vidas humanas y destrucción material, la distinción jurídica entre un misil y una línea de código carece de relevancia. No obstante, la mayoría de los incidentes cibernéticos marítimos —como las filtraciones de datos o las interrupciones temporales del servicio— se sitúan por debajo de ese umbral, lo que deja un vacío considerable en el marco jurídico relativo a la escalada y la disuasión.
Conclusión
La integración de la ciberseguridad en el derecho marítimo exige algo más que la mera adaptación de los convenios existentes; requiere una reevaluación fundamental de la relación entre la soberanía, la tecnología y la alta mar. Si bien la CONVEMAR sigue siendo el instrumento principal para la gobernanza marítima, su silencio sobre las amenazas digitales hace necesario un enfoque interpretativo proactivo por parte de órganos como el Tribunal Internacional del Derecho del Mar (TIDM). La evolución del derecho debe avanzar hacia un estándar unificado de diligencia debida digital, en el que tanto los Estados de abanderamiento como los Estados ribereños estén sujetos a un nivel riguroso de ciberhigiene. A medida que se aproxima el horizonte del buque autónomo, la comunidad jurídica debe garantizar que el Estado de derecho no quede sumergido por la creciente marea de la inseguridad digital.
Comments
No comments yet.