Цифровые бури: правовая база киберугроз морской инфраструктуре и судам
Анализ международного права, ответственности государств и развивающейся судебной практики в сфере кибербезопасности на море в эпоху автоматизированного судоходства.
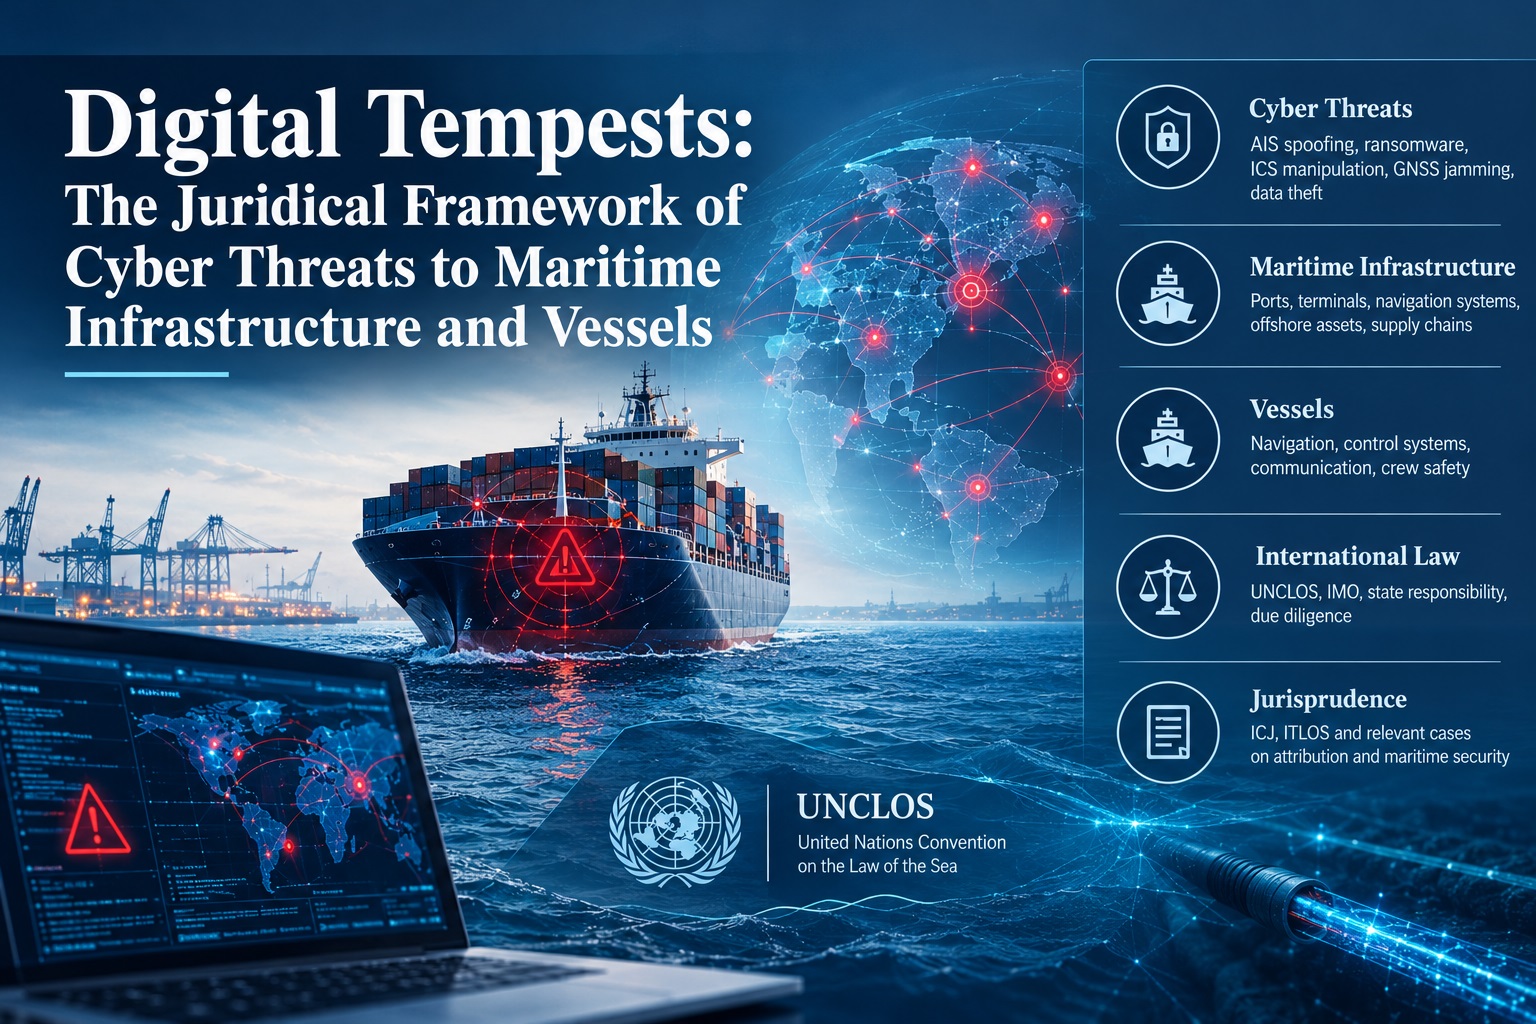
Современная морская отрасль переживает системный переход от опоры на механические средства к цифровой интеграции. По мере того как суда превращаются в сложные киберфизические системы, а портовая инфраструктура — во взаимосвязанные узлы глобальной логистической сети, традиционные параметры морской безопасности пересматриваются. Появление кибернетических вмешательств — от подмены данных Автоматической идентификационной системы (АИС) до дистанционного управления промышленными системами управления (ICS) на борту сверхкрупных контейнеровозов (ULCV) — представляет собой серьезный вызов для устоявшейся *lex maritima*. Цель настоящего анализа — оценить, насколько Конвенция Организации Объединенных Наций по морскому праву (ЮНКЛОС) и соответствующая международная судебная практика пригодны для противодействия нематериальным, но экзистенциальным угрозам со стороны киберпротивников.
Нормативно-правовая архитектура и мандаты ИМО
Международная морская организация (ИМО) признала, что безопасность человеческой жизни на море (СОЛАС) теперь неразрывно связана с киберустойчивостью. Резолюцией MSC.428(98) ИМО предписала интегрировать управление киберрисками в существующие системы управления безопасностью (СУБ), определенные Международным кодексом по управлению безопасностью (МКУБ). Однако с юридической точки зрения таким административным предписаниям зачастую не хватает той силы принуждения, которая присуща обязательствам, вытекающим из международных договоров. Юридическое сообщество продолжает обсуждать вопрос о том, является ли неспособность обеспечить надежную киберзащиту нарушением гарантии мореходности — краеугольного камня морского права, который на протяжении столетий касался исключительно физической целостности корпуса и компетентности экипажа.
Какова правовая ответственность за кибератаки в морской сфере?
Определение правовой ответственности за кибератаку в морской сфере требует обращения к Проектам статей об ответственности государств за международно-противоправные деяния (ARSIWA). Согласно статье 4, поведение любого органа государства вменяется этому государству. Однако кибероперации часто находятся в «серой зоне», где негосударственные субъекты, потенциально спонсируемые или допускаемые сувереном, осуществляют дестабилизирующие действия против коммерческого судоходства. В историческом решении Международного Суда ООН (МС ООН) по делу «Никарагуа против США» был сформулирован тест эффективного контроля, устанавливающий высокий порог для вменения государству действий частных лиц. В контексте кибератаки на терминальную операционную систему порта доказательство того, что государство осуществляло эффективный контроль над конкретными цифровыми пакетами, отправленными группой хакеров, остается крайне сложной задачей с точки зрения доказывания.
Кроме того, принцип должной осмотрительности, сформулированный в деле о проливе Корфу (Соединенное Королевство против Албании), предполагает, что каждое государство обязано сознательно не допускать использования своей территории для действий, противоречащих правам других государств. Если прибрежное государство осведомлено о том, что его цифровая инфраструктура используется для подавления сигналов Глобальной навигационной спутниковой системы (ГНСС) в пределах его исключительной экономической зоны (ИЭЗ), но не принимает мер, оно может нести международную ответственность независимо от того, руководило ли оно этой атакой. Трудность заключается во временном аспекте кибервойны: в отличие от морских мин в проливе Корфу, цифровые вторжения происходят со скоростью света, из-за чего требование об осведомленности зачастую фактически утрачивает смысл еще до того, как появляется возможность обратиться за средствами правовой защиты.
Как Конвенция ООН по морскому праву регулирует киберугрозы навигации судов?
Конвенция ООН по морскому праву (ЮНКЛОС), которую часто называют конституцией океанов, разрабатывалась в эпоху аналоговой навигации. Вследствие этого кибернетическая деятельность в ней прямо не упоминается. Тем не менее положения конвенции о мирном проходе (статья 19) и обязанностях государства флага (статья 94) создают базовую, хотя и применяемую с натяжкой, правовую основу. Согласно статье 19(2), проход считается нарушающим мир, добрый порядок или безопасность прибрежного государства, если судно осуществляет любой акт умышленного и серьезного загрязнения, любое действие, направленное на создание помех любым системам связи, либо любую иную деятельность, не связанную непосредственно с проходом.
Хотя статья 19 призвана прежде всего регулировать поведение самого судна, в юридической науке все активнее обсуждается вопрос о том, можно ли считать осуществляющим мирный проход судно, навигационные системы которого были скомпрометированы третьей стороной. Если данные АИС судна подменены таким образом, что отображают ложное местоположение, создавая тем самым риск столкновения в загруженном проливе, утрачивает ли судно право на мирный проход? Преобладающая точка зрения состоит в том, что мирный характер прохода определяется намерениями и действиями судна, а не его техническими сбоями. Однако если государство флага не осуществляет свою юрисдикцию и контроль в административных, технических и социальных вопросах над судном (как того требует статья 94), прибрежное государство может заявить, что присутствие судна представляет угрозу безопасности мореплавания, что оправдывает вмешательство.
Сравнение применения правовых норм к угрозам на море
| Категория угрозы | Традиционный правовой инструмент | Применение в киберпространстве / Неопределённость | Прецедент/Источник |
|---|---|---|---|
| Вмешательство в судоходство | Конвенция ООН по морскому праву (ЮНКЛОС), ст. 21 (Безопасность судоходства) | Глушение и подмена сигналов ГНСС/GPS | Дело «Энрика Лекси» (юрисдикция) |
| Вооружённое нападение / применение силы | Устав ООН, ст. 2(4) | Физическое разрушение, вызванное кибератакой (например, взрыв котла) | Дело «Никарагуа против США» (порог применения силы) |
| Пиратство | Конвенция ООН по морскому праву (ЮНКЛОС), ст. 101 | Цифровой захват с целью вымогательства (программы-вымогатели) | Дело «Акилле Лауро» (личные цели) |
| Должная осмотрительность | Международное обычное право | Необеспечение безопасности портовых информационных систем | Дело о проливе Корфу (Международный Суд ООН) |
Может ли кибератака рассматриваться как акт пиратства по международному праву?
Определение пиратства в статье 101 Конвенции ООН по морскому праву (ЮНКЛОС) требует наличия трёх строгих элементов: незаконный акт насилия, задержания или грабежа; совершённый в личных целях; экипажем или пассажирами частного судна или летательного аппарата; в открытом море. Применение этой статьи к кибератакам сопряжено с трудностями. В большинстве случаев кибервторжения отсутствует физическое насилие, традиционно связываемое с hostis humani generis. Если хакер из квартиры на суше дистанционно шифрует программное обеспечение двигательной установки судна и требует выкуп в биткоинах, требование о наличии двух судов (нападение должно быть совершено с одного судна против другого) не выполняется.
Инцидент с «Акилле Лауро» и последующие толкования Постоянной палаты третейского суда (ППТС) свидетельствуют о том, что нормы о пиратстве с трудом поддаются расширительному толкованию. Хотя некоторые исследователи выступают за функциональное толкование, при котором цифровое принуждение приравнивается к физическому, преобладает мнение, согласно которому атаки с использованием программ-вымогателей против судов правильнее квалифицировать как морской терроризм или транснациональную организованную преступность, подпадающие под действие Конвенции о борьбе с незаконными актами, направленными против безопасности морского судоходства (Конвенция СУА). Направленность Конвенции СУА на деяния, способные поставить под угрозу безопасность плавания судна, создаёт более гибкую правовую базу для привлечения киберпреступников к ответственности, поскольку она не требует присутствия второго пиратского судна.
Кто несёт ответственность за ущерб, причинённый судном, захваченным путём кибератаки?
В случае столкновения, вызванного кибератакой — например, манипулированием электронной картографической навигационно-информационной системой (ЭКНИС) — вопрос об ответственности переходит в сферу частного права, а именно lex mercatoria и Гаагско-висбийских правил. Статья III(1) Гаагско-висбийских правил обязывает перевозчика проявить должную осмотрительность для приведения судна в мореходное состояние. Если судовладелец не устанавливает критически важные обновления безопасности или допускает использование несанкционированных USB-накопителей в системах ходового мостика, судно может быть признано немореходным с момента начала рейса.
Однако Брюссельская конвенция о столкновении судов 1910 года и принцип ответственности на основе вины усложняют процесс возмещения ущерба. Если судно перехвачено дистанционно, вправе ли владелец ссылаться на принудительную лоцманскую проводку или форс-мажор? Судебная практика по делу «Нефтяные платформы» (Иран против Соединенных Штатов) свидетельствует о том, что первостепенное значение имеет наличие причинно-следственной связи между деянием и ущербом. Если судовладелец сможет доказать, что кибератака была настолько изощренной, что ни один разумный стандарт осмотрительности не позволил бы ее предотвратить, ответственность может быть смягчена. Это формирует подвижный стандарт осмотрительности, который эволюционирует вместе с технологическим прогрессом, возлагая на участников морских перевозок постоянное бремя необходимости опережать кривую цифровых угроз.
Цифровая уязвимость судна больше не является периферийной технической проблемой, а представляет собой ключевой элемент его правового статуса. Судно, неспособное защитить свой цифровой периметр, — это судно, которое с точки зрения права может считаться немореходным и представлять угрозу для международного сообщества.
Кибероперации и порог применения силы
Ключевой вопрос заключается в определении того, когда кибероперация против морской инфраструктуры пересекает порог вооруженного нападения, давая право на самооборону согласно статье 51 Устава ООН. Таллинское руководство 2.0, хотя и не имеет обязательной силы, отражает формирующийся консенсус о том, что кибероперация представляет собой применение силы, если ее масштаб и последствия сопоставимы с некибернетической операцией, которая была бы квалифицирована как применение силы. Например, если кибератака на автоматизированную систему портовых кранов приводит к их обрушению, что влечет за собой значительные человеческие жертвы и физические разрушения, юридическое различие между ракетой и строкой кода теряет значение. Тем не менее большинство морских киберинцидентов — таких как утечки данных или временные перебои в обслуживании — не достигают этого порога, что оставляет существенный пробел в правовой базе, касающейся эскалации и сдерживания.
Заключение
Интеграция кибербезопасности в морское право требует не просто адаптации действующих конвенций; она предполагает коренной пересмотр взаимосвязи между суверенитетом, технологиями и открытым морем. Хотя Конвенция ООН по морскому праву (ЮНКЛОС) остается основным инструментом регулирования морской деятельности, отсутствие в ней положений о цифровых угрозах требует от таких органов, как Международный трибунал по морскому праву (МТМП), проактивного подхода к толкованию. Эволюция права должна быть направлена на выработку единого стандарта цифровой должной осмотрительности, при котором как государства флага, так и прибрежные государства будут нести строгую ответственность за соблюдение норм кибергигиены. По мере приближения эры автономных судов юридическое сообщество обязано обеспечить, чтобы верховенство права не оказалось поглощено нарастающей волной цифровой незащищенности.
Comments
No comments yet.