डिजिटल तूफान: समुद्री बुनियादी ढांचे और जहाजों के लिए साइबर खतरों का कानूनी ढांचा
स्वचालित शिपिंग के युग में अंतरराष्ट्रीय कानून राज्य की जिम्मेदारी और समुद्री साइबर सुरक्षा को नियंत्रित करने वाले विकसित हो रहे न्यायशास्त्र की एक गहन जांच।
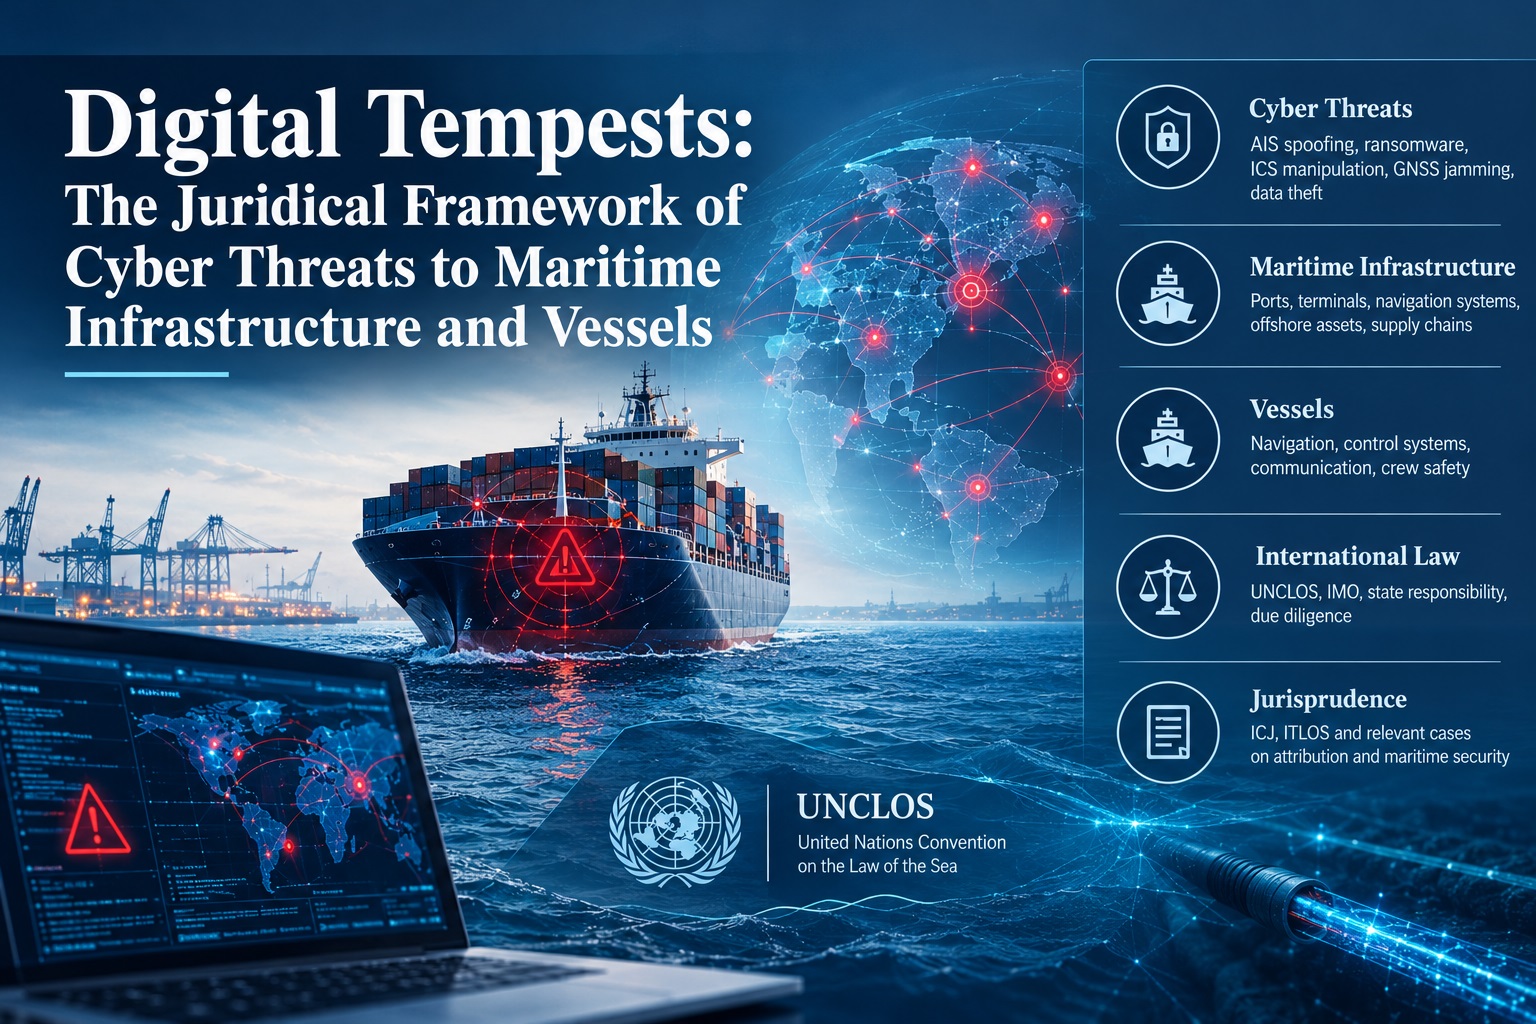
समकालीन समुद्री परिदृश्य यांत्रिक निर्भरता से डिजिटल एकीकरण की ओर एक व्यवस्थित संक्रमण से गुज़र रहा है। जैसे-जैसे जहाज़ परिष्कृत साइबर-भौतिक प्रणालियों में बदल रहे हैं और बंदरगाह अवसंरचनाएँ वैश्विक रसद जाल के परस्पर जुड़े केंद्रों के रूप में विकसित हो रही हैं, समुद्री सुरक्षा के पारंपरिक मापदंडों का पुनर्मूल्यांकन किया जा रहा है। स्वचालित पहचान प्रणाली (AIS) डेटा की स्पूफिंग से लेकर अल्ट्रा लार्ज कंटेनर वेसल्स (ULCVs) पर स्थित औद्योगिक नियंत्रण प्रणालियों (ICS) के दूरस्थ संचालन तक—साइबर से संबंधित हस्तक्षेपों के उभार ने स्थापित *lex maritima* के समक्ष एक गहन चुनौती प्रस्तुत कर दी है। इस विश्लेषण का उद्देश्य साइबर विरोधियों द्वारा उत्पन्न अमूर्त किंतु अस्तित्वगत खतरों से निपटने में संयुक्त राष्ट्र समुद्री विधि सम्मेलन (UNCLOS) और संबंधित अंतरराष्ट्रीय न्यायशास्त्र की पर्याप्तता का मूल्यांकन करना है।
विनियामक संरचना और आईएमओ अधिदेश
अंतरराष्ट्रीय समुद्री संगठन (IMO) ने यह मान लिया है कि समुद्र में जीवन की सुरक्षा (SOLAS) अब साइबर लचीलेपन से अभिन्न रूप से जुड़ी हुई है। संकल्प MSC.428(98) के माध्यम से, आईएमओ ने यह अनिवार्य किया कि साइबर जोखिम प्रबंधन को अंतरराष्ट्रीय सुरक्षा प्रबंधन (ISM) संहिता द्वारा परिभाषित मौजूदा सुरक्षा प्रबंधन प्रणालियों (SMS) में समाहित किया जाए। हालाँकि, न्यायिक दृष्टिकोण से, इन प्रशासनिक अधिदेशों में प्रायः वह प्रवर्तन शक्ति नहीं होती जो संधि-आधारित दायित्वों में पाई जाती है। विधिक समुदाय अभी भी इस बात से जूझ रहा है कि मजबूत साइबर रक्षा तंत्र बनाए रखने में विफलता क्या समुद्री योग्यता की वारंटी का उल्लंघन माना जाएगा—यह समुद्री विधि का एक आधारभूत सिद्धांत है जिसका ध्यान सदियों से जहाज़ के बाहरी ढाँचे की भौतिक अखंडता और चालक दल की सक्षमता पर केंद्रित रहा है।
समुद्री साइबर हमलों के लिए कानूनी जिम्मेदारी क्या है?
समुद्री साइबर हमले के लिए कानूनी जिम्मेदारी के निर्धारण हेतु अंतरराष्ट्रीय स्तर पर गलत कृत्यों के लिए राज्यों की जिम्मेदारी पर मसौदा अनुच्छेदों (ARSIWA) की जाँच आवश्यक है। अनुच्छेद 4 के तहत, किसी भी राज्य अंग का आचरण उस राज्य को आरोपित किया जाता है। हालाँकि, साइबर संचालन प्रायः एक ऐसे अस्पष्ट क्षेत्र में होते हैं जहाँ गैर-राज्य अभिकर्ता, जो संभावित रूप से किसी संप्रभु राज्य द्वारा प्रायोजित या सहन किए जाते हैं, वाणिज्यिक नौवहन के विरुद्ध व्यवधान उत्पन्न करते हैं। निकारागुआ बनाम संयुक्त राज्य अमेरिका मामले में अंतरराष्ट्रीय न्यायालय (ICJ) के ऐतिहासिक निर्णय ने प्रभावी नियंत्रण परीक्षण स्थापित किया, जो निजी व्यक्तियों के कृत्यों को किसी राज्य को आरोपित करने के लिए एक उच्च सीमा निर्धारित करता है। किसी बंदरगाह की टर्मिनल संचालन प्रणाली पर हुए साइबर हमले के संदर्भ में, यह सिद्ध करना कि किसी राज्य ने हैकर समूह द्वारा भेजे गए विशिष्ट डिजिटल पैकेट्स पर प्रभावी नियंत्रण लागू किया था, एक दुष्कर साक्ष्यात्मक बाधा बना हुआ है।
इसके अतिरिक्त, कॉर्फू चैनल वाद (यूनाइटेड किंगडम बनाम अल्बानिया) में प्रतिपादित यथायोग्य तत्परता के सिद्धांत से यह संकेत मिलता है कि प्रत्येक राज्य का यह दायित्व है कि वह जानबूझकर अपने क्षेत्र को अन्य राज्यों के अधिकारों के विपरीत कार्यों के लिए उपयोग न होने दे। यदि कोई तटीय राज्य इस बात से अवगत है कि उसके अनन्य आर्थिक क्षेत्र (EEZ) के भीतर वैश्विक नेविगेशन उपग्रह प्रणाली (GNSS) संकेतों में बाधा उत्पन्न करने के लिए उसके डिजिटल बुनियादी ढांचे का उपयोग किया जा रहा है, फिर भी वह हस्तक्षेप करने में विफल रहता है, तो भले ही उसने उस हमले का निर्देशन न किया हो, वह अंतरराष्ट्रीय जिम्मेदारी का भागी बन सकता है। कठिनाई साइबर युद्ध के समय-सापेक्ष पहलू में निहित है; कॉर्फू चैनल में बिछाई गई नौसैनिक सुरंगों के विपरीत, डिजिटल घुसपैठ प्रकाश की गति से होती है, जो अक्सर किसी उपाय की माँग किए जाने से पहले ही जानकारी की आवश्यकता को व्यावहारिक रूप से अप्रासंगिक बना देती है।
UNCLOS पोत संचालन के लिए साइबर खतरों से कैसे निपटता है?
UNCLOS, जिसे प्रायः महासागरों का संविधान कहा जाता है, का प्रारूप एनालॉग नेविगेशन के युग में तैयार किया गया था। परिणामस्वरूप, इसमें साइबर गतिविधियों का स्पष्ट उल्लेख नहीं है। तथापि, निर्दोष पारगमन (अनुच्छेद 19) और ध्वज राज्य के कर्तव्यों (अनुच्छेद 94) पर सम्मेलन के प्रावधान एक आधारभूत, यद्यपि कुछ हद तक तनावपूर्ण, ढाँचा प्रदान करते हैं। अनुच्छेद 19(2) के अंतर्गत, पारगमन को तटीय राज्य की शांति, सुव्यवस्था या सुरक्षा के लिए हानिकारक माना जाता है यदि पोत किसी जानबूझकर और गंभीर प्रदूषण के कार्य, संचार की किसी भी प्रणाली में बाधा डालने के उद्देश्य से किसी कार्य, या पारगमन से सीधे संबंध न रखने वाली किसी अन्य गतिविधि में संलिप्त होता है।
यद्यपि अनुच्छेद 19 मुख्यतः स्वयं पोत के आचरण को विनियमित करने के लिए बनाया गया है, न्यायशास्त्र में एक बढ़ती हुई बहस इस विषय पर हो रही है कि क्या किसी ऐसे पोत को, जिसकी नेविगेशन प्रणालियों से किसी तीसरे पक्ष द्वारा छेड़छाड़ कर दी गई हो, अभी भी निर्दोष पारगमन में माना जा सकता है। यदि किसी पोत के AIS में छेड़छाड़ कर उसे गलत स्थिति प्रदर्शित करने के लिए प्रेरित किया जाता है, जिससे किसी व्यस्त जलडमरूमध्य में टक्कर का खतरा उत्पन्न हो जाता है, तो क्या वह पोत निर्दोष पारगमन का अपना अधिकार खो देता है? प्रचलित दृष्टिकोण यह सुझाव देता है कि निर्दोषिता का निर्धारण पोत के इरादे और आचरण से होता है, उसकी तकनीकी खराबियों से नहीं। हालाँकि, यदि ध्वज राज्य जहाज पर प्रशासनिक, तकनीकी और सामाजिक मामलों में अपनी अधिकारिता और नियंत्रण का प्रयोग करने में विफल रहता है (जैसा कि अनुच्छेद 94 द्वारा अपेक्षित है), तो तटीय राज्य यह तर्क दे सकता है कि पोत की उपस्थिति समुद्री सुरक्षा के लिए खतरा उत्पन्न करती है, जो हस्तक्षेप को उचित ठहराती है।
समुद्री खतरों के प्रति न्यायशास्त्रीय अनुप्रयोगों की तुलना
| खतरे की श्रेणी | पारंपरिक कानूनी साधन | साइबर अनुप्रयोग / अस्पष्टता | पूर्वोदाहरण/स्रोत |
|---|---|---|---|
| नौवहन में बाधा | UNCLOS अनुच्छेद 21 (नौवहन की सुरक्षा) | GNSS/GPS जैमिंग और स्पूफिंग | एनरिका लेक्सी मामला (अधिकारिता) |
| सशस्त्र हमला / बल प्रयोग | संयुक्त राष्ट्र चार्टर अनुच्छेद 2(4) | साइबर-जनित भौतिक विनाश (उदा., बॉयलर विस्फोट) | निकारागुआ बनाम संयुक्त राज्य अमेरिका (बल प्रयोग की सीमा) |
| जलदस्युता | UNCLOS अनुच्छेद 101 | फिरौती हेतु डिजिटल अपहरण (रैनसमवेयर) | अकिली लॉरो मामला (निजी उद्देश्य) |
| उचित तत्परता | प्रथागत अंतरराष्ट्रीय विधि | बंदरगाह डेटा प्रणालियों को सुरक्षित करने में विफलता | कोर्फू चैनल मामला (ICJ) |
क्या अंतरराष्ट्रीय विधि के अंतर्गत किसी साइबर हमले को जलदस्युता का कृत्य माना जा सकता है?
UNCLOS के अनुच्छेद 101 के अंतर्गत जलदस्युता की परिभाषा के लिए तीन सख्त तत्वों का होना आवश्यक है: हिंसा, निरोध या लूटपाट का कोई अवैध कृत्य; जो निजी उद्देश्यों के लिए किया गया हो; किसी निजी जहाज या विमान के चालक दल या यात्रियों द्वारा; तथा खुले समुद्र पर। इस अनुच्छेद का साइबर हमलों पर लागू होना समस्याग्रस्त है। अधिकांश साइबर घुसपैठों में उस भौतिक हिंसा का अभाव होता है जिसे पारंपरिक रूप से hostis humani generis से जोड़ा जाता है। यदि कोई हैकर किसी स्थलीय अपार्टमेंट से बैठकर दूरस्थ रूप से किसी जहाज के प्रणोदन सॉफ़्टवेयर को एन्क्रिप्ट कर देता है और बिटकॉइन में फिरौती की माँग करता है, तो दो जहाजों की अनिवार्यता (अर्थात हमला एक जहाज से दूसरे जहाज के विरुद्ध किया जाना चाहिए) पूरी नहीं होती।
अकिली लॉरो घटना और उसके बाद स्थायी मध्यस्थता न्यायालय (PCA) द्वारा दी गई व्याख्याएँ यह दर्शाती हैं कि जलदस्युता संबंधी विधि विस्तार का विरोध करती है। यद्यपि कुछ विद्वान् कार्यात्मक व्याख्या — जिसमें डिजिटल बल को भौतिक बल के समकक्ष माना जाता है — के पक्ष में तर्क देते हैं, फिर भी सर्वसम्मति यही है कि जहाजों के विरुद्ध किए जाने वाले साइबर-रैनसमवेयर हमलों को जलदस्युता के बजाय समुद्री आतंकवाद या अंतरराष्ट्रीय संगठित अपराध की श्रेणी में रखना अधिक उपयुक्त है, जो समुद्री नौवहन की सुरक्षा के विरुद्ध अवैध कृत्यों के दमन हेतु अभिसमय (SUA अभिसमय) के अंतर्गत आते हैं। किसी जहाज के सुरक्षित नौवहन को खतरे में डालने की संभावना वाले कृत्यों पर SUA अभिसमय का केंद्रित होना साइबर अपराधियों पर मुकदमा चलाने के लिए एक अधिक लचीला मंच प्रदान करता है, क्योंकि इसके लिए दूसरे जलदस्यु पोत की उपस्थिति आवश्यक नहीं है।
साइबर-अपहृत जहाज से हुई क्षति के लिए कौन उत्तरदायी है?
यदि किसी साइबर हमले—जैसे इलेक्ट्रॉनिक चार्ट डिस्प्ले एंड इंफॉर्मेशन सिस्टम (ECDIS) में छेड़छाड़—के परिणामस्वरूप टक्कर होती है, तो दायित्व का प्रश्न निजी विधि के क्षेत्र, विशेष रूप से लेक्स मर्केटोरिया और हेग-विस्बी नियमों की ओर स्थानांतरित हो जाता है। हेग-विस्बी नियमों का अनुच्छेद III(1) यह अनिवार्य करता है कि वाहक को जहाज को समुद्र योग्य बनाने के लिए उचित तत्परता बरतनी चाहिए। यदि कोई जहाज मालिक महत्वपूर्ण सुरक्षा पैच अपडेट करने में विफल रहता है या ब्रिज प्रणालियों में अनधिकृत यूएसबी ड्राइव के उपयोग की अनुमति देता है, तो यात्रा के आरंभ से ही जहाज को अयोग्य माना जा सकता है।
हालाँकि, 1910 का टक्कर अभिसमय और दोष-आधारित दायित्व का सिद्धांत क्षतिपूर्ति की प्रक्रिया को जटिल बना देते हैं। यदि किसी पोत को दूरस्थ रूप से अपहृत कर लिया जाए, तो क्या मालिक अनिवार्य पायलटेज या बलातिक्रम (फोर्स माजेयर) का बचाव पक्ष प्रस्तुत कर सकता है? ऑयल प्लेटफ़ॉर्म्स मामले (ईरान बनाम संयुक्त राज्य अमेरिका) से प्राप्त न्यायशास्त्र यह सुझाव देता है कि कृत्य और क्षति के बीच कारण संबंध की आवश्यकता सर्वोपरि है। यदि जहाज मालिक यह प्रदर्शित कर सके कि साइबर हमला इतना परिष्कृत था कि देखभाल का कोई भी उचित मानक उसे रोक नहीं सकता था, तो दायित्व कम किया जा सकता है। इससे देखभाल का एक परिवर्तनशील मानक स्थापित होता है जो तकनीकी प्रगति के साथ विकसित होता है, और समुद्री संचालकों पर डिजिटल खतरों से आगे बने रहने का निरंतर बोझ डालता है।
"किसी जहाज की डिजिटल भेद्यता अब कोई सीमांत तकनीकी चिंता नहीं रही, बल्कि यह पोत की विधिक स्थिति का एक मूल तत्व बन चुकी है। जो जहाज अपनी डिजिटल परिधि की रक्षा करने में असमर्थ है, वह विधि की दृष्टि में अयोग्य और अंतरराष्ट्रीय समुदाय के लिए खतरा माना जा सकता है।"
साइबर अभियान और बल प्रयोग की सीमा
एक महत्वपूर्ण जाँच यह निर्धारित करना है कि समुद्री बुनियादी ढाँचे के विरुद्ध कोई साइबर अभियान कब सशस्त्र हमले की सीमा को पार करता है, जिससे संयुक्त राष्ट्र चार्टर के अनुच्छेद 51 के तहत आत्मरक्षा का अधिकार सक्रिय हो जाता है। टैलिन मैनुअल 2.0, यद्यपि गैर-बाध्यकारी है, एक उभरती हुई सहमति को दर्शाता है कि कोई साइबर अभियान बल प्रयोग तब माना जाएगा जब उसका पैमाना और प्रभाव किसी ऐसे गैर-साइबर अभियान के तुल्य हों जिसे बल प्रयोग के रूप में वर्गीकृत किया जाता। उदाहरण के लिए, यदि किसी बंदरगाह की स्वचालित क्रेन प्रणाली पर साइबर हमले के कारण वे ध्वस्त हो जाती हैं, जिससे जान-माल का भारी नुकसान और भौतिक विनाश होता है, तो मिसाइल और कोड की पंक्ति के बीच का विधिक अंतर अप्रासंगिक हो जाता है। हालाँकि, अधिकांश समुद्री साइबर घटनाएँ—जैसे डेटा उल्लंघन या अस्थायी सेवा बाधाएँ—इस सीमा से नीचे आती हैं, जिससे वृद्धि और निवारण के लिए विधिक ढाँचे में एक बड़ी खाई बनी रहती है।
निष्कर्ष
समुद्री कानून में साइबर सुरक्षा के समावेशन के लिए केवल मौजूदा संधियों को अनुकूलित करना पर्याप्त नहीं है; इसके लिए संप्रभुता, प्रौद्योगिकी और खुले समुद्र के बीच के संबंधों की मूलभूत पुनर्समीक्षा आवश्यक है। यद्यपि संयुक्त राष्ट्र समुद्री विधि संधि (UNCLOS) समुद्री शासन का प्राथमिक साधन बना हुआ है, फिर भी डिजिटल खतरों के प्रति इसकी चुप्पी अंतरराष्ट्रीय समुद्री विधि न्यायाधिकरण (ITLOS) जैसे निकायों द्वारा एक सक्रिय व्याख्यात्मक दृष्टिकोण अपनाने की मांग करती है। कानून के विकास को डिजिटल उचित परिश्रम (डिजिटल ड्यू डिलिजेंस) के एक एकीकृत मानक की ओर बढ़ना चाहिए, जहां ध्वज राज्यों और तटीय राज्यों दोनों को साइबर स्वच्छता के कठोर मानकों के अनुरूप उत्तरदायी ठहराया जाए। चूंकि स्वायत्त पोतों का युग निकट आ रहा है, इसलिए विधिक समुदाय को यह सुनिश्चित करना होगा कि कानून का शासन डिजिटल असुरक्षा की बढ़ती लहर में डूब न जाए।
Comments
No comments yet.