طوفانهای دیجیتال: چارچوب حقوقی تهدیدات سایبری علیه زیرساختها و کشتیهای دریایی
بررسی حقوق بینالملل، مسئولیت دولتها و رویه قضایی در حال تحول حاکم بر امنیت سایبری دریایی در عصر حملونقل خودکار.
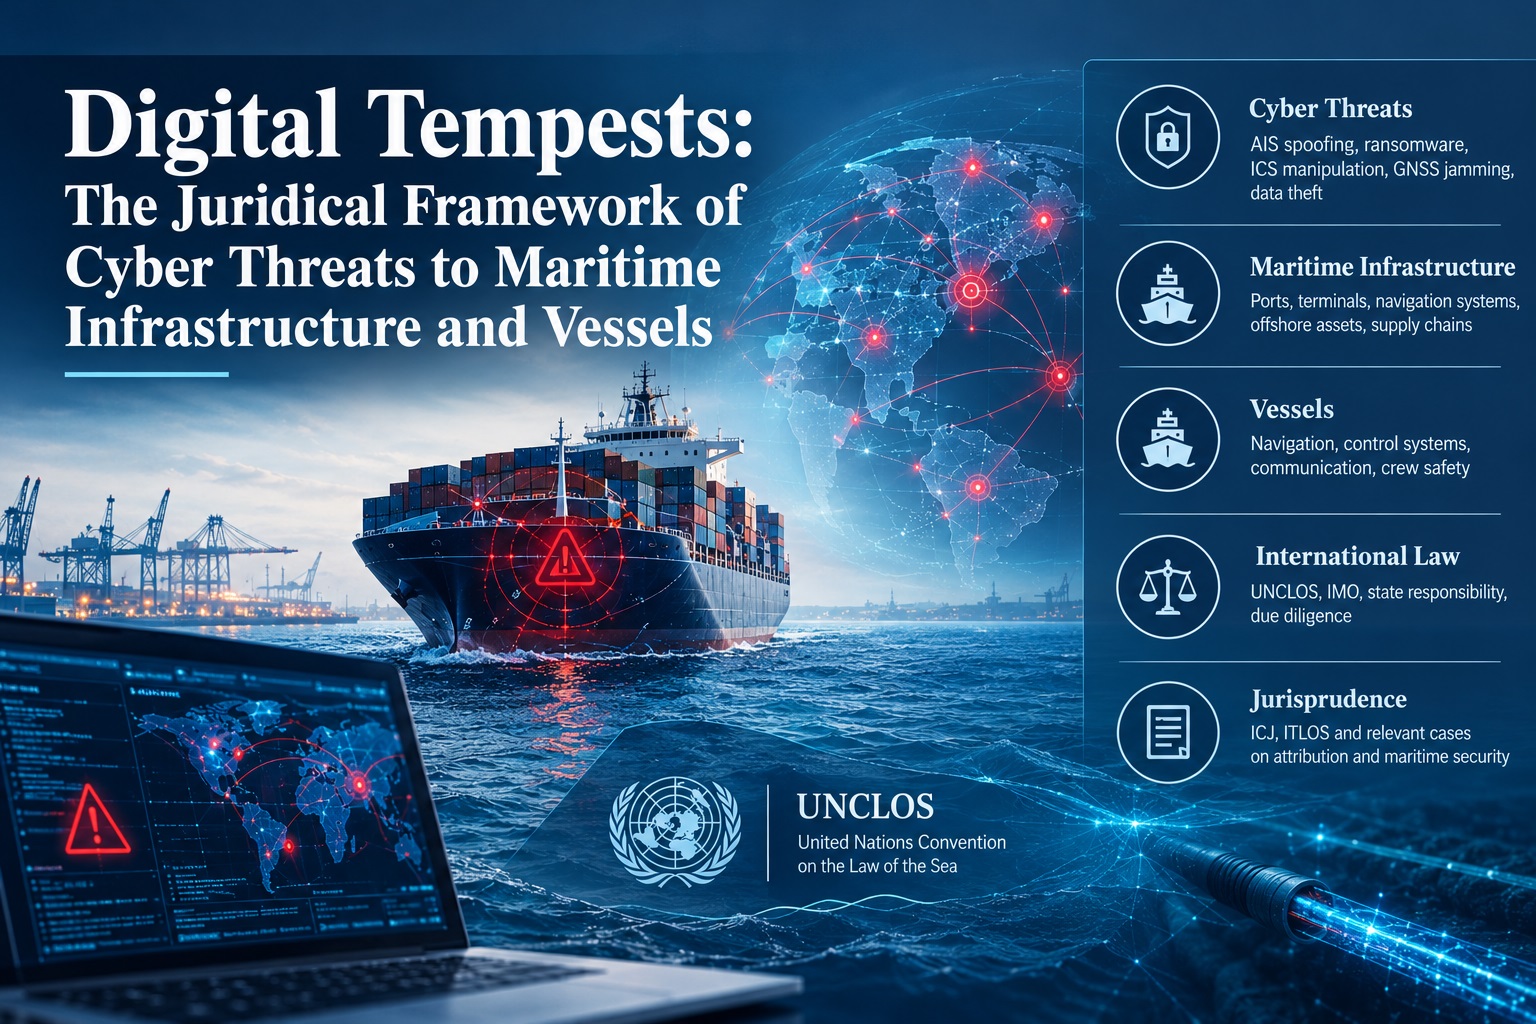
چشمانداز دریانوردی معاصر در حال گذار نظاممند از اتکا به سازوکارهای مکانیکی به یکپارچگی دیجیتال است. با تبدیل شدن شناورها به سامانههای پیچیده سایبری-فیزیکی و تکامل زیرساختهای بندری به گرههای بههمپیوسته در شبکه جهانی لجستیک، پارامترهای سنتی امنیت دریایی در حال بازتعریف هستند. پیدایش مداخلات مرتبط با فضای سایبری — از جعل دادههای سامانه شناسایی خودکار (AIS) تا دستکاری از راه دور سامانههای کنترل صنعتی (ICS) در کشتیهای کانتینری بسیار بزرگ (ULCVs) — چالشی عمیق در برابر *lex maritima* تثبیتشده ایجاد کرده است. این تحلیل میکوشد کفایت کنوانسیون ملل متحد درباره حقوق دریاها (UNCLOS) و رویه قضایی بینالمللی مرتبط را در مواجهه با تهدیدهای ناملموس اما موجودیتی که از سوی دشمنان سایبری مطرح میشود، ارزیابی کند.
ساختار مقرراتی و تکالیف سازمان بینالمللی دریانوردی
سازمان بینالمللی دریانوردی (IMO) اذعان کرده است که ایمنی جان اشخاص در دریا (SOLAS) اکنون جداییناپذیر از تابآوری سایبری است. این سازمان از طریق قطعنامه MSC.428(98) مقرر کرد که مدیریت ریسک سایبری در سامانههای مدیریت ایمنی (SMS) موجود، آنگونه که در کد مدیریت ایمنی بینالمللی (ISM) تعریف شده است، ادغام شود. با این حال، از منظر حقوقی، این تکالیف اداری غالباً فاقد قدرت اجرایی لازم برای اعمال تعهدات مبتنی بر معاهدات هستند. جامعه حقوقی همچنان با این پرسش دستوپنجه نرم میکند که آیا ناتوانی در حفظ دفاعهای سایبری مستحکم، نقض تعهد به قابلیت دریانوردی محسوب میشود یا خیر؛ اصلی بنیادین در حقوق دریایی که قرنها بر سلامت فیزیکی بدنه کشتی و صلاحیت خدمه متمرکز بوده است.
مسئولیت حقوقی حملات سایبری دریایی چیست؟
تعیین مسئولیت حقوقی برای یک حمله سایبری دریایی مستلزم بررسی پیشنویس مواد مربوط به مسئولیت دولتها برای اعمال متخلفانه بینالمللی (ARSIWA) است. بر اساس ماده ۴، رفتار هر یک از ارکان دولت به آن دولت قابل انتساب است. با این حال، عملیات سایبری اغلب در منطقهای خاکستری قرار دارند که در آن بازیگران غیردولتی، که احتمالاً تحت حمایت یا تسامح یک دولت حاکمیتی فعالیت میکنند، اختلالاتی را علیه کشتیرانی تجاری اجرا میکنند. رأی مهم دیوان بینالمللی دادگستری (ICJ) در پرونده نیکاراگوئه علیه ایالات متحده آزمون «کنترل مؤثر» را پایهگذاری کرد که حد نصاب بالایی را برای انتساب اعمال افراد خصوصی به یک دولت تعیین میکند. در بستر یک حمله سایبری به سامانه عملیاتی پایانه یک بندر، اثبات اینکه دولتی کنترل مؤثری بر بستههای دیجیتال مشخص ارسالشده توسط یک گروه هکری اعمال کرده است، همچنان مانعی دشوار در زمینه ارائه ادله محسوب میشود.
علاوه بر این، اصل مراقبت مقتضی، همانگونه که در پرونده تنگه کورفو (بریتانیا علیه آلبانی) بیان شده است، حاکی از آن است که هر دولت تعهد دارد آگاهانه اجازه ندهد از قلمرو آن برای اعمالی مغایر با حقوق سایر دولتها استفاده شود. چنانچه یک دولت ساحلی آگاه باشد که زیرساخت دیجیتال آن برای ایجاد اختلال در سیگنالهای سامانه جهانی ناوبری ماهوارهای (GNSS) در منطقه انحصاری اقتصادی (EEZ) اش مورد بهرهبرداری قرار میگیرد، اما از مداخله خودداری کند، ممکن است صرفنظر از اینکه آیا هدایت این حمله را بر عهده داشته است یا خیر، مسئولیت بینالمللی پیدا کند. دشواری کار در بُعد زمانی جنگ سایبری نهفته است؛ برخلاف مینهای دریایی در تنگه کورفو، نفوذهای دیجیتال با سرعت نور رخ میدهند و غالباً پیش از آنکه بتوان به دنبال راهکاری گشت، شرط آگاهی را عملاً بیاعتبار میسازند.
کنوانسیون حقوق دریاها چگونه تهدیدات سایبری علیه ناوبری شناورها را پوشش میدهد؟
کنوانسیون حقوق دریاها (UNCLOS) که اغلب قانون اساسی اقیانوسها خوانده میشود، در عصر ناوبری آنالوگ تدوین گردید. در نتیجه، این کنوانسیون صراحتاً به فعالیتهای سایبری اشارهای نمیکند. با وجود این، مقررات کنوانسیون درباره عبور بیضرر (ماده ۱۹) و تکالیف دولت پرچم (ماده ۹۴) چارچوبی بنیادین، هرچند تحت فشار، فراهم میآورد. بر اساس بند ۲ ماده ۱۹، عبور در صورتی مخل صلح، نظم عمومی یا امنیت دولت ساحلی تلقی میشود که شناور به هرگونه آلودگی عمدی و جدی، هر عملی با هدف ایجاد اختلال در سامانههای ارتباطی، یا هر فعالیت دیگری که ارتباط مستقیمی با عبور نداشته باشد، مبادرت ورزد.
در حالی که ماده ۱۹ عمدتاً برای تنظیم رفتار خود شناور طراحی شده است، یک بحث فقهی رو به رشد پیرامون این موضوع شکل گرفته که آیا شناوری که سامانههای ناوبری آن توسط شخص ثالث دچار نقصان شده است، همچنان میتواند در حال عبور بیضرر محسوب شود یا خیر. اگر سامانه شناسایی خودکار (AIS) یک شناور دستکاری شود تا موقعیتی نادرست را نمایش دهد و بدین ترتیب خطر تصادف در یک تنگه پرتردد ایجاد شود، آیا آن شناور حق عبور بیضرر خود را از دست میدهد؟ دیدگاه غالب حاکی از آن است که بیضرر بودن بر اساس نیت و رفتار شناور تعیین میشود، نه نقایص فنی آن. با این حال، اگر دولت پرچم صلاحیت و کنترل خود را در امور اداری، فنی و اجتماعی بر کشتی اعمال نکند (آنگونه که ماده ۹۹ ایجاب میکند)، دولت ساحلی میتواند استدلال کند که حضور شناور تهدیدی برای ایمنی دریانوردی به شمار میرود و مداخله را توجیه میکند.
مقایسه کاربردهای فقهی در قبال تهدیدات دریایی
| دسته تهدید | سند حقوقی سنتی | کاربرد سایبری / ابهام | سابقه/منبع |
|---|---|---|---|
| اخلال در ناوبری | ماده ۲۱ کنوانسیون حقوق دریاها (UNCLOS) (ایمنی ناوبری) | اختلال و فریب سامانههای GNSS/GPS | پرونده انریکا لکسی (صلاحیت قضایی) |
| حمله مسلحانه / توسل به زور | بند ۴ ماده ۲ منشور سازمان ملل متحد | تخریب فیزیکی ناشی از حمله سایبری (مثلاً انفجار دیگ بخار) | نیکاراگوئه علیه ایالات متحده (آستانه توسل به زور) |
| دزدی دریایی | ماده ۱۰۱ کنوانسیون حقوق دریاها (UNCLOS) | ربایش دیجیتال برای اخذ باج (باجافزار) | پرونده آکیله لائورو (اهداف خصوصی) |
| تقصیر مراقبت لازم | حقوق بینالملل عرفی | عدم تأمین امنیت سامانههای داده بندر | پرونده تنگه کورفو (دیوان بینالمللی دادگستری) |
آیا یک حمله سایبری میتواند بر اساس حقوق بینالملل مصداق دزدی دریایی تلقی شود؟
تعریف دزدی دریایی در ماده ۱۰۱ کنوانسیون حقوق دریاها مستلزم سه عنصر دقیق است: ارتکاب فعل غیرقانونی خشونتآمیز، بازداشت یا غارت؛ با اهداف خصوصی؛ توسط خدمه یا مسافران یک کشتی یا هواپیمای خصوصی؛ در دریاهای آزاد. اعمال این ماده بر حملات سایبری مسئلهساز است. بیشتر نفوذهای سایبری فاقد خشونت فیزیکی هستند که بهطور سنتی با مفهوم hostis humani generis (دشمن بشریت) مرتبط دانسته میشود. اگر یک هکر از آپارتمانی در خشکی، نرمافزار پیشرانش یک کشتی را از راه دور رمزگذاری کند و درخواست باج به بیتکوین داشته باشد، شرط وجود دو کشتی (اینکه حمله باید از یک کشتی علیه کشتی دیگر انجام شود) محقق نمیشود.
رویداد آکیله لائورو و تفسیرهای پس از آن توسط دیوان دائمی داوری (PCA) نشان میدهد که حقوق مربوط به دزدی دریایی در برابر توسعه مقاوم است. هرچند برخی از حقوقدانان خواستار تفسیری کارکردی هستند که در آن زور دیجیتال با زور فیزیکی همتراز شمرده شود، اجماع بر این است که حملات باجافزاری سایبری علیه شناورها بهتر است در دسته تروریسم دریایی یا جرایم سازمانیافته فراملی طبقهبندی شوند که مشمول کنوانسیون مقابله با اعمال غیرقانونی علیه ایمنی ناوبری دریایی (کنوانسیون SUA) است. تمرکز کنوانسیون SUA بر افعالی که احتمالاً ایمنی ناوبری کشتی را به خطر میاندازند، بستر انعطافپذیرتری برای تعقیب مجرمان سایبری فراهم میکند، زیرا نیازی به حضور کشتی دوم دزدان دریایی ندارد.
چه کسی مسئول خسارات ناشی از ربوده شدن سایبری یک شناور است؟
در صورت وقوع تصادم ناشی از یک حمله سایبری — مانند دستکاری در سامانه نمایش و اطلاعات نقشه الکترونیکی (ECDIS) — مسئله مسئولیت به حوزه حقوق خصوصی، مشخصاً لکس مرکاتوریا (حقوق بازرگانی بینالمللی) و قواعد هاگ-ویزبی منتقل میشود. بند ۱ ماده ۳ قواعد هاگ-ویزبی مقرر میدارد که متصدی حمل باید دقت لازم را برای دریاروشدن کشتی به کار بندد. اگر مالک کشتی در نصب وصلههای امنیتی حیاتی کوتاهی کند یا اجازه استفاده از حافظههای یواسبی غیرمجاز را در سامانههای پل فرماندهی بدهد، ممکن است کشتی از آغاز سفر دریاناشایسته تلقی شود.
با این حال، کنوانسیون تصادم ۱۹۱۰ و اصل مسئولیت مبتنی بر تقصیر، فرآیند جبران خسارت را پیچیده میکنند. اگر کشتی از راه دور ربوده شود، آیا مالک میتواند به دفاعِ اجبار در استفاده از راهنما یا فورس ماژور (قوه قاهره) استناد کند؟ رویه قضایی برگرفته از پرونده سکوهای نفتی (ایران علیه ایالات متحده) نشان میدهد که ضرورت وجود رابطه سببیت میان فعل و زیان، اهمیتی بنیادین دارد. اگر مالک کشتی بتواند اثبات کند که حمله سایبری تا حدی پیچیده بوده که هیچ معیار متعارفی از مراقبت نمیتوانست مانع آن شود، ممکن است مسئولیت وی تخفیف یابد. این امر معیار مراقبتی متغیر را ایجاد میکند که همگام با پیشرفتهترین سطح فناوری تکامل مییابد و بار مستمری را بر دوش فعالان حوزه دریانوردی میگذارد تا همواره یک گام جلوتر از منحنی تهدیدات دیجیتال باشند.
آسیبپذیری دیجیتال یک کشتی دیگر یک دغدغه فنی حاشیهای نیست، بلکه عنصری محوری در وضعیت حقوقی شناور به شمار میرود. کشتیای که نتواند مرزهای دیجیتال خود را دفاع کند، کشتیای است که ممکن است از نظر قانونی دریاناشایسته و خطری برای جامعه بینالمللی تلقی شود.
عملیات سایبری و آستانه توسل به زور
یک پرسش اساسی این است که چه زمانی یک عملیات سایبری علیه زیرساختهای دریایی از آستانه یک حمله مسلحانه عبور میکند و حق دفاع مشروع موضوع ماده ۵۱ منشور ملل متحد را فعال میسازد. راهنمای تالین ۲.۰، هرچند الزامآور نیست، بازتابدهنده اجماعی نوظهور است مبنی بر اینکه یک عملیات سایبری در صورتی مصداق توسل به زور محسوب میشود که مقیاس و آثار آن با عملیاتی غیرسایبری که توسل به زور تلقی میگردد، قابل مقایسه باشد. برای نمونه، اگر حمله سایبری به سامانه جرثقیلهای خودکار یک بندر موجب فروپاشی آنها شود و تلفات جانی و تخریب فیزیکی گستردهای به بار آورد، تمایز حقوقی میان یک موشک و یک خط کد بیاهمیت میشود. با این حال، بیشتر رویدادهای سایبری دریایی — مانند نقض دادهها یا اختلالهای موقتی در خدمات — پایینتر از این آستانه قرار میگیرند و خلأ چشمگیری در چارچوب حقوقی مربوط به تشدید تنش و بازدارندگی بر جای میگذارند.
نتیجهگیری
ادغام امنیت سایبری در حقوق دریایی نیازمند چیزی فراتر از انطباق صرف کنوانسیونهای موجود است؛ این امر مستلزم بازنگری بنیادین در رابطه میان حاکمیت، فناوری و آبهای آزاد است. هرچند کنوانسیون حقوق دریاها (UNCLOS) همچنان سند اصلی حکمرانی دریایی به شمار میرود، سکوت آن در برابر تهدیدات دیجیتال، رویکردی تفسیری و پیشگامانه را از سوی نهادهایی چون دیوان بینالمللی حقوق دریاها (ITLOS) ایجاب میکند. تحول حقوق باید به سمت معیار واحدی از «تلاش مقتضی» (due diligence) دیجیتال پیش رود که در آن، هم دولتهای صاحب پرچم و هم دولتهای ساحلی ملزم به رعایت استانداردهای سختگیرانه بهداشت سایبری باشند. با نزدیک شدن افق کشتیهای خودران، جامعه حقوقی باید اطمینان حاصل کند که حاکمیت قانون در زیر موج فزاینده ناامنی دیجیتال غرق نخواهد شد.
Comments
هنوز دیدگاهی ثبت نشده است.