Кибератаки в морской юрисдикции: международное право, ответственность государств и режимы возмещения ущерба
Исчерпывающий правовой анализ того, как кибератаки при поддержке государств, программы-вымогатели и электронная подмена сигналов проверяют на прочность Конвенцию ООН по морскому праву, Кодекс ОСПС и
Интеграция цифровой автоматизации в глобальную морскую логистику системно изменила пространственные и юрисдикционные предпосылки морского права. Современные торговые суда и морские терминалы больше не функционируют как изолированные механические системы, действующие на физических водных пространствах; напротив, они представляют собой сложные киберфизические комплексы. Судовые операционные технологии (OT), включающие электронные картографические навигационно-информационные системы (ECDIS), автоматизированные механизмы управления балластом, дифференциальные приемопередатчики глобальной навигационной спутниковой системы (GNSS) и интегрированные ходовые мостиковые системы, связаны посредством непрерывных спутниковых каналов связи с береговыми диспетчерами, системами управления терминалами и автоматизированными портовыми логистическими узлами. Хотя такая архитектура обеспечивает максимальную эффективность цепочек поставок, она создает экзистенциальные уязвимости перед злонамеренными кибератаками.
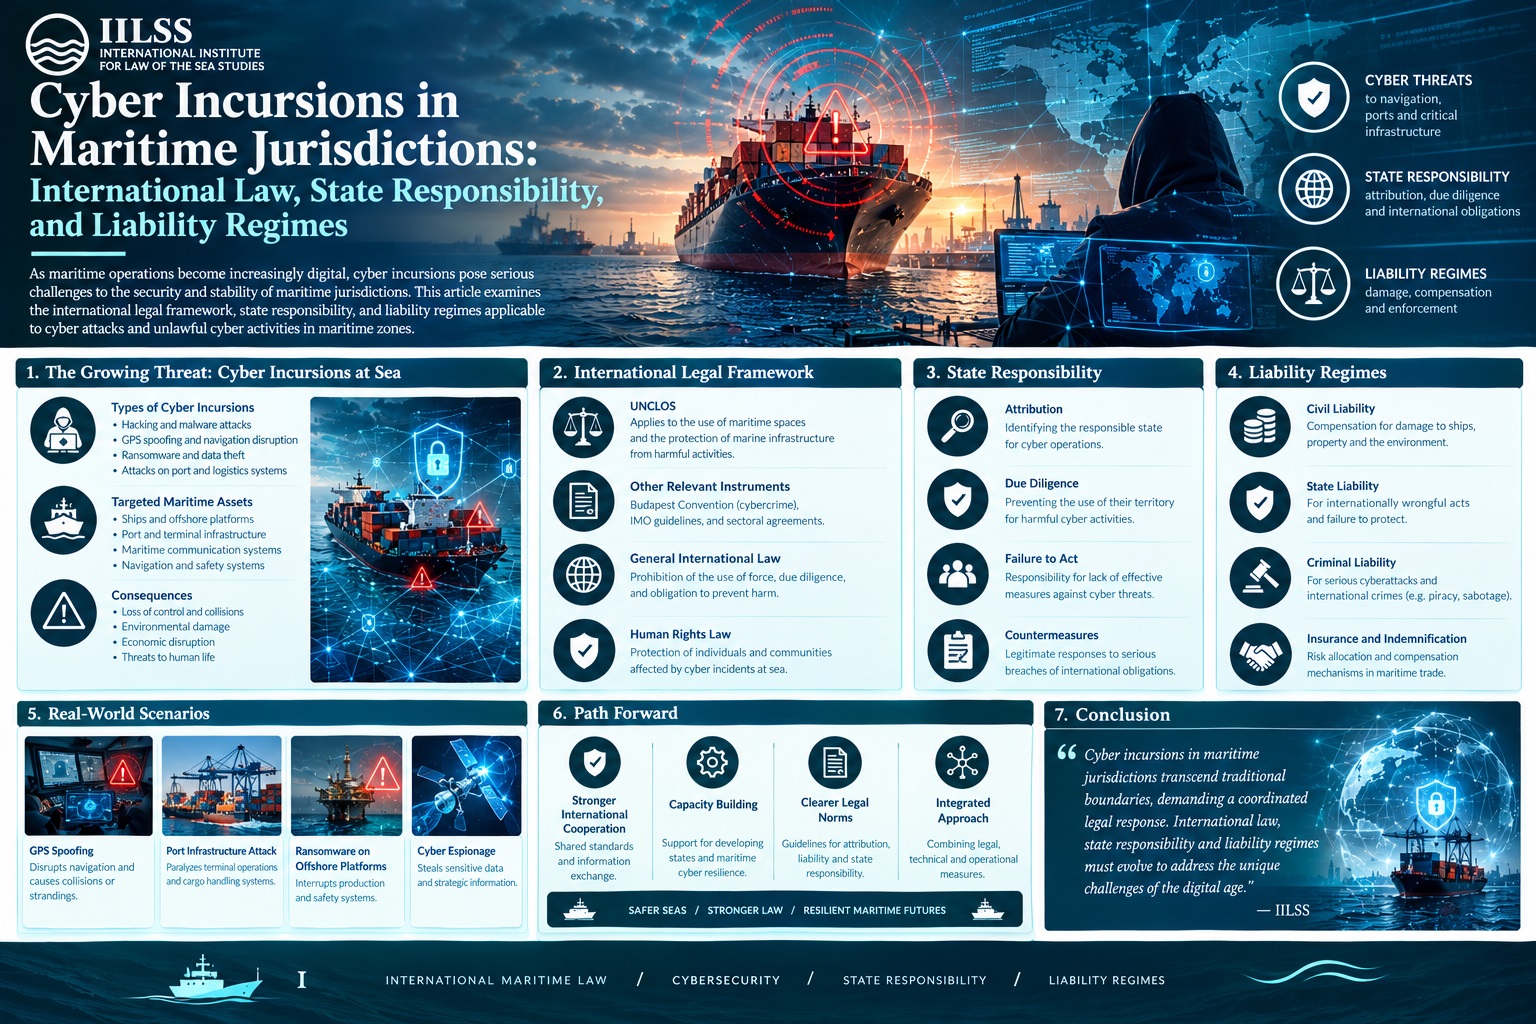
Кибероперации, направленные против инфраструктуры морского транспорта, проявляются в широком типологическом спектре. Они варьируются от массового применения программ-вымогателей, парализующих системы диспетчерского управления и сбора данных (SCADA) контейнерных терминалов, до незаметной подмены данных автоматической идентификационной системы (AIS) и целенаправленного воздействия на судовые программируемые логические контроллеры (PLC). Несмотря на серьезность подобных нарушений, правовая база, регулирующая морскую деятельность, по-прежнему в значительной степени опирается на физические парадигмы XIX и XX веков. Конвенция Организации Объединенных Наций по морскому праву (UNCLOS), Международная конвенция по охране человеческой жизни на море (SOLAS) и традиционные режимы перевозки грузов создавались для регулирования материальных судов, кинетических боевых действий и физических опасностей моря. Применение этих традиционных инструментов к некинетическим, трансграничным и зачастую не поддающимся атрибуции цифровым вмешательствам порождает сложные правовые проблемы в сфере международного публичного права, права морской войны и частной морской ответственности.
Кинетический порог и ответственность государства в кибервойне
Главная дилемма международного публичного права связана с квалификацией кибервмешательства в рамках jus ad bellum Устава Организации Объединенных Наций. Статья 2(4) Устава ООН запрещает угрозу силой или ее применение против территориальной неприкосновенности или политической независимости любого государства. Традиционные толкования связывали понятие силы с кинетическим вооруженным насилием. Однако Международный Суд (МС) в своем знаменательном консультативном заключении о Законности угрозы ядерным оружием или его применения (1996 г.) подчеркнул, что положения Устава применимы к любому применению силы независимо от используемого оружия. Данный принцип устанавливает, что средство агрессии — будь то физические взрывчатые вещества или разрушительный компьютерный код — не выводит действие из-под международно-правовой оценки.
Критерием для оценки того, переходит ли цифровая операция порог незаконного применения силы, служит доктрина масштаба и последствий, сформулированная МС в деле О военной и полувоенной деятельности в Никарагуа и против нее (Никарагуа против Соединенных Штатов Америки) (1986 г.). Согласно этой доктрине, некинетические меры должны приводить к последствиям, сопоставимым по масштабу и тяжести с последствиями обычного кинетического вооруженного нападения, чтобы квалифицироваться как применение силы или вооруженное нападение в смысле статьи 51 Устава. Если применить этот критерий к морской логистике, кибервнедрение, изменяющее логику управления балластными системами сверхкрупного контейнеровоза, что приводит к катастрофическому разрушению конструкции, опрокидыванию судна и гибели людей в узком канале, явно достигает порога применения силы. Напротив, цифровая разведка, электронный шпионаж в отношении базы данных портовой администрации или временный сбой в работе программного обеспечения для выставления счетов терминала, как правило, остаются ниже этого порога, относясь скорее к спорной сфере противоправного вмешательства.
Может ли кибератака на порт привести к применению статьи 51?
Согласно статье 51 Устава ООН, неотъемлемое право на индивидуальную или коллективную самооборону возникает в случае вооруженного нападения (agression armée) на государство-член. Ключевой правовой вопрос состоит в том, может ли системный цифровой паралич важнейшего портового объекта юридически рассматриваться как вооруженное нападение при отсутствии физических разрушений или первоначального кинетического воздействия. Если враждебное государство использует вредоносное программное обеспечение для вывода из строя систем охлаждения терминалов сжиженного природного газа (СПГ) либо перехватывает управление распределенными системами контроля крупного глубоководного порта, вызывая каскадные промышленные пожары, загрязнение окружающей среды и массовую гибель людей, критерий масштаба и последствий из решения по делу «Никарагуа» полностью соблюдается. В таких исключительных обстоятельствах пострадавшие государства располагают обоснованной правовой базой для применения статьи 51 и принятия необходимых и соразмерных ответных мер, потенциально включая кинетические удары.
Главная проблема возникает в том случае, когда кибератака наносит государству сокрушительный экономический ущерб, парализуя его морские линии снабжения без прямых человеческих жертв или физических разрушений. Рассмотрим сценарий, при котором поддерживаемая государством хакерская группа осуществляет синхронизированные атаки типа «отказ в обслуживании» и операции по выводу из строя микропрограммного обеспечения против крупных интермодальных перевалочных пунктов, останавливая контейнерные перевозки на несколько недель. Хотя экономический ущерб прибрежному государству может быть сопоставим с последствиями физической морской блокады или даже превышать их, преобладающая международная судебная практика — как это отражено в решениях Международного Суда ООН по делам «Никарагуа» и «Нефтяные платформы (Исламская Республика Иран против Соединенных Штатов Америки)» (2003) — проводит строгую границу между исключительно экономическим принуждением и вооруженным нападением.
В деле «Нефтяные платформы» Международный Суд постановил, что даже действия с участием вооруженных комбатантов не являются по своей сути вооруженным нападением, дающим право на самооборону, если они не отвечают существенным критериям тяжести и умысла. Перенос этой логики в киберпространство подчеркивает, что одно лишь нарушение коммерческой деятельности, каким бы катастрофическим оно ни было для валового внутреннего продукта, автоматически не открывает права на одностороннее применение кинетической силы в соответствии со статьей 51.
В случаях, которые не достигают уровня вооруженного нападения, прибрежные государства должны действовать в рамках ответственности государств, кодифицированной в Статьях об ответственности государств за международно-противоправные деяния (ARSIWA), разработанных Комиссией международного права. Когда вредоносная кибероперация против портового объекта нарушает принцип невмешательства или посягает на территориальный суверенитет принимающего государства, пострадавшее государство юридически ограничено правом на контрмеры согласно статьям 49–54 ARSIWA. Контрмеры должны носить строго ненасильственный характер, быть направлены против ответственного государства и неукоснительно соответствовать требованию соразмерности, преследуя единственную цель — побудить нарушившее обязательства государство возобновить соблюдение своих международных обязательств.
Стандарты атрибуции и должной осмотрительности согласно Конвенции ООН по морскому праву
Жизнеспособность средств защиты, предусмотренных международным публичным правом, принципиально зависит от юридической атрибуции. Согласно Статьям об ответственности государств за международно-противоправные деяния (ARSIWA), поведение присваивается государству, если оно совершено органом этого государства (статья 4) либо лицами, действующими по его указаниям, под его руководством или контролем (статья 8). В морских киберконфликтах государства регулярно действуют через посредников, патриотические хакерские коллективы или частных подрядчиков в сфере безопасности, обеспечивая себе возможность правдоподобного отрицания причастности. Международно-правовой стандарт атрибуции по статье 8 остается весьма строгим. В деле Никарагуа Международный Суд подтвердил критерий эффективного контроля, требующий доказательств того, что государство осуществляло прямой контроль над конкретными оперативными действиями, повлекшими противоправное нарушение. Хотя Международный уголовный трибунал по бывшей Югославии (МТБЮ) в деле Обвинитель против Душко Тадича (1999) предложил менее строгий порог общего контроля для квалификации вооруженных конфликтов, Международный Суд прямо сохранил строгую доктрину эффективного контроля в деле О применении Конвенции о предупреждении преступления геноцида и наказании за него (Босния и Герцеговина против Сербии и Черногории) (2007).
Поскольку криминалистическая цепочка следов при морской кибератаке часто не позволяет установить соответствие строгому критерию эффективного контроля над анонимными участниками онлайн-действий, альтернативный теоретический подход сосредоточен на неисполнении обязанности проявлять должную осмотрительность. Опираясь на историческое решение Международного Суда по делу Пролив Корфу (1949), государства несут позитивное обязательство сознательно не допускать использования своей территории для действий, противоречащих правам других государств. В морском контексте это обязательство отражено в статье 94 Конвенции ООН по морскому праву (ЮНКЛОС), которая предписывает каждому государству флага эффективно осуществлять свою юрисдикцию и контроль в административных, технических и социальных вопросах в отношении судов, плавающих под его флагом.
- Бездействие государства флага: Если государство допускает функционирование частных подразделений кибервойны или скомпрометированных судовых автономных сетей в рамках своего зарегистрированного флота, не внедряя базовых механизмов надзора, оно нарушает свои основные процессуальные обязательства по международному праву.
- Должная осмотрительность прибрежного государства и государства порта: В деле «М/С „Вирджиния Джи“» (Панама/Гвинея-Бисау) (2014) Международный трибунал по морскому праву (ITLOS) подчеркнул операционные полномочия прибрежных государств, которые по аналогии могут быть распространены на обязанность обеспечивать, чтобы электронные интерфейсы на автоматизированных терминалах не становились плацдармами для трансграничного компрометирования инфраструктуры.
- Целостность подводных кабелей: Государства флага несут обязанности в отношении подводных телекоммуникационных кабелей — ключевой физической инфраструктуры, обеспечивающей морскую связь, — согласно статьям 113 и 114 ЮНКЛОС, которые требуют установления уголовных санкций в отношении судов, перерезающих эти цифровые линии связи или вмешивающихся в их работу.
Как Кодекс ОСПС регулирует кибербезопасность?
В ответ на асимметричные угрозы безопасности, возникшие после начала нового тысячелетия, Международная морская организация (ИМО) внесла поправки в главу XI-2 СОЛАС и приняла Международный кодекс по охране судов и портовых средств (Кодекс ОСПС). Разработанный главным образом для снижения таких материальных угроз, как пиратство, морской терроризм и использование торговых судов в качестве оружия, правовой механизм Кодекса ОСПС постепенно расширился, охватив и киберпространство.
Операционная структура Кодекса ОСПС требует от судоходных компаний и портовых средств проведения комплексных оценок охраны и поддержания в силе сертифицированных планов действий: Плана охраны судна (ПОС) и Плана охраны портового средства (ПОПС). Эти документы предусматривают обязательные меры защиты в рамках трех последовательно возрастающих уровней охраны. На протяжении многих лет морские администрации рассматривали киберугрозы отдельно от физической сферы действия Кодекса ОСПС. Однако ИМО планомерно устранила этот разрыв, приняв резолюцию MSC.428(98) под названием Управление киберрисками в системах управления безопасностью на море совместно с циркуляром MSC-FAL.1/Circ.3.
Резолюция MSC.428(98) принципиально меняет операционную обстановку, официально интегрируя управление киберрисками в обязательные системы управления безопасностью (СУБ), регулируемые Международным кодексом по управлению безопасностью (Кодекс МКУБ). Начиная с 1 января 2021 года судовладельцы юридически обязаны включать протоколы кибергигиены и нейтрализации угроз в базовые проверки безопасности согласно Кодексу МКУБ. В результате киберуязвимость больше не рассматривается исключительно как локальная проблема информационных технологий. Вместо этого она закреплена как неотъемлемый элемент физической безопасности и охраны на море в соответствии с главой IX и главой XI-2 СОЛАС.
| Нормативный документ | Основная сфера юрисдикции | Обязательные положения в области кибербезопасности | Механизм обеспечения соблюдения |
|---|---|---|---|
| Глава XI-2 СОЛАС / Кодекс ОСПС | Безопасность судов, экипажей и портовых интерфейсов | Подразумеваются через оценку безопасности портового средства (PFSA) и планы обеспечения безопасности портового средства (PFSP); прямо охватывают операционные системы согласно поправкам ИМО. | Инспекции государственного портового контроля (PSC); отказ во входе в порт; задержание судов, не соответствующих требованиям. |
| Кодекс СУБ (Резолюция ИМО MSC.428(98)) | Системное управление безопасностью судна и операционными рисками | Требует интеграции управления киберрисками на море в системы управления безопасностью (SMS) для операционных технологий и ИТ. | Проверка документа о соответствии (DOC) и свидетельства об управлении безопасностью (SMC); непрохождение аудита является основанием для задержания судна. |
| Конвенция SUA (1988/2005) | Пресечение незаконных актов и морского терроризма | Статьи 3 и 3bis устанавливают уголовную ответственность за повреждение средств морской навигации или использование судна в качестве оружия, включая деструктивное цифровое вмешательство. | Режим универсальной юрисдикции; обязательства «выдать или судить» (aut dedere aut judicare). |
| Директива NIS 2 (EU 2022/2555) | Устойчивость критической инфраструктуры в водах ЕС | Устанавливает строгие базовые протоколы кибербезопасности, сроки уведомления об инцидентах и контроль цепочек поставок для судоходных компаний и операторов портов. | Административные штрафы до 10 млн евро или 2% мирового оборота; прямая управленческая ответственность высшего руководства. |
В рамках этой развивающейся нормативной базы неустранимая уязвимость программного обеспечения в интегрированной сети мониторинга двигателей напрямую влияет на соответствие судна регуляторным требованиям. Если назначенная признанная организация по охране (RSO) или инспектор государственного портового контроля (PSC) установит, что судно пренебрегло установкой критически важных обновлений безопасности, использует неавторизованные спутниковые терминалы или сохраняет пароли администратора по умолчанию на оборудовании ECDIS, судно может быть признано не соответствующим требованиям СОЛАС. На практике такое несоответствие наделяет государство порта правом применять меры вмешательства согласно правилу XI-2/9 СОЛАС, включая задержание судна, отказ во входе в портовое средство или немедленное выдворение из внутренних вод.
Конвенция SUA и криминализация киберсаботажа
Если международное публичное право регулирует действия суверенных государств, то физические лица и негосударственные субъекты, действующие в качестве кибернаемников или транснациональных синдикатов, подпадают под сферу действия международного уголовного права. Базовым инструментом противодействия актам морского саботажа является Конвенция о борьбе с незаконными актами, направленными против безопасности морского судоходства (Конвенция SUA 1988 года), существенно дополненная Протоколом 2005 года к ней.
Пункт 1(a) статьи 3 Конвенции SUA устанавливает уголовную ответственность за захват судна или осуществление контроля над ним с применением силы, угрозы ее применения либо любой иной формы устрашения. Ключевая проблема толкования заключается в том, можно ли считать внедрение вредоносного программного кода, предназначенного для перехвата навигационного управления у вахтенных офицеров на ходовом мостике, подпадающим под понятие «любая иная форма устрашения». Строгое текстуальное толкование требует доказательств принуждения человеческой воли. Напротив, эволюционный телеологический подход — соответствующий пункту 1 статьи 31 Венской конвенции о праве международных договоров (ВКПМД) — предполагает, что несанкционированное вмешательство на уровне административных прав доступа в системы динамического позиционирования, приводящее к непреднамеренному изменению траектории, подрывает морской суверенитет в той же мере, что и физическое пиратство.
Кроме того, пункт 1(d) статьи 3 Конвенции SUA прямо запрещает уничтожение объектов обеспечения морского судоходства, причинение им серьезного ущерба либо серьезное вмешательство в их функционирование, если такие действия могут поставить под угрозу безопасность плавания судна. Данное положение непосредственно криминализирует электронное вмешательство. Под его действие подпадают кибероперации, направленные против наземных дифференциальных опорных станций GPS, радарных установок систем управления движением судов (СУДС) или автоматизированных маяков портовых каналов. В соответствии с закрепленным в договоре принципом aut dedere aut judicare (выдай или суди) государства-участники юридически обязаны установить универсальную внутреннюю уголовную юрисдикцию в отношении киберпреступников, выводящих из строя навигационные каналы, независимо от их гражданства или географического местонахождения в момент совершения кибератаки.
Кто несет ответственность за кибератаку на море?
В частном морском праве киберинциденты становятся причиной многочисленных судебных разбирательств в рамках деликтного, договорного права и режима морского страхования. При отказе цифровых сетей, приводящем к посадке судов на мель, параличу работы терминалов или порче груза, распределение ответственности опирается на исторические правовые доктрины, переосмысленные применительно к цифровой эпохе.
Мореходность в цифровую эпоху
Согласно давно устоявшимся нормам морского права и статье III, правилу 1 Гаагско-Висбийских правил, перевозчик общего пользования обязан до начала и в начале рейса проявить должную осмотрительность для того, чтобы привести судно в мореходное состояние, надлежащим образом укомплектовать его экипажем, снарядить и снабдить всем необходимым, а также привести трюмы в пригодное и безопасное состояние для приема, перевозки и сохранности груза. Доктрина мореходности никогда не ограничивалась лишь конструктивной прочностью стального корпуса; она охватывает компетентность экипажа, функциональную исправность механизмов и надежность навигационного оборудования, что подтверждается основополагающими прецедентами английского права, такими как The Amstelslot (1963) и The Marion (1984).
В современных условиях эксплуатации киберготовность является неотъемлемым элементом мореходности. Океанский перевозчик, направляющий судно через международные воды с устаревшими, лишенными поддержки операционными системами, управляющими оборудованием электронных картографических систем, или с уязвимыми сетями контроля работы двигателя, не обеспечивает предоставление мореходного судна. Если во время перехода эксплуатируется известная, публично задокументированная уязвимость программного обеспечения, что приводит к потере тяги и последующему столкновению, судовладелец не сможет убедительно утверждать, что судно было мореходным на момент отхода.
Исключения по Гаагско-Висбийским правилам и доводы о проявлении должной осмотрительности
Когда груз уничтожен, поврежден или его доставка существенно задержана вследствие киберинцидента, перевозчики, как правило, заявляют об освобождении от ответственности на основании предусмотренных законом исключений, изложенных в статье IV, правиле 2 Гаагско-Висбийских правил. К числу распространенных доводов относятся:
- Военные действия (правило 2(e)) и публичные враги (правило 2(f)): применяются в тех случаях, когда предполагается, что источником кибервторжения выступило враждебное государство или действующая при поддержке государства группа, реализующая целевые постоянные угрозы (APT).
- Скрытые дефекты, которые не могли быть обнаружены при проявлении должной осмотрительности (правило 2(p)): выдвигаются при использовании новых уязвимостей «нулевого дня», когда злоумышленники применяют незадокументированные бреши в системе безопасности, для которых на тот момент еще не существовало коммерческих обновлений или защитных сигнатур.
- Любая иная причина, возникшая не по вине перевозчика (оговорка Q, правило 2(q)): требует от перевозчика выполнения сложной юридической задачи — доказать, что ни фактическая вина или осведомленность самого перевозчика, ни вина или небрежность его агентов или служащих не способствовали причинению ущерба.
Тем не менее судебным барьером на пути к использованию этих иммунитетов остается непередаваемая обязанность, предусмотренная правилом 1 статьи III. Как было твердо установлено в деле Maxine Footwear Co. Ltd. v. Canadian Government Merchant Marine Ltd. (1959), соблюдение обязанности проявлять должную осмотрительность является абсолютным предварительным условием для ссылки на иммунитеты, перечисленные в правиле 2 статьи IV. Если грузовладелец докажет, что непропатченная операционная сеть, отсутствие базовой защиты конечных точек или грубая небрежность экипажа при использовании носителей информации способствовали нарушению безопасности, установленные законом гарантии перевозчика утрачивают силу.
Морское страхование и Оговорка института лондонских страховщиков об исключении кибератак
Страховые последствия морских киберрисков столь же серьезны. Исторически андеррайтерский рынок применял Оговорку института лондонских страховщиков об исключении кибератак (CL 380) — исключающее положение, призванное вывести связанные с киберинцидентами претензии из-под действия стандартных полисов страхования корпуса и машин (H&M), а также страхования ответственности судовладельцев (P&I). В CL 380 stipулируется, что ни при каких обстоятельствах данное страхование не покрывает убытки, ущерб, ответственность или расходы, прямо или косвенно вызванные использованием или эксплуатацией любого компьютера, компьютерной системы, компьютерной программы, вредоносного кода, компьютерного вируса или процесса в качестве средства причинения вреда, либо возникшие в результате такого использования или содействовавшие ему.
Включение CL 380 оставляло судовладельцев и операторов портовых терминалов незащищенными перед серьезными пробелами в страховом покрытии. Если злоумышленник высокого уровня внедрял вредоносное ПО для нарушения работы логистической сети порта, что приводило к многомиллионным убыткам от демереджа, физическим столкновениям кранов и сбоям в цепочках поставок, традиционные полисы позволяли на основании CL 380 отказать в возмещении. В ответ современные андеррайтеры, руководствуясь преимущественно стандартами Ассоциации рынка Ллойда (LMA), такими как оговорки LMA5402 и LMA5403, перешли к полисам с позитивным покрытием киберрисков. Эти новые документы четко разграничивают кибероперации, применяемые как оружие ведения войны, и кибервымогательство или криминальные программы-вымогатели, обеспечивая баланс параметров покрытия и одновременно требуя документально подтвержденного соблюдения требований кибербезопасности Кодекса ISPS и Кодекса ISM.
Юрисдикционные неясности в архипелажных и прибрежных водах
Применение Конвенции ООН по морскому праву (UNCLOS) к некинетическим цифровым вмешательствам порождает сложные юрисдикционные противоречия в отношении суверенитета прибрежных государств над их морскими зонами. Краеугольным камнем прибрежного контроля является режим мирного прохода, закрепленный в статьях 17–26 UNCLOS.
В пункте 1 статьи 19 Конвенции ООН по морскому праву (UNCLOS) установлено, что проход является мирным, если им не нарушаются мир, добрый порядок или безопасность прибрежного государства. В пункте 2 статьи 19 перечислены конкретные виды деятельности, которые лишают проход характера мирного, в том числе:
- Любой акт, имеющий целью сбор информации в ущерб обороне или безопасности прибрежного государства (подпункт «c» пункта 2 статьи 19).
- Любой акт пропаганды, имеющий целью нарушение обороны или безопасности прибрежного государства (подпункт «d» пункта 2 статьи 19).
- Любой акт умышленного и серьезного загрязнения в нарушение настоящей Конвенции (подпункт «h» пункта 2 статьи 19).
- Любой акт, направленный на создание помех любым системам связи или любым другим сооружениям или установкам прибрежного государства (подпункт «k» пункта 2 статьи 19).
Подпункт «k» напрямую регулирует морские кибероперации. Если иностранное судно, проходящее через территориальное море государства, включает комплексы радиоэлектронной борьбы, нарушает работу местных береговых сотовых сетей или распространяет вредоносное программное обеспечение через беспроводные локальные сети расположенного поблизости портового объекта, оно немедленно утрачивает право на мирный проход. Следовательно, согласно пункту 1 статьи 25 UNCLOS, прибрежное государство имеет законное право принимать в своем территориальном море необходимые меры для предотвращения прохода, не являющегося мирным, включая радиоэлектронное противодействие, физическую высадку на борт, изменение курса судна и его официальный арест.
Однако возникает значительная правовая неопределенность, когда торговое судно проходит через территориальное море, невольно выступая зараженным узлом международного ботнета. Если спутниковый терминал связи судна был дистанционно захвачен третьими лицами без ведома капитана или экипажа и этот терминал используется как плацдарм для проведения атак типа «отказ в обслуживании» против военно-морских объектов, утрачивает ли судно право на мирный проход? Строгий текстуальный анализ пункта 2 статьи 19 указывает на наличие требования умысла, поскольку в данной норме неоднократно упоминается акт, направленный на достижение запрещенных результатов. Если судовладелец и экипаж не осведомлены о компрометации системы, сам по себе физический проход не содержит признаков умышленного вмешательства, что переводит инцидент в правовую серую зону, которая зачастую становится причиной дипломатических трений между государством флага и прибрежным государством.
Перспективы международного арбитража и проблемы доказывания
По мере того как кибератаки, осуществляемые при поддержке государств, а также криминальные кибервторжения становятся все более частыми, международным арбитражным учреждениям и судебным органам неизбежно придется рассматривать вытекающие из них морские споры. Механизм разрешения споров, предусмотренный Частью XV UNCLOS, — включающий Международный трибунал по морскому праву (ITLOS), Международный Суд ООН (ICJ) и арбитражные трибуналы, учреждаемые в соответствии с Приложением VII, — в значительной степени опирается на строгие стандарты доказывания.
В таких делах, как Арбитраж по Южно-Китайскому морю (Республика Филиппины против Китайской Народной Республики) (2016), трибуналы рассматривали сложные, технологически насыщенные фактические материалы. В будущих арбитражных разбирательствах, связанных с кибернетической агрессией на море, первостепенное значение будет иметь доказывание атрибуции и прямой причинно-следственной связи. Международные трибуналы редко признают презюмируемую вину, основанную исключительно на косвенных цифровых признаках или анонимизированных сводках государственных спецслужб.
Стороны, добивающиеся средств правовой защиты в МТМП или Трибунале, учреждаемом в соответствии с Приложением VII, обязаны представить данные цифровой криминалистики, которые с исчерпывающей ясностью прослеживают цепочку причинности кибератаки до государства-ответчика, удовлетворяя бремя доказывания, требуемое в международной судебной практике.
Стандарт доказывания, применяемый Международным Судом ООН в делах, касающихся ответственности государств за неправомерное применение силы, традиционно характеризуется как ясные и убедительные доказательства. Представление таких доказательств по своей природе затруднено при рассмотрении споров о вредоносном коде, скомпилированном с использованием динамических цепочек прокси-серверов и скрытых сетей маршрутизации. Если Трибунал, учреждаемый в соответствии с Приложением VII, получит противоречащие друг другу экспертные заключения относительно происхождения программной уязвимости, ему может оказаться сложно вынести окончательное решение, что подчеркивает острую необходимость в стандартизированных правилах оценки доказательств, регулирующих цифровую криминалистику в публичных международно-правовых морских спорах.
На пути к гармонизированной кибернетической юриспруденции в праве моря
Расширяющаяся цифровизация морской отрасли опередила постепенную эволюцию традиционных правовых режимов. Хотя физические определения Конвенции Организации Объединенных Наций по морскому праву, Гаагско-Висбийских правил и Кодекса ОСПС сохраняют структурную ценность, их необходимо толковать динамически, чтобы они не утрачивали правового значения. Киберинциденты больше нельзя рассматривать лишь как аномальные исключения или нематериальные явления, неподвластные морскому праву; они представляют собой активную, устойчивую сферу оперативного противостояния и промышленной ответственности.
Во избежание фрагментации юрисдикции международному морскому сообществу необходимо установить четкие, обязательные нормы. Решительное включение ИМО управления киберрисками в Кодекс СУБ посредством Резолюции MSC.428(98) служит ценной регуляторной моделью, однако ее практический успех требует единообразного глобального применения органами государственного портового контроля. Одновременно следует принять эволютивное толкование Конвенции SUA и Конвенции ООН по морскому праву, чтобы подтвердить, что цифровое вмешательство в работу навигационной инфраструктуры и использование вредоносного программного кода против судов нарушают основанный на правилах международный морской порядок.
Пока не выработаны единые судебные стандарты, юридическая ответственность за проявление должной осмотрительности на опережение лежит на судовладельцах, операторах портовых терминалов и администрациях государств флага. В международном праве отсутствие физического насилия при нарушении безопасности не исключает ответственности государства; в частном праве сложность современного программного кода не служит оправданием для судна, признанного немореходным. Правовая устойчивость мирового морского пространства зависит от согласования традиционных концепций морского суверенитета, перевозки и безопасности со сложными реалиями взаимосвязанной цифровой архитектуры.
Comments
No comments yet.