Cyberincursions dans les juridictions maritimes : droit international, responsabilité des États et régimes de responsabilité
Une analyse juridique exhaustive de la manière dont les cyberincursions étatiques, les rançongiciels et le brouillage électronique testent les limites de la CNUDM, du Code ISPS et de la responsabilité
L’intégration de l’automatisation numérique au sein de la logistique maritime mondiale a systématiquement reconfiguré les fondements spatiaux et juridictionnels du droit de la mer. Les navires de commerce modernes et les terminaux maritimes ne fonctionnent plus comme des systèmes mécaniques isolés opérant sur des eaux physiques ; ils constituent désormais des assemblages cyber-physiques complexes. La technologie opérationnelle (OT) embarquée — qui englobe les systèmes de visualisation des cartes électroniques et d'information (ECDIS), les mécanismes automatisés de contrôle des ballasts, les émetteurs-récepteurs différentiels du système mondial de navigation par satellite (GNSS) et les passerelles intégrées — est reliée, par des liaisons satellitaires continues, aux surintendants à terre, aux systèmes d’exploitation des terminaux et aux plateformes logistiques portuaires automatisées. Si cette architecture optimise l’efficacité des chaînes d’approvisionnement, elle expose toutefois le secteur à des vulnérabilités existentielles face aux intrusions cybernétiques malveillantes.
Les opérations cybernétiques dirigées contre les infrastructures de transport maritime se manifestent selon un spectre typologique diversifié. Elles vont du déploiement généralisé de rançongiciels paralysant les systèmes de contrôle de supervision et d'acquisition de données (SCADA) des terminaux à conteneurs jusqu’à la falsification subtile des données du système d’identification automatique (AIS) et à la manipulation ciblée des automates programmables industriels (PLC) embarqués. Malgré la gravité de ces perturbations, le cadre juridique régissant les affaires maritimes demeure largement ancré dans les paradigmes physiques des XIXe et XXe siècles. La Convention des Nations Unies sur le droit de la mer (CNUDM), la Convention internationale pour la sauvegarde de la vie humaine en mer (SOLAS) et les régimes classiques de transport de marchandises ont été conçus pour réglementer des navires tangibles, des hostilités cinétiques et les périls physiques de la mer. L’application de ces instruments traditionnels à des interventions numériques non cinétiques, sans frontières et souvent non attribuables soulève des défis jurisprudentiels complexes en droit international public, en droit de la guerre navale et en matière de responsabilité maritime privée.
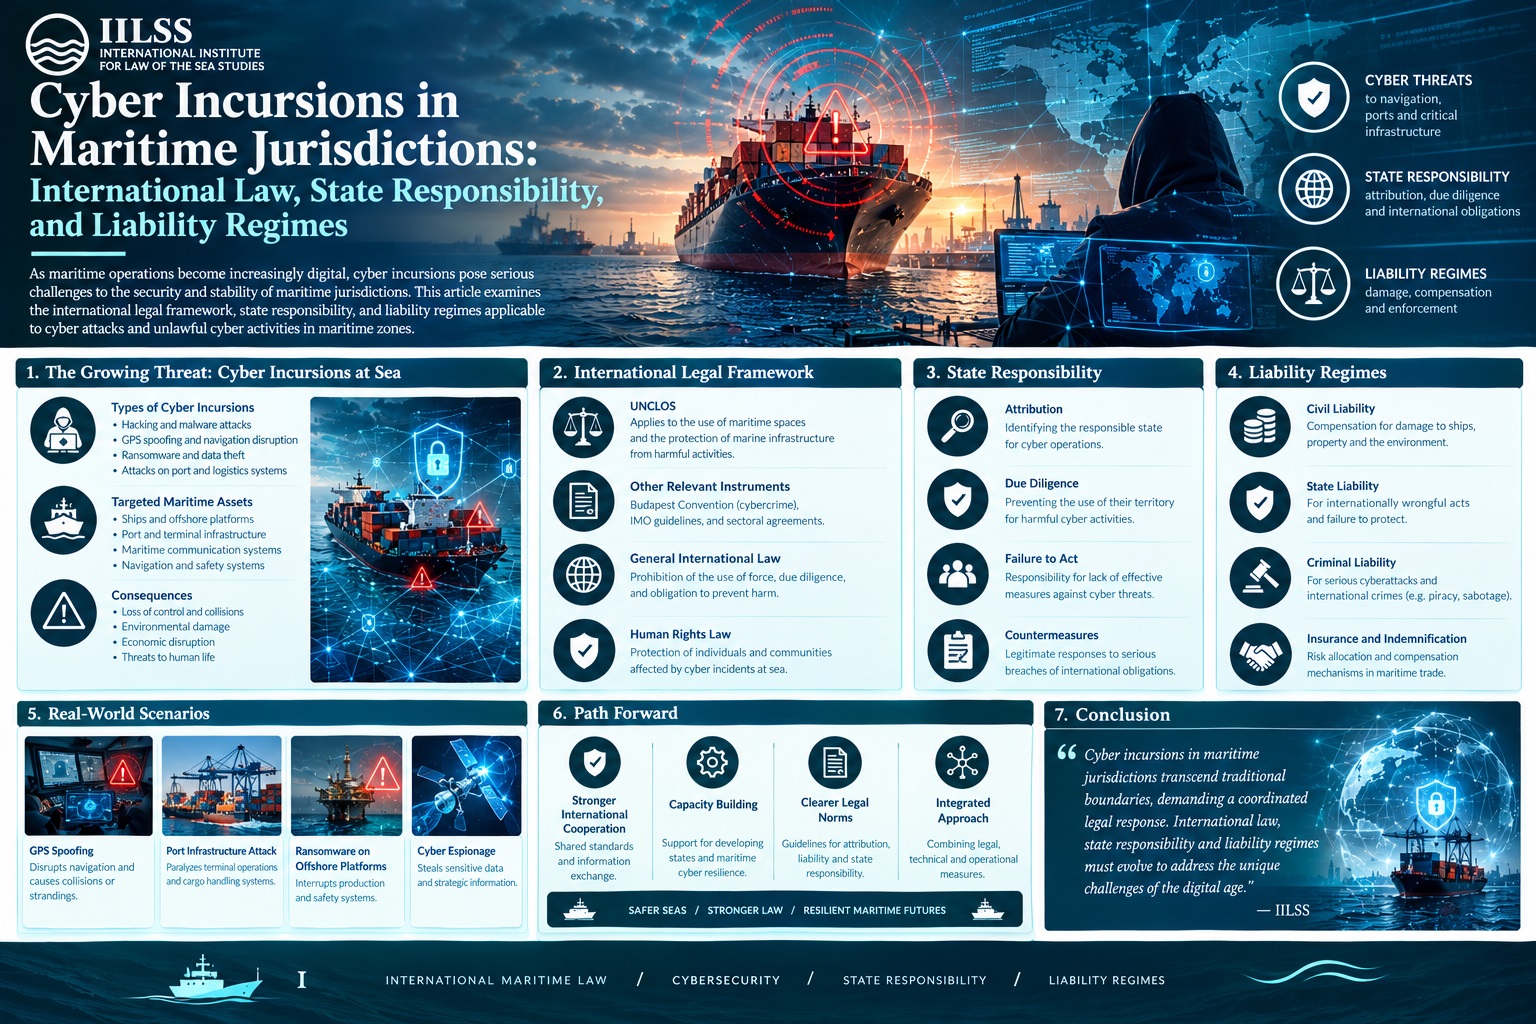
Le seuil cinétique et la responsabilité des États dans la cyberguerre
Le principal dilemme du droit international public concerne la qualification d’une intrusion informatique au regard du cadre du jus ad bellum de la Charte des Nations Unies. L’article 2, paragraphe 4, de la Charte des Nations Unies interdit la menace ou l’emploi de la force contre l’intégrité territoriale ou l’indépendance politique de tout État. Les interprétations traditionnelles ont rattaché la notion de force à la violence armée cinétique. Toutefois, la Cour internationale de Justice (CIJ), dans son avis consultatif historique sur la Licéité de la menace ou de l’emploi d’armes nucléaires (1996), a souligné que les dispositions de la Charte s’appliquent à tout emploi de la force, quels que soient les moyens utilisés. Ce principe établit que le vecteur de l’agression — qu’il s’agisse d’explosifs physiques ou de code informatique destructeur — ne soustrait pas une action à l’examen du droit international.
Le critère permettant d’évaluer si une opération numérique franchit le seuil d’un emploi illicite de la force repose sur la doctrine de l’ampleur et des effets, formulée par la CIJ dans l’affaire des Activités militaires et paramilitaires au Nicaragua et contre celui-ci (Nicaragua c. États-Unis d’Amérique) (1986). Selon cette doctrine, des mesures non cinétiques doivent produire des conséquences comparables, par leur ampleur et leur gravité, à celles d’une attaque armée cinétique conventionnelle pour être qualifiées d’emploi de la force ou d’agression armée au sens de l’article 51 de la Charte. Appliqué à la logistique maritime, ce critère conduit à considérer qu’une infiltration informatique modifiant la logique de contrôle des ballasts d’un porte-conteneurs ultra-grand, provoquant une défaillance structurelle catastrophique, un chavirement et des pertes humaines dans un chenal étroit, franchit manifestement le seuil de l’emploi de la force. À l’inverse, la reconnaissance numérique, l’espionnage électronique visant la base de données d’une autorité portuaire ou la perturbation temporaire du logiciel de facturation d’un terminal se situent généralement en deçà de cette limite et relèvent plutôt du domaine contesté de l’intervention illicite.
Une cyberattaque contre un port peut-elle déclencher l’application de l’article 51 ?
En vertu de l’article 51 de la Charte des Nations Unies, un droit naturel de légitime défense individuelle ou collective naît lorsqu’une agression armée (agression armée) survient contre un État membre. La question juridique essentielle est de savoir si la paralysie numérique et systémique d’une installation portuaire critique peut constituer juridiquement une agression armée en l’absence de destruction matérielle ou d’impact cinétique initial. Si un État hostile utilise un logiciel malveillant pour désactiver les systèmes de refroidissement de terminaux de gaz naturel liquéfié (GNL) ou prend le contrôle des systèmes de contrôle distribués d’un grand port en eau profonde, provoquant des incendies industriels en cascade, une contamination et des pertes humaines massives, le critère de l’ampleur et des effets issu de l’arrêt Nicaragua est pleinement rempli. Dans de telles circonstances extrêmes, les États victimes disposent d’une base juridique solide pour invoquer l’article 51 et recourir à des mesures de riposte nécessaires et proportionnées, pouvant éventuellement inclure des frappes cinétiques.
Le défi central apparaît lorsqu'une cyberattaque inflige à un État une paralysie économique dévastatrice en coupant ses lignes d'approvisionnement maritimes, sans provoquer de pertes physiques directes ni d'effondrement structurel. Imaginons un scénario dans lequel un groupe de menace parrainé par un État exécuterait des opérations synchronisées de déni de service et de mise hors service définitive des microprogrammes contre les principales plateformes de transbordement intermodal, interrompant le trafic de conteneurs pendant plusieurs semaines. Bien que le préjudice économique subi par l'État côtier puisse égaler ou dépasser celui d'un blocus naval physique, la jurisprudence internationale dominante — telle qu'elle ressort des arrêts de la CIJ dans les affaires Nicaragua et Plateformes pétrolières (République islamique d'Iran c. États-Unis d'Amérique) (2003) — maintient une distinction rigoureuse entre la coercition purement économique et les attaques armées.
Dans l'affaire Plateformes pétrolières, la CIJ a estimé que même des actions impliquant des combattants armés ne constituent pas intrinsèquement une attaque armée justifiant la légitime défense, à moins qu'elles ne remplissent des critères significatifs de gravité et d'intention. Transposer cette logique au cyberespace souligne qu'une simple perturbation commerciale, aussi catastrophique soit-elle pour le produit intérieur brut, n'ouvre pas automatiquement le droit unilatéral à un recours cinétique au titre de l'article 51.
Dans les situations qui n'atteignent pas le seuil de l'attaque armée, les États côtiers doivent agir dans le cadre de la responsabilité des États codifié par les Articles de la Commission du droit international sur la responsabilité des États pour fait internationalement illicite (ARSIWA). Lorsqu'une opération cybernétique malveillante visant une installation portuaire viole le principe de non-intervention ou porte atteinte à la souveraineté territoriale de l'État hôte, l'État victime est juridiquement limité aux contre-mesures prévues aux articles 49 à 54 des ARSIWA. Les contre-mesures doivent demeurer strictement exemptes de recours à la force, être dirigées contre l'État responsable et respecter rigoureusement l'exigence de proportionnalité, leur seul objectif étant d'amener l'État fautif à reprendre l'exécution de ses obligations internationales.
Normes d'attribution et diligence requise en vertu de la CNUDM
La viabilité des recours offerts par le droit international public dépend fondamentalement de l’attribution juridique. En vertu des articles sur la responsabilité de l’État pour fait internationalement illicite (ARSIWA), un comportement est attribuable à un État s’il est perpétré par un organe de cet État (article 4) ou par des personnes agissant sur ses instructions, sous sa direction ou sous son contrôle (article 8). Dans les cyberconflits maritimes, les États opèrent couramment par l’intermédiaire de mandataires, de collectifs de hackers patriotiques ou d’entreprises de sécurité privées, s’assurant ainsi une dénégation plausible. La norme du droit international en matière d’attribution au titre de l’article 8 demeure exigeante. La CIJ, dans l’affaire Nicaragua, a confirmé le critère du contrôle effectif, qui requiert la preuve que l’État a exercé un contrôle direct sur les actes opérationnels précis ayant donné lieu à la violation illicite. Si le Tribunal pénal international pour l’ex-Yougoslavie (TPIY) a retenu le seuil moins élevé du contrôle global dans l’affaire Le Procureur c. Duško Tadić (1999) aux fins de la qualification des conflits armés, la CIJ a expressément maintenu la stricte doctrine du contrôle effectif dans l’affaire relative à l’Application de la Convention pour la prévention et la répression du crime de génocide (Bosnie-Herzégovine c. Serbie-et-Monténégro) (2007).
Étant donné que les traces médico-légales d’une cyberattaque maritime ne permettent fréquemment pas d’établir le critère rigoureux du contrôle effectif sur des acteurs anonymes en ligne, une voie théorique alternative se concentre sur le manquement à l’obligation de diligence raisonnable. Fondée sur l’arrêt historique de la CIJ dans l’affaire du Détroit de Corfou (1949), cette approche impose aux États l’obligation positive de ne pas sciemment laisser leur territoire être utilisé pour des actes contraires aux droits d’autres États. Dans le contexte maritime, cette obligation trouve son pendant à l’article 94 de la CNUDM, qui prescrit à tout État du pavillon d’exercer effectivement sa juridiction et son contrôle dans les domaines administratif, technique et social sur les navires battant son pavillon.
- Inaction de l’État du pavillon : si un État permet à des unités privées de cyberguerre ou à des réseaux autonomes embarqués compromis d’opérer au sein de sa flotte immatriculée, sans mettre en place les cadres de supervision élémentaires, il manque à ses obligations procédurales primaires en vertu du droit international.
- Diligence raisonnable de l’État côtier et de l’État du port : dans l’affaire du Navire M/V Virginia G (Panama/Guinée-Bissau) (2014), le Tribunal international du droit de la mer (TIDM) a souligné la compétence opérationnelle des États côtiers, laquelle peut être étendue par analogie au devoir de veiller à ce que les interfaces électroniques des terminaux automatisés ne deviennent pas des points de départ de compromissions transfrontalières d’infrastructures.
- Intégrité des câbles sous-marins : les États du pavillon sont tenus à des obligations concernant les câbles sous-marins de télécommunications — infrastructure physique essentielle soutenant la connectivité maritime —, conformément aux articles 113 et 114 de la CNUDM, qui exigent l’application de sanctions pénales à l’encontre des navires sectionnant ou manipulant ces artères numériques vitales.
Comment le Code ISPS encadre-t-il la cybersécurité ?
Face aux risques sécuritaires asymétriques apparus au tournant du millénaire, l'Organisation maritime internationale (OMI) a modifié le chapitre XI-2 de la Convention SOLAS et adopté le Code international pour la sûreté des navires et des installations portuaires (Code ISPS). Conçu à l'origine pour atténuer des dangers tangibles tels que la piraterie, le terrorisme maritime et l'utilisation d'un navire de commerce comme arme, le dispositif juridique du Code ISPS s'est progressivement étendu au domaine cybernétique.
Le cadre opérationnel du Code ISPS impose aux compagnies maritimes et aux installations portuaires de réaliser des évaluations de sûreté exhaustives et de maintenir des plans opérationnels certifiés : le plan de sûreté du navire (SSP) et le plan de sûreté de l'installation portuaire (PFSP). Ces dispositifs rendent obligatoires des mesures de protection réparties sur trois niveaux de sûreté gradués. Pendant des années, les administrations maritimes ont considéré les cybermenaces comme distinctes du champ physique du Code ISPS. L'OMI a toutefois systématiquement comblé ce fossé en adoptant la résolution MSC.428(98), intitulée Gestion des cyber-risques maritimes dans les systèmes de gestion de la sécurité, assortie de la circulaire MSC-FAL.1/Circ.3.
La résolution MSC.428(98) modifie fondamentalement le paysage opérationnel en intégrant formellement la gestion des cyber-risques aux systèmes de gestion de la sécurité (SMS) obligatoires régis par le Code international de gestion de la sécurité (Code ISM). Depuis le 1er janvier 2021, les exploitants de navires sont légalement tenus d'intégrer des protocoles d'hygiène informatique et d'atténuation des menaces à leurs audits de sécurité de référence prévus par le Code ISM. Par conséquent, la vulnérabilité cybernétique n'est plus traitée comme un simple problème informatique localisé. Elle est désormais codifiée comme un élément inhérent à la sûreté et à la sécurité maritimes physiques au titre des chapitres IX et XI-2 de la Convention SOLAS.
| Instrument réglementaire | Principale portée juridictionnelle | Dispositions cybernétiques obligatoires | Mécanisme d'application |
|---|---|---|---|
| Convention SOLAS, chap. XI-2 / Code ISPS | Sécurité des navires, des équipages et des interfaces portuaires | Implicites à travers les évaluations de sûreté des installations portuaires (PFSA) et les plans de sûreté des installations portuaires (PFSP) ; couvrent explicitement les systèmes opérationnels dans le cadre des révisions de l'OMI. | Inspections au titre du contrôle par l'État du port (PSC) ; refus d'accès au port ; immobilisation des navires non conformes. |
| Code ISM (résolution MSC.428(98) de l'OMI) | Sécurité systémique des navires et gestion des risques opérationnels | Impose l'intégration de la gestion des risques cybernétiques maritimes dans les systèmes de gestion de la sécurité (SMS), tant pour les technologies opérationnelles que pour l'informatique. | Vérification de l'attestation de conformité (DOC) et du certificat de gestion de la sécurité (SMC) ; un échec à l'audit entraîne l'immobilisation du navire. |
| Convention SUA (1988/2005) | Répression des actes illicites et du terrorisme maritime | Les articles 3 et 3 bis érigent en infraction pénale le fait d'endommager des installations de navigation maritime ou d'utiliser un navire comme arme, ce qui englobe les intrusions numériques destructrices. | Cadre de compétence universelle ; obligations d'extrader ou de poursuivre (aut dedere aut judicare). |
| Directive NIS 2 (UE 2022/2555) | Résilience des infrastructures critiques dans les eaux de l'UE | Impose aux compagnies maritimes et aux exploitants portuaires des protocoles de cybersécurité de référence rigoureux, des délais de notification des incidents et un contrôle de la chaîne d'approvisionnement. | Amendes administratives pouvant atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial ; responsabilité directe des dirigeants. |
Dans le cadre de ce dispositif en constante évolution, une vulnérabilité logicielle non corrigée au sein d'un réseau intégré de surveillance des moteurs a une incidence directe sur la conformité réglementaire d'un navire. Si un organisme de sûreté reconnu (RSO) désigné ou un inspecteur du contrôle par l'État du port (PSC) établit qu'un navire a négligé des correctifs de sécurité essentiels, utilise des terminaux satellitaires non authentifiés ou conserve des mots de passe administrateur par défaut sur ses équipements ECDIS, le navire peut être jugé non conforme à la convention SOLAS. En pratique, cette non-conformité habilite l'État du port à exercer les pouvoirs d'intervention prévus par la règle XI-2/9 de SOLAS, notamment l'immobilisation du navire, le refus d'accès à l'installation portuaire ou l'expulsion immédiate des eaux intérieures.
La convention SUA et la criminalisation du sabotage informatique
Si le droit international public régit les actions des États souverains, les individus et les acteurs non étatiques opérant comme cybermercenaires ou au sein de syndicats transnationaux relèvent du droit pénal international. L’instrument fondamental permettant de traiter les actes de sabotage maritime est la Convention pour la répression d’actes illicites contre la sécurité de la navigation maritime (Convention SUA de 1988), substantiellement renforcée par son Protocole de 2005.
L’article 3, paragraphe 1, alinéa a), de la Convention SUA érige en infraction le fait de s’emparer d’un navire ou d’en exercer le contrôle par la force, la menace de la force ou toute autre forme d’intimidation. Le défi interprétatif majeur consiste à déterminer si l’injection malveillante de code logique visant à arracher le commandement de la navigation aux officiers de quart présents sur la passerelle satisfait à la notion de « toute autre forme d’intimidation ». Une interprétation strictement textuelle exige la preuve d’une contrainte exercée sur la volonté humaine. À l’inverse, une approche évolutive et téléologique — conforme à l’article 31, paragraphe 1, de la Convention de Vienne sur le droit des traités — suggère que les prises de contrôle administratives non autorisées des systèmes de positionnement dynamique, entraînant des ajustements involontaires de trajectoire, portent atteinte à la souveraineté maritime d’une manière équivalente à la piraterie physique.
En outre, l’article 3, paragraphe 1, alinéa d), de la Convention SUA interdit explicitement de détruire ou d’endommager gravement des installations de navigation maritime ou d’en entraver gravement le fonctionnement, lorsqu’un tel acte est susceptible de compromettre la sécurité de la navigation d’un navire. Cette disposition incrimine directement les interférences électroniques. Les opérations cybernétiques ciblant les stations terrestres de référence GPS différentiel, les installations radar des services de trafic maritime (STM) ou les balises automatisées des chenaux portuaires entrent dans ce champ d’application. En vertu du principe aut dedere aut judicare (extrader ou poursuivre) consacré par le traité, les États parties sont juridiquement tenus d’établir une compétence pénale interne universelle à l’encontre des auteurs d’infractions cybernétiques qui neutralisent les voies de navigation, indépendamment de leur nationalité ou de leur situation géographique au moment de l’offensive numérique.
Qui est responsable d’une cyberattaque maritime ?
En droit maritime privé, les incidents cybernétiques suscitent un contentieux abondant relevant des régimes de la responsabilité délictuelle, du contrat et de l’assurance maritime. Lorsque des défaillances des réseaux numériques provoquent l’échouement d’un navire, la paralysie d’un terminal ou l’avarie d’une cargaison, la répartition des responsabilités repose sur des doctrines historiques réinterprétées à l’aune de l’ère numérique.
La navigabilité à l’ère numérique
En vertu du droit maritime de longue date et de l’article III, règle 1 des Règles de La Haye-Visby, le transporteur public est tenu, avant et au début du voyage, d’exercer une diligence raisonnable pour mettre le navire en état de navigabilité, l’armer, l’équiper et l’approvisionner convenablement, et rendre les cales aptes et sûres à la réception, au transport et à la conservation des marchandises. La doctrine de la navigabilité ne s’est jamais limitée à l’intégrité structurelle de la coque en acier ; elle englobe la compétence de l’équipage, l’adéquation fonctionnelle des machines et la fiabilité des équipements de navigation, comme l’a démontré la jurisprudence anglaise fondatrice, notamment dans les affaires The Amstelslot (1963) et The Marion (1984).
Dans les environnements opérationnels modernes, l’aptitude cybernétique constitue une composante essentielle de la navigabilité. Un transporteur maritime qui expédie un navire à travers les eaux internationales avec des systèmes d’exploitation obsolètes et non maintenus régissant ses équipements de cartographie électronique, ou des réseaux de surveillance des machines vulnérables, manque à son obligation de fournir un navire en état de navigabilité. Si une faille logicielle connue et publiquement répertoriée est exploitée pendant la traversée, entraînant une perte de propulsion puis un abordage, l’armateur ne peut affirmer de manière crédible que le navire était en état de navigabilité au départ.
Les exceptions des Règles de La Haye-Visby et les moyens de défense fondés sur la diligence raisonnable
Lorsque des marchandises sont détruites, endommagées ou gravement retardées à la suite d’un incident cybernétique, les transporteurs invoquent systématiquement l’immunité prévue par les exceptions légales énoncées à l’article IV, règle 2 des Règles de La Haye-Visby. Les moyens de défense courants comprennent :
- Fait de guerre (règle 2 e) et ennemis publics (règle 2 f) : invoqués lorsqu’une intrusion cybernétique est soupçonnée de provenir d’un État hostile ou d’un acteur menaçant persistant avancé (APT) soutenu par un État.
- Vices cachés non décelables par une diligence raisonnable (règle 2 p) : avancés dans le cas de vulnérabilités inédites de type « zero-day », lorsque des acteurs malveillants exploitent des failles de sécurité non documentées pour lesquelles il n’existait encore aucun correctif commercial ni signature de protection.
- Toute autre cause ne provenant pas de leur faute (clause Q, règle 2 q) : imposant au transporteur la charge juridique redoutable de prouver que ni sa faute personnelle ou sa complicité, ni la faute ou la négligence de ses préposés ou mandataires n’ont contribué au dommage.
Toutefois, le gardien judiciaire de ces immunités demeure l'obligation non délégable prévue à l'article III, règle 1. Comme l'a fermement établi l'arrêt Maxine Footwear Co. Ltd. c. Canadian Government Merchant Marine Ltd. (1959), le respect de l'obligation de diligence raisonnable constitue une condition préalable absolue pour se prévaloir des immunités énumérées à l'article IV, règle 2. Si le réclamant de la cargaison prouve qu'un réseau opérationnel non corrigé, l'absence de sécurité élémentaire des terminaux ou une négligence grave de l'équipage dans l'utilisation des supports numériques a contribué à la faille de sécurité, les protections légales du transporteur s'effondrent.
Assurance maritime et clause d'exclusion des cyberattaques de l'Institute
Les implications en matière d'assurance des cyberrisques maritimes sont tout aussi aiguës. Historiquement, le marché de la souscription recourait à la clause d'exclusion des cyberattaques de l'Institute (CL 380), une disposition d'exclusion conçue pour écarter les sinistres liés au cyberespace des polices classiques couvrant le corps et les machines (H&M) ainsi que la protection et indemnité (P&I). La clause CL 380 stipule qu'en aucun cas cette assurance ne couvre les pertes, dommages, responsabilités ou frais directement ou indirectement causés par, auxquels ont contribué, ou résultant de l'utilisation ou du fonctionnement, comme moyen d'infliger un préjudice, de tout ordinateur, système informatique, programme logiciel, code malveillant, virus informatique ou processus.
L'inclusion de la clause CL 380 laissait les armateurs et les exploitants de terminaux portuaires exposés à de graves lacunes de couverture. Si un acteur sophistiqué déployait un logiciel malveillant pour perturber le réseau logistique d'un port, entraînant des millions de dollars de surestaries, des collisions physiques de grues et une interruption de la chaîne d'approvisionnement, les polices traditionnelles invoquaient la clause CL 380 pour refuser l'indemnisation. En réaction, les souscripteurs modernes, largement guidés par les cadres de la Lloyd's Market Association (LMA) tels que les clauses LMA5402 et LMA5403, se sont orientés vers des polices affirmatives de couverture des cyberrisques. Ces nouveaux instruments distinguent clairement les opérations cybernétiques déployées comme armes de guerre de la cyberextorsion ou des rançongiciels criminels, équilibrant ainsi les paramètres de couverture tout en exigeant une conformité documentée aux exigences de cybersécurité des codes ISPS et ISM.
Ambiguïtés juridictionnelles dans les eaux archipélagiques et littorales
L'application de la CNUDM aux interventions numériques non cinétiques engendre de complexes tensions juridictionnelles quant à la souveraineté des États côtiers sur leurs zones maritimes. La pierre angulaire du contrôle côtier est le régime du passage inoffensif codifié aux articles 17 à 26 de la CNUDM.
L’article 19, paragraphe 1, de la CNUDM stipule que le passage est inoffensif tant qu’il ne porte pas atteinte à la paix, au bon ordre ou à la sécurité de l’État côtier. L’article 19, paragraphe 2, énumère les activités précises qui rendent le passage non inoffensif, notamment :
- Tout acte visant à recueillir des renseignements au détriment de la défense ou de la sécurité de l’État côtier (article 19, paragraphe 2, lettre c).
- Tout acte de propagande visant à porter atteinte à la défense ou à la sécurité de l’État côtier (article 19, paragraphe 2, lettre d).
- Tout acte de pollution délibéré et grave, contraire à la Convention (article 19, paragraphe 2, lettre h).
- Tout acte visant à perturber les systèmes de communication ou toute autre installation ou tout autre ouvrage de l’État côtier (article 19, paragraphe 2, lettre k).
La lettre k régit directement les opérations cybernétiques maritimes. Si un navire étranger transitant dans la mer territoriale d’un État active des systèmes de guerre électronique, perturbe les réseaux cellulaires terrestres locaux ou déploie des logiciels malveillants sur les réseaux locaux sans fil d’une installation portuaire voisine, il perd immédiatement son droit de passage inoffensif. Par conséquent, l’État côtier est juridiquement habilité, en vertu de l’article 25, paragraphe 1, de la CNUDM, à prendre dans sa mer territoriale les mesures nécessaires pour empêcher tout passage qui n’est pas inoffensif, y compris l’interception électronique, l’arraisonnement physique, la dérivation et l’arrestation formelle.
Une ambiguïté juridique importante apparaît toutefois lorsqu’un navire de commerce transite dans la mer territoriale tout en servant involontairement de nœud infecté au sein d’un botnet international. Si le terminal de communications par satellite d’un navire a été pris en contrôle à distance par des tiers à l’insu du capitaine ou de l’équipage, et que ce terminal est utilisé comme plateforme de lancement pour mener des attaques par déni de service contre des installations navales, le navire perd-il le bénéfice du passage inoffensif ? Une analyse textuelle stricte de l’article 19, paragraphe 2, suggère une exigence d’intentionnalité, la disposition faisant référence à plusieurs reprises à un acte visant à produire des effets prohibés. Si l’armateur et l’équipage ignorent la compromission, le passage physique lui-même est dépourvu de toute intention de nuire, ce qui place l’incident dans une zone grise juridique souvent source de frictions diplomatiques entre l’État du pavillon et l’État côtier.
Les perspectives de l’arbitrage international et les défis probatoires
À mesure que les intrusions cybernétiques criminelles ou parrainées par des États se multiplient, les institutions arbitrales internationales et les organes judiciaires seront inévitablement appelés à statuer sur les réclamations maritimes qui en découlent. Le cadre de règlement des différends prévu par la partie XV de la CNUDM — comprenant le TIDM, la CIJ et les tribunaux arbitraux constitués conformément à l’annexe VII — repose largement sur des seuils de preuve rigoureux.
Dans des affaires telles que l’arbitrage relatif à la mer de Chine méridionale (République des Philippines c. République populaire de Chine) (2016), les tribunaux ont examiné des dossiers factuels complexes et technologiquement sophistiqués. Dans les futurs arbitrages portant sur des cyberagressions maritimes, la preuve de l’attribution et du lien de causalité directe revêtira une importance capitale. Les juridictions internationales n’admettent que rarement une culpabilité présumée fondée uniquement sur des indices numériques circonstanciels ou sur des synthèses anonymisées de renseignements étatiques.
Les plaideurs qui recherchent des voies de recours devant le TIDM ou un tribunal constitué en vertu de l’annexe VII doivent produire des expertises numériques permettant d’établir, avec une clarté probante, la chaîne de causalité reliant la cyberattaque à l’État défendeur, afin de satisfaire à la charge de la preuve exigée par la jurisprudence internationale.
Le standard de preuve appliqué par la CIJ dans les affaires engageant la responsabilité des États pour usage illicite de la force est traditionnellement qualifié de preuve claire et convaincante. Apporter une telle démonstration s’avère intrinsèquement difficile lorsqu’il s’agit de juger un code malveillant compilé à travers des chaînes de proxys dynamiques et des réseaux de routage obscurcis. Si un tribunal constitué en vertu de l’annexe VII se trouve confronté à des témoignages d’experts contradictoires quant à l’origine d’une faille logicielle, il pourrait éprouver des difficultés à rendre une décision définitive, ce qui souligne la nécessité urgente d’instaurer des règles de preuve normalisées régissant l’expertise numérique dans les différends maritimes relevant du droit international public.
Vers une jurisprudence cybernétique harmonisée pour le droit de la mer
La numérisation croissante du secteur maritime a devancé l’évolution graduelle des régimes juridiques classiques. Si les définitions matérielles de la Convention des Nations Unies sur le droit de la mer, des Règles de La Haye-Visby et du Code ISPS conservent leur utilité structurelle, elles doivent être interprétées de manière dynamique afin de préserver leur pertinence juridique. Les perturbations cybernétiques ne peuvent plus être traitées comme de simples exceptions anormales ou comme des phénomènes immatériels échappant au champ du droit maritime ; elles constituent désormais un domaine actif et persistant de conflits opérationnels et de responsabilité industrielle.
Pour éviter toute fragmentation juridictionnelle, la communauté maritime internationale doit établir des normes claires et contraignantes. L’intégration décisive de la gestion des risques cybernétiques dans le Code ISM par l’OMI, au moyen de la résolution MSC.428(98), offre un modèle réglementaire précieux, mais son succès opérationnel exige une application uniforme à l’échelle mondiale par les autorités de contrôle de l’État du port. Parallèlement, il convient d’adopter une interprétation évolutive de la Convention SUA et de la CNUDM afin de confirmer que les interférences numériques visant les infrastructures de navigation et le déploiement de codes malveillants contre les navires portent atteinte à l’ordre maritime international fondé sur des règles.
Tant que des normes judiciaires unifiées n'auront pas vu le jour, les armateurs, les exploitants de terminaux portuaires et les administrations de l'État du pavillon assumeront la responsabilité juridique d'une diligence raisonnable proactive. En droit international, l'absence de violence physique lors d'une atteinte à la sécurité n'exonère pas l'État de sa responsabilité ; en droit privé, la complexité des codes informatiques modernes ne saurait justifier l'innavigabilité d'un navire. La résilience juridique du domaine maritime mondial dépend de la capacité à concilier les concepts traditionnels de souveraineté maritime, de transport et de sécurité avec les réalités complexes d'une architecture numérique interconnectée.
Comments
No comments yet.