Cyberangriffe in maritimen Rechtsräumen: Völkerrecht, Staatenverantwortlichkeit und Haftungsregime
Eine umfassende rechtliche Untersuchung darüber, wie staatlich geförderte Cyberangriffe, Ransomware und elektronisches Spoofing die Grenzen von UNCLOS, ISPS-Code und Seehandelsrechtshaftung ausloten.
Die Integration digitaler Automatisierung in die globale maritime Logistik hat die räumlichen und hoheitsrechtlichen Prämissen des Seerechts grundlegend neu geordnet. Moderne Handelsschiffe und Hafenterminals fungieren nicht länger als isolierte mechanische Systeme, die auf physischen Gewässern operieren; sie sind vielmehr komplexe cyber-physische Gefüge. Die operative Technologie (OT) an Bord – darunter elektronische Kartendarstellungs- und Informationssysteme (ECDIS), automatisierte Ballaststeuerungsmechanismen, differentielle Transceiver für globale Navigationssatellitensysteme (GNSS) sowie integrierte Brückensysteme – ist über permanente Satellitenverbindungen mit Aufsichtsinstanzen an Land, Terminalbetriebssystemen und automatisierten Logistikzentren der Häfen verknüpft. Während diese Architektur die Effizienz der Lieferketten maximiert, schafft sie existenzielle Anfälligkeiten für böswillige Cyberangriffe.
Cyberoperationen gegen maritime Transportinfrastrukturen zeigen sich in einem vielfältigen typologischen Spektrum. Dieses reicht von weitverbreiteten Ransomware-Einsätzen, welche die SCADA-Systeme (Supervisory Control and Data Acquisition) von Containerterminals lahmlegen, bis hin zur subtilen Manipulation von Daten des Automatischen Identifikationssystems (AIS) und der gezielten Beeinflussung speicherprogrammierbarer Steuerungen (SPS) an Bord. Trotz der Schwere dieser Störungen bleibt der Rechtsrahmen für maritime Angelegenheiten weitgehend in den physischen Paradigmen des 19. und 20. Jahrhunderts verankert. Das Seerechtsübereinkommen der Vereinten Nationen (SRÜ), das Internationale Übereinkommen zum Schutz des menschlichen Lebens auf See (SOLAS) und die herkömmlichen Regelungen zur Güterbeförderung wurden konzipiert, um greifbare Wasserfahrzeuge, kinetische Feindseligkeiten und physische Gefahren der See zu regulieren. Die Anwendung dieser traditionellen Instrumente auf nichtkinetische, grenzüberschreitende und häufig nicht zurechenbare digitale Eingriffe führt zu komplexen rechtswissenschaftlichen Herausforderungen im Völkerrecht, im Seekriegsrecht und im privaten Seehaftungsrecht.
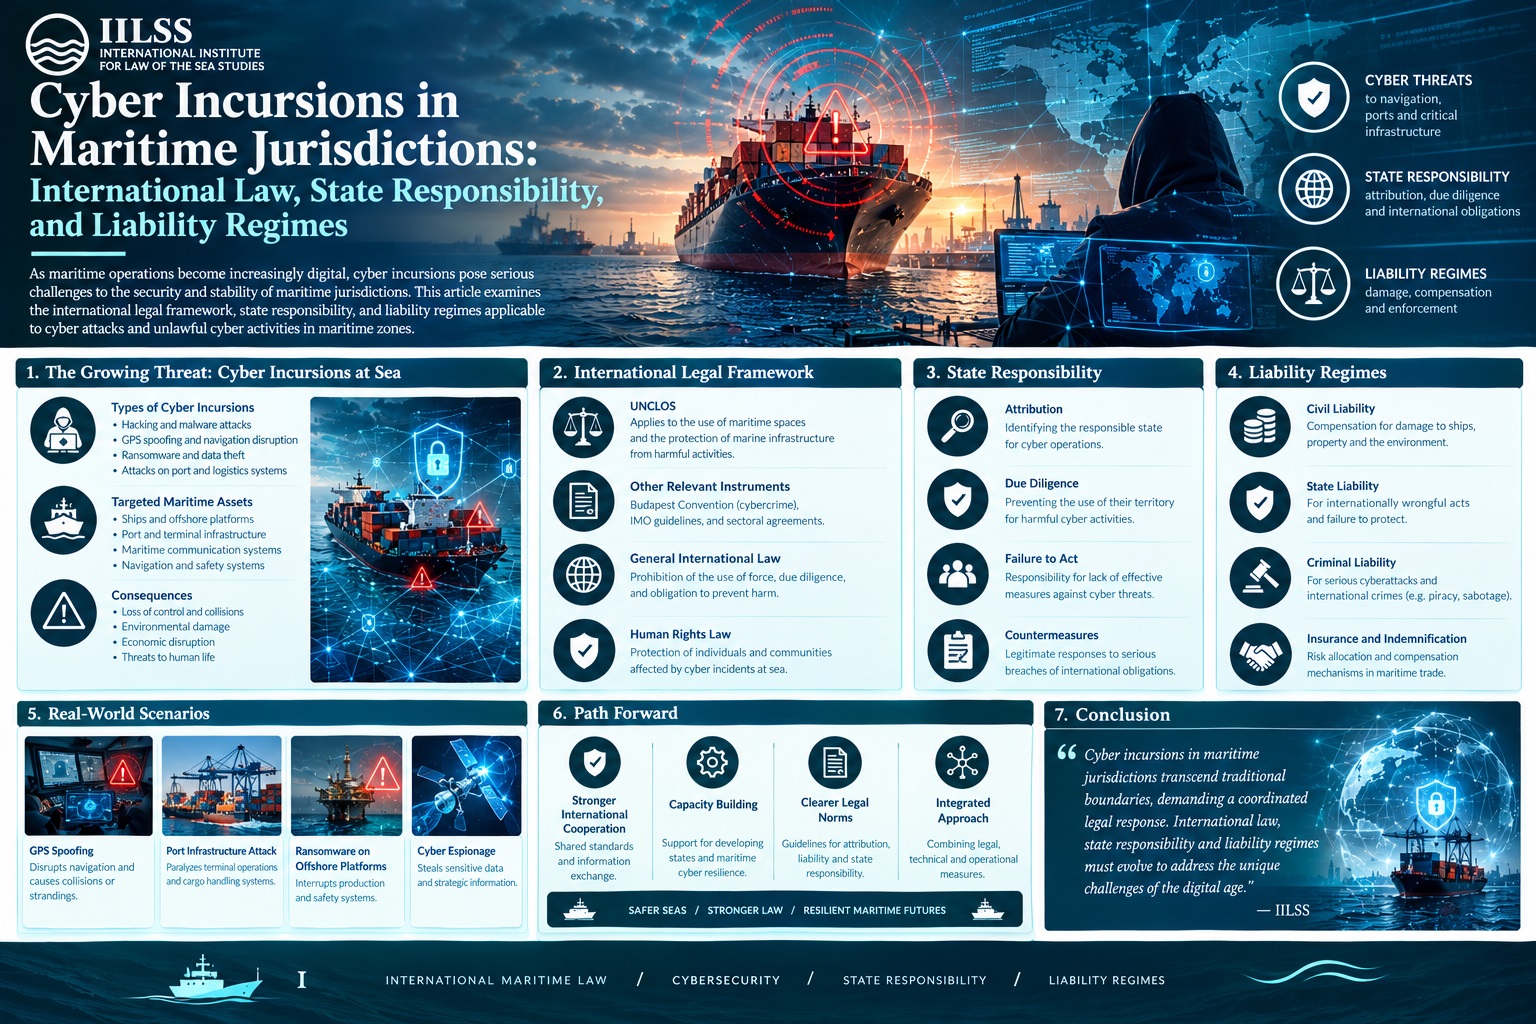
Die kinetische Schwelle und die Staatenverantwortlichkeit im Cyberkrieg
Das zentrale Dilemma des Völkerrechts betrifft die Einordnung eines Cyberangriffs im Rahmen des Jus ad bellum der Charta der Vereinten Nationen. Artikel 2 Absatz 4 der UN-Charta verbietet die Androhung oder Anwendung von Gewalt gegen die territoriale Unversehrtheit oder die politische Unabhängigkeit eines Staates. Traditionelle Auslegungen knüpften den Begriff der Gewalt an kinetische bewaffnete Gewalt. Der Internationale Gerichtshof (IGH) betonte jedoch in seinem wegweisenden Gutachten zur Rechtmäßigkeit der Androhung oder des Einsatzes von Kernwaffen (1996), dass die Bestimmungen der Charta für jede Gewaltanwendung gelten, unabhängig von den eingesetzten Waffen. Dieser Grundsatz besagt, dass das Mittel der Aggression – ob physischer Sprengstoff oder zerstörerischer Computercode – eine Handlung nicht der völkerrechtlichen Prüfung entzieht.
Der Maßstab für die Beurteilung, ob eine digitale Operation die Schwelle zu einer rechtswidrigen Gewaltanwendung überschreitet, wurzelt in der Doktrin des Ausmaßes und der Auswirkungen, die der IGH in der Rechtssache Militärische und paramilitärische Aktivitäten in und gegen Nicaragua (Nicaragua gegen Vereinigte Staaten von Amerika) (1986) formuliert hat. Nach dieser Doktrin müssen nichtkinetische Maßnahmen Folgen hervorrufen, die in Ausmaß und Schwere mit denen eines konventionellen kinetischen bewaffneten Angriffs vergleichbar sind, um als Gewaltanwendung oder bewaffneter Angriff im Sinne von Artikel 51 der Charta zu gelten. Wendet man diesen Prüfungsmaßstab auf die maritime Logistik an, so erfüllt ein Cybereingriff, der die Ballaststeuerungslogik eines Ultra-Großcontainerschiffs verändert und dadurch einen katastrophalen Strukturbruch, ein Kentern und Todesopfer in einem engen Fahrwasser verursacht, eindeutig die Schwelle einer Gewaltanwendung. Digitale Aufklärung, elektronische Spionage gegen die Datenbank einer Hafenbehörde oder die vorübergehende Störung der Abrechnungssoftware eines Terminals bleiben hingegen in der Regel unterhalb dieser Schwelle und bewegen sich stattdessen im umstrittenen Bereich der rechtswidrigen Intervention.
Kann ein Cyberangriff auf einen Hafen Artikel 51 auslösen?
Nach Artikel 51 der UN-Charta entsteht ein naturgegebenes Recht zur individuellen oder kollektiven Selbstverteidigung, wenn ein bewaffneter Angriff (agression armée) gegen einen Mitgliedstaat erfolgt. Die wesentliche rechtliche Frage lautet, ob die systematische digitale Lähmung einer kritischen Hafenanlage ohne physische Zerstörung oder anfängliche kinetische Wirkung rechtlich als bewaffneter Angriff eingestuft werden kann. Setzt ein feindlicher Staat Schadsoftware ein, um die Kühlsysteme von Flüssigerdgasterminals (LNG) außer Betrieb zu setzen, oder überschreibt er die verteilten Steuerungssysteme eines großen Tiefwasserhafens und löst damit kaskadenartige Industriebrände, Kontaminationen und Massensterben aus, ist der Prüfungsmaßstab des Ausmaßes und der Auswirkungen aus dem Nicaragua-Urteil vollständig erfüllt. Unter derart extremen Umständen verfügen die betroffenen Opferstaaten über eine vertretbare Rechtsgrundlage, sich auf Artikel 51 zu berufen und notwendige sowie verhältnismäßige Gegenmaßnahmen zu ergreifen, die potenziell auch kinetische Schläge umfassen können.
Die zentrale Herausforderung entsteht, wenn ein Cyberangriff einen Staat durch die Kappung seiner maritimen Versorgungswege in eine verheerende wirtschaftliche Lähmung stürzt, ohne direkte physische Opfer oder strukturelle Zerstörungen zu verursachen. Man stelle sich ein Szenario vor, in dem eine staatlich gesteuerte Bedrohungsgruppe synchronisierte Denial-of-Service-Angriffe und Firmware-Bricking-Operationen gegen wichtige intermodale Umschlagplätze ausführt und den Containerverkehr wochenlang zum Erliegen bringt. Während der wirtschaftliche Schaden für den Küstenstaat dem einer physischen Seeblockade gleichkommen oder diesen sogar übersteigen kann, zieht die vorherrschende internationale Rechtsprechung – wie sie in den Urteilen des IGH in den Rechtssachen Nicaragua und Ölplattformen (Islamische Republik Iran gegen Vereinigte Staaten von Amerika) (2003) zum Ausdruck kommt – eine strikte Trennlinie zwischen rein wirtschaftlicher Nötigung und bewaffneten Angriffen.
Der IGH stellte in der Rechtssache Ölplattformen fest, dass selbst Handlungen unter Beteiligung bewaffneter Kombattanten nicht zwangsläufig als bewaffneter Angriff gelten, der das Recht auf Selbstverteidigung auslöst, sofern sie keine hinreichenden Kriterien der Schwere und Absicht erfüllen. Die Übertragung dieser Logik auf den Cyberraum verdeutlicht, dass bloße kommerzielle Störungen – so katastrophal sie für das Bruttoinlandsprodukt auch sein mögen – nicht automatisch das einseitige Recht auf kinetische Gegenmaßnahmen nach Artikel 51 eröffnen.
In Fällen, die die Schwelle eines bewaffneten Angriffs nicht erreichen, müssen Küstenstaaten innerhalb des Rahmens der Staatenverantwortlichkeit handeln, wie er in den Artikeln der Völkerrechtskommission über die Verantwortlichkeit von Staaten für völkerrechtswidrige Handlungen (ARSIWA) kodifiziert ist. Wenn eine böswillige Cyberoperation gegen eine Hafenanlage gegen den Grundsatz der Nichteinmischung verstößt oder die territoriale Souveränität des Gaststaates verletzt, ist der geschädigte Staat rechtlich auf Gegenmaßnahmen nach den Artikeln 49 bis 54 der ARSIWA beschränkt. Gegenmaßnahmen dürfen streng genommen keinen Gewaltcharakter haben, müssen sich gegen den verantwortlichen Staat richten und dem Erfordernis der Verhältnismäßigkeit strikt entsprechen; ihr einziges Ziel besteht darin, den pflichtwidrigen Staat dazu zu bewegen, die Einhaltung seiner völkerrechtlichen Verpflichtungen wieder aufzunehmen.
Zurechnungsstandards und Sorgfaltspflichten nach dem SRÜ
Die Wirksamkeit völkerrechtlicher Rechtsbehelfe hängt grundlegend von der rechtlichen Zurechnung ab. Nach den ILC-Artikeln über die Staatenverantwortlichkeit (ARSIWA) ist ein Verhalten einem Staat zuzurechnen, wenn es von einem Organ dieses Staates (Artikel 4) oder von Personen begangen wird, die nach seinen Weisungen, unter seiner Leitung oder Kontrolle handeln (Artikel 8). In maritimen Cyberkonflikten agieren Staaten routinemäßig über Stellvertreter, patriotische Hackerkollektive oder private Sicherheitsdienstleister und schaffen so eine glaubhafte Abstreitbarkeit. Der völkerrechtliche Maßstab für die Zurechnung nach Artikel 8 bleibt anspruchsvoll. Der Internationale Gerichtshof (IGH) bestätigte im Nicaragua-Urteil den Test der effektiven Kontrolle, der den Nachweis erfordert, dass der Staat direkte Kontrolle über die spezifischen operativen Handlungen ausübte, die zu dem völkerrechtswidrigen Verstoß führten. Zwar führte das Internationale Straftribunal für das ehemalige Jugoslawien (ICTY) in der Sache Ankläger gegen Duško Tadić (1999) zur Einstufung bewaffneter Konflikte die niedrigere Schwelle der Gesamtkontrolle ein, doch hielt der IGH im Urteil Anwendung des Übereinkommens über die Verhütung und Bestrafung des Völkermords (Bosnien und Herzegowina gegen Serbien und Montenegro) (2007) ausdrücklich an der strengen Doktrin der effektiven Kontrolle fest.
Da die forensische Spur eines maritimen Cyberangriffs häufig nicht ausreicht, um den strengen Maßstab der effektiven Kontrolle über anonyme Online-Akteure zu belegen, konzentriert sich ein alternativer theoretischer Ansatz auf die Verletzung der Sorgfaltspflicht. Gestützt auf das historische Urteil des IGH in der Sache Korfu-Kanal (1949) sind Staaten positiv verpflichtet, es wissentlich nicht zuzulassen, dass ihr Hoheitsgebiet für Handlungen genutzt wird, die den Rechten anderer Staaten zuwiderlaufen. Im maritimen Kontext spiegelt sich diese Pflicht in Artikel 94 des Seerechtsübereinkommens der Vereinten Nationen (SRÜ) wider, der vorschreibt, dass jeder Flaggenstaat seine Hoheitsgewalt und Kontrolle in verwaltungsmäßigen, technischen und sozialen Angelegenheiten über die Schiffe unter seiner Flagge wirksam ausübt.
- Untätigkeit des Flaggenstaats: Gestattet ein Staat privaten Einheiten der Cyberkriegsführung oder kompromittierten autonomen Bordnetzwerken den Betrieb innerhalb seiner registrierten Flotte, ohne grundlegende Aufsichtsstrukturen einzuführen, verletzt er seine primären verfahrensrechtlichen Pflichten nach dem Völkerrecht.
- Sorgfaltspflichten des Küsten- und Hafenstaats: In der Sache M/V Virginia G (Panama/Guinea-Bissau) (2014) betonte der Internationale Seegerichtshof (ITLOS) die operative Zuständigkeit der Küstenstaaten, die analog auf die Pflicht ausgeweitet werden kann, elektronische Schnittstellen an automatisierten Terminals davor zu schützen, als Ausgangspunkte für grenzüberschreitende Kompromittierungen von Infrastrukturen zu dienen.
- Integrität von Unterseekabeln: Die Flaggenstaaten tragen gemäß den Artikeln 113 und 114 SRÜ Pflichten hinsichtlich der submarinen Telekommunikationskabel – der physischen Kerninfrastruktur der maritimen Konnektivität –, die strafrechtliche Sanktionen gegen Schiffe verlangen, welche diese digitalen Lebensadern durchtrennen oder manipulieren.
Wie regelt der ISPS-Code die Cybersicherheit?
Als Reaktion auf asymmetrische Sicherheitsrisiken nach der Jahrtausendwende änderte die Internationale Seeschifffahrtsorganisation (IMO) Kapitel XI-2 des SOLAS-Übereinkommens und verabschiedete den Internationalen Code für die Gefahrenabwehr auf Schiffen und in Hafenanlagen (ISPS-Code). Ursprünglich primär zur Abwehr greifbarer Gefahren wie Piraterie, maritimem Terrorismus und der Nutzung von Handelsschiffen als Waffen konzipiert, wurde der rechtliche Rahmen des ISPS-Codes schrittweise erweitert, um auch den Cyberbereich abzudecken.
Der operative Rahmen des ISPS-Codes verpflichtet Reedereien und Hafenanlagen, umfassende Sicherheitsbewertungen durchzuführen und zertifizierte Betriebspläne vorzuhalten: den Gefahrenabwehrplan für das Schiff (Ship Security Plan, SSP) und den Gefahrenabwehrplan für die Hafenanlage (Port Facility Security Plan, PFSP). Diese Regelwerke schreiben verbindliche Schutzmaßnahmen über drei abgestufte Gefahrenstufen hinweg vor. Jahrelang behandelten die Seeschifffahrtsbehörden Cyberbedrohungen als getrennt vom physischen Anwendungsbereich des ISPS-Codes. Die IMO überbrückte diese Kluft jedoch systematisch durch die Verabschiedung der Resolution MSC.428(98) mit dem Titel Maritime Cyber Risk Management in Safety Management Systems, ergänzt durch das Rundschreiben MSC-FAL.1/Circ.3.
Die Resolution MSC.428(98) verändert die operative Landschaft grundlegend, indem sie das Cyberrisikomanagement formell in die obligatorischen Sicherheitsmanagementsysteme (SMS) integriert, die dem Internationalen Code für den sicheren Schiffsbetrieb (ISM-Code) unterliegen. Seit dem 1. Januar 2021 sind Schiffsbetreiber rechtlich verpflichtet, Protokolle zur Cyberhygiene und zur Bedrohungsminderung in ihre regulären Sicherheitsaudits nach dem ISM-Code aufzunehmen. Folglich wird die Anfälligkeit im Cyberbereich nicht länger als rein lokales IT-Problem betrachtet. Stattdessen ist sie gemäß Kapitel IX und Kapitel XI-2 des SOLAS-Übereinkommens als untrennbarer Bestandteil der physischen Sicherheit und Gefahrenabwehr in der Seeschifffahrt kodifiziert.
| Regulierungsinstrument | Primärer rechtlicher Anwendungsbereich | Verbindliche Cybervorschriften | Durchsetzungsmechanismus |
|---|---|---|---|
| SOLAS Kap. XI-2 / ISPS-Code | Sicherheit von Schiffen, Besatzungen und Hafenschnittstellen | Implizit durch Sicherheitsbewertungen der Hafenanlagen (PFSA) und Hafenanlagensicherheitspläne (PFSP); erfasst im Rahmen der IMO-Überarbeitungen ausdrücklich auch operative Systeme. | Kontrollen im Rahmen der Hafenstaatkontrolle (PSC); Verweigerung der Hafeneinfahrt; Festhalten nicht konformer Schiffe. |
| ISM-Code (IMO-Entschließung MSC.428(98)) | Systemische Schiffsicherheit und operatives Risikomanagement | Schreibt die Integration des maritimen Cyberrisikomanagements in Sicherheitsmanagementsysteme (SMS) über operative Technologien und IT hinweg vor. | Überprüfung des Konformitätsnachweises (DOC) und des Sicherheitsmanagementzeugnisses (SMC); ein negatives Auditergebnis führt zum Festhalten des Schiffes. |
| SUA-Übereinkommen (1988/2005) | Bekämpfung rechtswidriger Handlungen und des maritimen Terrorismus | Die Artikel 3 und 3bis stellen die Beschädigung von Einrichtungen der Seeschifffahrt oder die Nutzung eines Schiffes als Waffe unter Strafe, was auch zerstörerische digitale Eingriffe umfasst. | Rahmen universeller Gerichtsbarkeit; Auslieferungs- oder Strafverfolgungspflicht (aut dedere aut judicare). |
| NIS-2-Richtlinie (EU 2022/2555) | Resilienz kritischer Infrastrukturen in EU-Gewässern | Legt Reedereien und Hafenbetreibern strenge grundlegende Cybersicherheitsprotokolle, Meldefristen für Vorfälle sowie eine Überprüfung der Lieferketten auf. | Geldbußen von bis zu 10 Millionen Euro oder 2 % des weltweiten Umsatzes; unmittelbare persönliche Haftung der Geschäftsführung. |
Innerhalb dieses sich fortentwickelnden Rahmens wirkt sich eine ungeschützte Softwareschwachstelle in einem integrierten Maschinenüberwachungsnetzwerk unmittelbar auf den regulatorischen Status eines Schiffes aus. Stellt eine anerkannte Sicherungsorganisation (RSO) oder ein Inspektor der Hafenstaatkontrolle (PSC) fest, dass ein Schiff wesentliche Sicherheitsupdates vernachlässigt hat, über nicht authentifizierte Satellitenterminals verfügt oder auf seiner ECDIS-Hardware Standard-Administratorpasswörter beibehält, kann das Schiff als nicht SOLAS-konform eingestuft werden. In der Praxis ermächtigt diese Nichtkonformität den Hafenstaat zur Ausübung von Interventionsbefugnissen gemäß SOLAS-Regelung XI-2/9, einschließlich des Festhaltens des Schiffes, der Verweigerung der Einfahrt in die Hafenanlage oder der sofortigen Ausweisung aus den inneren Gewässern.
Das SUA-Übereinkommen und die Strafbarkeit von Cyber-Sabotage
Während das Völkerrecht das Handeln souveräner Staaten regelt, unterliegen Einzelpersonen und nichtstaatliche Akteure, die als Cyber-Söldner oder transnationale Syndikate agieren, dem Völkerstrafrecht. Das grundlegende Instrument zur Ahndung von Sabotageakten auf See ist das Übereinkommen zur Bekämpfung widerrechtlicher Handlungen gegen die Sicherheit der Seeschifffahrt (SUA-Übereinkommen von 1988), das durch sein Protokoll von 2005 wesentlich erweitert wurde.
Artikel 3 Absatz 1 Buchstabe a des SUA-Übereinkommens stellt die Inbesitznahme eines Schiffes oder die Ausübung der Kontrolle darüber durch Gewalt, deren Androhung oder jede andere Form der Einschüchterung unter Strafe. Die entscheidende Auslegungsfrage lautet, ob das böswillige Einschleusen von Schadcode, das darauf abzielt, der Brückenwache die Navigationskontrolle zu entziehen, den Tatbestand einer „anderen Form der Einschüchterung“ erfüllt. Eine strikt textbezogene Auslegung erfordert den Nachweis eines erzwungenen menschlichen Willens. Demgegenüber legt ein evolutionärer, teleologischer Ansatz – im Einklang mit Artikel 31 Absatz 1 des Wiener Übereinkommens über das Recht der Verträge (WVK) – nahe, dass unbefugte administrative Überschreibungen dynamischer Positionierungssysteme, die unfreiwillige Kursänderungen auslösen, die maritime Souveränität in einer Weise untergraben, die physischer Piraterie gleichkommt.
Darüber hinaus verbietet Artikel 3 Absatz 1 Buchstabe d des SUA-Übereinkommens ausdrücklich die Zerstörung oder schwere Beschädigung von Einrichtungen für die Seeschifffahrt sowie deren schwerwiegende Beeinträchtigung, sofern eine solche Handlung geeignet ist, die sichere Fahrt eines Schiffes zu gefährden. Diese Bestimmung erfasst elektronische Eingriffe unmittelbar. Cyberoperationen gegen landgestützte Differential-GPS-Referenzstationen, Radaranlagen von Schiffsverkehrsdiensten (VTS) oder automatisierte Baken in Hafeneinfahrten fallen in diesen Anwendungsbereich. Nach dem Grundsatz aut dedere aut judicare (Auslieferung oder Strafverfolgung) des Vertrags sind die Vertragsstaaten rechtlich verpflichtet, eine universelle innerstaatliche Strafgerichtsbarkeit über Cyber-Täter zu begründen, die Fahrrinnen lahmlegen – unabhängig von deren Staatsangehörigkeit oder ihrem geografischen Aufenthaltsort während der Cyberoffensive.
Wer haftet für einen maritimen Cyberangriff?
Im privaten Seerecht führen Cybervorfälle zu umfangreichen Rechtsstreitigkeiten in den Bereichen Deliktsrecht, Vertragsrecht und Seeversicherungsrecht. Wenn digitale Netzwerke ausfallen und dies zu Grundberührungen von Schiffen, Blockaden an Terminals oder verdorbener Ladung führt, hängt die Haftungsverteilung von historischen Rechtslehren ab, die für das digitale Zeitalter neu ausgelegt werden.
Seetüchtigkeit im digitalen Zeitalter
Nach dem seit Langem geltenden Seehandelsrecht und Artikel III Regel 1 der Haager-Visby-Regeln ist ein Verfrachter verpflichtet, vor und bei Beginn der Reise die gebotene Sorgfalt anzuwenden, um das Schiff seetüchtig zu machen, es ordnungsgemäß zu bemannen, auszurüsten und zu versehen sowie die Laderäume tauglich und sicher für die Aufnahme, Beförderung und Erhaltung der Güter zu machen. Der Grundsatz der Seetüchtigkeit war nie auf die strukturelle Unversehrtheit des Stahlrumpfes beschränkt; er umfasst vielmehr auch die Kompetenz der Besatzung, die funktionale Tauglichkeit der Maschinenanlagen und die Zuverlässigkeit der Navigationsausrüstung, wie die wegweisende englische Rechtsprechung in Fällen wie The Amstelslot (1963) und The Marion (1984) belegt hat.
In modernen Betriebsabläufen ist die Cybersicherheit ein wesentlicher Bestandteil der Seetüchtigkeit. Eine Reederei, die ein Schiff mit veralteten, nicht mehr unterstützten Betriebssystemen für die elektronische Seekartenausrüstung oder mit anfälligen Netzwerken zur Maschinenüberwachung über internationale Gewässer entsendet, hat kein seetüchtiges Schiff bereitgestellt. Wird während der Reise eine bekannte, öffentlich dokumentierte Softwareschwachstelle ausgenutzt, was zum Verlust des Antriebs und in der Folge zu einer Kollision führt, kann der Reeder nicht glaubhaft behaupten, das Schiff sei bei der Abfahrt seetüchtig gewesen.
Die Ausnahmen der Haager-Visby-Regeln und die Einrede der gebotenen Sorgfalt
Wenn Ladung infolge eines Cybervorfalls zerstört, beschädigt oder erheblich verspätet wird, berufen sich Verfrachter routinemäßig auf die Haftungsfreistellung gemäß den gesetzlichen Ausnahmen in Artikel IV Regel 2 der Haager-Visby-Regeln. Zu den gängigen Verteidigungsstrategien zählen:
- Kriegshandlungen (Regel 2(e)) und öffentliche Feinde (Regel 2(f)): Diese werden geltend gemacht, wenn der Verdacht besteht, dass ein Cyberangriff von einem feindlichen Nationalstaat oder einem staatlich geförderten Akteur einer fortgeschrittenen anhaltenden Bedrohung (Advanced Persistent Threat, APT) ausgeht.
- Verborgene Mängel, die trotz Anwendung der gebotenen Sorgfalt nicht erkennbar waren (Regel 2(p)): Dieser Einwand wird bei neuartigen Zero-Day-Schwachstellen vorgebracht, bei denen Angreifer nicht dokumentierte Sicherheitslücken ausnutzen, für die noch kein kommerzieller Patch und keine Schutzsignatur verfügbar war.
- Sonstige Ursachen ohne Verschulden (die Q-Klausel, Regel 2(q)): Sie verlangt vom Verfrachter, die anspruchsvolle rechtliche Beweislast zu tragen, dass weder ein eigenes tatsächliches Verschulden oder Mitwissen des Verfrachters noch ein Verschulden oder eine Nachlässigkeit seiner Vertreter oder Leute zum Schaden beigetragen haben.
Der richterliche Türsteher für diese Haftungsprivilegien bleibt jedoch die nicht delegierbare Pflicht nach Artikel III Regel 1. Wie in Maxine Footwear Co. Ltd. v. Canadian Government Merchant Marine Ltd. (1959) fest verankert, ist die Erfüllung der Sorgfaltspflicht eine zwingende Voraussetzung dafür, sich auf die in Artikel IV Regel 2 aufgeführten Haftungsbefreiungen berufen zu können. Weist der Ladungsberechtigte nach, dass ein ungepatchtes Betriebsnetzwerk, das Fehlen grundlegender Endpunktsicherheit oder grobe Fahrlässigkeit der Besatzung im Umgang mit Datenträgern zum Sicherheitsvorfall beigetragen haben, entfallen die gesetzlichen Schutzräume des Frachtführers.
Seeversicherung und die Institute Cyber Attack Exclusion Clause
Die versicherungsrechtlichen Auswirkungen maritimer Cyberrisiken sind ebenso gravierend. Historisch nutzte der Versicherungsmarkt die Institute Cyber Attack Exclusion Clause (CL 380), eine Ausschlussklausel, die darauf ausgelegt war, cyberbedingte Schäden aus herkömmlichen Kasko- und Maschinenversicherungen (H&M) sowie P&I-Versicherungen auszuschließen. Die CL 380 bestimmt, dass diese Versicherung in keinem Fall Verluste, Schäden, Haftungsverpflichtungen oder Kosten deckt, die direkt oder indirekt durch die Nutzung oder den Betrieb eines Computers, Computersystems, Computersoftwareprogramms, Schadcodes, Computervirus oder Prozesses als Mittel zur Schadenszufügung verursacht werden, dazu beitragen oder daraus entstehen.
Die Aufnahme der CL 380 ließ Reedereien und Hafenbetreiber erheblichen Deckungslücken ausgesetzt. Wenn ein hochentwickelter Akteur Malware einsetzte, um das Logistiknetzwerk eines Hafens zu stören, was Liegegelder in Millionenhöhe, physische Kranunfälle und Unterbrechungen der Lieferkette nach sich zog, beriefen sich traditionelle Policen auf die CL 380, um Entschädigungen zu verweigern. Als Reaktion darauf sind moderne Versicherer, maßgeblich geleitet von Rahmenwerken der Lloyd's Market Association (LMA) wie den Klauseln LMA5402 und LMA5403, zu affirmativen Cyberrisiko-Policen übergegangen. Diese neueren Instrumente unterscheiden klar zwischen Cyberoperationen, die als Kriegswaffen eingesetzt werden, und Cyber-Erpressung oder krimineller Ransomware. Sie schaffen so einen Ausgleich bei den Deckungsparametern, verlangen jedoch den dokumentierten Nachweis der Einhaltung der ISPS- und ISM-Cybersicherheitsvorgaben.
Zuständigkeitsunklarheiten in Archipel- und Küstengewässern
Die Anwendung des Seerechtsübereinkommens der Vereinten Nationen (UNCLOS) auf nichtkinetische digitale Eingriffe erzeugt komplexe Zuständigkeitskonflikte hinsichtlich der Souveränität der Küstenstaaten über ihre Meereszonen. Der Grundpfeiler der küstenstaatlichen Kontrolle ist das in den Artikeln 17 bis 26 des UNCLOS kodifizierte Regime der friedlichen Durchfahrt.
Artikel 19 Absatz 1 des Seerechtsübereinkommens der Vereinten Nationen (SRÜ) bestimmt, dass die Durchfahrt unschädlich ist, solange sie weder den Frieden noch die öffentliche Ordnung oder die Sicherheit des Küstenstaates beeinträchtigt. Artikel 19 Absatz 2 zählt konkrete Tätigkeiten auf, die eine Durchfahrt als schädlich gelten lassen, darunter:
- Jede Handlung, die darauf abzielt, Informationen zum Nachteil der Verteidigung oder der Sicherheit des Küstenstaates zu sammeln (Artikel 19 Absatz 2 Buchstabe c).
- Jede Propagandahandlung, die darauf abzielt, die Verteidigung oder die Sicherheit des Küstenstaates zu beeinträchtigen (Artikel 19 Absatz 2 Buchstabe d).
- Jede vorsätzliche und schwere Verschmutzung im Widerspruch zu diesem Übereinkommen (Artikel 19 Absatz 2 Buchstabe h).
- Jede Handlung, die darauf abzielt, Kommunikationssysteme oder andere Einrichtungen oder Anlagen des Küstenstaates zu stören (Artikel 19 Absatz 2 Buchstabe k).
Buchstabe k regelt unmittelbar maritime Cyberoperationen. Aktiviert ein fremdes Schiff, das das Küstenmeer eines Staates durchfährt, seine Systeme zur elektronischen Kriegführung, stört es lokale Mobilfunknetze an Land oder schleust es Schadsoftware über die drahtlosen lokalen Netzwerke einer nahegelegenen Hafenanlage ein, verliert es sofort sein Recht auf unschädliche Durchfahrt. Folglich ist der Küstenstaat nach Artikel 25 Absatz 1 SRÜ rechtlich befugt, in seinem Küstenmeer die erforderlichen Maßnahmen zu ergreifen, um eine nicht unschädliche Durchfahrt zu verhindern, einschließlich elektronischer Abwehrmaßnahmen, physischer Enternungen, Umleitungen und förmlicher Festnahmen.
Erhebliche rechtliche Unklarheiten entstehen jedoch, wenn ein Handelsschiff das Küstenmeer durchfährt und dabei unwissentlich als infizierter Knotenpunkt in einem internationalen Botnetz dient. Wenn das Satellitenkommunikationsterminal eines Schiffes von Dritten ohne Wissen des Kapitäns oder der Besatzung ferngesteuert übernommen wurde und dieses Terminal als Ausgangsbasis für Denial-of-Service-Angriffe auf Marineanlagen genutzt wird, verwirkt das Schiff dann das Recht auf unschädliche Durchfahrt? Eine strenge textliche Auslegung von Artikel 19 Absatz 2 legt ein Vorsatzerfordernis nahe, da die Bestimmung wiederholt auf eine Handlung Bezug nimmt, die darauf abzielt, verbotene Ergebnisse herbeizuführen. Haben der Reeder und die Besatzung keine Kenntnis von der Kompromittierung, fehlt der physischen Durchfahrt selbst die vorsätzliche Störung, was den Vorfall in eine rechtliche Grauzone rückt, die häufig diplomatische Spannungen zwischen Flaggen- und Küstenstaaten auslöst.
Der internationale Schiedsgerichtshorizont und beweisrechtliche Herausforderungen
Da staatlich geförderte und kriminelle Cybereingriffe immer häufiger werden, werden internationale Schiedsinstitutionen und Gerichtsbarkeiten unweigerlich mit der Entscheidung der daraus resultierenden maritimen Ansprüche betraut werden. Der Rahmen zur Streitbeilegung nach Teil XV des SRÜ – bestehend aus dem Internationalen Seegerichtshof (ITLOS), dem Internationalen Gerichtshof (IGH) und Schiedsgerichten nach Anhang VII – stützt sich maßgeblich auf strenge Beweisanforderungen.
In Verfahren wie dem Schiedsverfahren zum Südchinesischen Meer (Republik der Philippinen gegen Volksrepublik China) (2016) befassten sich Schiedsgerichte mit komplexen, technologisch hochentwickelten Sachverhaltsfeststellungen. In künftigen Schiedsverfahren über maritime Cyberangriffe wird es von entscheidender Bedeutung sein, die Zurechnung und die unmittelbare Kausalität nachzuweisen. Internationale Gerichte akzeptieren eine abgeleitete Schuldzuschreibung selten allein auf der Grundlage digitaler Indizien oder anonymisierter Zusammenfassungen staatlicher Nachrichtendienste.
Parteien, die vor dem Internationalen Seegerichtshof (ITLOS) oder einem Schiedsgericht nach Anhang VII Rechtsschutz suchen, müssen digitale forensische Beweise erbringen, welche die Kausalkette des Cyberangriffs mit abschließender Klarheit bis zum beklagten Staat zurückverfolgen und damit den in der internationalen Rechtsprechung geforderten Beweisstandard erfüllen.
Der vom Internationalen Gerichtshof (IGH) in Fällen betreffend die Staatenverantwortlichkeit für rechtswidrige Gewaltanwendung angewandte Beweisstandard wird traditionell als klarer und überzeugender Nachweis charakterisiert. Die Erbringung eines solchen Nachweises ist naturgemäß schwierig, wenn Schadcode beurteilt werden muss, der über dynamische Proxy-Ketten und verschleierte Routing-Netzwerke kompiliert wurde. Wird einem Schiedsgericht nach Anhang VII widersprüchliches forensisches Sachverständigengutachten zur Herkunft eines Software-Exploits vorgelegt, dürfte es ihm schwerfallen, eine eindeutige Entscheidung zu treffen. Dies unterstreicht die dringende Notwendigkeit standardisierter Beweisregeln für die digitale Forensik in öffentlich-rechtlichen maritimen Streitigkeiten des Völkerrechts.
Auf dem Weg zu einer harmonisierten Cyber-Rechtsprechung im Seerecht
Die zunehmende Digitalisierung der Schifffahrtsbranche hat die schrittweise Weiterentwicklung der herkömmlichen Rechtsregime überholt. Zwar behalten die physischen Definitionen des Seerechtsübereinkommens der Vereinten Nationen, der Haager-Visby-Regeln und des ISPS-Codes ihre strukturelle Nützlichkeit, sie müssen jedoch dynamisch ausgelegt werden, um rechtlich relevant zu bleiben. Cyber-Störungen können nicht länger lediglich als anomale Ausnahmen oder immaterielle Phänomene behandelt werden, die sich dem Zugriff des Seerechts entziehen; sie stellen eine aktive, permanente Dimension operativer Konflikte und industrieller Haftung dar.
Um eine Fragmentierung der Zuständigkeiten zu vermeiden, muss die internationale Seeschifffahrtsgemeinschaft klare, verbindliche Normen schaffen. Die konsequente Einbeziehung des Cyberrisikomanagements in den ISM-Code durch die IMO mittels Resolution MSC.428(98) bietet ein wertvolles regulatorisches Vorbild, doch ihr praktischer Erfolg erfordert eine einheitliche weltweite Durchsetzung durch die Hafenstaatkontrolle. Gleichzeitig muss eine evolutionäre Auslegung des SUA-Übereinkommens und des Seerechtsübereinkommens erfolgen, um zu bestätigen, dass digitale Eingriffe in Navigationsinfrastrukturen sowie der Einsatz von Schadsoftware gegen Schiffe Verstöße gegen die regelbasierte internationale Seeschifffahrtsordnung darstellen.
Bis einheitliche gerichtliche Standards entstehen, tragen Reeder, Hafenbetreiber und Flaggenstaatenverwaltungen die rechtliche Verantwortung für eine vorausschauende Sorgfaltspflicht. Im Völkerrecht schließt das Fehlen physischer Gewalt bei einem Sicherheitsvorfall die Staatenverantwortlichkeit nicht aus; im Privatrecht entschuldigt die Komplexität moderner Software kein seeuntüchtiges Schiff. Die rechtliche Resilienz des globalen maritimen Bereichs hängt davon ab, traditionelle Konzepte der maritimen Souveränität, der Beförderung und der Sicherheit mit den komplexen Realitäten einer vernetzten digitalen Architektur in Einklang zu bringen.
Comments
No comments yet.