Incursões Cibernéticas em Jurisdições Marítimas: Direito Internacional, Responsabilidade Estatal e Regimes de Responsabilidade Civil
Uma investigação jurídica exaustiva sobre como incursões cibernéticas patrocinadas por Estados, ransomware e spoofing eletrônico testam os limites da UNCLOS, do Código ISPS e da responsabilidade no
A integração da automação digital na logística marítima global reconfigurou sistematicamente as premissas espaciais e jurisdicionais do direito do mar. As embarcações comerciais modernas e os terminais marítimos já não funcionam como sistemas mecânicos isolados que operam sobre águas físicas; constituem, antes, complexos conjuntos ciberfísicos. A tecnologia operacional (OT) de bordo — que abrange os Sistemas Eletrónicos de Visualização de Cartas e Informação (ECDIS), os mecanismos automatizados de controlo de lastro, os transceptores diferenciais do Sistema Global de Navegação por Satélite (GNSS) e os sistemas integrados de ponte — está ligada, por meio de conexões satelitais contínuas, a superintendentes em terra, a sistemas de operação de terminais e a centros logísticos portuários automatizados. Embora esta arquitetura maximize a eficiência da cadeia de abastecimento, introduz vulnerabilidades existenciais a incursões cibernéticas maliciosas.
As operações cibernéticas dirigidas contra infraestruturas de transporte marítimo manifestam-se num amplo espectro tipológico. Variam desde disseminações generalizadas de ransomware que paralisam os sistemas de supervisão, controlo e aquisição de dados (SCADA) dos terminais de contentores até à subtil falsificação de dados do Sistema de Identificação Automática (AIS) e à manipulação direcionada de controladores lógicos programáveis (PLC) de bordo. Apesar da gravidade destas perturbações, o quadro jurídico que rege os assuntos marítimos permanece largamente ancorado nos paradigmas físicos dos séculos XIX e XX. A Convenção das Nações Unidas sobre o Direito do Mar (CNUDM/UNCLOS), a Convenção Internacional para a Salvaguarda da Vida Humana no Mar (SOLAS) e os regimes convencionais de transporte de mercadorias foram concebidos para regulamentar embarcações tangíveis, hostilidades cinéticas e perigos físicos do mar. A aplicação destes instrumentos tradicionais a intervenções digitais não cinéticas, sem fronteiras e frequentemente não atribuíveis gera desafios jurisprudenciais complexos no âmbito do direito internacional público, do direito da guerra naval e da responsabilidade civil marítima privada.
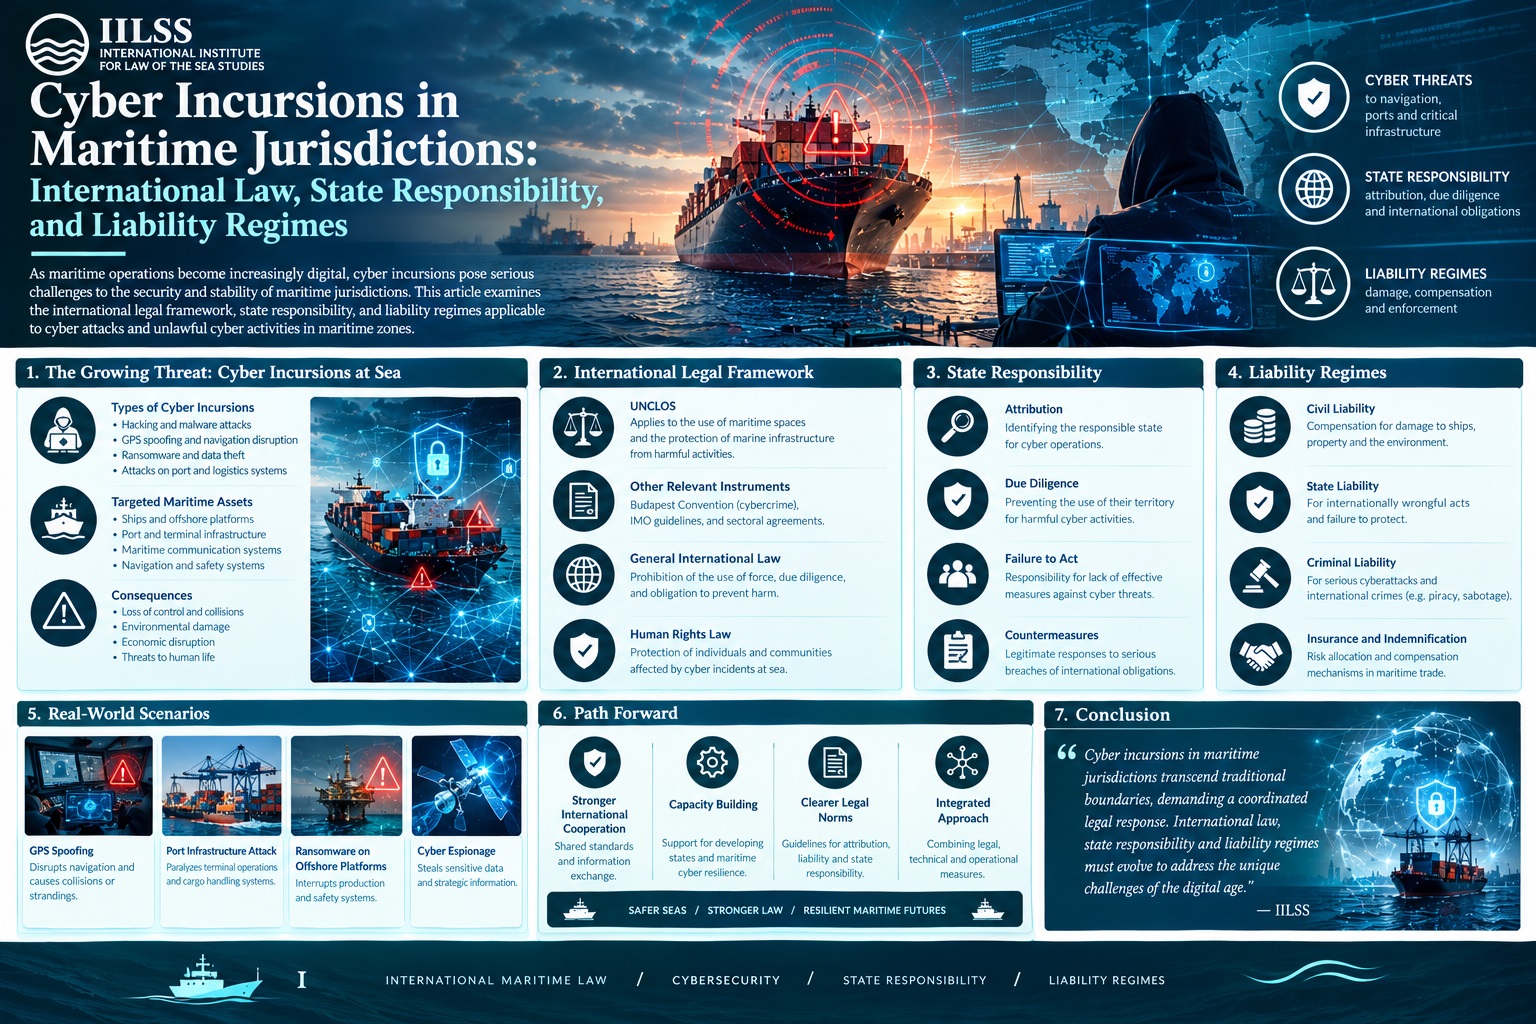
O Limiar Cinético e a Responsabilidade do Estado na Guerra Cibernética
O principal dilema no direito internacional público diz respeito à qualificação de uma intrusão cibernética no âmbito do jus ad bellum da Carta das Nações Unidas. O artigo 2.º, n.º 4, da Carta da ONU proíbe a ameaça ou o uso da força contra a integridade territorial ou a independência política de qualquer Estado. As interpretações tradicionais vincularam o conceito de força à violência armada cinética. Contudo, o Tribunal Internacional de Justiça (TIJ), no seu histórico parecer consultivo sobre a Licitude da Ameaça ou do Emprego de Armas Nucleares (1996), sublinhou que as disposições da Carta se aplicam a qualquer uso da força, independentemente das armas utilizadas. Este princípio estabelece que o meio de agressão — sejam explosivos físicos ou código informático destrutivo — não isenta uma ação do escrutínio jurídico internacional.
O critério para avaliar se uma operação digital ultrapassa o limiar de um uso ilícito da força assenta na doutrina da escala e dos efeitos, formulada pelo TIJ em Atividades Militares e Paramilitares na Nicarágua e contra a Nicarágua (Nicarágua c. Estados Unidos da América) (1986). Nos termos desta doutrina, as medidas não cinéticas devem produzir consequências comparáveis, em escala e gravidade, às de um ataque armado cinético convencional para serem qualificadas como uso da força ou ataque armado ao abrigo do artigo 51.º da Carta. Aplicando este teste à logística marítima, uma infiltração cibernética que altere a lógica de controlo de lastro de um navio porta-contentores ultragrande, provocando uma falha estrutural catastrófica, o seu virar e a perda de vidas num canal estreito, atinge claramente o limiar de um uso da força. Em contrapartida, o reconhecimento digital, a espionagem eletrónica contra a base de dados de uma autoridade portuária ou a interrupção temporária do software de faturação de um terminal situam-se, regra geral, abaixo desse limite, inserindo-se antes no controverso domínio da intervenção ilícita.
Pode um ciberataque a um porto acionar o artigo 51.º?
Nos termos do artigo 51.º da Carta da ONU, surge um direito inerente de legítima defesa individual ou coletiva caso ocorra um ataque armado (agression armée) contra um Estado-Membro. A questão jurídica essencial consiste em saber se a paralisia digital e sistémica de uma instalação portuária crítica pode constituir legalmente um ataque armado na ausência de destruição física ou de impacto cinético inicial. Se um Estado adversário utilizar malware para desativar os sistemas de arrefecimento de terminais de gás natural liquefeito (GNL) ou neutralizar os sistemas de controlo distribuído de um grande porto de águas profundas, desencadeando incêndios industriais em cascata, contaminação e vítimas mortais em massa, o teste de escala e efeitos do acórdão Nicarágua fica plenamente satisfeito. Em tais circunstâncias extremas, os Estados vítimas dispõem de um fundamento jurídico defensável para invocar o artigo 51.º e adotar medidas de resposta necessárias e proporcionais, potencialmente incluindo ataques cinéticos.
O desafio central surge quando um ciberataque inflige uma paralisia econômica devastadora a um Estado ao interromper suas linhas de suprimento marítimas, sem causar baixas físicas diretas ou colapso estrutural. Considere um cenário em que um grupo de ameaças patrocinado por um Estado executa operações sincronizadas de negação de serviço e de inutilização de firmware contra grandes pontos de transbordo intermodal, paralisando o tráfego de contêineres por semanas. Embora o dano econômico ao Estado costeiro possa igualar ou superar o de um bloqueio naval físico, a jurisprudência internacional predominante — como se reflete nos julgamentos da CIJ em Nicarágua e Plataformas Petrolíferas (República Islâmica do Irã v. Estados Unidos da América) (2003) — mantém uma divisão rigorosa entre a coerção puramente econômica e os ataques armados.
A CIJ, em Plataformas Petrolíferas, decidiu que mesmo ações envolvendo combatentes armados não se qualificam inerentemente como um ataque armado que acione a legítima defesa, a menos que atendam a critérios significativos de gravidade e intenção. A transferência dessa lógica para o ciberespaço evidencia que a mera interrupção comercial, por mais catastrófica que seja para o produto interno bruto, não desbloqueia automaticamente o direito unilateral ao recurso à força cinética previsto no Artigo 51.
Nos casos que não chegam a configurar um ataque armado, os Estados costeiros devem atuar dentro do marco da responsabilidade estatal codificado nos Artigos sobre a Responsabilidade dos Estados por Atos Internacionalmente Ilícitos (ARSIWA) da Comissão de Direito Internacional. Quando uma operação cibernética maliciosa contra uma instalação portuária viola o princípio de não intervenção ou infringe a soberania territorial do Estado anfitrião, o Estado vítima fica legalmente restrito às contramedidas previstas nos artigos 49 a 54 dos ARSIWA. As contramedidas devem permanecer estritamente isentas do uso da força, ser dirigidas contra o Estado responsável e cumprir rigorosamente o requisito de proporcionalidade, com o único objetivo de induzir o Estado ofensor a retomar o cumprimento de suas obrigações internacionais.
Padrões de Atribuição e Devida Diligência sob a CNUDM
A viabilidade das medidas de reparação no direito internacional público depende fundamentalmente da imputação jurídica. Nos termos do ARSIWA, a conduta é imputável a um Estado se for perpetrada por um órgão desse Estado (artigo 4.º) ou por indivíduos que atuem sob as suas instruções, direção ou controlo (artigo 8.º). Nos ciberconflitos marítimos, os Estados atuam rotineiramente por meio de intermediários, coletivos de hackers patrióticos ou contratantes privados de segurança, criando assim uma negação plausível. O critério jurídico internacional de imputação previsto no artigo 8.º continua a ser exigente. No caso Nicarágua, o TIJ reafirmou o teste do controlo efetivo, exigindo a prova de que o Estado exerceu controlo direto sobre os atos operacionais específicos que deram origem à violação ilícita. Embora o Tribunal Penal Internacional para a ex-Jugoslávia (TPIJ) tenha adotado o limiar menos rigoroso do controlo global em Procurador c. Duško Tadić (1999) para efeitos de qualificação de conflitos armados, o TIJ preservou expressamente a estrita doutrina do controlo efetivo na Aplicação da Convenção para a Prevenção e Repressão do Crime de Genocídio (Bósnia e Herzegovina c. Sérvia e Montenegro) (2007).
Uma vez que o rasto forense de um ciberataque marítimo frequentemente não consegue demonstrar o rigoroso padrão de controlo efetivo sobre agentes anónimos em linha, uma via teórica alternativa centra-se na falta de diligência devida. Com base na histórica decisão do TIJ no caso do Estreito de Corfu (1949), os Estados têm a obrigação positiva de não permitir conscientemente que o seu território seja utilizado para atos contrários aos direitos de outros Estados. No contexto marítimo, esta obrigação reflete-se no artigo 94.º da CNUDM, que determina que cada Estado de bandeira deve exercer efetivamente a sua jurisdição e controlo em matérias administrativas, técnicas e sociais sobre os navios que arvoram a sua bandeira.
- Inação do Estado de bandeira: Se um Estado permitir que unidades privadas de ciberguerra ou redes autónomas de bordo comprometidas operem dentro da sua frota registada, sem implementar quadros básicos de supervisão, viola as suas obrigações processuais primárias ao abrigo do direito internacional.
- Diligência devida dos Estados costeiros e dos Estados do porto: Em O Navio M/V Virginia G (Panamá/Guiné-Bissau) (2014), o Tribunal Internacional do Direito do Mar (TIDM) destacou a competência operacional dos Estados costeiros, que pode ser aplicada por analogia ao dever de garantir que as interfaces eletrónicas em terminais automatizados não se tornem pontos de partida para comprometer infraestruturas transfronteiriças.
- Integridade dos cabos submarinos: Os Estados de bandeira têm deveres relativos aos cabos submarinos de telecomunicações — a infraestrutura física essencial que suporta a conectividade marítima —, nos termos dos artigos 113.º e 114.º da CNUDM, que exigem sanções penais contra navios que cortem ou manipulem estas linhas vitais digitais.
Como o Código ISPS regulamenta a cibersegurança?
Em resposta aos riscos assimétricos de segurança após a virada do milênio, a Organização Marítima Internacional (IMO) alterou o Capítulo XI-2 da SOLAS e adotou o Código Internacional para a Proteção de Navios e Instalações Portuárias (Código ISPS). Concebido primordialmente para mitigar perigos tangíveis, como pirataria, terrorismo marítimo e a utilização de navios comerciais como armas, o aparato jurídico do Código ISPS expandiu-se progressivamente para abranger o domínio cibernético.
A estrutura operacional do Código ISPS exige que companhias de navegação e instalações portuárias realizem avaliações abrangentes de segurança e mantenham planos operacionais certificados: o Plano de Proteção do Navio (SSP) e o Plano de Proteção da Instalação Portuária (PFSP). Essas estruturas impõem medidas protetivas obrigatórias em três Níveis de Proteção graduais. Durante anos, as administrações marítimas trataram as ameaças cibernéticas como algo distinto do escopo físico do Código ISPS. No entanto, a IMO superou sistematicamente essa divisão ao adotar a Resolução MSC.428(98), intitulada Gestão de Riscos Cibernéticos Marítimos em Sistemas de Gestão de Segurança, em conjunto com a circular MSC-FAL.1/Circ.3.
A Resolução MSC.428(98) altera fundamentalmente o panorama operacional ao integrar formalmente a gestão de riscos cibernéticos aos Sistemas de Gestão de Segurança (SMS) compulsórios regidos pelo Código Internacional de Gestão de Segurança (Código ISM). A partir de 1º de janeiro de 2021, os operadores de navios passaram a ser legalmente obrigados a incorporar protocolos de higiene cibernética e de mitigação de ameaças às suas auditorias básicas de segurança sob o Código ISM. Como resultado, a vulnerabilidade cibernética deixou de ser tratada puramente como um problema localizado de TI. Em vez disso, foi codificada como um elemento inerente à proteção e à segurança física marítimas nos termos dos Capítulos IX e XI-2 da SOLAS.
| Instrumento Regulatório | Foco Jurisdicional Principal | Disposições Cibernéticas Obrigatórias | Mecanismo de Fiscalização |
|---|---|---|---|
| Cap. XI-2 da SOLAS / Código ISPS | Segurança dos navios, da tripulação e das interfaces portuárias | Implícitas por meio das Avaliações de Segurança das Instalações Portuárias (PFSA) e dos Planos de Segurança das Instalações Portuárias (PFSP); abrangem explicitamente os sistemas operacionais sob as revisões da OMI. | Inspeções do Controle de Navios pelo Estado do Porto (PSC); recusa de entrada no porto; detenção de embarcações não conformes. |
| Código ISM (Resolução MSC.428(98) da OMI) | Gestão sistêmica da segurança do navio e dos riscos operacionais | Determina a integração da gestão de riscos cibernéticos marítimos aos Sistemas de Gestão da Segurança (SMS), abrangendo tecnologia operacional e TI. | Verificação do Documento de Conformidade (DOC) e do Certificado de Gestão da Segurança (SMC); a reprovação em auditoria imobiliza a embarcação. |
| Convenção SUA (1988/2005) | Repressão de atos ilícitos e terrorismo marítimo | Os artigos 3 e 3º bis tipificam como crime danificar instalações de navegação marítima ou utilizar um navio como arma, englobando a intrusão digital destrutiva. | Estrutura de jurisdição universal; obrigações de extraditar ou processar (aut dedere aut judicare). |
| Diretiva NIS 2 (UE 2022/2555) | Resiliência de infraestruturas críticas nas águas da UE | Impõe protocolos básicos rigorosos de cibersegurança, prazos para notificação de incidentes e escrutínio da cadeia de suprimentos a operadores marítimos e portuários. | Multas administrativas de até 10 milhões de euros ou 2% do faturamento global; responsabilidade gerencial direta para a alta administração. |
Sob esse arcabouço em evolução, uma vulnerabilidade de software não mitigada em uma rede integrada de monitoramento de motores afeta diretamente a situação regulatória de uma embarcação. Caso um inspetor de uma Organização de Segurança Reconhecida (RSO) designada ou do Controle de Navios pelo Estado do Porto (PSC) constate que um navio negligenciou atualizações críticas de segurança, possui terminais satelitais não autenticados ou mantém senhas administrativas padrão em seus equipamentos ECDIS, a embarcação poderá ser considerada em desconformidade com a SOLAS. Na prática, essa não conformidade faculta ao Estado do porto exercer poderes de intervenção previstos na Regra XI-2/9 da SOLAS, incluindo a detenção do navio, a recusa de entrada na instalação portuária ou a expulsão imediata das águas interiores.
A Convenção SUA e a Criminalização da Sabotagem Cibernética
Enquanto o direito internacional público regula as ações dos Estados soberanos, os indivíduos e atores não estatais que operam como cibercriminosos mercenários ou sindicatos transnacionais enquadram-se no âmbito do direito penal internacional. O instrumento fundamental para lidar com atos de sabotagem marítima é a Convenção para a Repressão de Atos Ilícitos contra a Segurança da Navegação Marítima (Convenção SUA de 1988), substancialmente ampliada pelo seu Protocolo de 2005.
O artigo 3.º, n.º 1, alínea a), da Convenção SUA tipifica como crime a tomada de uma embarcação ou o exercício de controlo sobre ela mediante força, ameaça de uso da força ou qualquer outra forma de intimidação. O desafio interpretativo decisivo consiste em determinar se a injeção maliciosa de código lógico destinada a subtrair o comando da navegação aos oficiais de quarto na ponte satisfaz o conceito de «outra forma de intimidação». Uma interpretação estritamente textual exige provas de coação da vontade humana. Em contrapartida, uma abordagem evolutiva e teleológica — coerente com o artigo 31.º, n.º 1, da Convenção de Viena sobre o Direito dos Tratados (CVDT) — sugere que as substituições administrativas não autorizadas dos sistemas de posicionamento dinâmico, que provocam ajustes involuntários de trajetória, comprometem a soberania marítima de um modo equivalente à pirataria física.
Além disso, o artigo 3.º, n.º 1, alínea d), da Convenção SUA proíbe expressamente destruir ou danificar gravemente instalações de navegação marítima, ou interferir gravemente com o seu funcionamento, caso tal ato seja suscetível de pôr em perigo a segurança da navegação de uma embarcação. Esta disposição criminaliza inequivocamente a interferência eletrónica. As operações cibernéticas dirigidas contra estações terrestres de referência GPS diferencial, instalações de radar de serviços de tráfego de navios (VTS) ou balizas automatizadas de canais portuários inserem-se neste âmbito. Nos termos do princípio aut dedere aut judicare (extraditar ou julgar) consagrado no tratado, os Estados-partes estão juridicamente obrigados a estabelecer jurisdição penal interna universal sobre os autores cibernéticos que neutralizem canais de navegação, independentemente da sua nacionalidade ou da sua localização geográfica durante a ofensiva cibernética.
Quem é responsável por um ciberataque marítimo?
No direito marítimo privado, os incidentes cibernéticos geram litígios extensos nos domínios da responsabilidade civil extracontratual, dos contratos e dos seguros marítimos. Quando as redes digitais falham, resultando em encalhes de embarcações, bloqueios em terminais ou deterioração de carga, a imputação de responsabilidades assenta em doutrinas históricas reinterpretadas para a era digital.
A navegabilidade na era digital
Nos termos do direito marítimo consagrado e do Artigo III, Regra 1, das Regras de Haia-Visby, o transportador comum é obrigado, antes e no início da viagem, a exercer a devida diligência para tornar o navio em condições de navegabilidade, tripulá-lo, equipá-lo e aprovisioná-lo adequadamente, bem como para tornar os porões aptos e seguros para a recepção, o transporte e a conservação das mercadorias. A doutrina da navegabilidade nunca se limitou à integridade estrutural do casco de aço; ela abrange a competência da tripulação, a adequação funcional das máquinas e a confiabilidade dos equipamentos de navegação, conforme demonstrado na jurisprudência inglesa seminal, como nos casos The Amstelslot (1963) e The Marion (1984).
Nos ambientes operacionais modernos, a aptidão cibernética é um componente essencial da navegabilidade. Um transportador marítimo que envia uma embarcação através de águas internacionais com sistemas operacionais obsoletos e sem suporte controlando seu hardware de cartografia eletrônica ou com redes vulneráveis de monitoramento de motores deixa de fornecer um navio em condições de navegabilidade. Se uma vulnerabilidade de software conhecida e publicamente catalogada for explorada durante a travessia, resultando na perda de propulsão e em uma colisão subsequente, o armador não poderá alegar de forma plausível que a embarcação estava em condições de navegabilidade no momento da partida.
As Exceções de Haia-Visby e as Defesas Baseadas na Devida Diligência
Quando a carga é destruída, danificada ou sofre atraso grave em consequência de um incidente cibernético, os transportadores invocam rotineiramente imunidade com base nas exceções legais previstas no Artigo IV, Regra 2, das Regras de Haia-Visby. As defesas comuns incluem:
- Ato de Guerra (Regra 2(e)) e Inimigos Públicos (Regra 2(f)): Invocados quando se suspeita que uma incursão cibernética tenha origem em um Estado-nação hostil ou em um agente de ameaça persistente avançada (APT) patrocinado por um Estado.
- Vícios Ocultos Não Detectáveis pela Devida Diligência (Regra 2(p)): Alegados em casos de vulnerabilidades inéditas de dia zero, nas quais agentes maliciosos exploram falhas de segurança não documentadas para as quais ainda não existia nenhuma correção comercial ou assinatura de proteção.
- Qualquer Outra Causa Ocorrida Sem Culpa (Cláusula Q, Regra 2(q)): Exige que o transportador assuma o desafiador ônus jurídico de provar que nem a culpa efetiva ou a conivência do transportador, nem a culpa ou negligência de seus agentes ou prepostos contribuíram para o prejuízo.
No entanto, o guardião judicial dessas imunidades continua sendo o dever indelegável previsto no Artigo III, Regra 1. Conforme firmemente estabelecido em Maxine Footwear Co. Ltd. v. Canadian Government Merchant Marine Ltd. (1959), o cumprimento da obrigação de diligência devida é condição prévia absoluta para a invocação das imunidades enumeradas no Artigo IV, Regra 2. Se o reclamante da carga provar que uma rede operacional sem correções aplicadas, a ausência de segurança básica nos terminais ou a negligência grave da tripulação quanto ao uso de mídias contribuiu para a violação de segurança, os portos seguros legais do transportador ruem.
Seguro Marítimo e a Cláusula de Exclusão de Ataques Cibernéticos do Instituto
As implicações securitárias dos riscos cibernéticos marítimos são igualmente agudas. Historicamente, o mercado segurador utilizava a Cláusula de Exclusão de Ataques Cibernéticos do Instituto (CL 380), uma disposição excludente concebida para eliminar sinistros relacionados a ataques cibernéticos das apólices convencionais de casco e máquinas (H&M) e de proteção e indenização (P&I). A CL 380 estipula que este seguro não cobrirá, em hipótese alguma, perdas, danos, responsabilidades ou despesas direta ou indiretamente causados por, decorrentes de ou aos quais tenha contribuído o uso ou a operação, como meio de infligir dano, de qualquer computador, sistema computacional, programa de software, código malicioso, vírus de computador ou processo.
A inclusão da CL 380 deixou armadores e operadores de terminais portuários expostos a graves lacunas de cobertura. Se um agente sofisticado implantasse um malware para interromper a rede logística de um porto, resultando em milhões de dólares em sobreestadias, colisões físicas de guindastes e interrupção da cadeia de suprimentos, as apólices tradicionais invocavam a CL 380 para negar a indenização. Em resposta, os seguradores modernos, amplamente orientados pelas diretrizes da Lloyd's Market Association (LMA), como as cláusulas LMA5402 e LMA5403, passaram a adotar apólices afirmativas de risco cibernético. Esses novos instrumentos distinguem claramente entre operações cibernéticas empregadas como armas de guerra e a extorsão cibernética ou o ransomware criminoso, equilibrando os parâmetros de cobertura e, ao mesmo tempo, exigindo conformidade documentada com os mandatos de segurança cibernética do Código ISPS e do Código ISM.
Ambiguidades Jurisdicionais em Águas Arquipelágicas e Litorâneas
A aplicação da Convenção das Nações Unidas sobre o Direito do Mar (CNUDM) a intervenções digitais não cinéticas gera complexas tensões jurisdicionais quanto à soberania dos Estados costeiros sobre suas zonas marítimas. A pedra angular do controle costeiro é o regime de passagem inocente codificado nos artigos 17 a 26 da CNUDM.
O artigo 19(1) da CNUDM estipula que a passagem é inocente desde que não seja prejudicial à paz, à boa ordem ou à segurança do Estado costeiro. O artigo 19(2) enumera atividades específicas que tornam a passagem não inocente, incluindo:
- Qualquer ato destinado a recolher informações em prejuízo da defesa ou da segurança do Estado costeiro (artigo 19(2)(c)).
- Qualquer ato de propaganda destinado a afetar a defesa ou a segurança do Estado costeiro (artigo 19(2)(d)).
- Qualquer ato de poluição dolosa e grave contrário à presente Convenção (artigo 19(2)(h)).
- Qualquer ato destinado a interferir em quaisquer sistemas de comunicação ou em quaisquer outras instalações ou infraestruturas do Estado costeiro (artigo 19(2)(k)).
A alínea (k) rege diretamente as operações cibernéticas marítimas. Se uma embarcação estrangeira em trânsito no mar territorial de um Estado ativar sistemas de guerra eletrônica, perturbar redes celulares locais em terra ou lançar malware por meio das redes locais sem fio de uma instalação portuária próxima, a embarcação perde imediatamente o seu direito de passagem inocente. Consequentemente, o Estado costeiro tem o direito legal, nos termos do artigo 25(1) da CNUDM, de adotar as medidas necessárias no seu mar territorial para impedir a passagem não inocente, incluindo interdição eletrônica, abordagem física, desvio e detenção formal.
Surge, contudo, uma significativa ambiguidade jurídica quando um navio comercial transita pelo mar territorial servindo involuntariamente como nó infectado em uma botnet internacional. Se o terminal de comunicações via satélite de uma embarcação tiver sido sequestrado remotamente por terceiros sem o conhecimento do comandante ou da tripulação, e esse terminal for utilizado como plataforma de lançamento para operações de negação de serviço contra instalações navais, a embarcação perde o direito de passagem inocente? Uma análise textual estrita do artigo 19(2) sugere a existência de um requisito de intencionalidade, uma vez que o dispositivo faz referência reiterada a um ato destinado a produzir resultados proibidos. Se o armador e a tripulação não tiverem conhecimento da invasão, a passagem física em si carece de interferência intencional, situando o incidente em uma zona cinzenta do direito que frequentemente gera atritos diplomáticos entre os Estados de bandeira e os Estados costeiros.
O Horizonte Arbitral Internacional e os Desafios Probatórios
À medida que as intrusões cibernéticas patrocinadas por Estados e de natureza criminosa se tornam mais frequentes, as instituições arbitrais internacionais e os órgãos judiciais serão inevitavelmente chamados a julgar as reivindicações marítimas delas decorrentes. O mecanismo de solução de controvérsias previsto na Parte XV da CNUDM — composto pelo TIDM, pela CIJ e pelos Tribunais Arbitrais constituídos nos termos do Anexo VII — depende fortemente de rigorosos limiares probatórios.
Em casos como o da Arbitragem do Mar da China Meridional (República das Filipinas v. República Popular da China) (2016), os tribunais examinaram acervos factuais complexos e tecnologicamente sofisticados. Em futuras arbitragens que envolvam agressão cibernética marítima, comprovar a autoria e a causalidade próxima será primordial. Os tribunais internacionais raramente aceitam culpa presumida com base exclusivamente em indícios digitais circunstanciais ou em resumos anonimizados de inteligência estatal.
As partes que buscam reparação perante o TIDM ou um Tribunal constituído nos termos do Anexo VII devem apresentar provas periciais digitais que remontem a cadeia de causalidade do ataque cibernético ao Estado soberano demandado com clareza conclusiva, satisfazendo o ônus da prova exigido pela jurisprudência internacional.
O padrão de prova aplicado pela CIJ em casos envolvendo responsabilidade estatal por usos ilícitos da força é tradicionalmente caracterizado como prova clara e convincente. Apresentar tal comprovação é inerentemente difícil quando se julga código malicioso compilado por meio de cadeias dinâmicas de proxies e redes de roteamento ofuscadas. Se um Tribunal constituído nos termos do Anexo VII for confrontado com depoimentos periciais divergentes quanto à origem de uma exploração de software, poderá ter dificuldade para proferir uma decisão definitiva, o que evidencia a necessidade urgente de regras probatórias padronizadas aplicáveis à perícia digital no âmbito dos litígios marítimos de direito internacional público.
Rumo a uma Jurisprudência Cibernética Harmonizada para o Direito do Mar
A crescente digitalização da indústria marítima superou a evolução gradual dos regimes jurídicos convencionais. Embora as definições físicas da Convenção das Nações Unidas sobre o Direito do Mar, das Regras de Haia-Visby e do Código ISPS mantenham utilidade estrutural, elas devem ser interpretadas de forma dinâmica para preservar sua relevância jurídica. As disrupções cibernéticas já não podem ser tratadas meramente como exceções anômalas ou fenômenos intangíveis fora do alcance do direito marítimo; representam um domínio ativo e persistente de conflito operacional e de responsabilidade industrial.
Para evitar a fragmentação jurisdicional, a comunidade marítima internacional deve estabelecer normas claras e vinculantes. A incorporação decisiva da gestão de riscos cibernéticos ao Código ISM pela OMI, por meio da Resolução MSC.428(98), oferece um modelo regulatório valioso, mas seu êxito operacional exige aplicação global uniforme pelas autoridades de Controle do Estado do Porto. Simultaneamente, deve-se adotar uma interpretação evolutiva da Convenção SUA e da CNUDM para confirmar que a interferência digital em infraestruturas de navegação e a utilização de lógica maliciosa contra navios violam a ordem marítima internacional baseada em regras.
Até que surjam padrões judiciais unificados, os armadores, os operadores de terminais portuários e as administrações de bandeira assumem a responsabilidade legal pela diligência prévia proativa. No direito internacional, a ausência de violência física durante uma violação de segurança não elimina a responsabilidade do Estado; no direito privado, a complexidade do código moderno não exime um navio em condições de inavegabilidade. A resiliência jurídica do domínio marítimo global depende da conciliação dos conceitos tradicionais de soberania marítima, transporte e segurança com as complexas realidades de uma arquitetura digital interligada.
Comments
No comments yet.