Incursiones cibernéticas en jurisdicciones marítimas: derecho internacional, responsabilidad estatal y regímenes de responsabilidad
Un análisis jurídico exhaustivo sobre cómo las incursiones cibernéticas patrocinadas por Estados, el ransomware y la suplantación electrónica ponen a prueba los límites de la CONVEMAR, el Código PBIP
La integración de la automatización digital en la logística marítima mundial ha reconfigurado de manera sistemática las premisas espaciales y jurisdiccionales del derecho del mar. Los buques comerciales modernos y las terminales marítimas ya no funcionan como sistemas mecánicos aislados que operan sobre aguas físicas; por el contrario, constituyen complejos ensamblajes ciberfísicos. La tecnología operativa (OT) a bordo —que abarca los sistemas de visualización de cartas electrónicas e información (ECDIS), los mecanismos automatizados de control de lastre, los transceptores diferenciales del Sistema Mundial de Navegación por Satélite (GNSS) y los sistemas integrados de puente— se conecta mediante enlaces satelitales continuos con los superintendentes en tierra, los sistemas de explotación de terminales y los centros logísticos portuarios automatizados. Si bien esta arquitectura maximiza la eficiencia de la cadena de suministro, introduce vulnerabilidades existenciales frente a incursiones cibernéticas maliciosas.
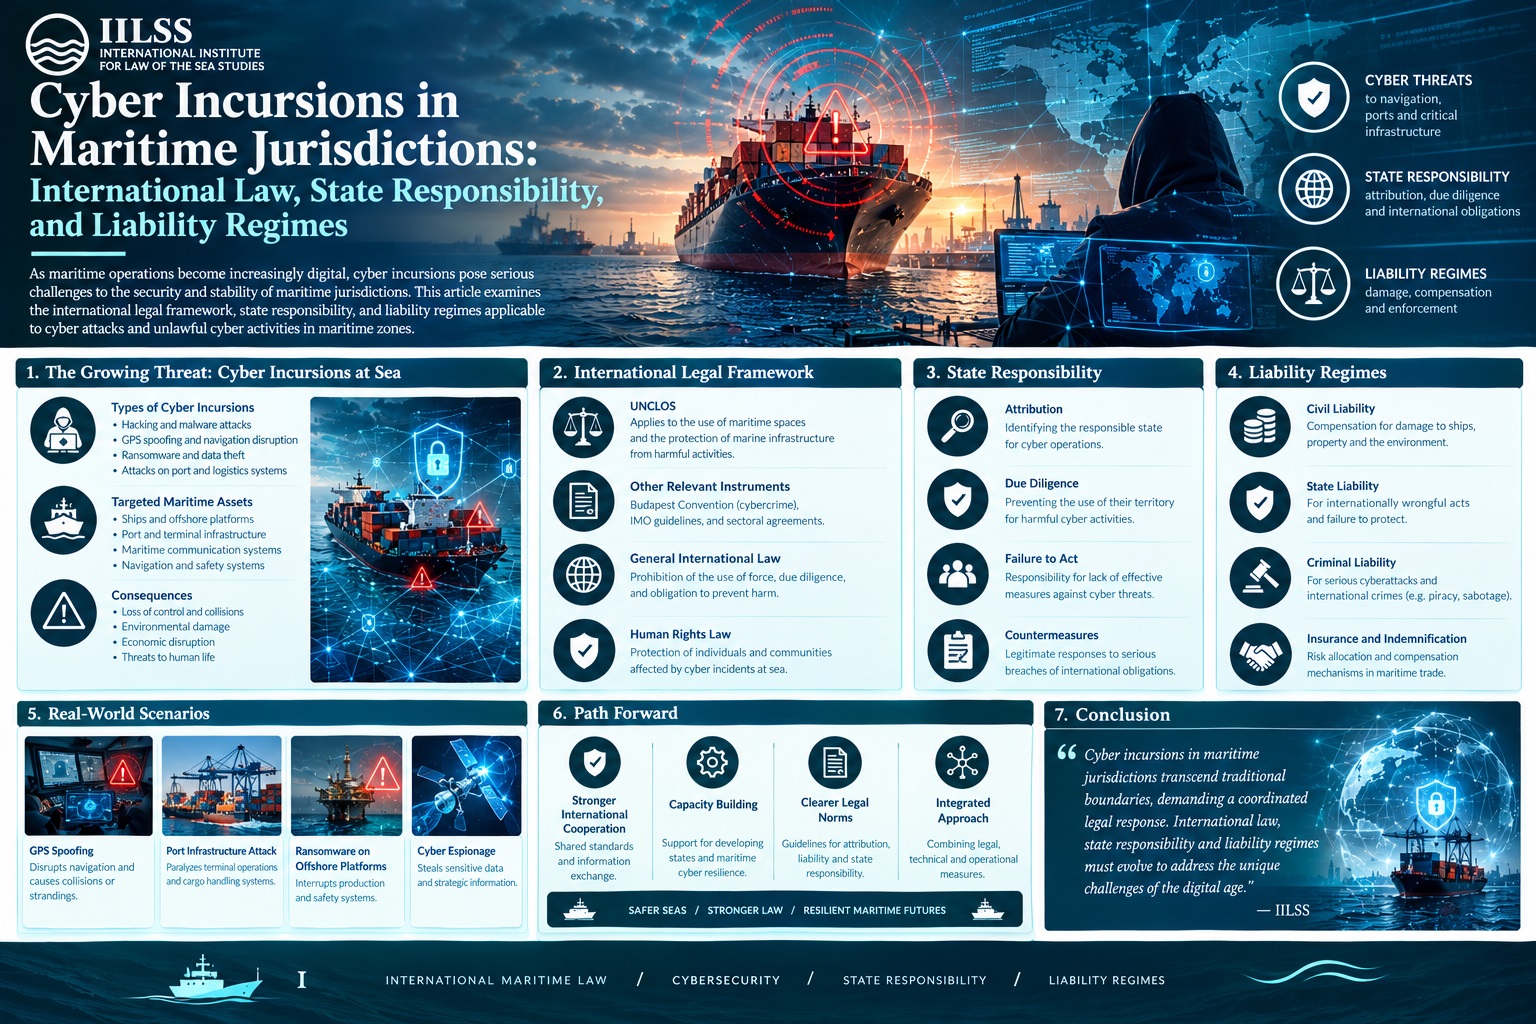
Las operaciones cibernéticas dirigidas contra las infraestructuras de transporte marítimo se manifiestan en un amplio espectro tipológico. Estas van desde despliegues generalizados de programas de secuestro de datos que paralizan los sistemas de control de supervisión y adquisición de datos (SCADA) de las terminales de contenedores hasta la sutil suplantación de datos del Sistema de Identificación Automática (AIS) y la manipulación selectiva de los controladores lógicos programables (PLC) instalados a bordo de los buques. Pese a la gravedad de estas perturbaciones, el marco jurídico que rige los asuntos marítimos sigue basándose en gran medida en los paradigmas físicos de los siglos XIX y XX. La Convención de las Naciones Unidas sobre el Derecho del Mar (CONVEMAR), el Convenio Internacional para la Seguridad de la Vida Humana en el Mar (SOLAS) y los regímenes convencionales de transporte de mercancías fueron concebidos para regular embarcaciones tangibles, hostilidades cinéticas y peligros físicos del mar. La aplicación de estos instrumentos tradicionales a intervenciones digitales no cinéticas, sin fronteras y a menudo no atribuibles plantea complejos desafíos jurisprudenciales en el ámbito del derecho internacional público, el derecho de la guerra naval y la responsabilidad civil marítima privada.
El umbral cinético y la responsabilidad estatal en la ciberguerra
El principal dilema del derecho internacional público radica en la calificación de una intrusión cibernética conforme al marco del jus ad bellum de la Carta de las Naciones Unidas. El artículo 2, párrafo 4, de la Carta de la ONU prohíbe la amenaza o el uso de la fuerza contra la integridad territorial o la independencia política de cualquier Estado. Las interpretaciones tradicionales han vinculado el concepto de fuerza a la violencia armada cinética. Sin embargo, la Corte Internacional de Justicia (CIJ), en su histórica opinión consultiva sobre la Legalidad de la amenaza o el empleo de armas nucleares (1996), subrayó que las disposiciones de la Carta se aplican a todo uso de la fuerza, con independencia de las armas empleadas. Este principio establece que el medio de agresión —ya sean explosivos físicos o código informático destructivo— no exime a una acción del escrutinio jurídico internacional.
El criterio para evaluar si una operación digital traspasa el umbral hacia un uso ilícito de la fuerza se fundamenta en la doctrina de la escala y los efectos, formulada por la CIJ en Actividades militares y paramilitares en Nicaragua y contra Nicaragua (Nicaragua c. Estados Unidos de América) (1986). Conforme a esta doctrina, las medidas no cinéticas deben generar consecuencias comparables en escala y gravedad a las de un ataque armado cinético convencional para constituir un uso de la fuerza o un ataque armado en el sentido del artículo 51 de la Carta. Aplicando este criterio a la logística marítima, una infiltración cibernética que altere la lógica de control de lastre de un buque portacontenedores ultragrande, provocando un fallo estructural catastrófico, su vuelco y la pérdida de vidas humanas en un canal estrecho, supera claramente el umbral del uso de la fuerza. Por el contrario, el reconocimiento digital, el espionaje electrónico contra la base de datos de una autoridad portuaria o la interrupción temporal del software de facturación de una terminal quedan, por lo general, por debajo de dicho límite y se sitúan más bien en el controvertido ámbito de la intervención ilícita.
¿Puede un ciberataque contra un puerto activar el artículo 51?
En virtud del artículo 51 de la Carta de la ONU, surge el derecho inherente de legítima defensa individual o colectiva cuando se produce un ataque armado (agression armée) contra un Estado Miembro. La cuestión jurídica esencial consiste en determinar si la parálisis digital y sistémica de una instalación portuaria crítica puede constituir legalmente un ataque armado en ausencia de destrucción física o de un impacto cinético inicial. Si un Estado adversario emplea programas maliciosos para inutilizar los sistemas de refrigeración de terminales de gas natural licuado (GNL) o anula los sistemas de control distribuido de un gran puerto de aguas profundas, desencadenando incendios industriales en cadena, contaminación y víctimas mortales masivas, se cumple plenamente el criterio de la escala y los efectos establecido en el fallo Nicaragua. En tales circunstancias extremas, los Estados víctimas disponen de un fundamento jurídico sólido para invocar el artículo 51 y adoptar medidas de respuesta necesarias y proporcionadas, que podrían incluir ataques cinéticos.
El desafío central surge cuando un ciberataque inflige una parálisis económica devastadora a un Estado al cortar sus líneas de suministro marítimo sin causar víctimas físicas directas ni un colapso estructural. Considérese un escenario en el que un grupo de amenazas patrocinado por un Estado ejecuta operaciones sincronizadas de denegación de servicio e inutilización de firmware contra los principales puntos de transbordo intermodal, paralizando el tráfico de contenedores durante semanas. Aunque el daño económico para el Estado ribereño pueda igualar o superar al de un bloqueo naval físico, la jurisprudencia internacional predominante —como se refleja en los fallos de la CIJ en Nicaragua y Plataformas petrolíferas (República Islámica del Irán contra Estados Unidos de América) (2003)— mantiene una rigurosa distinción entre la coerción puramente económica y los ataques armados.
La CIJ, en Plataformas petrolíferas, determinó que incluso las acciones que involucran combatientes armados no constituyen inherentemente un ataque armado que active la legítima defensa, a menos que cumplan criterios significativos de gravedad e intención. Trasladar esta lógica al ciberespacio subraya que la mera alteración comercial, por catastrófica que sea para el producto interno bruto, no otorga automáticamente el derecho unilateral a recurrir a la fuerza cinética en virtud del Artículo 51.
En los casos que no alcanzan el umbral de un ataque armado, los Estados ribereños deben actuar dentro del marco de responsabilidad estatal codificado en los Artículos sobre la Responsabilidad del Estado por Hechos Internacionalmente Ilícitos (ARSIWA) de la Comisión de Derecho Internacional. Cuando una operación cibernética maliciosa contra una instalación portuaria viola el principio de no intervención o infringe la soberanía territorial del Estado anfitrión, el Estado víctima queda jurídicamente limitado a adoptar contramedidas conforme a los artículos 49 a 54 de los ARSIWA. Las contramedidas deben ser estrictamente no coercitivas, dirigirse contra el Estado responsable y cumplir rigurosamente con el requisito de proporcionalidad, con el único fin de inducir al Estado infractor a reanudar el cumplimiento de sus obligaciones internacionales.
Estándares de atribución y diligencia debida en virtud de la CONVEMAR
La viabilidad de los mecanismos de reparación del derecho internacional público depende fundamentalmente de la atribución jurídica. Conforme a los Artículos sobre la Responsabilidad del Estado por Hechos Internacionalmente Ilícitos (ARSIWA), una conducta es atribuible a un Estado si es perpetrada por un órgano de ese Estado (artículo 4) o por individuos que actúan bajo sus instrucciones, dirección o control (artículo 8). En los ciberconflictos marítimos, los Estados operan habitualmente a través de intermediarios, colectivos de piratas informáticos patrióticos o contratistas privados de seguridad, interponiendo así una negación plausible. El estándar jurídico internacional de atribución previsto en el artículo 8 sigue siendo exigente. La Corte Internacional de Justicia, en el asunto Nicaragua, confirmó la prueba del control efectivo, que requiere demostrar que el Estado ejerció un control directo sobre los actos operativos específicos que dieron lugar al incumplimiento ilícito. Si bien el Tribunal Penal Internacional para la ex Yugoslavia (TPIY) propuso el umbral menos estricto del control general en Fiscal c. Duško Tadić (1999) para calificar los conflictos armados, la Corte Internacional de Justicia mantuvo expresamente la doctrina estricta del control efectivo en la Aplicación de la Convención para la Prevención y la Sanción del Delito de Genocidio (Bosnia y Herzegovina c. Serbia y Montenegro) (2007).
Dado que el rastro forense de un ciberataque marítimo frecuentemente no logra establecer el riguroso estándar del control efectivo sobre actores anónimos en línea, una vía teórica alternativa se centra en el incumplimiento de la debida diligencia. Fundamentada en la histórica sentencia de la Corte Internacional de Justicia en el asunto del Canal de Corfú (1949), los Estados tienen la obligación positiva de no permitir a sabiendas que su territorio sea utilizado para actos contrarios a los derechos de otros Estados. En el contexto marítimo, esta obligación se refleja en el artículo 94 de la CONVEMAR, que dispone que todo Estado de abanderamiento ejercerá de manera efectiva su jurisdicción y control en cuestiones administrativas, técnicas y sociales sobre los buques que enarbolen su pabellón.
- Inacción del Estado de abanderamiento: Si un Estado permite que unidades privadas de ciberguerra o redes autónomas de a bordo comprometidas operen dentro de su flota registrada, sin aplicar marcos básicos de supervisión, incumple sus obligaciones procesales primarias conforme al derecho internacional.
- Debida diligencia del Estado ribereño y del Estado rector del puerto: En El buque M/V Virginia G (Panamá/Guinea-Bissau) (2014), el Tribunal Internacional del Derecho del Mar (TIDM) destacó la competencia operativa de los Estados ribereños, que puede extenderse por analogía al deber de garantizar que las interfaces electrónicas de las terminales automatizadas no se conviertan en plataformas de lanzamiento para comprometer infraestructuras transfronterizas.
- Integridad de los cables submarinos: Los Estados de abanderamiento asumen obligaciones respecto de los cables submarinos de telecomunicaciones —la infraestructura física central que sustenta la conectividad marítima—, de conformidad con los artículos 113 y 114 de la CONVEMAR, que exigen sanciones penales contra los buques que corten o manipulen estas vías digitales vitales.
¿Cómo regula el Código PBIP la ciberseguridad?
En respuesta a los riesgos de seguridad asimétricos surgidos tras el cambio de milenio, la Organización Marítima Internacional (OMI) modificó el capítulo XI-2 del Convenio SOLAS y adoptó el Código internacional para la protección de los buques y de las instalaciones portuarias (Código PBIP). Concebido principalmente para mitigar peligros tangibles como la piratería, el terrorismo marítimo y la utilización de buques mercantes como armas, el andamiaje jurídico del Código PBIP se ha ampliado progresivamente para abarcar el ámbito cibernético.
El marco operativo del Código PBIP exige que las compañías navieras y las instalaciones portuarias realicen evaluaciones de protección exhaustivas y mantengan planes operativos certificados: el plan de protección del buque (PPB) y el plan de protección de la instalación portuaria (PPIP). Estos instrumentos imponen medidas de protección obligatorias distribuidas en tres niveles de protección graduados. Durante años, las administraciones marítimas trataron las ciberamenazas como algo distinto del alcance físico del Código PBIP. Sin embargo, la OMI tendió un puente sistemático sobre esta brecha mediante la adopción de la Resolución MSC.428(98), titulada Gestión de los riesgos cibernéticos marítimos en los sistemas de gestión de la seguridad, junto con la circular MSC-FAL.1/Circ.3.
La Resolución MSC.428(98) altera fundamentalmente el panorama operativo al integrar formalmente la gestión de los riesgos cibernéticos en los sistemas de gestión de la seguridad (SGS) de carácter obligatorio regidos por el Código internacional de gestión de la seguridad (Código IGS). A partir del 1 de enero de 2021, los operadores de buques quedaron legalmente obligados a incorporar protocolos de higiene cibernética y mitigación de amenazas en sus auditorías de seguridad básicas conforme al Código IGS. Como consecuencia, la vulnerabilidad cibernética ya no se trata únicamente como un problema informático localizado, sino que queda codificada como un elemento inherente de la protección y la seguridad marítimas físicas en virtud de los capítulos IX y XI-2 del Convenio SOLAS.
| Instrumento normativo | Ámbito jurisdiccional principal | Disposiciones cibernéticas obligatorias | Mecanismo de aplicación |
|---|---|---|---|
| Cap. XI-2 del SOLAS / Código PBIP | Seguridad de los buques, la tripulación y las interfaces portuarias | Implícitas a través de las Evaluaciones de la Protección de las Instalaciones Portuarias (PFSA) y los Planes de Protección de las Instalaciones Portuarias (PFSP); abarca explícitamente los sistemas operativos conforme a las revisiones de la OMI. | Inspecciones de control por el Estado rector del puerto (PSC); denegación de entrada al puerto; retención de buques no conformes. |
| Código IGS (Resolución MSC.428(98) de la OMI) | Gestión sistémica de la seguridad marítima y de los riesgos operacionales | Obliga a integrar la gestión de riesgos cibernéticos marítimos en los Sistemas de Gestión de la Seguridad (SMS), tanto en la tecnología operativa como en la informática. | Verificación del Documento de Conformidad (DOC) y del Certificado de Gestión de la Seguridad (SMC); un resultado desfavorable en la auditoría inmoviliza el buque. |
| Convenio SUA (1988/2005) | Represión de actos ilícitos y terrorismo marítimo | Los artículos 3 y 3 bis tipifican como delito dañar instalaciones de navegación marítima o utilizar un buque como arma, lo que abarca la intrusión digital destructiva. | Marco de jurisdicción universal; obligaciones de extraditar o juzgar (aut dedere aut judicare). |
| Directiva NIS 2 (UE 2022/2555) | Resiliencia de las infraestructuras críticas en aguas de la UE | Impone protocolos básicos rigurosos de ciberseguridad, plazos para la notificación de incidentes y controles de la cadena de suministro a los operadores navieros y portuarios. | Sanciones administrativas de hasta 10 millones de euros o el 2 % de la facturación mundial; responsabilidad directa de la alta dirección. |
En este marco en constante evolución, una vulnerabilidad de software no mitigada dentro de una red integrada de supervisión de motores afecta directamente la situación normativa de un buque. Si un inspector de una Organización de Protección Reconocida (RSO) designada o del control por el Estado rector del puerto (PSC) determina que un buque ha descuidado parches de seguridad críticos, cuenta con terminales satelitales sin autenticar o mantiene contraseñas administrativas predeterminadas en sus equipos ECDIS, podrá considerarse que el buque incumple el Convenio SOLAS. En la práctica, dicho incumplimiento faculta al Estado rector del puerto para ejercer sus potestades de intervención en virtud de la Regla XI-2/9 del SOLAS, incluida la retención del buque, la denegación de acceso a la instalación portuaria o la expulsión inmediata de sus aguas interiores.
El Convenio SUA y la tipificación penal del ciber sabotaje
Si bien el derecho internacional público regula las acciones de los Estados soberanos, los individuos y los actores no estatales que operan como cibermercenarios o como organizaciones transnacionales quedan sujetos al derecho penal internacional. El instrumento fundamental para abordar los actos de sabotaje marítimo es el Convenio para la represión de actos ilícitos contra la seguridad de la navegación marítima (Convenio SUA de 1988), ampliado sustancialmente por su Protocolo de 2005.
El artículo 3(1)(a) del Convenio SUA tipifica como delito el apoderamiento de un buque o el ejercicio de control sobre él mediante el uso de la fuerza, la amenaza de su uso o cualquier otra forma de intimidación. El desafío interpretativo decisivo consiste en determinar si la inyección maliciosa de código lógico destinada a arrebatar el mando de la navegación a los oficiales de guardia del puente de mando se ajusta al término «cualquier otra forma de intimidación». Una interpretación textual estricta exige pruebas de coacción de la voluntad humana. Por el contrario, un enfoque evolutivo y teleológico —conforme al artículo 31(1) de la Convención de Viena sobre el Derecho de los Tratados— sugiere que las anulaciones administrativas no autorizadas de los sistemas de posicionamiento dinámico, que provocan ajustes involuntarios de la trayectoria, socavan la soberanía marítima de una manera equivalente a la piratería física.
Además, el artículo 3(1)(d) del Convenio SUA prohíbe explícitamente destruir o dañar gravemente instalaciones de navegación marítima, o interferir gravemente en su funcionamiento, cuando tal acto pueda poner en peligro la navegación segura de un buque. Esta disposición tipifica directamente la interferencia electrónica. Las operaciones cibernéticas dirigidas contra estaciones terrestres de referencia GPS diferencial, instalaciones de radar de servicios de tráfico marítimo (VTS) o balizas automatizadas de canales portuarios entran dentro de este ámbito. En virtud del principio aut dedere aut judicare (extraditar o juzgar) del tratado, los Estados parte están jurídicamente obligados a establecer una competencia penal interna universal sobre los ciberdelincuentes que inutilicen los canales de navegación, independientemente de su nacionalidad o de su ubicación geográfica durante la ofensiva cibernética.
¿Quién responde por un ciberataque marítimo?
En el derecho marítimo privado, los incidentes cibernéticos generan un amplio volumen de litigios en los ámbitos de la responsabilidad extracontractual, los contratos y los seguros marítimos. Cuando fallan las redes digitales y se producen varadas de buques, bloqueos de terminales o deterioro de la carga, la atribución de responsabilidades depende de doctrinas históricas reinterpretadas para la era digital.
La navegabilidad en la era digital
Conforme al derecho marítimo de larga tradición y al artículo III, regla 1, de las Reglas de La Haya-Visby, el porteador público está obligado, antes y al comienzo del viaje, a ejercer la debida diligencia para poner el buque en estado de navegabilidad, dotarlo, equiparlo y aprovisionarlo adecuadamente, y acondicionar sus bodegas de manera que sean aptas y seguras para la recepción, el transporte y la conservación de las mercancías. La doctrina de la navegabilidad nunca se ha limitado a la integridad estructural del casco de acero; abarca la competencia de la tripulación, la idoneidad funcional de la maquinaria y la fiabilidad de los equipos de navegación, como demuestra la jurisprudencia inglesa fundamental en casos como The Amstelslot (1963) y The Marion (1984).
En los entornos operativos modernos, la ciberpreparación constituye un componente esencial de la navegabilidad. Un transportista marítimo que envía un buque a través de aguas internacionales con sistemas operativos obsoletos y sin soporte técnico que controlan sus equipos de cartografía electrónica, o con redes vulnerables de supervisión de motores, no ha proporcionado un buque apto para navegar. Si durante la travesía se explota una vulnerabilidad de software conocida y catalogada públicamente, lo que provoca la pérdida de propulsión y una posterior colisión, el armador no puede alegar de manera creíble que el buque era navegable en el momento de la partida.
Las excepciones de las Reglas de La Haya-Visby y las defensas basadas en la debida diligencia
Cuando la carga resulta destruida, dañada o gravemente retrasada a consecuencia de un incidente cibernético, los porteadores suelen invocar la exención de responsabilidad amparándose en las excepciones legales establecidas en el artículo IV, regla 2, de las Reglas de La Haya-Visby. Entre las defensas más habituales figuran:
- Actos de guerra (regla 2.e) y enemigos públicos (regla 2.f): invocados cuando se sospecha que una intrusión cibernética procede de un Estado hostil o de un actor de amenazas persistentes avanzadas (APT) patrocinado por un Estado.
- Vicios ocultos no detectables mediante la debida diligencia (regla 2.p): alegados frente a vulnerabilidades novedosas de día cero, en las que los agentes malintencionados aprovechan fallos de seguridad no documentados para los que aún no existía ningún parche comercial ni firma de protección.
- Cualquier otra causa que no provenga de culpa (cláusula Q, regla 2.q): que exige al porteador asumir la difícil carga jurídica de demostrar que ni su culpa efectiva ni su connivencia, ni la culpa o negligencia de sus agentes o dependientes, contribuyeron a la pérdida.
Sin embargo, el guardián judicial de estas inmunidades sigue siendo el deber indelegable establecido en el artículo III, regla 1. Como quedó firmemente asentado en Maxine Footwear Co. Ltd. contra Canadian Government Merchant Marine Ltd. (1959), el cumplimiento de la obligación de diligencia debida constituye un requisito previo absoluto para invocar las inmunidades enumeradas en el artículo IV, regla 2. Si el reclamante de la carga demuestra que una red operativa sin parches, la ausencia de seguridad básica en los puntos finales o una negligencia grave de la tripulación respecto del uso de soportes contribuyeron a la brecha de seguridad, los puertos seguros legales del porteador se desmoronan.
El seguro marítimo y la cláusula de exclusión de ciberataques del Instituto
Las implicaciones aseguradoras de los riesgos cibernéticos marítimos son igualmente graves. Históricamente, el mercado asegurador utilizaba la Cláusula de Exclusión de Ciberataques del Instituto (CL 380), una disposición excluyente diseñada para eliminar las reclamaciones relacionadas con ciberincidentes de las pólizas convencionales de casco y maquinaria (H&M) y de protección e indemnización (P&I). La CL 380 estipula que este seguro no cubrirá en ningún caso la pérdida, el daño, la responsabilidad ni el gasto causados directa o indirectamente por el uso o funcionamiento, como medio para infligir daño, de cualquier ordenador, sistema informático, programa de software, código malicioso, virus informático o proceso, ni aquellos a los que estos hayan contribuido o de los que se deriven.
La inclusión de la CL 380 dejó a los armadores y a los operadores de terminales portuarias expuestos a graves vacíos de cobertura. Si un agente sofisticado desplegaba malware para interrumpir la red logística de un puerto, lo que provocaba pérdidas de millones de dólares por estadías, colisiones físicas de grúas e interrupciones de la cadena de suministro, las pólizas tradicionales invocaban la CL 380 para denegar la indemnización. En respuesta, los aseguradores modernos, guiados en gran medida por los marcos de la Lloyd's Market Association (LMA), como las cláusulas LMA5402 y LMA5403, han transitado hacia pólizas afirmativas de riesgo cibernético. Estos nuevos instrumentos distinguen claramente entre las operaciones cibernéticas desplegadas como armas de guerra y la extorsión cibernética o el ransomware delictivo, equilibrando los parámetros de cobertura y exigiendo al mismo tiempo el cumplimiento documentado de los mandatos de ciberseguridad del Código PBIP y del Código IGS.
Ambigüedades jurisdiccionales en aguas archipelágicas y litorales
La aplicación de la CONVEMAR a las intervenciones digitales no cinéticas genera complejas tensiones jurisdiccionales respecto de la soberanía de los Estados ribereños sobre sus zonas marítimas. La piedra angular del control ribereño es el régimen de paso inocente codificado en los artículos 17 a 26 de la CONVEMAR.
El artículo 19, párrafo 1, de la CONVEMAR estipula que el paso es inocente siempre que no sea perjudicial para la paz, el buen orden o la seguridad del Estado ribereño. El artículo 19, párrafo 2, enumera actividades específicas que privan al paso de su carácter inocente, entre ellas:
- Todo acto destinado a recopilar información en perjuicio de la defensa o la seguridad del Estado ribereño (artículo 19, párrafo 2, letra c)).
- Todo acto de propaganda destinado a afectar la defensa o la seguridad del Estado ribereño (artículo 19, párrafo 2, letra d)).
- Todo acto de contaminación deliberada y grave contrario a esta Convención (artículo 19, párrafo 2, letra h)).
- Todo acto destinado a perturbar cualquier sistema de comunicación o cualesquiera otras instalaciones o servicios del Estado ribereño (artículo 19, párrafo 2, letra k)).
La letra k) rige directamente las operaciones cibernéticas marítimas. Si un buque extranjero que transita por el mar territorial de un Estado activa sistemas de guerra electrónica, interrumpe las redes celulares costeras locales o lanza programas maliciosos a través de las redes inalámbricas locales de una instalación portuaria cercana, el buque pierde de inmediato su derecho de paso inocente. En consecuencia, el Estado ribereño está legalmente facultado, conforme al artículo 25, párrafo 1, de la CONVEMAR, para adoptar en su mar territorial las medidas necesarias a fin de impedir todo paso que no sea inocente, incluida la interdicción electrónica, el abordaje físico, el desvío y la detención formal.
Sin embargo, surge una considerable ambigüedad jurídica cuando un buque mercante transita por el mar territorial mientras sirve involuntariamente como nodo infectado dentro de una red de bots internacional. Si el terminal de comunicaciones por satélite de un buque ha sido secuestrado remotamente por terceros sin conocimiento del capitán ni de la tripulación, y dicho terminal se utiliza como plataforma de lanzamiento para ejecutar ataques de denegación de servicio contra instalaciones navales, ¿pierde el buque el derecho de paso inocente? Un análisis textual estricto del artículo 19, párrafo 2, sugiere la existencia de un requisito de intencionalidad, ya que la disposición hace referencia reiterada a un acto destinado a producir resultados prohibidos. Si el armador y la tripulación desconocen la vulneración, el paso físico en sí carece de interferencia intencionada, lo que sitúa el incidente en una zona gris jurídica que suele generar fricciones diplomáticas entre los Estados de abanderamiento y los Estados ribereños.
El panorama arbitral internacional y los desafíos probatorios
A medida que las intrusiones cibernéticas patrocinadas por Estados y de carácter delictivo se vuelven más frecuentes, las instituciones arbitrales internacionales y los órganos judiciales tendrán inevitablemente la tarea de resolver las reclamaciones marítimas resultantes. El marco de solución de controversias previsto en la Parte XV de la CONVEMAR —integrado por el TIDM, la CIJ y los tribunales arbitrales constituidos conforme al Anexo VII— depende en gran medida de rigurosos umbrales probatorios.
En casos como el Arbitraje del Mar de China Meridional (República de Filipinas c. República Popular China) (2016), los tribunales abordaron expedientes fácticos complejos y tecnológicamente sofisticados. En futuros arbitrajes que impliquen agresiones cibernéticas marítimas, demostrar la atribución y la causalidad próxima será primordial. Los tribunales internacionales rara vez aceptan una culpabilidad inferida basada únicamente en indicios digitales circunstanciales o en resúmenes anonimizados de inteligencia estatal.
Los litigantes que busquen reparación ante el TIDM o un tribunal constituido conforme al Anexo VII deberán aportar pruebas informáticas forenses que rastreen la cadena de causalidad del ciberataque hasta el Estado soberano demandado con claridad concluyente, satisfaciendo así la carga de la prueba exigida por la jurisprudencia internacional.
El estándar de prueba aplicado por la CIJ en casos relativos a la responsabilidad estatal por usos ilícitos de la fuerza se caracteriza tradicionalmente por exigir pruebas claras y convincentes. Presentar tales pruebas resulta intrínsecamente difícil cuando se juzga código malicioso compilado a través de cadenas dinámicas de servidores proxy y redes de enrutamiento ofuscadas. Si un tribunal del Anexo VII recibe testimonios periciales forenses contrapuestos sobre la procedencia de una vulnerabilidad de software, podría tener dificultades para emitir un fallo definitivo, lo que pone de relieve la necesidad urgente de contar con normas probatorias estandarizadas que rijan la informática forense en las controversias marítimas de derecho internacional público.
Hacia una jurisprudencia cibernética armonizada para el derecho del mar
La creciente digitalización de la industria marítima ha superado la evolución gradual de los regímenes jurídicos convencionales. Aunque las definiciones físicas de la Convención de las Naciones Unidas sobre el Derecho del Mar, las Reglas de La Haya-Visby y el Código PBIP conservan su utilidad estructural, deben interpretarse de manera dinámica para mantener su relevancia jurídica. Las disrupciones cibernéticas ya no pueden abordarse meramente como excepciones anómalas o fenómenos intangibles fuera del alcance del derecho marítimo; representan un ámbito activo y persistente de conflicto operativo y responsabilidad industrial.
Para evitar la fragmentación jurisdiccional, la comunidad marítima internacional debe establecer normas claras y vinculantes. La incorporación decisiva por parte de la OMI de la gestión de riesgos cibernéticos en el Código IGS mediante la Resolución MSC.428(98) ofrece un modelo regulatorio valioso, pero su éxito operativo requiere una aplicación global uniforme por parte de las autoridades de control del Estado rector del puerto. Simultáneamente, debe adoptarse una interpretación evolutiva del Convenio SUA y de la CONVEMAR para confirmar que la interferencia digital en las infraestructuras de navegación y el despliegue de lógica maliciosa contra buques vulneran el orden marítimo internacional basado en normas.
Hasta que surjan estándares judiciales unificados, los armadores, los operadores de terminales portuarias y las administraciones de abanderamiento asumen la responsabilidad legal de ejercer una diligencia debida proactiva. En el derecho internacional, la ausencia de violencia física durante una brecha de seguridad no elimina la responsabilidad del Estado; en el derecho privado, la complejidad del código moderno no exime a un buque en estado de innavegabilidad. La resiliencia jurídica del ámbito marítimo mundial depende de conciliar los conceptos tradicionales de soberanía marítima, transporte y seguridad con las complejas realidades de una arquitectura digital interconectada.
Comments
No comments yet.