الاختراقات السيبرانية في النطاقات البحرية: القانون الدولي ومسؤولية الدول وأنظمة المسؤولية القانونية
بحث قانوني شامل حول كيفية اختبار الاختراقات السيبرانية المدعومة من الدول وبرامج الفدية والتزييف الإلكتروني لحدود اتفاقية الأمم المتحدة لقانون البحار ومدونة الأمن البحري ومسؤولية النقل البحري.
أدى دمج الأتمتة الرقمية في الخدمات اللوجستية البحرية العالمية إلى إعادة تشكيل الأسس المكانية والاختصاصية لقانون البحار بشكل منهجي. فلم تعد السفن التجارية الحديثة والمحطات البحرية تعمل كأنظمة ميكانيكية معزولة على المياه الفعلية، بل أصبحت تجمعات معقدة تجمع بين الفضاءين السيبراني والمادي. وترتبط التكنولوجيا التشغيلية على متن السفن — والتي تشمل أنظمة العرض الإلكتروني للخرائط والمعلومات (ECDIS)، وآليات التحكم الآلي في الصابورة، وأجهزة الإرسال والاستقبال التفاضلية للنظام العالمي لسواتل الملاحة (GNSS)، وأنظمة الجسر المتكاملة — عبر وصلات سواتلية مستمرة بالمشرفين على الشاطئ، وأنظمة تشغيل المحطات، ومراكز الخدمات اللوجستية الآلية للموانئ. وفي حين تعظم هذه البنية من كفاءة سلسلة التوريد، فإنها تُدخل ثغرات وجودية أمام الاختراقات السيبرانية الخبيثة.
وتتجلى العمليات السيبرانية الموجهة ضد بنى النقل التحتية البحرية عبر طيف نمطي واسع النطاق. فهي تتراوح بين عمليات النشر الواسعة لبرامج الفدية التي تشل أنظمة التحكم الإشرافي واكتساب البيانات (SCADA) في محطات الحاويات، وبين الانتحال الدقيق لبيانات نظام التعريف الآلي (AIS)، والتلاعب الموجّه بوحدات التحكم المنطقية القابلة للبرمجة (PLCs) على متن السفن. وعلى الرغم من خطورة هذه الاضطرابات، يظل الإطار القانوني الذي يحكم الشؤون البحرية متجذرًا إلى حد كبير في النماذج المادية للقرنين التاسع عشر والعشرين. فقد صُممت اتفاقية الأمم المتحدة لقانون البحار (UNCLOS)، والاتفاقية الدولية لسلامة الأرواح في البحار (SOLAS)، والأنظمة التقليدية لنقل البضائع لتنظيم السفن الملموسة، والأعمال العدائية الحركية، والمخاطر المادية للبحر. ويُفضي تطبيق هذه الصكوك التقليدية على التدخلات الرقمية غير الحركية وعابرة الحدود والتي يتعذر غالبًا إسنادها، إلى تحديات فقهية معقدة في القانون الدولي العام، وقانون الحرب البحرية، والمسؤولية البحرية الخاصة.
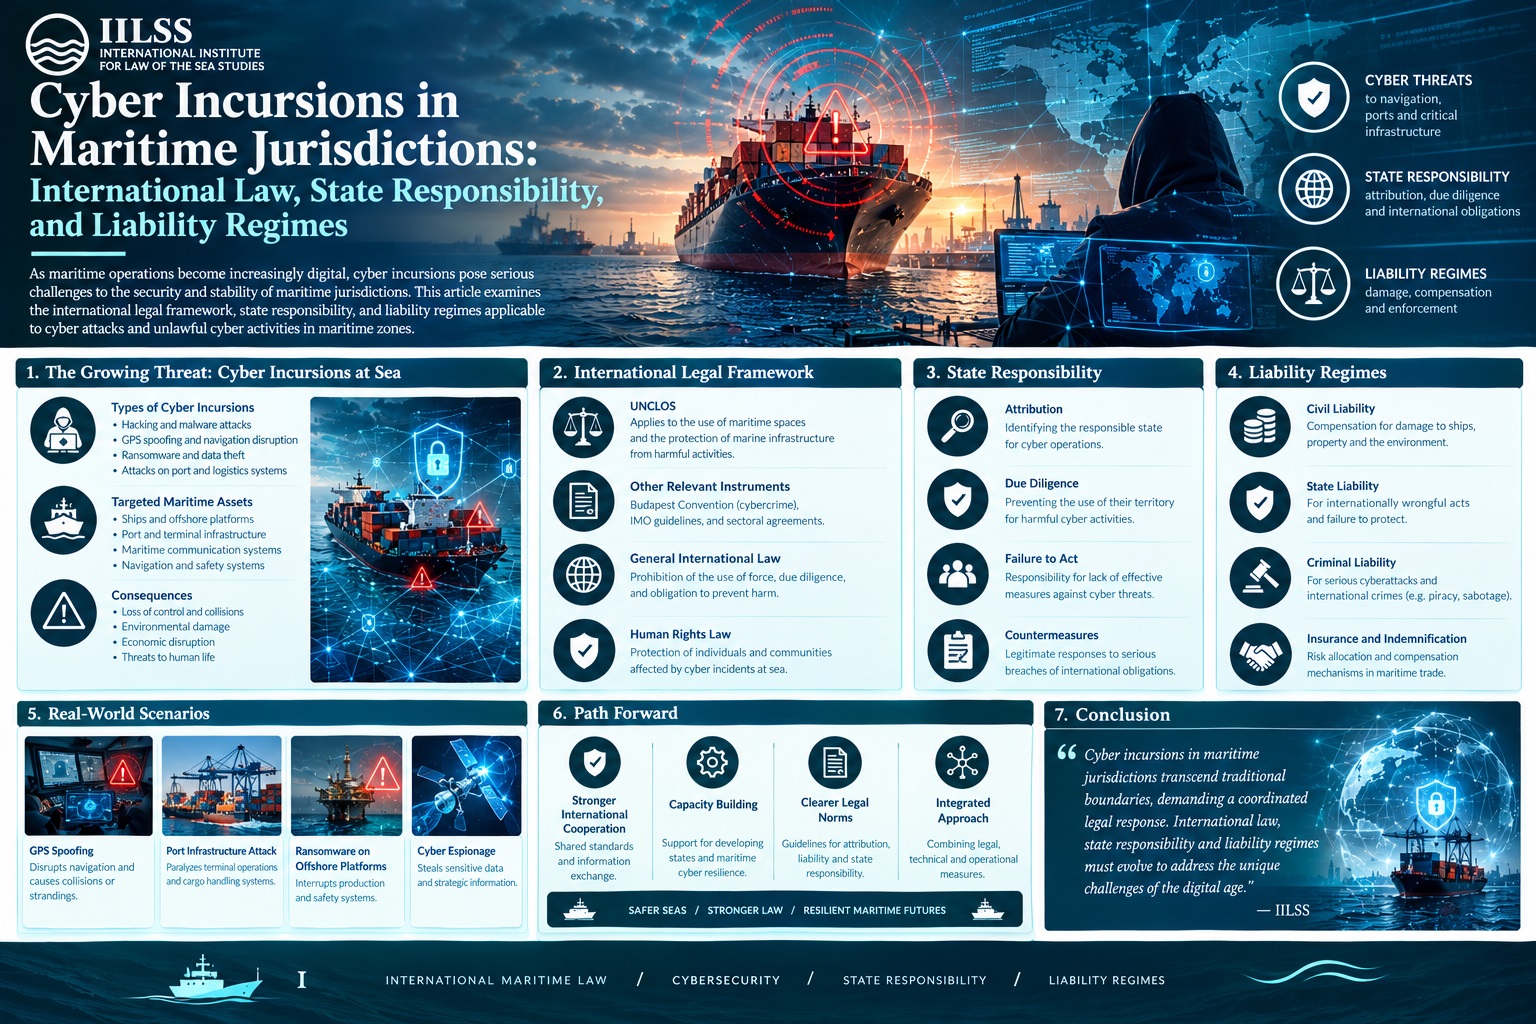
العتبة الحركية ومسؤولية الدولة في الحرب السيبرانية
تتمثل المعضلة الأساسية في القانون الدولي العام في تكييف الاختراق السيبراني ضمن إطار قانون اللجوء إلى القوة المنصوص عليه في ميثاق الأمم المتحدة. وتحظر المادة 2(4) من ميثاق الأمم المتحدة التهديد باستعمال القوة أو استخدامها ضد السلامة الإقليمية لأي دولة أو استقلالها السياسي. وقد ربطت التفسيرات التقليدية مفهوم القوة بالعنف المسلح الحركي. غير أن محكمة العدل الدولية، في فتواها التاريخية بشأن مشروعية التهديد بالأسلحة النووية أو استخدامها (1996)، أكدت أن أحكام الميثاق تنطبق على أي استخدام للقوة، بصرف النظر عن الأسلحة المستخدمة. ويؤسس هذا المبدأ لحقيقة مفادها أن وسيلة العدوان — سواء كانت متفجرات مادية أو شيفرات حاسوبية مدمرة — لا تحمي الفعل من الخضوع للمساءلة القانونية الدولية.
ويستند المعيار المستخدم لتقييم ما إذا كانت العملية الرقمية تتجاوز العتبة لتصبح استخداماً غير مشروع للقوة إلى عقيدة الحجم والآثار التي صاغتها محكمة العدل الدولية في قضية الأنشطة العسكرية وشبه العسكرية في نيكاراغوا وضدها (نيكاراغوا ضد الولايات المتحدة الأمريكية) (1986). وبموجب هذه العقيدة، يجب أن تُحدث التدابير غير الحركية عواقب مماثلة في حجمها وشدتها لعواقب هجوم مسلح حركي تقليدي حتى تُصنَّف كاستخدام للقوة أو هجوم مسلح بموجب المادة 51 من الميثاق. وعند تطبيق هذا الاختبار على الخدمات اللوجستية البحرية، فإن التسلل السيبراني الذي يغيّر منطق التحكم في صابورة سفينة حاويات فائقة الضخامة، مما يتسبب في انهيار هيكلي كارثي وانقلاب وفقدان للأرواح في قناة ضيقة، يستوفي بوضوح عتبة استخدام القوة. وفي المقابل، يقع الاستطلاع الرقمي، أو التجسس الإلكتروني على قاعدة بيانات هيئة ميناء، أو التعطيل المؤقت لبرنامج فوترة المحطات، عادةً دون هذه العتبة، ويندرج بدلاً من ذلك ضمن النطاق الخلاف للتدخل غير المشروع.
هل يمكن لهجوم سيبراني على ميناء أن يُفعّل المادة 51؟
بموجب المادة 51 من ميثاق الأمم المتحدة، ينشأ حق أصيل في الدفاع الفردي أو الجماعي عن النفس في حال وقوع هجوم مسلح (agression armée) ضد دولة عضو. ويتمثل التساؤل القانوني الجوهري في ما إذا كان الشلل الرقمي المنظّم لمنشأة مينائية حيوية يمكن أن يشكل قانوناً هجوماً مسلحاً في غياب التدمير المادي أو الأثر الحركي الأولي. فإذا استخدمت دولة معادية برمجيات خبيثة لتعطيل أنظمة التبريد في محطات الغاز الطبيعي المسال، أو تجاوزت أنظمة التحكم الموزعة في ميناء رئيسي للمياه العميقة، مما يؤدي إلى اندلاع حرائق صناعية متسلسلة وتلوث وسقوط خسائر جماعية في الأرواح، فإن اختبار الحجم والآثار الوارد في حكم نيكاراغوا يكون مستوفى بالكامل. وفي مثل هذه الظروف القصوى، تمتلك الدول المتضررة أساساً قانونياً سليماً للاحتكام إلى المادة 51 واتخاذ تدابير رد ضرورية ومتناسبة، قد تشمل توجيه ضربات حركية.
يبرز التحدي الجوهري عندما يتسبب هجوم إلكتروني في شلل اقتصادي مدمر لدولة ما عبر قطع خطوط إمدادها البحرية دون أن يؤدي إلى خسائر بشرية مباشرة أو انهيار هيكلي. ولنأخذ بعين الاعتبار سيناريو تنفّذ فيه مجموعة تهديد مدعومة من دولة عمليات متزامنة لحجب الخدمة وتدمير البرامج الثابتة ضد نقاط النقل العابر متعددة الوسائط الرئيسية، مما يعطّل حركة الحاويات لأسابيع. وفي حين قد يعادل الضرر الاقتصادي اللاحق بالدولة الساحلية ذلك الناتج عن حصار بحري فعلي أو يتجاوزه، فإن الفقه القانوني الدولي السائد — كما تجلّى في أحكام محكمة العدل الدولية في قضيتي نيكاراغوا والمنصات النفطية (جمهورية إيران الإسلامية ضد الولايات المتحدة الأمريكية) (2003) — يقيم فاصلاً صارماً بين الإكراه الاقتصادي البحت والهجمات المسلحة.
وقد قررت محكمة العدل الدولية في قضية المنصات النفطية أن حتى الإجراءات التي تتضمن مقاتلين مسلحين لا تُعدّ بطبيعتها هجوماً مسلحاً يُبرر الدفاع عن النفس، ما لم تستوفِ معايير جوهرية تتعلق بالخطورة والقصد. ويُبرز تطبيق هذا المنطق على الفضاء الإلكتروني أن مجرد تعطيل الأنشطة التجارية، مهما كان كارثياً على الناتج المحلي الإجمالي، لا يمنح تلقائياً الحق الأحادي في اللجوء إلى القوة العسكرية بموجب المادة 51.
وفي الحالات التي لا ترقى إلى مستوى الهجوم المسلح، يتعين على الدول الساحلية العمل ضمن إطار مسؤولية الدولة المُقنَّن في مواد لجنة القانون الدولي بشأن مسؤولية الدول عن الأفعال غير المشروعة دولياً. وعندما تنتهك عملية إلكترونية خبيثة تستهدف منشأة مينائية مبدأ عدم التدخل أو تمسّ السيادة الإقليمية للدولة المضيفة، يقتصر حق الدولة المتضررة قانوناً على اتخاذ تدابير مضادة وفقاً للمواد من 49 إلى 54 من تلك المواد. ويجب أن تبقى التدابير المضادة غير قسرية تماماً، وأن تُوجَّه ضد الدولة المسؤولة، وأن تمتثل امتثالاً صارماً لشرط التناسب، بهدف وحيد هو حمل الدولة المخالفة على استئناف الامتثال لالتزاماتها الدولية.
معايير الإسناد والعناية الواجبة بموجب اتفاقية الأمم المتحدة لقانون البحار
تعتمد جدوى سبل الانتصاف في القانون الدولي العام اعتماداً جوهرياً على الإسناد القانوني. وبموجب مواد مسؤولية الدول عن الأفعال غير المشروعة دولياً (ARSIWA)، يُنسب التصرف إلى دولة ما إذا ارتكبه أحد أجهزة تلك الدولة (المادة 4) أو أفراد يعملون بناءً على تعليماتها أو توجيهاتها أو تحت رقابتها (المادة 8). وفي النزاعات السيبرانية البحرية، تعمل الدول عادةً من خلال وسطاء أو مجموعات من القراصنة الوطنيين أو مقاولي أمن خاصين، بما يخلق غطاءً للإنكار المعقول. ولا يزال المعيار القانوني الدولي للإسناد بموجب المادة 8 صارماً. فقد أكدت محكمة العدل الدولية في قضية نيكاراغوا اختبار السيطرة الفعلية، الذي يشترط إثبات ممارسة الدولة لسيطرة مباشرة على الأفعال العملياتية المحددة التي أدت إلى الانتهاك غير المشروع. وفي حين طرحت المحكمة الجنائية الدولية ليوغوسلافيا السابقة معيار السيطرة الشاملة الأقل صرامة في قضية المدعي العام ضد دوشكو تاديتش (1999) لأغراض تصنيف النزاعات المسلحة، تمسكت محكمة العدل الدولية صراحةً بعقيدة السيطرة الفعلية الصارمة في قضية تطبيق اتفاقية منع جريمة الإبادة الجماعية والمعاقبة عليها (البوسنة والهرسك ضد صربيا والجبل الأسود) (2007).
ولأن الأثر الجنائي الرقمي للهجوم السيبراني البحري غالباً ما يعجز عن إثبات معيار السيطرة الفعلية الصارم على فاعلين مجهولين عبر الإنترنت، يركز مسار نظري بديل على الإخلال بواجب العناية الواجبة. واستناداً إلى الحكم التاريخي لمحكمة العدل الدولية في قضية مضيق كورفو (1949)، تتحمل الدول التزاماً إيجابياً بعدم السماح، عن علم منها، باستخدام إقليمها في أفعال تتعارض مع حقوق الدول الأخرى. وفي السياق البحري، ينعكس هذا الالتزام في المادة 94 من اتفاقية الأمم المتحدة لقانون البحار، التي تُلزم كل دولة عَلَم بممارسة ولايتها وسلطتها الرقابية فعلياً في المسائل الإدارية والفنية والاجتماعية على السفن التي ترفع علمها.
- تقاعس دولة العَلَم: إذا سمحت دولة لوحدات حرب سيبرانية خاصة أو لشبكات ذاتية التشغيل مخترَقة على متن السفن بالعمل ضمن أسطولها المسجل، دون تطبيق أطر رقابية أساسية، فإنها تخلّ بالتزاماتها الإجرائية الأساسية بموجب القانون الدولي.
- العناية الواجبة للدولة الساحلية ودولة الميناء: في قضية السفينة «فرجينيا جي» (بنما/غينيا-بيساو) (2014)، سلّطت المحكمة الدولية لقانون البحار الضوء على الاختصاص العملياتي للدول الساحلية، وهو اختصاص يمكن توسيعه بالقياس ليشمل واجب تأمين الواجهات الإلكترونية في المحطات الآلية لمنع تحولها إلى منصات انطلاق لاختراقات البنى التحتية العابرة للحدود.
- سلامة الكابلات تحت البحرية: تتحمل دول العَلَم مسؤوليات تجاه كابلات الاتصالات السلكية submarine telecommunication cables — وهي البنية التحتية المادية الأساسية الداعمة للاتصال البحري — عملاً بالمادتين 113 و114 من اتفاقية الأمم المتحدة لقانون البحار، اللتين تقتضيان فرض جزاءات جنائية على السفن التي تقطع هذه الشرايين الرقمية أو تعبث بها.
كيف ينظّم المدونة الدولية لأمن السفن والمرافق المرفئية الأمن السيبراني؟
استجابةً للمخاطر الأمنية غير المتماثلة التي برزت بعد مطلع الألفية، عدّلت المنظمة البحرية الدولية الفصل الحادي عشر-2 من الاتفاقية الدولية لسلامة الأرواح في البحار وتبنّت المدونة الدولية لأمن السفن والمرافق المرفئية. وقد صُممت الآلية القانونية لهذه المدونة أساساً للتخفيف من الأخطار الملموسة مثل القرصنة والإرهاب البحري واستخدام السفن التجارية كأسلحة، إلا أنها توسعت تدريجياً لتشمل النطاق السيبراني.
يتطلب الإطار التشغيلي للمدونة الدولية لأمن السفن والمرافق المرفئية من شركات الشحن والمرافق المرفئية إجراء تقييمات أمنية شاملة والاحتفاظ بخطط تشغيلية معتمدة، وهي خطة أمن السفينة وخطة أمن المرفق المرفئي. وتفرض هذه الأطر تدابير حماية إلزامية عبر ثلاثة مستويات أمنية متدرجة. ولعقود من الزمن، تعاملت الإدارات البحرية مع التهديدات السيبرانية على أنها منفصلة عن النطاق المادي للمدونة. غير أن المنظمة البحرية الدولية عملت بشكل منهجي على سد هذه الفجوة من خلال تبنّي القرار MSC.428(98) المعنون إدارة المخاطر السيبرانية البحرية في أنظمة إدارة السلامة، مقترناً بالتعميم MSC-FAL.1/Circ.3.
يُحدث القرار MSC.428(98) تغييراً جوهرياً في المشهد التشغيلي من خلال دمج إدارة المخاطر السيبرانية رسمياً في أنظمة إدارة السلامة الإلزامية التي يحكمها المدونة الدولية لإدارة السلامة. واعتباراً من الأول من يناير 2021، أصبح مشغّلو السفن ملزمين قانوناً بإدراج بروتوكولات النظافة السيبرانية والتخفيف من التهديدات ضمن عمليات تدقيق السلامة الأساسية الخاصة بهم بموجب المدونة الدولية لإدارة السلامة. ونتيجة لذلك، لم يعد يُنظر إلى الثغرات السيبرانية على أنها مجرد مشكلة تقنية معلومات محلية، بل أصبحت مقنّنة كعنصر متأصل في السلامة والأمن البحريين الماديين بموجب الفصل التاسع والفصل الحادي عشر-2 من الاتفاقية الدولية لسلامة الأرواح في البحار.
| الصك التنظيمي | التركيز الاختصاصي الأساسي | الأحكام السيبرانية الإلزامية | آلية الإنفاذ |
|---|---|---|---|
| الفصل XI-2 من اتفاقية سولاس / مدونة ISPS | أمن السفن والأطقم والواجهات المرفئية | ضمنيًا من خلال تقييمات أمن المنشأة المرفئية (PFSA) وخطط أمن المنشأة المرفئية (PFSP)؛ ويغطي صراحةً الأنظمة التشغيلية بموجب تنقيحات المنظمة البحرية الدولية (IMO). | عمليات تفتيش الرقابة على دولة الميناء (PSC)؛ رفض دخول الميناء؛ احتجاز السفن غير الممتثلة. |
| مدونة الإدارة الآمنة (ISM) (قرار المنظمة البحرية الدولية MSC.428(98)) | سلامة السفن المنهجية وإدارة المخاطر التشغيلية | تُلزم بدمج إدارة المخاطر السيبرانية البحرية في أنظمة إدارة السلامة (SMS) عبر التكنولوجيا التشغيلية وتكنولوجيا المعلومات. | التحقق من وثيقة الامتثال (DOC) وشهادة إدارة السلامة (SMC)؛ ويُعدّ إخفاق التدقيق سببًا لاحتجاز السفينة. |
| اتفاقية قمع الأعمال غير المشروعة الموجهة ضد سلامة الملاحة البحرية (SUA) لعامَي 1988 و2005 | قمع الأعمال غير المشروعة والإرهاب البحري | تُجرّم المادتان 3 و3 مكررًا إتلاف مرافق الملاحة البحرية أو استخدام سفينة كسلاح، بما يشمل الاختراق الرقمي التخريبي. | إطار الولاية القضائية العالمية؛ التزامات التسليم أو المحاكمة (aut dedere aut judicare). |
| توجيه NIS 2 (الاتحاد الأوروبي 2022/2555) | قدرة البنية التحتية الحيوية على الصمود داخل مياه الاتحاد الأوروبي | يفرض بروتوكولات أمنية سيبرانية أساسية صارمة، ومهلًا للإبلاغ عن الحوادث، وتدقيقًا لسلسلة التوريد على مشغلي الشحن والموانئ. | غرامات إدارية تصل إلى 10 ملايين يورو أو 2% من حجم الأعمال العالمي؛ مسؤولية إدارية مباشرة للقيادة التنفيذية. |
وفي ظل هذا الإطار المتطور، تؤثر الثغرات البرمجية غير المُعالجة داخل شبكة متكاملة لمراقبة المحركات تأثيرًا مباشرًا على الوضع التنظيمي للسفينة. فإذا أثبت مفتش تابع لمنظمة أمن معترف بها (RSO) أو لرقابة دولة الميناء (PSC) أن سفينة ما أهملت التصحيحات الأمنية الحرجة، أو تمتلك محطات ساتلية غير مُصادَق عليها، أو تحتفظ بكلمات مرور إدارية افتراضية عبر أجهزة نظام عرض الخرائط الإلكترونية والمعلومات (ECDIS) الخاصة بها، فقد تُعتبر السفينة غير ممتثلة لاتفاقية سولاس. ومن الناحية العملية، يمنح هذا عدم الامتثال دولة الميناء صلاحية ممارسة سلطات التدخل بموجب اللائحة XI-2/9 من اتفاقية سولاس، بما في ذلك احتجاز السفينة، أو رفض دخولها إلى المنشأة المرفئية، أو طردها فورًا من المياه الداخلية.
اتفاقية SUA وتجريم التخريب السيبراني
في حين ينظم القانون الدولي العام أفعال الدول ذات السيادة، يخضع الأفراد والجهات الفاعلة من غير الدول الذين يعملون كمرتزقة في الفضاء السيبراني أو ضمن شبكات إجرامية عابرة للحدود الوطنية للقانون الجنائي الدولي. وتُعد اتفاقية قمع الأعمال غير المشروعة الموجهة ضد سلامة الملاحة البحرية (اتفاقية SUA لعام 1988) الصك الأساسي لمعالجة أعمال التخريب البحري، وقد عززها بروتوكولها لعام 2005 تعزيزًا جوهريًا.
تُجرّم المادة 3(1)(أ) من اتفاقية SUA الاستيلاء على سفينة أو ممارسة السيطرة عليها بالقوة أو بالتهديد بها، أو بأي شكل آخر من أشكال الترهيب. ويتمثل التحدي التفسيري الجوهري في ما إذا كان الحقن الخبيث للشيفرات البرمجية، المصمم لانتزاع قيادة الملاحة من ضباط المراقبة على جسر القيادة، يستوفي مصطلح "أي شكل آخر من أشكال الترهيب". فالتفسير النصي الصارم يتطلب دليلًا على إخضاع الإرادة البشرية بالإكراه. وفي المقابل، يشير النهج التطوري الغائي - المتسق مع المادة 31(1) من اتفاقية فيينا لقانون المعاهدات - إلى أن التجاوزات الإدارية غير المصرح بها لأنظمة التموضع الديناميكي، والتي تؤدي إلى تعديلات لا إرادية في مسار السفينة، تقوض السيادة البحرية بطريقة تكافئ القرصنة المادية.
علاوة على ذلك، تحظر المادة 3(1)(د) من اتفاقية SUA صراحةً تدمير مرافق الملاحة البحرية أو إلحاق أضرار جسيمة بها، أو التدخل بشكل خطير في تشغيلها، إذا كان من المحتمل أن يعرض هذا الفعل سلامة الملاحة للسفينة للخطر. ويُجرّم هذا الحكم التدخل الإلكتروني بصورة مباشرة. وتندرج ضمن هذا النطاق العمليات السيبرانية التي تستهدف المحطات المرجعية الأرضية لنظام تحديد المواقع العالمي التفاضلي، أو منشآت رادار خدمة حركة السفن (VTS)، أو العلامات الآلية لقنوات الموانئ. وبموجب مبدأ aut dedere aut judicare (سلّم أو حاكم) الوارد في المعاهدة، تلتزم الدول الأطراف قانونًا بإنشاء ولاية قضائية جنائية وطنية عالمية على مرتكبي الجرائم السيبرانية الذين يعطّلون قنوات الملاحة، بصرف النظر عن جنسيتهم أو موقعهم الجغرافي أثناء الهجوم السيبراني.
من المسؤول عن الهجوم السيبراني البحري؟
في القانون البحري الخاص، تُفضي الحوادث السيبرانية إلى نزاعات قضائية واسعة النطاق عبر أنظمة المسؤولية التقصيرية والعقود والتأمين البحري. فعندما تتعطل الشبكات الرقمية، مما يؤدي إلى جنوح السفن أو تعطّل المحطات أو تلف البضائع، تعتمد توزيعات المسؤولية على مبادئ تاريخية أُعيد تفسيرها لتلائم العصر الرقمي.
صلاحية السفينة للإبحار في العصر الرقمي
بموجب القانون البحري الراسخ والمادة الثالثة، القاعدة 1 من قواعد لاهاي-فيسبي، يلتزم الناقل العام، قبل الرحلة وعند بدئها، ببذل العناية الواجبة لجعل السفينة صالحة للملاحة، وتزويدها على النحو المناسب بالطاقم والتجهيزات والإمدادات، وجعل عنابرها صالحة وآمنة لاستقبال البضائع ونقلها وحفظها. ولم تقتصر عقيدة صلاحية السفينة للملاحة قطّ على السلامة الإنشائية لهيكلها الفولاذي؛ بل تشمل كفاءة الطاقم، والكفاءة الوظيفية للآلات، وموثوقية معدات الملاحة، كما يتضح من الاجتهادات القضائية الإنجليزية التأسيسية مثل قضية أمستلسلوت (1963) وقضية ماريون (1984).
وفي بيئات التشغيل الحديثة، يُعدّ الجاهزية السيبرانية مكونًا أساسيًا من مكونات صلاحية السفينة للملاحة. فالناقل البحري الذي يسيّر سفينة عبر المياه الدولية باستخدام أنظمة تشغيل قديمة لم تعد تتلقى الدعم الفني، تتحكم في عتاد رسم الخرائط الإلكترونية الخاص بها أو في شبكات مراقبة المحركات المعرضة للاختراق، يكون قد أخفق في توفير سفينة صالحة للملاحة. وإذا جرى استغلال ثغرة برمجية معروفة ومُدرَجة في السجلات العامة أثناء الرحلة، مما أدى إلى فقدان قوة الدفع ومن ثم وقوع تصادم، فلن يتمكن مالك السفينة من الادعاء بشكل مقنع بأن السفينة كانت صالحة للملاحة عند انطلاقها.
استثناءات قواعد لاهاي-فيسبي ودفاعات العناية الواجبة
عندما تتعرض البضائع للتلف أو الضرر أو التأخير الشديد نتيجة حادث سيبراني، يتمسك الناقلون عادةً بالإعفاء من المسؤولية بموجب الاستثناءات القانونية المنصوص عليها في المادة الرابعة، القاعدة 2 من قواعد لاهاي-فيسبي. وتشمل الدفوع الشائعة ما يلي:
- أعمال الحرب (القاعدة 2(هـ)) والأعداء العامون (القاعدة 2(و)): ويُحتج بهما عندما يُشتبه في أن الاختراق السيبراني صادر عن دولة قومية معادية أو جهة تنفذ تهديدات متقدمة ومستمرة (APT) مدعومة من دولة.
- العيوب الكامنة التي لا يمكن اكتشافها بالعناية الواجبة (القاعدة 2(ص)): ويُحتج بها في حالات الثغرات المستحدثة غير المعروفة سابقًا (زيرو داي)، حيث تستغل الجهات الخبيثة ثغرات أمنية غير موثقة لم يكن قد توفر لها بعد أي تصحيح برمجي تجاري أو توقيع وقائي.
- أي سبب آخر ينشأ دون خطأ (البند Q، القاعدة 2(ق)): ويتطلب من الناقل تحمّل العبء القانوني الصعب المتمثل في إثبات أن الخطأ الفعلي للناقل أو علمه به، أو خطأ أو إهمال وكلائه أو تابعيه، لم يسهم في وقوع الخسارة.
ومع ذلك، تظل البوابة القضائية لهذه الحصانات متمثلة في الواجب غير القابل للتفويض المنصوص عليه في المادة الثالثة، القاعدة 1. وكما استقر بشكل راسخ في قضية ماكسين فوتوير ضد الحكومة الكندية للملاحة التجارية (1959)، فإن الامتثال لالتزام بذل العناية الواجبة يُعد شرطًا مسبقًا مطلقًا للاحتجاج بالحصانات المدرجة في المادة الرابعة، القاعدة 2. وإذا أثبت مدعي البضائع أن شبكة تشغيلية غير محدّثة، أو غياب أمن النقاط الطرفية الأساسية، أو إهمال جسيم من جانب الطاقم فيما يتعلق باستخدام وسائط التخزين قد أسهم في حدوث الاختراق الأمني، فإن الملاذات الآمنة القانونية للناقل تنهار.
التأمين البحري وشرط استثناء الهجمات السيبرانية الصادر عن معهد التأمين
إن التداعيات التأمينية للمخاطر السيبرانية البحرية حادة بالقدر ذاته. وتاريخيًا، استخدم سوق الاكتتاب "شرط استثناء الهجمات السيبرانية الصادر عن معهد التأمين" (CL 380)، وهو حكم استبعادي صُمم لإقصاء المطالبات المتعلقة بالهجمات السيبرانية من بوالص التأمين التقليدية على هيكل السفينة وآلاتها (H&M) وبوالص الحماية والتعويض (P&I). وينص الشرط CL 380 على أنه لا يجوز بأي حال من الأحوال أن يغطي هذا التأمين الخسارة أو الضرر أو المسؤولية أو النفقات الناجمة بشكل مباشر أو غير مباشر عن استخدام أي حاسوب أو نظام حاسوبي أو برنامج حاسوبي أو شيفرة خبيثة أو فيروس حاسوبي أو عملية، أو التي ساهم فيها أو نتجت عنه، كوسيلة لإلحاق الأذى.
وقد أدى إدراج الشرط CL 380 إلى ترك مالكي السفن ومشغلي محطات الموانئ عرضة لفجوات تغطية شديدة. فإذا نشر فاعل متطور برمجيات خبيثة لتعطيل الشبكة اللوجستية لميناء ما، مما أسفر عن خسائر بملايين الدولارات جراء رسوم التأخير، وتصادم الرافعات المادية، وانقطاع سلسلة التوريد، كانت البوالص التقليدية تحتج بالشرط CL 380 لرفض التعويض. واستجابةً لذلك، انتقل مكتتبو التأمين المعاصرون، مسترشدين إلى حد كبير بأُطر جمعية سوق لويدز (LMA) مثل البندين LMA5402 وLMA5403، نحو بوالص تأكيدية لتغطية المخاطر السيبرانية. وتميز هذه الصكوك الأحدث بوضوح بين العمليات السيبرانية المستخدمة كأسلحة حرب وبين الابتزاز السيبراني أو برامج الفدية الإجرامية، موازنةً بذلك معايير التغطية مع اشتراط الامتثال الموثق للمتطلبات الأمنية السيبرانية الواردة في المدونة الدولية لأمن السفن والمرافق المينائية (ISPS) والمدونة الدولية للإدارة الآمنة (ISM).
الغموض في الاختصاص القضائي في المياه الأرخبيلية والساحلية
يؤدي تطبيق اتفاقية الأمم المتحدة لقانون البحار على التدخلات الرقمية غير الحركية إلى نشوء توترات معقدة في الاختصاص القضائي فيما يتعلق بسيادة الدول الساحلية على مناطقها البحرية. ويُعد نظام المرور البريء، المدون في المواد من 17 إلى 26 من الاتفاقية، حجر الزاوية في السيطرة الساحلية.
تنص المادة 19(1) من اتفاقية الأمم المتحدة لقانون البحار على أن المرور يكون بريئاً ما دام لا يخل بسلم الدولة الساحلية أو بنظامها العام أو بأمنها. وتُعدّد المادة 19(2) أنشطة محددة تجعل المرور غير بريء، ومنها:
- أي عمل يهدف إلى جمع معلومات تضر بدفاع الدولة الساحلية أو أمنها (المادة 19(2)(ج)).
- أي عمل دعائي يهدف إلى الإضرار بدفاع الدولة الساحلية أو أمنها (المادة 19(2)(د)).
- أي عمل تلويث متعمد وجسيم يتعارض مع هذه الاتفاقية (المادة 19(2)(ح)).
- أي عمل يهدف إلى تعطيل أي أنظمة اتصالات أو أي مرافق أو منشآت أخرى تابعة للدولة الساحلية (المادة 19(2)(ك)).
وتنظم الفقرة الفرعية (ك) العمليات السيبرانية البحرية بشكل مباشر. فإذا قامت سفينة أجنبية تعبر البحر الإقليمي لدولة ما بتفعيل منظومات الحرب الإلكترونية، أو تعطيل شبكات الاتصالات الخلوية الساحلية المحلية، أو إطلاق برمجيات خبيثة عبر الشبكات المحلية اللاسلكية لمنشأة ميناء قريبة، فإن السفينة تفقد فوراً حقها في المرور البريء. وبناءً على ذلك، يحق قانونياً للدولة الساحلية، بموجب المادة 25(1) من اتفاقية الأمم المتحدة لقانون البحار، اتخاذ الخطوات اللازمة في بحرها الإقليمي لمنع المرور غير البريء، بما يشمل الاعتراض الإلكتروني، والصعود المادي إلى متن السفينة، وتغيير مسارها، والاحتجاز الرسمي.
غير أن غموضاً قانونياً كبيراً ينشأ عندما تعبر سفينة تجارية البحر الإقليمي وهي تؤدي دون علمها دور عقدة مصابة ضمن شبكة روبوتات دولية. فإذا اختُطف طرف اتصال ساتلي تابع لسفينة عن بُعد على يد أطراف ثالثة دون علم القبطان أو الطاقم، واستُخدم هذا الطرف كمنصة انطلاق لشن عمليات حجب الخدمة ضد المنشآت البحرية، فهل تفقد السفينة حق المرور البريء؟ يشير التحليل النصي الصارم للمادة 19(2) إلى وجود شرط التعمد، إذ تشير الفقرة مراراً إلى عمل "يهدف" إلى إحداث نتائج محظورة. وإذا لم يكن مالك السفينة وطاقمها على علم بهذا الاختراق، فإن المرور المادي نفسه يفتقر إلى التدخل المتعمد، مما يضع الحادث في منطقة رمادية قانونية كثيراً ما تثير احتكاكات دبلوماسية بين دول العلم والدول الساحلية.
الآفاق التحكيمية الدولية والتحديات المتعلقة بالأدلة
مع تزايد وتيرة الاختراقات السيبرانية المدعومة من الدول وتلك ذات الطابع الإجرامي، ستُكلَّف مؤسسات التحكيم الدولية والهيئات القضائية حتماً بالفصل في المطالبات البحرية المترتبة عليها. ويعتمد إطار تسوية النزاعات المنصوص عليه في الجزء الخامس عشر من اتفاقية الأمم المتحدة لقانون البحار — والذي يضم المحكمة الدولية لقانون البحار، ومحكمة العدل الدولية، وهيئات التحكيم المنشأة وفقاً للمرفق السابع — اعتماداً كبيراً على معايير إثبات صارمة.
في قضايا مثل تحكيم بحر الصين الجنوبي (جمهورية الفلبين ضد جمهورية الصين الشعبية) (2016)، تناولت هيئات التحكيم وقائع معقدة ومتطورة من الناحية التكنولوجية. وفي عمليات التحكيم المستقبلية التي تتضمن اعتداءات سيبرانية بحرية، سيكون إثبات نسبة الفعل والعلاقة السببية المباشرة أمرًا بالغ الأهمية. ونادرًا ما تقبل المحاكم الدولية بإثبات الإدانة استنادًا إلى قرائن رقمية ظرفية فقط أو إلى ملخصات استخباراتية مجهولة المصدر صادرة عن دول.
وعلى الأطراف المتقاضية التي تسعى للحصول على سبل انتصاف أمام المحكمة الدولية لقانون البحار أو هيئة تحكيم مشكّلة بموجب المرفق السابع أن تثبت بالأدلة الجنائية الرقمية سلسلة العلاقة السببية للهجوم السيبراني وصولًا إلى الدولة المدعى عليها بوضوح قاطع، بما يفي بعبء الإثبات المطلوب في الاجتهاد القضائي الدولي.
يُوصف معيار الإثبات الذي تطبقه محكمة العدل الدولية في القضايا المتعلقة بمسؤولية الدول عن الاستخدام غير المشروع للقوة تقليديًا بأنه أدلة واضحة ومقنعة. ويُعد تقديم مثل هذا الإثبات أمرًا بالغ الصعوبة بطبيعته عند الفصل في شيفرات خبيثة جرى تجميعها عبر سلاسل وكلاء ديناميكية وشبكات توجيه مُبهَمة. وإذا عُرضت على هيئة تحكيم مشكّلة بموجب الملف السابع شهادات خبراء متعارضة بشأن مصدر ثغرة برمجية، فقد تواجه صعوبة في إصدار حكم حاسم، مما يُبرز الحاجة الملحة إلى قواعد إثبات موحدة تنظم الأدلة الجنائية الرقمية في النزاعات البحرية ضمن إطار القانون الدولي العام.
نحو اجتهاد قضائي سيبراني منسجم في قانون البحار
لقد تفوق التوسع في رقمنة الصناعة البحرية على التطور التدريجي للنظم القانونية التقليدية. وفي حين تحتفظ التعريفات المادية الواردة في اتفاقية الأمم المتحدة لقانون البحار وقواعد لاهاي-فيسبي والمدونة الدولية لأمن السفن والمرافق المرفئية بفائدتها الهيكلية، فإنها يجب أن تُفسَّر تفسيرًا ديناميكيًا للحفاظ على فاعليتها القانونية. ولم يعد من الممكن التعامل مع الاضطرابات السيبرانية بوصفها مجرد استثناءات شاذة أو ظواهر غير ملموسة تخرج عن نطاق القانون البحري؛ بل إنها تمثل مجالًا نشطًا ومستمرًا للصراع التشغيلي والمسؤولية الصناعية.
ولتجنب التجزؤ في الاختصاص القضائي، يجب على المجتمع البحري الدولي إرساء قواعد واضحة وملزمة. ويوفر إدراج المنظمة البحرية الدولية الحاسم لإدارة المخاطر السيبرانية في المدونة الدولية للإدارة السلامة بموجب القرار MSC.428(98) نموذجًا تنظيميًا قيمًا، لكن نجاحه العملي يتطلب إنفاذًا عالميًا موحدًا من جانب سلطات رقابة دولة الميناء. وفي الوقت ذاته، يجب اعتماد تفسير تطوري لاتفاقية قمع الأعمال غير المشروعة الموجهة ضد سلامة الملاحة البحرية واتفاقية الأمم المتحدة لقانون البحار لتأكيد أن التدخل الرقمي في البنى التحتية للملاحة واستخدام الشيفرات الخبيثة ضد السفن يشكلان انتهاكًا للنظام البحري الدولي القائم على القواعد.
وإلى أن تتبلور معايير قضائية موحدة، يتحمل ملاك السفن ومشغلو محطات الموانئ وإدارات دول العلم المسؤولية القانونية عن ممارسة العناية الواجبة بشكل استباقي. ففي القانون الدولي، لا ينفي غياب العنف المادي أثناء حدوث خرق أمني مسؤولية الدولة؛ وفي القانون الخاص، لا تُبرر تعقيدات الأكواد البرمجية الحديثة عدم صلاحية السفينة للملاحة. ويتوقف الصمود القانوني للنطاق البحري العالمي على التوفيق بين المفاهيم التقليدية للسيادة البحرية والنقل والسلامة، وبين التعقيدات الواقعية لبنية رقمية مترابطة.
Comments
No comments yet.