समुद्री क्षेत्राधिकार में साइबर घुसपैठ: अंतरराष्ट्रीय कानून, राज्य की जिम्मेदारी और दायित्व व्यवस्थाएं
राज्य-प्रायोजित साइबर घुसपैठ, रैंसमवेयर और इलेक्ट्रॉनिक स्पूफिंग कैसे UNCLOS, ISPS कोड और नौसेना दायित्व की सीमाओं की परीक्षा लेते हैं, इसकी एक विस्तृत कानूनी जांच।
वैश्विक समुद्री रसद में डिजिटल स्वचालन के एकीकरण ने समुद्री कानून की स्थानिक और क्षेत्राधिकार संबंधी आधारभूत मान्यताओं को व्यवस्थित रूप से पुनर्गठित कर दिया है। आधुनिक वाणिज्यिक जहाज़ और समुद्री टर्मिनल अब भौतिक जलराशियों पर संचालित होने वाली अलग-थलग यांत्रिक प्रणालियों के रूप में कार्य नहीं करते; बल्कि वे जटिल साइबर-भौतिक संरचनाएँ हैं। जहाज़ों पर लगी परिचालन प्रौद्योगिकी (OT)—जिसमें इलेक्ट्रॉनिक चार्ट डिस्प्ले एंड इंफॉर्मेशन सिस्टम (ECDIS), स्वचालित बैलास्ट नियंत्रण तंत्र, विभेदक ग्लोबल नेविगेशन सैटेलाइट सिस्टम (GNSS) ट्रांसीवर और एकीकृत ब्रिज सिस्टम शामिल हैं—निरंतर उपग्रह अपलिंक के माध्यम से तटीय अधीक्षकों, टर्मिनल परिचालन प्रणालियों और स्वचालित बंदरगाह रसद केंद्रों से जुड़ी हुई है। यद्यपि यह संरचना आपूर्ति श्रृंखला की दक्षता को अधिकतम करती है, फिर भी यह दुर्भावनापूर्ण साइबर घुसपैठ के प्रति अस्तित्वगत कमज़ोरियाँ उत्पन्न करती है।
समुद्री परिवहन बुनियादी ढाँचों के विरुद्ध निर्देशित साइबर अभियान एक विविध प्ररूपी स्पेक्ट्रम में प्रकट होते हैं। इनका दायरा उन व्यापक रैनसमवेयर हमलों से लेकर, जो कंटेनर टर्मिनल की सुपरवाइज़री कंट्रोल एंड डेटा एक्विज़िशन (SCADA) प्रणालियों को निष्क्रिय कर देते हैं, ऑटोमैटिक आइडेंटिफिकेशन सिस्टम (AIS) डेटा की सूक्ष्म स्पूफिंग और जहाज़ों पर लगे प्रोग्रामेबल लॉजिक कंट्रोलर (PLC) के लक्षित हेरफेर तक फैला हुआ है। इन बाधाओं की गंभीरता के बावजूद, समुद्री मामलों को नियंत्रित करने वाला विधिक ढाँचा अभी भी मुख्यतः उन्नीसवीं और बीसवीं सदी की भौतिक अवधारणाओं पर ही आधारित है। संयुक्त राष्ट्र समुद्री कानून अभिसमय (UNCLOS), समुद्र में जीवन की सुरक्षा के लिए अंतर्राष्ट्रीय अभिसमय (SOLAS) और माल वहन की पारंपरिक व्यवस्थाओं की परिकल्पना मूर्त जलयानों, गतिज शत्रुताओं और समुद्र के भौतिक खतरों को विनियमित करने के लिए की गई थी। इन पारंपरिक उपकरणों को गैर-गतिज, सीमाहीन और प्रायः अज्ञात स्रोत वाले डिजिटल हस्तक्षेपों पर लागू करना सार्वजनिक अंतर्राष्ट्रीय कानून, नौसैनिक युद्ध कानून और निजी समुद्री देयता के क्षेत्र में जटिल न्यायशास्त्रीय चुनौतियाँ पैदा करता है।
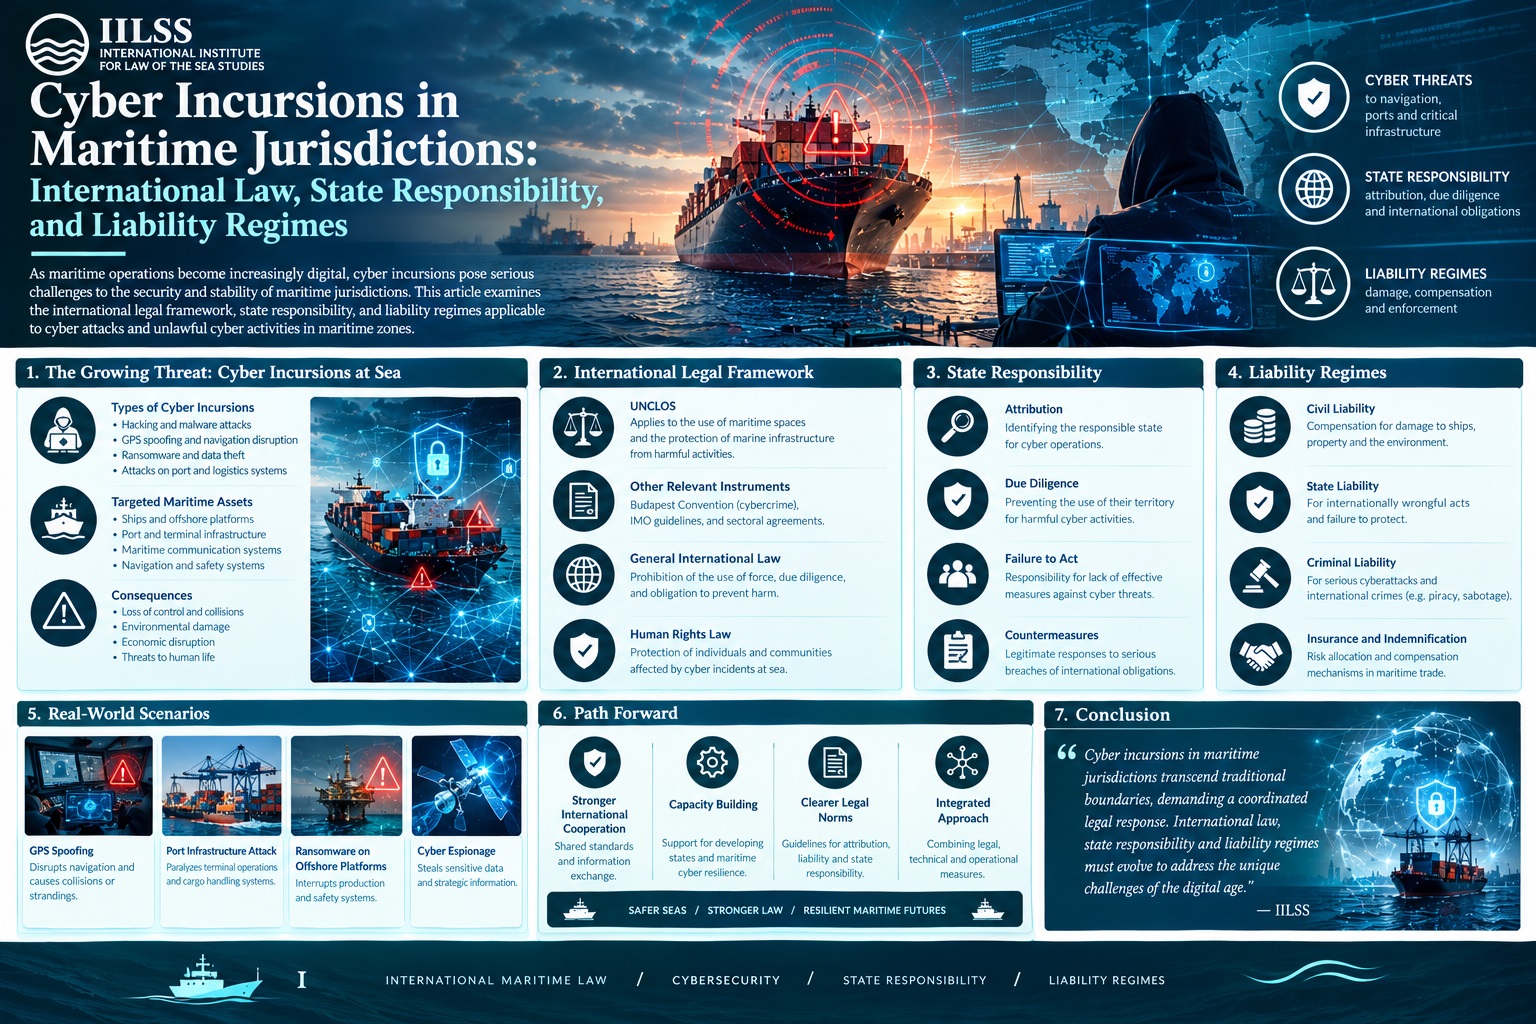
साइबर युद्ध में गतिज सीमा और राज्य का दायित्व
सार्वजनिक अंतरराष्ट्रीय विधि में प्राथमिक दुविधा संयुक्त राष्ट्र चार्टर की जस एड बेलम रूपरेखा के अंतर्गत किसी साइबर घुसपैठ के वर्गीकरण से संबंधित है। संयुक्त राष्ट्र चार्टर का अनुच्छेद 2(4) किसी भी राज्य की क्षेत्रीय अखंडता या राजनीतिक स्वतंत्रता के विरुद्ध बल प्रयोग या उसके खतरे पर रोक लगाता है। पारंपरिक व्याख्याओं ने बल की अवधारणा को भौतिक सशस्त्र हिंसा से जोड़कर देखा है। हालाँकि, अंतरराष्ट्रीय न्यायालय (ICJ) ने परमाणु हथियारों के खतरे या उपयोग की वैधता (1996) पर अपनी ऐतिहासिक सलाहकार राय में इस बात पर बल दिया कि चार्टर के प्रावधान बल के किसी भी उपयोग पर लागू होते हैं, चाहे इसके लिए कोई भी हथियार इस्तेमाल किया गया हो। यह सिद्धांत स्थापित करता है कि आक्रमण का माध्यम—चाहे वह भौतिक विस्फोटक हों या विनाशकारी कंप्यूटर कोड—किसी कार्रवाई को अंतरराष्ट्रीय कानूनी जाँच से मुक्त नहीं रखता।
यह मूल्यांकन करने का मानदंड कि कोई डिजिटल अभियान बल के गैर-कानूनी उपयोग की सीमा को पार करता है या नहीं, निकारागुआ में और उसके विरुद्ध सैन्य और अर्धसैनिक गतिविधियाँ (निकारागुआ बनाम संयुक्त राज्य अमेरिका) (1986) मामले में ICJ द्वारा प्रतिपादित पैमाने और प्रभाव सिद्धांत में निहित है। इस सिद्धांत के तहत, गैर-भौतिक उपायों को चार्टर के अनुच्छेद 51 के अंतर्गत बल प्रयोग या सशस्त्र हमले के रूप में योग्य ठहरने हेतु पारंपरिक भौतिक सशस्त्र हमले के समकक्ष पैमाने और गंभीरता वाले परिणाम उत्पन्न करने होंगे। इस परीक्षण को समुद्री रसद पर लागू करते हुए, यदि कोई साइबर घुसपैठ किसी अल्ट्रा-लार्ज कंटेनर पोत के बैलास्ट नियंत्रण तर्क में बदलाव करती है, जिससे किसी संकीर्ण जलमार्ग में विनाशकारी संरचनात्मक विफलता, पलटना और जान-माल की हानि होती है, तो यह स्पष्ट रूप से बल प्रयोग की सीमा को पूरा करता है। इसके विपरीत, डिजिटल टोह, किसी बंदरगाह प्राधिकरण डेटाबेस के विरुद्ध इलेक्ट्रॉनिक जासूसी, या टर्मिनल बिलिंग सॉफ़्टवेयर में अस्थायी व्यवधान सामान्यतः इस रेखा से नीचे आते हैं, और इसके बजाय गैर-कानूनी हस्तक्षेप के विवादास्पद दायरे में आते हैं।
क्या किसी बंदरगाह पर साइबर हमला अनुच्छेद 51 को सक्रिय कर सकता है?
संयुक्त राष्ट्र चार्टर के अनुच्छेद 51 के तहत, यदि किसी सदस्य राज्य के विरुद्ध सशस्त्र हमला (agression armée) होता है, तो व्यक्तिगत या सामूहिक आत्मरक्षा का एक सहज अधिकार उत्पन्न होता है। आवश्यक कानूनी प्रश्न यह है कि क्या किसी महत्वपूर्ण बंदरगाह सुविधा का व्यवस्थित, डिजिटल पक्षाघात, भौतिक विनाश या प्रारंभिक भौतिक प्रभाव के बिना, कानूनी रूप से सशस्त्र हमला माना जा सकता है। यदि कोई शत्रु राज्य लिक्वीफाइड नेचुरल गैस (LNG) टर्मिनलों के शीतलन तंत्र को निष्क्रिय करने के लिए मैलवेयर का उपयोग करता है या किसी प्रमुख गहरे जल वाले बंदरगाह के वितरित नियंत्रण तंत्र को अधिभावी कर देता है, जिससे श्रृंखलाबद्ध औद्योगिक अग्निकांड, संदूषण और सामूहिक हताहत होते हैं, तो निकारागुआ निर्णय का पैमाने और प्रभाव का परीक्षण पूरी तरह से संतुष्ट हो जाता है। ऐसी चरम परिस्थितियों में, पीड़ित राज्यों के पास अनुच्छेद 51 को लागू करने और आवश्यक तथा आनुपातिक प्रत्युत्तर उपाय अपनाने, जिसमें संभावित रूप से भौतिक हमले भी शामिल हो सकते हैं, के लिए एक रक्षा योग्य कानूनी आधार मौजूद होता है।
मुख्य चुनौती तब सामने आती है जब किसी साइबर हमले से किसी राज्य की समुद्री आपूर्ति श्रृंखलाएँ भंग हो जाती हैं और उसकी अर्थव्यवस्था को विनाशकारी रूप से पंगु कर दिया जाता है, बिना प्रत्यक्ष भौतिक जनहानि या संरचनात्मक पतन के। एक ऐसी परिस्थिति पर विचार करें जहाँ कोई राज्य-प्रायोजित खतरा समूह प्रमुख इंटरमॉडल ट्रांसशिपमेंट केंद्रों के विरुद्ध समन्वित डिनायल-ऑफ़-सर्विस और फर्मवेयर-ब्रिकिंग अभियान चलाता है, जिससे कंटेनर यातायात सप्ताहों तक ठप हो जाता है। यद्यपि तटीय राज्य को होने वाली आर्थिक क्षति किसी भौतिक नौसैनिक नाकाबंदी के बराबर या उससे अधिक हो सकती है, फिर भी प्रमुख अंतरराष्ट्रीय न्यायशास्त्र—जैसा कि आईसीजे द्वारा निकारागुआ और ऑयल प्लेटफ़ॉर्म्स (इस्लामी गणराज्य ईरान बनाम संयुक्त राज्य अमेरिका) (2003) के निर्णयों में परिलक्षित होता है—विशुद्ध आर्थिक दबाव और सशस्त्र हमलों के बीच एक कठोर विभाजन बनाए रखता है।
ऑयल प्लेटफ़ॉर्म्स मामले में आईसीजे ने यह माना कि सशस्त्र लड़ाकों को शामिल करने वाली कार्रवाइयाँ भी स्वाभाविक रूप से आत्मरक्षा को प्रेरित करने वाले सशस्त्र हमले के रूप में योग्य नहीं होतीं, जब तक कि वे गंभीरता और इरादे के महत्वपूर्ण मानदंडों को पूरा न करें। इस तर्क को साइबरस्पेस पर लागू करने से यह स्पष्ट होता है कि मात्र व्यावसायिक बाधा, चाहे सकल घरेलू उत्पाद के लिए कितनी भी विनाशकारी क्यों न हो, स्वतः अनुच्छेद 51 के तहत बल प्रयोग का एकतरफा अधिकार प्रदान नहीं करती।
जो मामले सशस्त्र हमले की सीमा तक नहीं पहुँचते, उनमें तटीय राज्यों को अंतरराष्ट्रीय विधि आयोग के 'अंतरराष्ट्रीय स्तर पर अवैध कृत्यों के लिए राज्यों की जिम्मेदारी संबंधी अनुच्छेद' (ARSIWA) में संहिताबद्ध राज्य जिम्मेदारी के ढाँचे के भीतर कार्य करना होगा। जब किसी बंदरगाह सुविधा के विरुद्ध दुर्भावनापूर्ण साइबर अभियान हस्तक्षेप न करने के सिद्धांत का उल्लंघन करता है या मेज़बान राज्य की क्षेत्रीय संप्रभुता का अतिक्रमण करता है, तो पीड़ित राज्य कानूनी रूप से ARSIWA के अनुच्छेद 49 से 54 के तहत प्रतिउपायों तक ही सीमित रहता है। प्रतिउपाय पूर्णतः गैर-बलप्रयोगपूर्ण होने चाहिए, जिम्मेदार राज्य के विरुद्ध निर्देशित होने चाहिए, और आनुपातिकता की आवश्यकता का कड़ाई से पालन करते हुए केवल इस उद्देश्य से होने चाहिए कि अपराधी संप्रभु राज्य अपने अंतरराष्ट्रीय दायित्वों का पुनः अनुपालन करने के लिए प्रेरित हो सके।
UNCLOS के तहत आरोपण मानक और उचित तत्परता
सार्वजनिक अंतरराष्ट्रीय विधि में उपचारों की व्यावहारिकता मूलतः कानूनी आरोपण पर निर्भर करती है। एआरएसआईडब्ल्यूए (ARSIWA) के तहत, किसी आचरण को राज्य के प्रति आरोपणीय माना जाता है यदि वह उस राज्य के किसी अंग (अनुच्छेद 4) या उसके निर्देशों, निदेशन या नियंत्रण के अधीन कार्य करने वाले व्यक्तियों (अनुच्छेद 8) द्वारा किया गया हो। समुद्री साइबर संघर्षों में, राज्य प्रायः प्रॉक्सी, देशभक्त हैकर समूहों या निजी सुरक्षा ठेकेदारों के माध्यम से कार्य करते हैं, जिससे वे उचित इनकार की स्थिति बना लेते हैं। अनुच्छेद 8 के तहत आरोपण का अंतरराष्ट्रीय कानूनी मानक आज भी अत्यंत कठिन बना हुआ है। आईसीजे ने निकारागुआ मामले में प्रभावी नियंत्रण परीक्षण की पुष्टि की, जिसमें यह सिद्ध करना आवश्यक होता है कि राज्य ने उस विशिष्ट परिचालनात्मक कृत्य पर प्रत्यक्ष नियंत्रण का प्रयोग किया था जिसके कारण गलत उल्लंघन उत्पन्न हुआ। यद्यपि पूर्व यूगोस्लाविया के लिए अंतरराष्ट्रीय आपराधिक न्यायाधिकरण (आईसीटीवाई) ने सशस्त्र संघर्षों को योग्य ठहराने के लिए प्रॉसिक्यूटर बनाम दुश्को तादिच (1999) में समग्र नियंत्रण की अपेक्षाकृत निम्न सीमा प्रस्तुत की थी, आईसीजे ने नरसंहार अपराध की रोकथाम और दंड के अभिसमय का लागूकरण (बोस्निया और हर्ज़ेगोविना बनाम सर्बिया और मोंटेनेग्रो) (2007) में स्पष्ट रूप से कठोर प्रभावी नियंत्रण सिद्धांत को बरकरार रखा।
चूँकि समुद्री साइबर हमले का फोरेंसिक पदचिह्न प्रायः अनाम ऑनलाइन कर्ताओं पर प्रभावी नियंत्रण के कठोर मानक को स्थापित करने में विफल रहता है, इसलिए एक वैकल्पिक सैद्धांतिक मार्ग उचित तत्परता की विफलता पर केंद्रित होता है। कॉर्फू चैनल मामले (1949) में आईसीजे के ऐतिहासिक निर्णय पर आधारित, राज्यों का यह सकारात्मक दायित्व है कि वे जानबूझकर अपने क्षेत्र का उपयोग अन्य राज्यों के अधिकारों के विपरीत कार्यों के लिए न होने दें। समुद्री संदर्भ में, यह दायित्व यूएनसीएलओएस के अनुच्छेद 94 में प्रतिबिंबित होता है, जो यह अनिवार्य करता है कि प्रत्येक ध्वज राज्य उन जहाजों पर, जो उसका ध्वज फहराते हैं, प्रशासनिक, तकनीकी और सामाजिक मामलों में अपनी अधिकारिता और नियंत्रण का प्रभावी रूप से प्रयोग करेगा।
- ध्वज राज्य की निष्क्रियता: यदि कोई राज्य अपने पंजीकृत बेड़े के भीतर निजी साइबर युद्ध इकाइयों या समझौताग्रस्त जहाज-स्थित स्वायत्त नेटवर्क को संचालित होने देता है और बुनियादी पर्यवेक्षी ढाँचे को लागू करने में विफल रहता है, तो वह अंतरराष्ट्रीय विधि के तहत अपने प्राथमिक प्रक्रियात्मक दायित्वों का उल्लंघन करता है।
- तटीय और पत्तन राज्य की उचित तत्परता: एम/वी वर्जीनिया जी (पनामा/गिनी-बिसाऊ) (2014) में, समुद्री विधि के लिए अंतरराष्ट्रीय न्यायाधिकरण (आईटीएलओएस) ने तटीय राज्यों की परिचालनात्मक क्षमता पर प्रकाश डाला, जिसे सादृश्य द्वारा इस कर्तव्य तक विस्तारित किया जा सकता है कि स्वचालित टर्मिनलों पर इलेक्ट्रॉनिक इंटरफ़ेस को सीमा-पार अवसंरचना समझौतों के लिए मंच बनने से सुरक्षित रखा जाए।
- उपसागरीय केबल की अखंडता: ध्वज राज्यों का पनडुब्बी दूरसंचार केबलों — जो समुद्री संपर्क का समर्थन करने वाली मूल भौतिक अवसंरचना हैं — के संबंध में दायित्व है, जो यूएनसीएलओएस के अनुच्छेद 113 और 114 के अनुसार है, और जिसमें डिजिटल जीवनरेखाओं को काटने या उनमें छेड़छाड़ करने वाले जहाजों के विरुद्ध दंडात्मक प्रतिबंधों की माँग की गई है।
ISPS संहिता साइबर सुरक्षा को कैसे विनियमित करती है?
सहस्राब्दी के आरंभ के बाद उत्पन्न असममित सुरक्षा जोखिमों के जवाब में, अंतर्राष्ट्रीय समुद्री संगठन (IMO) ने SOLAS अध्याय XI-2 में संशोधन किया और अंतर्राष्ट्रीय पोत और बंदरगाह सुविधा सुरक्षा (ISPS) संहिता को अपनाया। मुख्य रूप से समुद्री डकैती, समुद्री आतंकवाद और वाणिज्यिक जहाज़ों को हथियार के रूप में इस्तेमाल किए जाने जैसे प्रत्यक्ष खतरों को कम करने के लिए परिकल्पित ISPS संहिता की कानूनी व्यवस्था का विस्तार क्रमिक रूप से साइबर क्षेत्र को संबोधित करने के लिए किया गया है।
ISPS संहिता के परिचालन ढांचे के लिए आवश्यक है कि शिपिंग कंपनियां और बंदरगाह सुविधाएं व्यापक सुरक्षा मूल्यांकन करें और प्रमाणित परिचालन योजनाओं—पोत सुरक्षा योजना (SSP) तथा बंदरगाह सुविधा सुरक्षा योजना (PFSP)—को बनाए रखें। ये ढांचे तीन क्रमिक सुरक्षा स्तरों में अनिवार्य सुरक्षात्मक उपायों को लागू करते हैं। वर्षों तक, समुद्री प्रशासनों ने साइबर खतरों को ISPS संहिता के भौतिक दायरे से अलग माना। हालांकि, IMO ने Maritime Cyber Risk Management in Safety Management Systems शीर्षक वाले संकल्प MSC.428(98) को परिपत्र MSC-FAL.1/Circ.3 के साथ अपनाकर इस अंतर को व्यवस्थित रूप से पाट दिया।
संकल्प MSC.428(98) साइबर जोखिम प्रबंधन को अंतर्राष्ट्रीय सुरक्षा प्रबंधन (ISM) संहिता द्वारा शासित अनिवार्य सुरक्षा प्रबंधन प्रणालियों (SMS) में औपचारिक रूप से एकीकृत करके परिचालन परिदृश्य को मौलिक रूप से बदल देता है। 1 जनवरी, 2021 से शुरू होकर, पोत संचालकों के लिए यह कानूनी रूप से अनिवार्य हो गया कि वे ISM संहिता के तहत अपने आधारभूत सुरक्षा ऑडिट में साइबर स्वच्छता और खतरा शमन प्रोटोकॉल को शामिल करें। इसके परिणामस्वरूप, साइबर भेद्यता को अब केवल एक स्थानीयकृत आईटी समस्या के रूप में नहीं माना जाता। इसके बजाय, इसे SOLAS अध्याय IX और अध्याय XI-2 के तहत भौतिक समुद्री सुरक्षा और संरक्षा के एक अंतर्निहित तत्व के रूप में संहिताबद्ध किया गया है।
| नियामक साधन | प्राथमिक क्षेत्राधिकार केंद्र | अनिवार्य साइबर प्रावधान | प्रवर्तन तंत्र |
|---|---|---|---|
| SOLAS अध्याय XI-2 / ISPS संहिता | जहाजों, चालक दल और बंदरगाह इंटरफेस की सुरक्षा | पोर्ट फैसिलिटी सिक्योरिटी असेसमेंट (PFSA) और पोर्ट फैसिलिटी सिक्योरिटी प्लान (PFSP) के माध्यम से निहित; IMO संशोधनों के तहत परिचालन प्रणालियों को स्पष्ट रूप से शामिल करता है। | पोर्ट स्टेट कंट्रोल (PSC) निरीक्षण; बंदरगाह में प्रवेश से इनकार; गैर-अनुपालनकारी जहाजों की नज़रबंदी। |
| ISM संहिता (IMO संकल्प MSC.428(98)) | व्यवस्थित जहाज सुरक्षा और परिचालन जोखिम प्रबंधन | परिचालन तकनीक और आईटी दोनों में सुरक्षा प्रबंधन प्रणालियों (SMS) में समुद्री साइबर जोखिम प्रबंधन के एकीकरण को अनिवार्य बनाता है। | डॉक्यूमेंट ऑफ कॉम्प्लायंस (DOC) और सेफ्टी मैनेजमेंट सर्टिफिकेट (SMC) का सत्यापन; ऑडिट में विफलता पर जहाज को रोक दिया जाता है। |
| SUA अभिसमय (1988/2005) | गैरकानूनी कार्यों और समुद्री आतंकवाद का दमन | अनुच्छेद 3 और 3bis समुद्री नेविगेशन सुविधाओं को नुकसान पहुंचाने या जहाज को हथियार के रूप में इस्तेमाल करने को अपराध घोषित करते हैं, जिसमें विनाशकारी डिजिटल घुसपैठ भी शामिल है। | सार्वभौमिक क्षेत्राधिकार ढांचा; प्रत्यर्पण-या-अभियोजन (aut dedere aut judicare) की बाध्यताएं। |
| NIS 2 निर्देश (EU 2022/2555) | EU जलक्षेत्र के भीतर महत्वपूर्ण बुनियादी ढांचे की लचीलापन क्षमता | शिपिंग और बंदरगाह संचालकों पर कठोर आधारभूत साइबर सुरक्षा प्रोटोकॉल, घटना रिपोर्टिंग की समय-सीमा और आपूर्ति श्रृंखला की जांच लागू करता है। | €10 मिलियन या वैश्विक कारोबार का 2% तक के प्रशासनिक जुर्माने; कार्यकारी नेतृत्व के लिए प्रत्यक्ष प्रबंधकीय दायित्व। |
इस विकसित हो रहे ढांचे के तहत, एक एकीकृत इंजन मॉनिटरिंग नेटवर्क के भीतर मौजूद अशोधित सॉफ़्टवेयर भेद्यता सीधे तौर पर किसी जहाज की नियामक स्थिति को प्रभावित करती है। यदि कोई नामित मान्यता प्राप्त सुरक्षा संगठन (RSO) या पोर्ट स्टेट कंट्रोल (PSC) निरीक्षक यह स्थापित करता है कि किसी जहाज ने महत्वपूर्ण सुरक्षा पैच की उपेक्षा की है, उसके पास बिना प्रमाणीकरण वाले सैटेलाइट टर्मिनल हैं, या वह अपने ECDIS हार्डवेयर में डिफ़ॉल्ट प्रशासनिक पासवर्ड बनाए हुए है, तो उस जहाज को SOLAS का अनुपालन न करने वाला माना जा सकता है। व्यवहार में, यह गैर-अनुपालन बंदरगाह राज्य को SOLAS विनियम XI-2/9 के तहत हस्तक्षेप की शक्तियों का प्रयोग करने का अधिकार देता है, जिसमें जहाज की नज़रबंदी, बंदरगाह सुविधा में प्रवेश से इनकार, या आंतरिक जलक्षेत्र से तत्काल निष्कासन शामिल है।
SUA अभिसमय और साइबर तोड़फोड़ का अपराधीकरण
जहाँ सार्वजनिक अंतरराष्ट्रीय विधि संप्रभु राज्यों के कार्यों को विनियमित करती है, वहीं साइबर भाड़े के सैनिकों या अंतरराष्ट्रीय आपराधिक गठजोड़ों के रूप में कार्य करने वाले व्यक्तिगत और गैर-राज्य अभिनेता अंतरराष्ट्रीय आपराधिक विधि के दायरे में आते हैं। समुद्री तोड़फोड़ की कार्रवाइयों से निपटने का मूलभूत साधन समुद्री नौवहन की सुरक्षा के विरुद्ध अवैध कृत्यों के दमन हेतु अभिसमय (एसयूए अभिसमय 1988) है, जिसे इसके 2005 के प्रोटोकॉल द्वारा पर्याप्त रूप से सुदृढ़ किया गया है।
एसयूए अभिसमय का अनुच्छेद 3(1)(a) बल प्रयोग करके या उसके खतरे द्वारा, अथवा किसी अन्य प्रकार की धमकी देकर किसी जहाज़ को अपने अधिकार में लेने या उस पर नियंत्रण स्थापित करने को अपराध मानता है। व्याख्या की मुख्य चुनौती यह है कि क्या ब्रिज वॉचस्टैंडर्स से नौवहन नियंत्रण छीनने के उद्देश्य से किया गया दुर्भावनापूर्ण लॉजिक इंजेक्शन 'अन्य प्रकार की धमकी' शब्दावली की परिधि में आता है। एक कठोर शाब्दिक व्याख्या के लिए मानवीय इच्छा पर दबाव डाले जाने के प्रमाण की आवश्यकता होती है। इसके विपरीत, एक विकासवादी और उद्देश्यपरक दृष्टिकोण—जो संधि विधि पर वियना अभिसमय (वीसीएलटी) के अनुच्छेद 31(1) के अनुरूप है—यह संकेत देता है कि डायनेमिक पोज़िशनिंग सिस्टम्स के अनधिकृत प्रशासनिक ओवरराइड, जो अनैच्छिक मार्ग परिवर्तन का कारण बनते हैं, भौतिक समुद्री डकैती के समकक्ष तरीके से समुद्री संप्रभुता को कमज़ोर करते हैं।
इसके अतिरिक्त, एसयूए अभिसमय का अनुच्छेद 3(1)(d) स्पष्ट रूप से समुद्री नौवहन सुविधाओं को नष्ट करने या उन्हें गंभीर क्षति पहुँचाने, अथवा उनके संचालन में गंभीर बाधा डालने पर रोक लगाता है, यदि ऐसा कोई कृत्य किसी जहाज़ के सुरक्षित नौवहन को खतरे में डालने की संभावना रखता हो। यह प्रावधान इलेक्ट्रॉनिक हस्तक्षेप को स्पष्ट रूप से अपराध की श्रेणी में रखता है। थल-आधारित डिफरेंशियल जीपीएस रेफरेंस स्टेशनों, वेसल ट्रैफिक सर्विस (वीटीएस) रडार प्रतिष्ठानों, या पोर्ट चैनल के स्वचालित बीकनों को लक्षित करने वाले साइबर अभियान इस दायरे में आते हैं। संधि के aut dedere aut judicare (प्रत्यर्पण करो या अभियोजन चलाओ) सिद्धांत के तहत, सदस्य राज्य उन साइबर अपराधियों पर सार्वभौमिक घरेलू आपराधिक क्षेत्राधिकार स्थापित करने के लिए कानूनी रूप से बाध्य हैं, जो उनकी राष्ट्रीयता या साइबर हमले के दौरान उनकी भौगोलिक स्थिति की परवाह किए बिना नौवहन चैनलों को निष्क्रिय कर देते हैं।
समुद्री साइबर हमले के लिए कौन उत्तरदायी है?
निजी समुद्री विधि में, साइबर घटनाएँ टॉर्ट, अनुबंध और समुद्री बीमा व्यवस्थाओं में व्यापक मुकदमेबाज़ी को जन्म देती हैं। जब डिजिटल नेटवर्क विफल होते हैं, जिसके परिणामस्वरूप जहाज़ों का फँसना, टर्मिनल में गतिरोध या माल का खराब होना होता है, तो उत्तरदायित्व का निर्धारण डिजिटल युग के लिए पुनर्व्याख्यायित ऐतिहासिक सिद्धांतों पर निर्भर करता है।
डिजिटल युग में समुद्री यात्रा योग्यता
दीर्घकालिक एडमिरल्टी कानून और हेग-विसबी नियमों के अनुच्छेद III, नियम 1 के तहत, एक सामान्य वाहक यात्रा से पहले और उसके आरंभ में जहाज को समुद्र-योग्य बनाने, जहाज में उचित रूप से चालक दल की व्यवस्था करने, उसे सुसज्जित करने और आपूर्ति प्रदान करने तथा माल की प्राप्ति, परिवहन और संरक्षण के लिए होल्ड को उपयुक्त एवं सुरक्षित बनाने हेतु उचित सावधानी बरतने के लिए बाध्य है। समुद्र-योग्यता का सिद्धांत कभी भी केवल स्टील के ढांचे की संरचनात्मक अखंडता तक सीमित नहीं रहा है; इसमें चालक दल की सक्षमता, मशीनरी की कार्यात्मक पर्याप्तता और नेविगेशन उपकरणों की विश्वसनीयता शामिल है, जैसा कि द एम्स्टेलस्लॉट (1963) और द मैरियन (1984) जैसे मौलिक अंग्रेजी न्यायशास्त्र में प्रदर्शित किया गया है।
आधुनिक परिचालन वातावरण में, साइबर योग्यता समुद्र-योग्यता का एक अनिवार्य घटक है। कोई महासागरीय वाहक जो अपने इलेक्ट्रॉनिक चार्टिंग हार्डवेयर को नियंत्रित करने वाले अप्रचलित, असमर्थित ऑपरेटिंग सिस्टम या कमज़ोर इंजन निगरानी नेटवर्क के साथ किसी जहाज को अंतरराष्ट्रीय जल क्षेत्र में भेजता है, वह समुद्र-योग्य जहाज प्रदान करने में विफल रहता है। यदि यात्रा के दौरान किसी ज्ञात, सार्वजनिक रूप से सूचीबद्ध सॉफ़्टवेयर खामी का लाभ उठाया जाता है, जिससे प्रणोदन शक्ति की हानि और उसके बाद टक्कर होती है, तो जहाज मालिक यह विश्वसनीय दावा नहीं कर सकता कि प्रस्थान के समय जहाज समुद्र-योग्य था।
हेग-विसबी अपवाद और उचित सावधानी संबंधी बचाव
जब किसी साइबर घटना के परिणामस्वरूप कार्गो नष्ट, क्षतिग्रस्त या गंभीर रूप से विलंबित हो जाता है, तो वाहक नियमित रूप से हेग-विसबी नियमों के अनुच्छेद IV, नियम 2 में निर्धारित वैधानिक अपवादों के तहत प्रतिरक्षा का दावा करते हैं। सामान्य बचाव पक्षों में शामिल हैं:
- युद्ध कार्य (नियम 2(e)) और सार्वजनिक शत्रु (नियम 2(f)): इसका आह्वान तब किया जाता है जब यह संदेह हो कि कोई साइबर घुसपैठ किसी शत्रुतापूर्ण राष्ट्र-राज्य या राज्य-प्रायोजित उन्नत सतत खतरे (APT) अभिनेता से उत्पन्न हुई है।
- उचित सावधानी से न खोजी जा सकने वाली गुप्त खामियाँ (नियम 2(p)): यह नई, जीरो-डे खामियों के दौरान प्रस्तुत किया जाता है, जहाँ दुर्भावनापूर्ण अभिनेता ऐसी अप्रलेखित सुरक्षा खामियों का लाभ उठाते हैं जिनके लिए अभी तक कोई व्यावसायिक पैच या सुरक्षात्मक सिग्नेचर मौजूद नहीं होता।
- बिना किसी दोष के उत्पन्न होने वाला कोई अन्य कारण (क्यू-क्लॉज़, नियम 2(q)): इसके लिए वाहक को यह सिद्ध करने का कठिन कानूनी भार वहन करना होता है कि हानि में न तो वाहक का वास्तविक दोष या उसकी मिलीभगत और न ही उसके अभिकर्ताओं या कर्मचारियों के दोष या उपेक्षा का कोई योगदान था।
हालाँकि, इन प्रतिरक्षाओं का न्यायिक द्वारपाल अनुच्छेद III, नियम 1 के तहत अहस्तांतरणीय कर्तव्य ही बना हुआ है। जैसा कि मैक्सीन फुटवियर कंपनी लिमिटेड बनाम कैनेडियन गवर्नमेंट मर्चेंट मरीन लिमिटेड (1959) में दृढ़ता से स्थापित किया गया है, उचित तत्परता के दायित्व का अनुपालन अनुच्छेद IV, नियम 2 में सूचीबद्ध प्रतिरक्षाओं पर निर्भर रहने की एक निरपेक्ष पूर्व शर्त है। यदि कार्गो दावेदार यह सिद्ध करता है कि बिना पैच वाले परिचालन नेटवर्क, बुनियादी एंडपॉइंट सुरक्षा का अभाव, या मीडिया उपयोग के संबंध में चालक दल की घोर लापरवाही ने सुरक्षा उल्लंघन में योगदान दिया, तो वाहक के वैधानिक सुरक्षित प्रावधान ध्वस्त हो जाते हैं।
समुद्री बीमा और इंस्टीट्यूट साइबर अटैक एक्सक्लूज़न क्लॉज़
समुद्री साइबर जोखिमों के बीमा संबंधी निहितार्थ भी उतने ही गंभीर हैं। ऐतिहासिक रूप से, बीमांकन बाजार ने इंस्टीट्यूट साइबर अटैक एक्सक्लूज़न क्लॉज़ (CL 380) का उपयोग किया था, जो पारंपरिक हल एवं मशीनरी (H&M) तथा संरक्षण और क्षतिपूर्ति (P&I) पॉलिसियों से साइबर-संबंधित दावों को समाप्त करने के लिए तैयार किया गया एक अपवर्जन प्रावधान है। CL 380 यह निर्धारित करता है कि किसी भी स्थिति में यह बीमा किसी कंप्यूटर, कंप्यूटर प्रणाली, कंप्यूटर सॉफ़्टवेयर प्रोग्राम, दुर्भावनापूर्ण कोड, कंप्यूटर वायरस, या प्रक्रिया के उपयोग या संचालन — जो हानि पहुँचाने के साधन के रूप में किया गया हो — द्वारा प्रत्यक्ष या अप्रत्यक्ष रूप से उत्पन्न, उसमें योगदान देने वाले, या उससे उत्पन्न होने वाली हानि, क्षति, देयता, या व्यय को शामिल नहीं करेगा।
CL 380 के समावेश ने जहाज मालिकों और बंदरगाह टर्मिनल संचालकों को गंभीर बीमा कवरेज कमियों के प्रति असुरक्षित छोड़ दिया। यदि कोई सुसंगठित अभिनेता किसी बंदरगाह के लॉजिस्टिक नेटवर्क को बाधित करने के लिए मैलवेयर तैनात करता है, जिसके परिणामस्वरूप लाखों डॉलर का विलंब शुल्क, भौतिक क्रेन टकराव और आपूर्ति श्रृंखला में व्यवधान होता है, तो पारंपरिक पॉलिसियाँ क्षतिपूर्ति से इनकार करने के लिए CL 380 का आह्वान करती थीं। इसके जवाब में, आधुनिक बीमाकर्ताओं ने, मुख्यतः लॉयड्स मार्केट एसोसिएशन (LMA) के ढाँचों जैसे खंड LMA5402 और LMA5403 द्वारा निर्देशित होकर, सकारात्मक साइबर जोखिम पॉलिसियों की ओर रुख किया है। ये नवीनतम उपकरण युद्ध के हथियारों के रूप में तैनात साइबर संचालनों और साइबर जबरन वसूली या आपराधिक रैनसमवेयर के बीच स्पष्ट रूप से अंतर करते हैं, साथ ही कवरेज मापदंडों को संतुलित करते हुए ISPS और ISM साइबर सुरक्षा अनिवार्यताओं के प्रलेखित अनुपालन की आवश्यकता रखते हैं।
द्वीपसमूहीय और तटीय जल क्षेत्रों में अधिकारिता संबंधी अस्पष्टताएँ
गैर-गतिकीय डिजिटल हस्तक्षेपों पर UNCLOS का प्रयोग समुद्री क्षेत्रों पर तटीय राज्यों की संप्रभुता के संबंध में जटिल अधिकारिता संबंधी तनाव उत्पन्न करता है। तटीय नियंत्रण की आधारशिला UNCLOS के अनुच्छेद 17 से 26 तक संहिताबद्ध निर्दोष पारगमन की व्यवस्था है।
समुद्री विधि पर संयुक्त राष्ट्र अभिसमय (UNCLOS) का अनुच्छेद 19(1) यह निर्धारित करता है कि मार्गक्रमण तब तक निर्दोष है जब तक वह तटीय राज्य की शांति, सुव्यवस्था या सुरक्षा के लिए हानिकारक न हो। अनुच्छेद 19(2) उन विशिष्ट गतिविधियों की सूची देता है जो मार्गक्रमण को अ-निर्दोष बनाती हैं, जिनमें शामिल हैं:
- तटीय राज्य की रक्षा या सुरक्षा के प्रतिकूल सूचना एकत्र करने के उद्देश्य से किया गया कोई भी कार्य (अनुच्छेद 19(2)(c))।
- तटीय राज्य की रक्षा या सुरक्षा को प्रभावित करने के उद्देश्य से किया गया कोई भी प्रचार कार्य (अनुच्छेद 19(2)(d))।
- इस अभिसमय के विपरीत जानबूझकर किया गया कोई भी गंभीर प्रदूषणकारी कार्य (अनुच्छेद 19(2)(h))।
- तटीय राज्य की संचार प्रणालियों या किसी अन्य सुविधाओं या अधिष्ठापनों में हस्तक्षेप करने के उद्देश्य से किया गया कोई भी कार्य (अनुच्छेद 19(2)(k))।
उप-पैराग्राफ (k) सीधे तौर पर समुद्री साइबर संचालनों को नियंत्रित करता है। यदि किसी राज्य के प्रादेशिक समुद्र से गुजरने वाला कोई विदेशी पोत इलेक्ट्रॉनिक युद्ध प्रणालियों को सक्रिय करता है, स्थानीय तटीय सेलुलर नेटवर्क को बाधित करता है, या किसी निकटवर्ती बंदरगाह सुविधा के वायरलेस लोकल एरिया नेटवर्क के माध्यम से मैलवेयर भेजता है, तो वह पोत तुरंत अपने निर्दोष मार्गक्रमण के अधिकार को खो देता है। परिणामस्वरूप, UNCLOS के अनुच्छेद 25(1) के तहत तटीय राज्य को कानूनी रूप से यह अधिकार प्राप्त है कि वह अपने प्रादेशिक समुद्र में अ-निर्दोष मार्गक्रमण को रोकने के लिए आवश्यक कदम उठाए, जिनमें इलेक्ट्रॉनिक अवरोध, भौतिक बोर्डिंग, दिशा परिवर्तन और औपचारिक गिरफ्तारी शामिल हैं।
हालाँकि, महत्वपूर्ण कानूनी अस्पष्टता तब उत्पन्न होती है जब कोई व्यावसायिक जहाज प्रादेशिक समुद्र से गुजरते हुए अनजाने में किसी अंतरराष्ट्रीय बॉटनेट में एक संक्रमित नोड के रूप में काम कर रहा हो। यदि किसी पोत के उपग्रह संचार टर्मिनल को कप्तान या चालक दल की जानकारी के बिना तीसरे पक्ष के अभिनेताओं द्वारा दूरस्थ रूप से नियंत्रित कर लिया गया है, और उस टर्मिनल का उपयोग नौसेना अधिष्ठापनों के विरुद्ध डिनियल-ऑफ़-सर्विस संचालन शुरू करने के लिए एक मंच के रूप में किया जाता है, तो क्या वह पोत निर्दोष मार्गक्रमण का अधिकार खो देता है? अनुच्छेद 19(2) का सख्त शाब्दिक विश्लेषण आशय की आवश्यकता का संकेत देता है, क्योंकि इस प्रावधान में बार-बार निषिद्ध परिणाम उत्पन्न करने के उद्देश्य से किए गए कार्य का उल्लेख है। यदि पोत स्वामी और चालक दल को इस समझौते की जानकारी नहीं है, तो भौतिक मार्गक्रमण में ही जानबूझकर हस्तक्षेप का अभाव होता है, जिससे यह घटना एक कानूनी धूसर क्षेत्र में आ जाती है जो अक्सर ध्वज राज्यों और तटीय राज्यों के बीच कूटनीतिक तनाव को जन्म देता है।
अंतरराष्ट्रीय मध्यस्थता परिदृश्य और साक्ष्य संबंधी चुनौतियाँ
जैसे-जैसे राज्य-प्रायोजित और आपराधिक साइबर घुसपैठ अधिक बार होने लगी है, अंतरराष्ट्रीय मध्यस्थता संस्थानों और न्यायिक निकायों को अपरिहार्य रूप से इसके परिणामस्वरूप उत्पन्न समुद्री दावों का न्यायनिर्णयन करने का कार्य सौंपा जाएगा। UNCLOS के भाग XV के तहत विवाद समाधान ढाँचा—जिसमें ITLOS, ICJ और परिशिष्ट VII मध्यस्थता न्यायाधिकरण शामिल हैं—कठोर साक्ष्य मानकों पर बहुत अधिक निर्भर करता है।
दक्षिण चीन सागर मध्यस्थता (फिलीपीन गणराज्य बनाम चीनी जनवादी गणराज्य) (2016) जैसे मामलों में, न्यायाधिकरणों ने जटिल और तकनीकी रूप से परिष्कृत तथ्यात्मक अभिलेखों पर विचार किया। समुद्री साइबर आक्रामकता से जुड़ी भविष्य की मध्यस्थताओं में, उत्तरदायित्व का आरोपण और निकटवर्ती कारणता सिद्ध करना अत्यंत महत्वपूर्ण होगा। अंतरराष्ट्रीय न्यायाधिकरण केवल परोक्ष डिजिटल संकेतकों या अनामीकृत राज्य खुफिया सारांशों के आधार पर अनुमानित दोष को शायद ही कभी स्वीकार करते हैं।
ITLOS या अनुबंध VII न्यायाधिकरण के समक्ष राहत चाहने वाले वादियों को ऐसी डिजिटल फॉरेंसिक प्रमाणित करनी होगी जो साइबर हमले की कारणता श्रृंखला को निर्णायक स्पष्टता के साथ प्रतिवादी संप्रभु राज्य तक जोड़ती हो, ताकि अंतरराष्ट्रीय न्यायशास्त्र में अपेक्षित प्रमाण भार को पूरा किया जा सके।
बल के अवैध प्रयोग के लिए राज्य के दायित्व से जुड़े मामलों में ICJ द्वारा लागू किया जाने वाला प्रमाण मानक परंपरागत रूप से स्पष्ट और प्रत्ययकारी साक्ष्य के रूप में वर्णित किया जाता है। गतिशील प्रॉक्सी श्रृंखलाओं और अस्पष्ट रूटिंग नेटवर्क के माध्यम से संकलित दुर्भावनापूर्ण कोड पर निर्णय देते समय ऐसा प्रमाण प्रस्तुत करना स्वाभाविक रूप से कठिन होता है। यदि किसी अनुबंध VII न्यायाधिकरण के समक्ष किसी सॉफ्टवेयर एक्सप्लॉइट की उत्पत्ति के संबंध में परस्पर विरोधी विशेषज्ञ फॉरेंसिक गवाहियाँ प्रस्तुत की जाती हैं, तो उसे निर्णायक आदेश जारी करने में कठिनाई हो सकती है, जो सार्वजनिक अंतरराष्ट्रीय समुद्री विवादों में डिजिटल फॉरेंसिक को नियंत्रित करने वाले मानकीकृत साक्ष्य नियमों की तत्काल आवश्यकता को रेखांकित करता है।
समुद्र विधि के लिए एक सुसंगत साइबर न्यायशास्त्र की ओर
समुद्री उद्योग का बढ़ता डिजिटलीकरण पारंपरिक कानूनी व्यवस्थाओं के क्रमिक विकास से आगे निकल गया है। यद्यपि समुद्र विधि पर संयुक्त राष्ट्र सम्मेलन, हेग-विस्बी नियम और ISPS संहिता की भौतिक परिभाषाएँ अपनी संरचनात्मक उपयोगिता बरकरार रखती हैं, किंतु कानूनी प्रासंगिकता बनाए रखने के लिए उनकी गतिशील व्याख्या की जानी चाहिए। अब साइबर व्यवधानों को केवल विसंगतपूर्ण अपवादों या एडमिरल्टी विधि की पहुँच से परे अमूर्त घटनाओं के रूप में नहीं देखा जा सकता; वे परिचालन संघर्ष और औद्योगिक देयता का एक सक्रिय, निरंतर क्षेत्र हैं।
क्षेत्राधिकार खंडन से बचने के लिए, अंतरराष्ट्रीय समुद्री समुदाय को स्पष्ट और बाध्यकारी मानक स्थापित करने होंगे। संकल्प MSC.428(98) के माध्यम से ISM संहिता में साइबर जोखिम प्रबंधन को IMO द्वारा निर्णायक रूप से शामिल किया जाना एक मूल्यवान नियामक मॉडल प्रदान करता है, लेकिन इसकी परिचालन सफलता के लिए पोर्ट स्टेट कंट्रोल प्राधिकरणों द्वारा समान वैश्विक प्रवर्तन आवश्यक है। साथ ही, यह पुष्टि करने के लिए SUA सम्मेलन और UNCLOS की विकासवादी व्याख्या अपनाई जानी चाहिए कि नौवहन बुनियादी ढाँचे में डिजिटल हस्तक्षेप और जहाजों के विरुद्ध दुर्भावनापूर्ण लॉजिक का प्रयोग नियम-आधारित अंतरराष्ट्रीय समुद्री व्यवस्था का उल्लंघन है।
जब तक एकीकृत न्यायिक मानक स्थापित नहीं हो जाते, तब तक जहाज़ मालिकों, बंदरगाह टर्मिनल संचालकों और फ्लैग प्रशासनों पर सक्रिय उचित परिश्रम की कानूनी जिम्मेदारी बनी रहेगी। अंतरराष्ट्रीय विधि में, सुरक्षा उल्लंघन के दौरान भौतिक हिंसा का अभाव राज्य की जिम्मेदारी को समाप्त नहीं करता; निजी विधि में, आधुनिक कोड की जटिलता किसी अयोग्य जहाज़ को क्षमा योग्य नहीं ठहराती। वैश्विक समुद्री क्षेत्र की विधिक सुदृढ़ता पारंपरिक समुद्री संप्रभुता, परिवहन और सुरक्षा की अवधारणाओं को एक परस्पर जुड़े डिजिटल ढाँचे की जटिल वास्तविकताओं के साथ सामंजस्यपूर्ण बनाने पर निर्भर करती है।
Comments
No comments yet.