نفوذهای سایبری در حوزههای قضایی دریایی: حقوق بینالملل، مسئولیت دولت و رژیمهای مسئولیت مدنی
بررسی جامع حقوقی درباره چگونگی به چالش کشیدن مرزهای کنوانسیون حقوق دریاها، کد ISPS و مسئولیت مدنی دریایی توسط نفوذهای سایبری تحت حمایت دولتها، باجافزارها و جعل الکترونیکی.
ادغام خودکارسازی دیجیتال در لجستیک دریایی جهانی، مبانی مکانی و صلاحیتی حقوق دریاها را بهطور نظاممند بازآرایی کرده است. کشتیهای تجاری مدرن و پایانههای دریایی دیگر بهعنوان سامانههای مکانیکی مجزایی که بر پهنه آبهای فیزیکی عمل میکنند، کارکرد ندارند؛ بلکه مجموعههای پیچیده سایبری-فیزیکی هستند. فناوری عملیاتی (OT) مستقر در کشتیها — شامل سامانههای نمایش نقشه الکترونیکی و اطلاعات (ECDIS)، سازوکارهای خودکار کنترل بالاست، فرستنده-گیرندههای تفاضلی سامانه جهانی ناوبری ماهوارهای (GNSS) و سامانههای یکپارچه پل فرماندهی — از طریق ارتباطات ماهوارهای پیوسته به ناظران ساحلی، سامانههای عملیاتی پایانهها و مراکز لجستیک بندری خودکار متصل است. هرچند این معماری کارایی زنجیره تأمین را به حداکثر میرساند، آسیبپذیریهای حیاتی در برابر نفوذهای مخرب سایبری ایجاد میکند.
عملیاتهای سایبری علیه زیرساختهای حملونقل دریایی در طیف متنوعی از گونهشناسی بروز مییابند. این موارد از استقرار گسترده باجافزارهایی که سامانههای کنترل نظارتی و گردآوری داده (SCADA) پایانههای کانتینری را فلج میکنند تا جعل ظریف دادههای سامانه شناسایی خودکار (AIS) و دستکاری هدفمند کنترلکنندههای منطقی برنامهپذیر (PLC) مستقر در کشتیها را در بر میگیرد. با وجود شدت این اختلالها، چارچوب حقوقی حاکم بر امور دریایی همچنان عمدتاً بر پارادایمهای فیزیکی سدههای نوزدهم و بیستم استوار است. کنوانسیون سازمان ملل متحد درباره حقوق دریاها (UNCLOS)، کنوانسیون بینالمللی ایمنی جان اشخاص در دریا (SOLAS) و رژیمهای متعارف حمل کالا برای تنظیم شناورهای ملموس، خصومتهای جنبشی (فیزیکی) و خطرات فیزیکی دریا تدوین شدهاند. اعمال این اسناد سنتی بر مداخلات دیجیتالی غیرجنبشی، بدون مرز و غالباً غیرقابل انتساب، چالشهای رویهشناختی پیچیدهای در حقوق بینالملل عمومی، حقوق جنگ دریایی و مسئولیت مدنی دریایی ایجاد میکند.
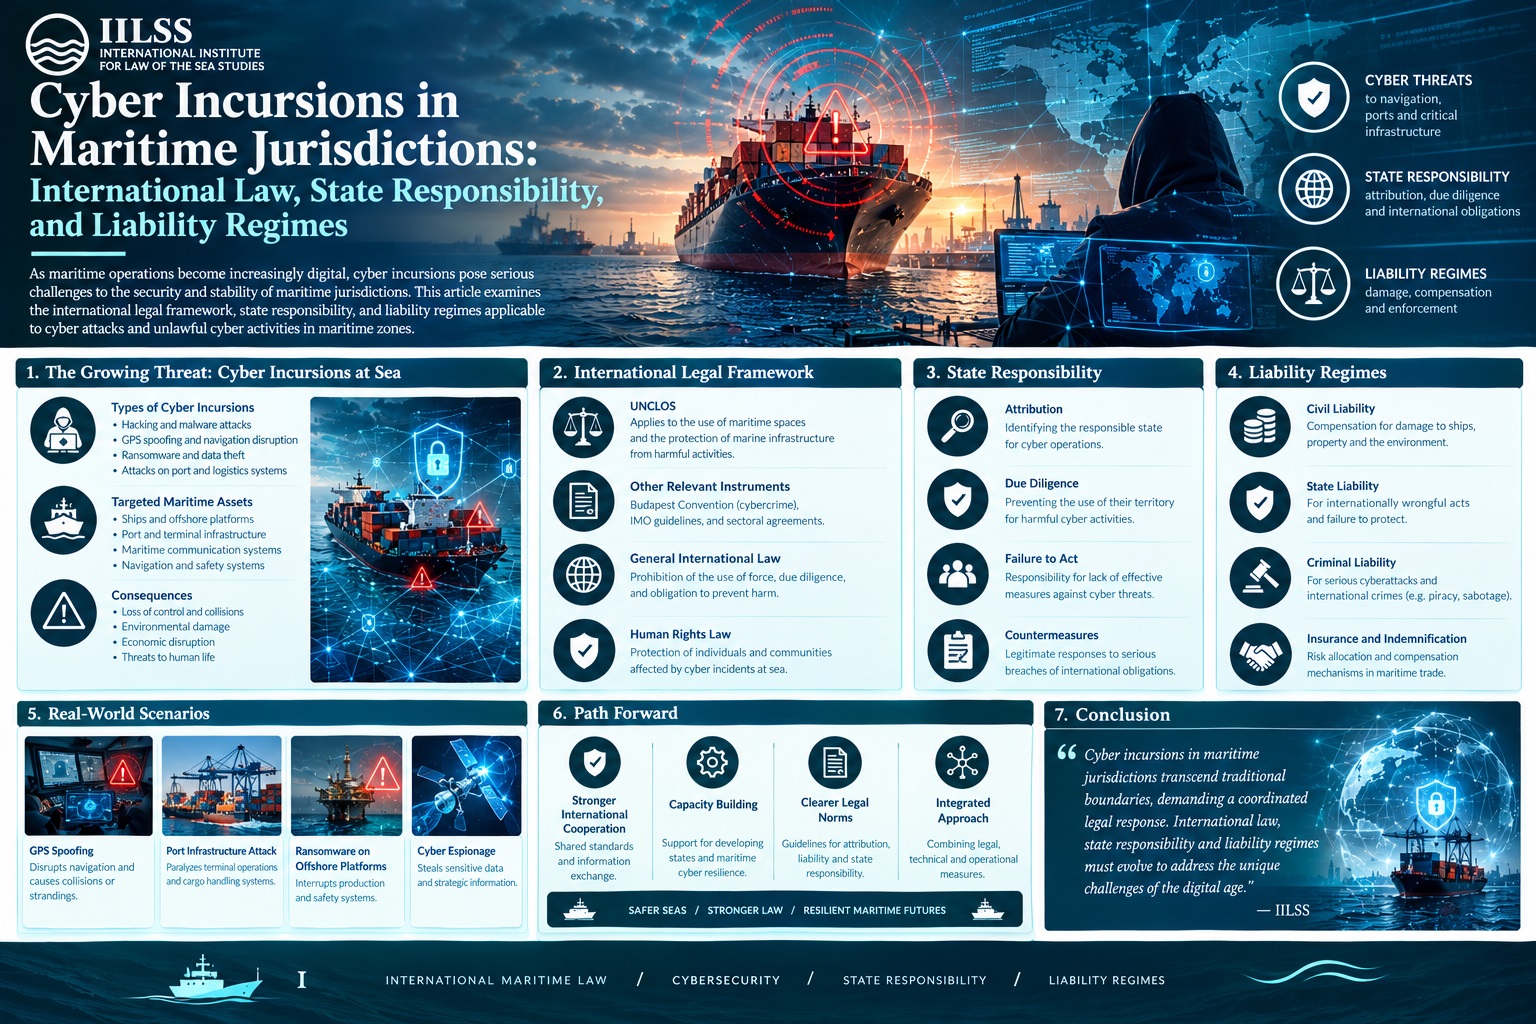
آستانه جنبشی و مسئولیت دولت در جنگ سایبری
دوراهی اصلی در حقوق بینالملل عمومی، به چگونگی توصیف و طبقهبندی یک نفوذ سایبری در چارچوب حق توسل به زور (jus ad bellum) منشور ملل متحد بازمیگردد. بند ۴ ماده ۲ منشور ملل متحد، تهدید یا استفاده از زور را علیه تمامیت ارضی یا استقلال سیاسی هر دولتی ممنوع میکند. تفسیرهای سنتی، مفهوم زور را به خشونت مسلحانه فیزیکی (جنبشی) گره زدهاند. با این حال، دیوان بینالمللی دادگستری (ICJ) در نظر مشورتی نقطهعطف خود درباره مشروعیت تهدید یا استفاده از سلاحهای هستهای (۱۹۹۶) تأکید کرد که مقررات منشور بر هرگونه استفاده از زور، صرفنظر از سلاحهای بهکاررفته، اعمال میشود. این اصل مقرر میدارد که ابزار تجاوز — خواه مواد منفجره فیزیکی باشد و خواه کدهای رایانهای مخرب — مانع از بررسی آن اقدام بر اساس موازین حقوق بینالملل نمیشود.
معیار ارزیابی اینکه آیا یک عملیات دیجیتال از آستانه استفاده نامشروع از زور عبور میکند یا خیر، ریشه در دکترین «مقیاس و آثار» دارد که دیوان بینالمللی دادگستری آن را در پرونده فعالیتهای نظامی و شبهنظامی در نیکاراگوئه و علیه آن (نیکاراگوئه علیه ایالات متحده آمریکا) (۱۹۸۶) تدوین کرد. بر پایه این دکترین، اقدامات غیرفیزیکی باید پیامدهایی همتراز با مقیاس و شدت یک حمله مسلحانه فیزیکی متعارف ایجاد کنند تا بتوان آنها را مصداق استفاده از زور یا حمله مسلحانه موضوع ماده ۵۱ منشور دانست. با اعمال این معیار بر حوزه لجستیک دریایی، یک نفوذ سایبری که منطق کنترل آبتعادل (بالاست) یک کشتی کانتینربر فوقبزرگ را تغییر دهد و موجب فروپاشی فاجعهبار سازهای، واژگونی و تلفات جانی در یک آبراه باریک شود، بهوضوح آستانه استفاده از زور را محقق میسازد. در مقابل، شناسایی دیجیتال، جاسوسی الکترونیکی علیه پایگاه داده یک سازمان بنادر، یا اختلال موقت در نرمافزار صورتحساب پایانه، عموماً پایینتر از این مرز قرار میگیرند و در عوض در قلمرو مناقشهبرانگیز «مداخله نامشروع» جای میگیرند.
آیا حمله سایبری به یک بندر میتواند ماده ۵۱ را فعال کند؟
بر اساس ماده ۵۱ منشور ملل متحد، در صورت وقوع حمله مسلحانه (agression armée) علیه یک کشور عضو، حق ذاتی دفاع مشروع فردی یا دستهجمعی پدید میآید. پرسش حقوقی اساسی این است که آیا فلج شدن سیستمی و دیجیتال یک تأسیسات بندری حیاتی، بدون وجود تخریب فیزیکی یا ضربه جنبشی اولیه، میتواند از منظر حقوقی مصداق حمله مسلحانه تلقی شود؟ اگر یک دولت متخاصم از بدافزار برای از کار انداختن سامانههای خنککننده پایانههای گاز طبیعی مایع (LNG) استفاده کند یا سامانههای کنترل توزیعشده یک بندر بزرگ آبعمیق را از کنترل خارج سازد و از این طریق آتشسوزیهای صنعتی زنجیرهای، آلودگی و تلفات انسانی انبوه را رقم بزند، معیار مقیاس و آثارِ مندرج در رأی پرونده نیکاراگوئه بهطور کامل احراز میشود. در چنین شرایط حادی، کشورهای زیاندیده از مبنای حقوقی قابل اتکایی برای استناد به ماده ۵۱ و بهکارگیری اقدامات واکنشی ضروری و متناسب، که احتمالاً شامل حملات فیزیکی نیز میشود، برخوردارند.
چالش اصلی زمانی پدیدار میشود که یک حمله سایبری، بدون ایجاد تلفات جانی مستقیم یا فروپاشی ساختاری، با قطع خطوط تأمین دریاییِ یک کشور، فلج اقتصادی ویرانگری بر آن تحمیل کند. سناریویی را در نظر بگیرید که در آن یک گروه تهدیدِ تحت حمایت دولت، عملیات همزمان محرومسازی از سرویس و از کار انداختن فریمور (firmware-bricking) را علیه نقاط اصلی ترانشیپ چندوجهی اجرا کرده و تردد کانتینرها را برای هفتهها متوقف سازد. هرچند زیان اقتصادی واردآمده به دولت ساحلی ممکن است برابر با محاصره دریایی فیزیکی یا حتی فراتر از آن باشد، رویه قضایی غالب بینالمللی — همانگونه که در آرای دیوان بینالمللی دادگستری در پروندههای نیکاراگوئه و سکوهای نفتی (جمهوری اسلامی ایران علیه ایالات متحده آمریکا) (۲۰۰۳) بازتاب یافته است — مرزی دقیق میان اجبار صرفاً اقتصادی و حملات مسلحانه قائل میشود.
دیوان بینالمللی دادگستری در پرونده سکوهای نفتی مقرر داشت که حتی اقداماتی که با حضور رزمندگان مسلح همراه باشند، ذاتاً واجد شرایط حمله مسلحانهای که حق دفاع مشروع را فعال کند نیستند، مگر آنکه معیارهای مهم شدت و قصد را برآورده سازند. تعمیم این منطق به فضای سایبری نشان میدهد که اختلال صرفاً تجاری، هرچند برای تولید ناخالص داخلی فاجعهبار باشد، بهطور خودکار حق یکجانبه توسل به اقدامات نظامی (جنبشی) موضوع ماده ۵۱ را ایجاد نمیکند.
در مواردی که حد نصاب حمله مسلحانه را ندارند، دولتهای ساحلی باید در چارچوب مسئولیت بینالمللی دولتها عمل کنند که در «طرح مواد مسئولیت دولتها برای اعمال متخلفانه بینالمللی» (ARSIWA) تدوین شده توسط کمیسیون حقوق بینالملل سازمان ملل متحد آمده است. هنگامی که یک عملیات سایبری خصمانه علیه یک تأسیسات بندری، اصل عدم مداخله را نقض کند یا به حاکمیت سرزمینی دولت میزبان تجاوز نماید، دولت زیاندیده از نظر حقوقی محدود به اتخاذ اقدامات متقابل مندرج در مواد ۴۹ تا ۵۴ ARSIWA است. اقدامات متقابل باید اکیداً فاقد ماهیت قهری بوده، علیه دولت مسئول هدایت شوند و بهدقت با شرط تناسب مطابقت داشته باشند؛ هدف آنها صرفاً وادار کردن دولت خاطی به ازسرگیری پایبندی به تعهدات بینالمللیاش است.
معیارهای انتساب و مراقبت مقتضی بر اساس کنوانسیون حقوق دریاها (UNCLOS)
کارآمدی راهحلهای حقوق بینالملل عمومی اساساً به انتساب حقوقی بستگی دارد. بر پایه مواد مسئولیت دولتها (ARSIWA)، رفتار در صورتی به یک دولت منتسب میشود که توسط یکی از ارکان آن دولت (ماده ۴) یا اشخاصی که تحت دستور، هدایت یا کنترل آن عمل میکنند (ماده ۸) انجام شده باشد. در منازعات سایبری دریایی، دولتها معمولاً از طریق واسطهها، گروههای هکری میهنپرست یا پیمانکاران امنیتی خصوصی عمل میکنند و بدین ترتیب امکان انکار موجه را فراهم میسازند. معیار حقوق بینالملل برای انتساب موضوع ماده ۸ همچنان سختگیرانه است. دیوان بینالمللی دادگستری در پرونده نیکاراگوئه آزمون «کنترل مؤثر» را تأیید کرد که مستلزم اثبات این امر است که دولت کنترل مستقیمی بر اقدامات عملیاتی مشخصی که موجب نقض متخلفانه شدهاند، اعمال کرده است. هرچند دادگاه کیفری بینالمللی یوگسلاوی سابق (ICTY) در پرونده دادستان علیه دوشکو تادیچ (۱۹۹۹) معیار سهلترِ «کنترل کلی» را برای احراز صلاحیت منازعات مسلحانه مطرح کرد، دیوان بینالمللی دادگستری در رأی خود در پرونده اعمال کنوانسیون پیشگیری و مجازات جرم نسلکشی (بوسنی و هرزگوین علیه صربستان و مونتهنگرو) (۲۰۰۷) صراحتاً دکترین سختگیرانه کنترل مؤثر را حفظ کرد.
از آنجا که ردپای جرمشناختی یک حمله سایبری دریایی غالباً برای اثبات معیار دقیق کنترل مؤثر بر کنشگران ناشناس آنلاین کافی نیست، مسیر نظری جایگزینی بر عدم رعایت «دقت مقتضی» تمرکز میکند. بر مبنای رأی تاریخی دیوان بینالمللی دادگستری در پرونده تنگه کورفو (۱۹۴۹)، دولتها تعهدی ایجابی دارند که آگاهانه اجازه ندهند از قلمروشان برای اعمالی مغایر با حقوق سایر دولتها استفاده شود. در بستر مسائل دریایی، این تعهد در ماده ۹۴ کنوانسیون حقوق دریاها (UNCLOS) بازتاب یافته است؛ مادهای که مقرر میدارد هر دولت صاحب پرچم باید بهطور مؤثر صلاحیت و کنترل خود را در امور اداری، فنی و اجتماعی بر کشتیهایی که پرچم آن را برافراشتهاند اعمال کند.
- عدم اقدام دولت صاحب پرچم: اگر دولتی به واحدهای جنگ سایبری خصوصی یا شبکههای خودکارِ روی کشتیِ سازششده اجازه دهد در ناوگان ثبتشدهاش فعالیت کنند و چارچوبهای نظارتی اولیه را اجرا نکند، تعهدات شکلی بنیادین خود را بر اساس حقوق بینالملل نقض کرده است.
- دقت مقتضی دولت ساحلی و دولت بندری: در پرونده کشتی ام/وی ویرجینیا جی (پاناما/گینه بیسائو) (۲۰۱۴)، دیوان بینالمللی حقوق دریاها (ITLOS) بر صلاحیت عملیاتی دولتهای ساحلی تأکید کرد؛ صلاحیتی که میتوان آن را بهصورت قیاسی به تکلیفِ ایمنسازی رابطهای الکترونیکی در پایانههای خودکار گسترش داد تا به سکوی پرتابی برای سازش زیرساختهای فرامرزی تبدیل نشوند.
- یکپارچگی کابلهای زیردریایی: دولتهای صاحب پرچم مطابق مواد ۱۱۳ و ۱۱۴ کنوانسیون حقوق دریاها، در قبال کابلهای مخابراتی زیردریایی — یعنی زیرساخت فیزیکی اصلی پشتیبان ارتباطات دریایی — مسئولیتهایی بر عهده دارند که مستلزم وضع ضمانتاجراهای کیفری علیه کشتیهایی است که این شریانهای حیاتی دیجیتال را قطع یا دستکاری میکنند.
کد ISPS چگونه امنیت سایبری را تنظیم میکند؟
در پاسخ به خطرات امنیتی نامتقارن پس از آغاز هزاره جدید، سازمان بینالمللی دریانوردی (IMO) فصل XI-2 کنوانسیون SOLAS را اصلاح و کد بینالمللی امنیت کشتی و تأسیسات بندری (ISPS) را تصویب کرد. سازوکار حقوقی کد ISPS که در ابتدا عمدتاً برای کاهش مخاطرات ملموسی مانند دزدی دریایی، تروریسم دریایی و تسلیحاتی شدن کشتیهای تجاری طراحی شده بود، بهتدریج گسترش یافت تا حوزه سایبری را نیز پوشش دهد.
چارچوب عملیاتی کد ISPS شرکتهای کشتیرانی و تأسیسات بندری را ملزم میکند ارزیابیهای امنیتی جامعی انجام دهند و برنامههای عملیاتی مصونی را حفظ کنند: طرح امنیت کشتی (SSP) و طرح امنیت تأسیسات بندری (PFSP). این چارچوبها اقدامات حفاظتی الزامآوری را در سه سطح امنیتی تدریجی اجرا میکنند. سالها، ادارات دریانوردی تهدیدات سایبری را متمایز از دامنه فیزیکی کد ISPS تلقی میکردند. با این حال، سازمان بینالمللی دریانوردی با تصویب قطعنامه MSC.428(98) تحت عنوان مدیریت ریسک سایبری دریایی در سیستمهای مدیریت ایمنی، همراه با بخشنامه MSC-FAL.1/Circ.3، بهطور نظاممند این شکاف را برطرف کرد.
قطعنامه MSC.428(98) با ادغام رسمی مدیریت ریسک سایبری در سیستمهای مدیریت ایمنی (SMS) اجباریِ مشمول کد بینالمللی مدیریت ایمنی (ISM)، چشمانداز عملیاتی را بهطور بنیادین تغییر میدهد. از اول ژانویه ۲۰۲۱، بهرهبرداران کشتیها از نظر قانونی ملزم شدند پروتکلهای بهداشت سایبری و کاهش تهدید را در ممیزیهای ایمنی پایه خود بر اساس کد ISM بگنجانند. در نتیجه، آسیبپذیری سایبری دیگر صرفاً یک مشکل محلی فناوری اطلاعات تلقی نمیشود؛ بلکه بهعنوان عنصری ذاتی از ایمنی و امنیت فیزیکی دریایی ذیل فصل IX و فصل XI-2 کنوانسیون SOLAS تدوین و تثبیت شده است.
| سند نظارتی | تمرکز اصلی حوزه صلاحیت | الزامات اجباری سایبری | سازوکار اجرایی |
|---|---|---|---|
| فصل XI-2 کنوانسیون سولاس / کد ISPS | امنیت کشتیها، خدمه و تعاملات بندری | بهطور ضمنی از طریق ارزیابیهای امنیت تأسیسات بندری (PFSA) و طرحهای امنیت تأسیسات بندری (PFSP)؛ و بهطور صریح سیستمهای عملیاتی را بر اساس بازنگریهای سازمان بینالمللی دریانوردی (IMO) پوشش میدهد. | بازرسیهای کنترل دولت بندر (PSC)؛ ممانعت از ورود به بندر؛ توقیف شناورهای فاقد انطباق. |
| کد ISM (قطعنامه MSC.428(98) سازمان بینالمللی دریانوردی) | ایمنی نظاممند کشتی و مدیریت ریسک عملیاتی | ادغام مدیریت ریسک سایبری دریایی در سیستمهای مدیریت ایمنی (SMS) را در تمامی فناوریهای عملیاتی و فناوری اطلاعات الزامی میکند. | تأیید گواهینامه انطباق (DOC) و گواهینامه مدیریت ایمنی (SMC)؛ عدم موفقیت در ممیزی موجب توقف شناور میشود. |
| کنوانسیون SUA (۱۹۸۸/۲۰۰۵) | سرکوب اعمال غیرقانونی و تروریسم دریایی | مواد ۳ و ۳ مکرر، آسیب رساندن به تأسیسات ناوبری دریایی یا استفاده از کشتی بهعنوان سلاح را جرمانگاری میکنند که نفوذ دیجیتال مخرب را نیز در بر میگیرد. | چارچوب صلاحیت قضایی جهانی؛ تعهدات استرداد یا محاکمه (aut dedere aut judicare). |
| دستورالعمل NIS 2 (EU 2022/2555) | تابآوری زیرساختهای حیاتی در آبهای اتحادیه اروپا | پروتکلهای پایه دقیق امنیت سایبری، مهلتهای گزارشدهی رویدادها و بررسی دقیق زنجیره تأمین را بر شرکتهای حملونقل دریایی و اپراتورهای بندری تحمیل میکند. | جریمههای اداری تا سقف ۱۰ میلیون یورو یا ۲ درصد از گردش مالی جهانی؛ مسئولیت مستقیم مدیریتی برای مقامات ارشد اجرایی. |
در چارچوب این نظام در حال تحول، یک آسیبپذیری نرمافزاری رفعنشده در شبکه یکپارچه پایش موتور، مستقیماً بر وضعیت انطباق مقرراتی شناور تأثیر میگذارد. اگر یک سازمان امنیت شناساییشده (RSO) تعیینشده یا بازرس کنترل دولت بندر (PSC) احراز کند که شناوری وصلههای امنیتی حیاتی را نادیده گرفته است، پایانههای ماهوارهای فاقد احراز هویت دارد یا رمزهای عبور پیشفرض مدیریتی را در تجهیزات ECDIS خود حفظ کرده است، آن شناور ممکن است فاقد انطباق با کنوانسیون سولاس تلقی شود. در عمل، این عدم انطباق به دولت بندر اختیار میدهد تا بر اساس مقررات XI-2/9 کنوانسیون سولاس از اختیارات مداخلهای خود استفاده کند، از جمله توقیف کشتی، ممانعت از ورود به تأسیسات بندری یا اخراج فوری آن از آبهای داخلی.
کنوانسیون SUA و جرمانگاری خرابکاری سایبری
در حالی که حقوق بینالملل عمومی اقدامات دولتهای حاکم را تنظیم میکند، افراد و بازیگران غیردولتی که بهعنوان مزدوران سایبری یا سندیکاهای فراملی فعالیت میکنند، مشمول حقوق کیفری بینالمللی میشوند. سند بنیادین برای رسیدگی به اعمال خرابکارانه دریایی، کنوانسیون منع اعمال غیرقانونی علیه امنیت کشتیرانی (کنوانسیون SUA ۱۹۸۸) است که پروتکل سال ۲۰۰۵ آن را بهطور قابلتوجهی تکمیل کرده است.
بند (a) از ماده ۳(۱) کنوانسیون SUA، تصرف یا اعمال کنترل بر یک کشتی با توسل به زور یا تهدید به آن، یا هر شکل دیگری از ارعاب را جرمانگاری میکند. چالش تفسیری اساسی این است که آیا تزریق مخرب کدهای منطقی که برای سلب فرمان ناوبری از نگهبانان پل فرماندهی طراحی شده، مشمول عبارت «هر شکل دیگری از ارعاب» میشود یا خیر. تفسیر متنیِ سختگیرانه مستلزم وجود شواهدی مبنی بر اجبار بر اراده انسانی است. در مقابل، رویکردی تکاملی و غایتشناختی — همسو با ماده ۳۱(۱) کنوانسیون وین در خصوص حقوق معاهدات (VCLT) — نشان میدهد که تغییرات مدیریتی غیرمجاز در سامانههای موقعیتیابی پویا که به اصلاحات غیرارادی مسیر حرکت میانجامد، حاکمیت دریایی را به شیوهای معادل دزدی دریایی فیزیکی تضعیف میکند.
علاوه بر این، بند (d) از ماده ۳(۱) کنوانسیون SUA صراحتاً نابود کردن یا آسیب رساندن جدی به تأسیسات ناوبری دریایی، یا ایجاد اختلال جدی در عملکرد آنها را ممنوع میکند، مشروط بر اینکه چنین عملی احتمالاً ایمنی ناوبری کشتی را به خطر بیندازد. این مقرره دقیقاً مداخله الکترونیکی را جرمانگاری میکند. عملیات سایبری علیه ایستگاههای مرجع دیفرانسیلی GPS مستقر در خشکی، تأسیسات راداری خدمات ترافیک شناورها (VTS)، یا فانوسهای خودکار کانالهای بندری در دامنه شمول این مقرره قرار میگیرند. بر اساس اصل aut dedere aut judicare (استرداد یا تعقیب) مندرج در این معاهده، کشورهای عضو از نظر حقوقی موظفاند صلاحیت کیفری داخلیِ جهانشمولی نسبت به مجرمان سایبریای که کانالهای ناوبری را از کار میاندازند، فارغ از تابعیت یا موقعیت جغرافیایی آنان در زمان حمله سایبری، ایجاد کنند.
مسئولیت حمله سایبری دریایی با چه کسی است؟
در حقوق خصوصی دریایی، رویدادهای سایبری دعاوی گستردهای را در حوزههای مسئولیت مدنی، قرارداد و بیمه دریایی ایجاد میکنند. هنگامی که شبکههای دیجیتال دچار اختلال میشوند و به به گل نشستن کشتیها، بنبست در پایانهها یا فاسد شدن محمولهها میانجامند، تعیین توزیع مسئولیت بر پایه دکترینهای تاریخی صورت میگیرد که برای عصر دیجیتال بازتفسیر شدهاند.
قابلیت دریانوردی در عصر دیجیتال
بر اساس حقوق دیرینه دریانوردی و ماده ۳، قاعده ۱ قواعد هاگ-ویسبی، متصدی حملونقل عمومی موظف است پیش از آغاز سفر و در ابتدای آن، نهایت دقت لازم را به کار گیرد تا کشتی را دریاپیما سازد، خدمه کافی و شایسته برای آن تأمین کند، آن را به تجهیزات و ملزومات مناسب مجهز سازد و انبارهای کشتی را برای دریافت، حمل و نگهداری کالا مناسب و ایمن کند. دکترین دریاپیمایی هرگز به سلامت سازهای بدنه فولادی محدود نبوده است؛ این مفهوم شامل صلاحیت خدمه، کفایت عملکردی ماشینآلات و قابلیت اطمینان تجهیزات ناوبری نیز میشود، چنانکه در رویه قضایی بنیادین انگلستان در پروندههایی نظیر آمسلسلات (۱۹۶۳) و ماریون (۱۹۸۴) نشان داده شده است.
در محیطهای عملیاتی نوین، آمادگی سایبری جزء لاینفک دریاپیمایی به شمار میرود. شرکت حملونقل دریایی که کشتی را با سیستمعاملهایی منسوخ و فاقد پشتیبانی که سختافزار نقشهبرداری الکترونیکی آن را کنترل میکنند، یا با شبکههای آسیبپذیر پایش موتور، به پهنه آبهای بینالمللی اعزام میکند، در تأمین کشتیِ دریاپیما قصور ورزیده است. اگر در جریان سفر، یک آسیبپذیری نرمافزاری شناختهشده و ثبتشده در فهرستهای عمومی مورد سوءاستفاده قرار گیرد و به از دست رفتن نیروی پیشرانه و سپس وقوع تصادم بینجامد، مالک کشتی نمیتواند با موجه جلوه دادن ادعای خود بگوید که شناور در زمان عزیمت دریاپیما بوده است.
استثنائات قواعد هاگ-ویسبی و دفاعیات مبتنی بر نهایت دقت
هنگامی که محموله در نتیجه یک رویداد سایبری نابود، دچار خسارت یا با تأخیر شدید مواجه شود، متصدیان حمل معمولاً به استناد معافیتهای قانونی مندرج در ماده ۴، قاعده ۲ قواعد هاگ-ویسبی ادعای مصونیت میکنند. دفاعیات رایج عبارتند از:
- عمل جنگی (قاعده ۲(هـ)) و دشمنان مردم (قاعده ۲(و)): زمانی مورد استناد قرار میگیرد که گمان رود نفوذ سایبری سرچشمه در یک دولت-ملت متخاصم یا عامل تهدید پیشرفته مستمر (APT) تحت حمایت دولت داشته باشد.
- عیوب پنهانی که با نهایت دقت قابل کشف نیستند (قاعده ۲(پ)): این دفاع در موارد مربوط به آسیبپذیریهای نوین و روز صفر مطرح میشود؛ جایی که عوامل مخرب از خلأهای امنیتی مستندنشدهای بهره میگیرند که هنوز هیچ وصله تجاری یا امضای حفاظتی برای آنها وجود ندارد.
- هر علت دیگر بدون تقصیر (بند Q، قاعده ۲(ق)): این بند متصدی حمل را ملزم میکند بار سنگین اثبات حقوقی این موضوع را بر دوش کشد که نه تقصیر یا علم و اطلاعِ خودِ متصدی حمل، و نه تقصیر یا غفلت نمایندگان یا کارکنان او، در بروز خسارت نقشی نداشته است.
با این حال، دروازهبان قضایی این مصونیتها همچنان تکلیف غیرقابل تفویض مندرج در ماده ۳، قاعده ۱ است. همانگونه که در پرونده شرکت مکسین فوتویر علیه شرکت مرچنت مارین دولت کانادا (۱۹۵۹) بهطور محکم تثبیت شده است، رعایت تعهد به اعمال مراقبت مقتضی، شرط مطلق و پیشین برای استناد به مصونیتهای فهرستشده در ماده ۴، قاعده ۲ است. اگر مدعی خسارت بار اثبات کند که شبکه عملیاتی وصلهنشده، فقدان امنیت پایه در نقاط پایانی، یا غفلت فاحح خدمه در استفاده از رسانههای ذخیرهسازی در وقوع نقض امنیتی نقش داشته است، پناهگاههای قانونی متصدی حمل فرو میپاشد.
بیمه دریایی و شرط استثنای حمله سایبری مؤسسه
پیامدهای بیمهای خطرات سایبری دریایی نیز به همان اندازه حاد است. از نظر تاریخی، بازار صدور بیمهنامه از شرط استثنای حمله سایبری مؤسسه (CL 380) بهره میگرفت؛ مقررهای استثناکننده که برای حذف دعاوی مرتبط با سایبر از بیمهنامههای متعارف بدنه و ماشینآلات (H&M) و حمایت و غرامت (P&I) طراحی شده بود. CL 380 مقرر میدارد که این بیمه در هیچ موردی زیان، خسارت، مسئولیت یا هزینهای را که مستقیم یا غیرمستقیم ناشی از استفاده یا بهکارگیری هرگونه رایانه، سامانه رایانهای، برنامه نرمافزار رایانهای، کد مخرب، ویروس رایانهای یا فرآیند بهعنوان وسیلهای برای ایراد آسیب باشد، یا در آن سهم داشته باشد، پوشش نمیدهد.
گنجاندن CL 380 مالکان کشتی و اپراتورهای پایانههای بندری را در معرض خلأهای شدید پوشش بیمهای قرار داد. اگر یک کنشگر پیچیده، بدافزاری را برای اختلال در شبکه لجستیکی یک بندر به کار میگرفت و در نتیجه آن میلیونها دلار خسارت دموراژ، برخورد فیزیکی جرثقیلها و وقفه در زنجیره تأمین رخ میداد، بیمهنامههای سنتی با استناد به CL 380 از پرداخت غرامت خودداری میکردند. در واکنش به این وضعیت، صادرکنندگان بیمه مدرن، عمدتاً با هدایت چارچوبهای انجمن بازار لویدز (LMA) مانند بندهای LMA5402 و LMA5403، به سمت بیمهنامههای تأییدی خطر سایبری حرکت کردهاند. این اسناد جدیدتر بهروشنی میان عملیات سایبری بهکاررفته بهعنوان سلاح جنگی و اخاذی سایبری یا باجافزار مجرمانه تمایز قائل میشوند و ضمن ایجاد توازن در پارامترهای پوشش، رعایت مستند الزامات امنیت سایبری ISPS و ISM را الزامی میکنند.
ابهامات صلاحیتی در آبهای مجموعالجزایری و ساحلی
اعمال کنوانسیون حقوق دریاها (UNCLOS) بر مداخلات دیجیتال غیرسینتیکی، تنشهای صلاحیتی پیچیدهای در خصوص حاکمیت دولتهای ساحلی بر پهنههای دریایی آنها ایجاد میکند. سنگ بنای کنترل ساحلی، رژیم عبور بیضرر است که در مواد ۱۷ تا ۲۶ کنوانسیون حقوق دریاها تدوین شده است.
بند ۱ ماده ۱۹ کنوانسیون حقوق دریاها مقرر میدارد که عبور تا زمانی بیضرر است که به صلح، نظم عمومی یا امنیت دولت ساحلی لطمه وارد نکند. بند ۲ ماده ۱۹ فعالیتهای مشخصی را برمیشمرد که عبور را غیربیضرر میسازند، از جمله:
- هرگونه اقدام با هدف گردآوری اطلاعات به زیان دفاع یا امنیت دولت ساحلی (بند «ج» از پاراگراف ۲ ماده ۱۹).
- هرگونه اقدام تبلیغاتی با هدف تأثیرگذاری بر دفاع یا امنیت دولت ساحلی (بند «د» از پاراگراف ۲ ماده ۱۹).
- هرگونه آلودگی عمدی و جدی مغایر با این کنوانسیون (بند «هـ» از پاراگراف ۲ ماده ۱۹).
- هرگونه اقدام با هدف ایجاد اختلال در هر یک از سامانههای ارتباطی یا سایر تسهیلات و تأسیسات دولت ساحلی (بند «ک» از پاراگراف ۲ ماده ۱۹).
بند «ک» مستقیماً عملیات سایبری دریایی را تنظیم میکند. اگر کشتی خارجیای که از دریای سرزمینی یک دولت عبور میکند، سامانههای جنگ الکترونیک خود را فعال کند، شبکههای تلفن همراه ساحلی محلی را مختل سازد، یا بدافزاری را از طریق شبکههای محلی بیسیمِ تأسیسات بندری مجاور منتشر کند، آن کشتی فوراً حق عبور بیضرر خود را از دست میدهد. در نتیجه، دولت ساحلی بر اساس بند ۱ ماده ۲۵ کنوانسیون حقوق دریاها از نظر قانونی مجاز است در دریای سرزمینی خود اقدامات لازم را برای جلوگیری از عبور غیربیضرر انجام دهد؛ اقداماتی نظیر ممانعت الکترونیکی، ورود فیزیکی به کشتی، تغییر مسیر و بازداشت رسمی.
با این حال، ابهام حقوقی قابلتوجهی زمانی پدید میآید که یک کشتی تجاری ضمن عبور از دریای سرزمینی، بدون آگاهی بهعنوان گرهی آلوده در یک باتنت بینالمللی عمل کند. اگر پایانه ارتباطات ماهوارهای یک شناور از سوی بازیگران ثالث و بدون اطلاع ناخدا یا خدمه از راه دور تصاحب شده باشد و از آن پایانه بهعنوان سکوی واسط برای اجرای حملات محرومسازی از سرویس علیه تأسیسات نیروی دریایی استفاده شود، آیا آن شناور حق عبور بیضرر را از دست میدهد؟ تحلیل دقیق متنی بند ۲ ماده ۱۹ نشاندهنده وجود شرط عمدیت است، زیرا این مقرره بارها به اقدامی با هدف ایجاد نتایج ممنوعه اشاره میکند. اگر مالک کشتی و خدمه هیچ اطلاعی از این نفوذ نداشته باشند، خودِ عبور فیزیکی فاقد مداخله عمدی خواهد بود و این رویداد در منطقه خاکستری حقوقی قرار میگیرد که غالباً موجب تنشهای دیپلماتیک میان دولت صاحب پرچم و دولت ساحلی میشود.
چشمانداز داوری بینالمللی و چالشهای ادله اثبات
با افزایش فراوانی نفوذهای سایبری با حمایت دولتها و نیز نفوذهای مجرمانه، نهادهای داوری بینالمللی و مراجع قضایی ناگزیر وظیفه رسیدگی به دعاوی دریایی ناشی از آنها را بر عهده خواهند گرفت. چارچوب حلوفصل اختلافات مندرج در بخش پانزدهم کنوانسیون حقوق دریاها — شامل دیوان بینالمللی حقوق دریاها، دیوان بینالمللی دادگستری و هیئتهای داوری موضوع پیوست هفتم — بهشدت بر معیارهای سختگیرانه ادله اثبات استوار است.
در پروندههایی مانند داوری دریای جنوبی چین (جمهوری فیلیپین علیه جمهوری خلق چین) (۲۰۱۶)، محاکم داوری به سوابق موضوعی پیچیده و از نظر فناوری پیشرفته پرداختند. در داوریهای آینده که شامل تهاجم سایبری دریایی باشد، اثبات انتساب و رابطه سببیّت بیواسطه اهمیت بنیادین خواهد داشت. محاکم بینالمللی بهندرت گناهی را میپذیرند که صرفاً بر پایه شاخصهای دیجیتال امارهای یا خلاصههای اطلاعاتی ناشناس دولتی استنتاج شده باشد.
طرفهای دعوا که برای دریافت جبران خسارت به دادگاه بینالمللی حقوق دریاها یا دادگاهی موضوع ضمیمه هفتم مراجعه میکنند، باید ادله جرمشناسی دیجیتالی ارائه دهند که زنجیره علیت حمله سایبری را با وضوحی قاطع به دولت خوانده منتسب کند و بار اثبات مورد نیاز در رویه قضایی بینالمللی را برآورده سازد.
معیار اثباتی که دیوان بینالمللی دادگستری در پروندههای مربوط به مسئولیت دولت برای استفاده نامشروع از نیرو اعمال میکند، بهطور سنتی با عنوان «دلایل روشن و متقاعدکننده» توصیف میشود. ارائه چنین دلیلی هنگام رسیدگی به کدهای مخربی که در میان زنجیرههای پویای پروکسی و شبکههای مسیریابی پنهانسازیشده گردآوری شدهاند، ذاتاً دشوار است. اگر به دادگاهی موضوع ضمیمه هفتم شهادتهای کارشناسیِ جرمشناسانه متعارض درباره منشأ یک سوءاستفاده نرمافزاری ارائه شود، ممکن است آن دادگاه در صدور رأیی قاطع با مشکل مواجه گردد؛ امری که بر ضرورت فوری تدوین قواعد ادله اثبات معیارمند برای جرمشناسی دیجیتال در اختلافات عمومی بینالمللی دریایی تأکید میکند.
به سوی رویه قضایی سایبری هماهنگ برای حقوق دریاها
گسترش دیجیتالسازی در صنعت دریانوردی از تکامل تدریجی رژیمهای حقوقی متعارف پیشی گرفته است. هرچند تعاریف فیزیکی کنوانسیون سازمان ملل متحد درباره حقوق دریاها، قواعد لاهه-ویزبی و کد بینالمللی امنیت کشتیها و تأسیسات بندری همچنان کارکرد ساختاری خود را حفظ کردهاند، اما برای حفظ اعتبار حقوقی باید بهشکلی پویا تفسیر شوند. دیگر نمیتوان اختلالات سایبری را صرفاً بهعنوان استثناهای ناهنجار یا پدیدههایی ناملموس که خارج از دسترس حقوق دریانوردی هستند، تلقی کرد؛ این اختلالات نمایانگر حوزهای فعال و مداوم از منازعات عملیاتی و مسئولیتهای صنعتی به شمار میروند.
برای جلوگیری از تشتت صلاحیتی، جامعه بینالمللی دریانوردی باید هنجارهایی روشن و الزامآور وضع کند. گنجاندن قاطعانه مدیریت ریسک سایبری در کد مدیریت ایمنی بینالمللی توسط سازمان بینالمللی دریانوردی از طریق قطعنامه MSC.428(98) الگوی نظارتی ارزشمندی فراهم میآورد، اما موفقیت عملیاتی آن مستلزم اجرای یکپارچه جهانی از سوی مقامات کنترل دولت بندری است. همزمان، باید تفسیری تکاملی از کنوانسیون سرکوب اعمال غیرقانونی علیه ایمنی دریانوردی و کنوانسیون حقوق دریاها اتخاذ شود تا تأیید گردد که مداخله دیجیتال در زیرساختهای ناوبری و بهکارگیری منطق مخرب علیه کشتیها، ناقض نظم بینالمللی دریایی مبتنی بر قواعد است.
تا زمانی که استانداردهای قضایی یکپارچهای شکل نگرفته است، مالکان کشتی، اپراتورهای پایانههای بندری و ادارات پرچم، مسئولیت قانونی اعمال مراقبت مقتضی پیشگیرانه را بر عهده دارند. در حقوق بینالملل، فقدان خشونت فیزیکی در جریان نقض امنیت، رافع مسئولیت دولت نیست؛ و در حقوق خصوصی، پیچیدگی کدهای نوین، توجیهی برای غیرقابل دریانوردی بودن کشتی به شمار نمیرود. تابآوری حقوقی حوزه دریانوردی جهانی در گروِ همسو ساختن مفاهیم سنتی حاکمیت دریایی، حملونقل و ایمنی با واقعیتهای پیچیده یک معماری دیجیتال بههمپیوسته است.
Comments
هنوز دیدگاهی ثبت نشده است.