数字前沿:海事法理与全球贸易的网络安全
深入分析数字漏洞如何根据国际公约和不断发展的判例法重新定义海事责任、船舶适航性和国家责任。
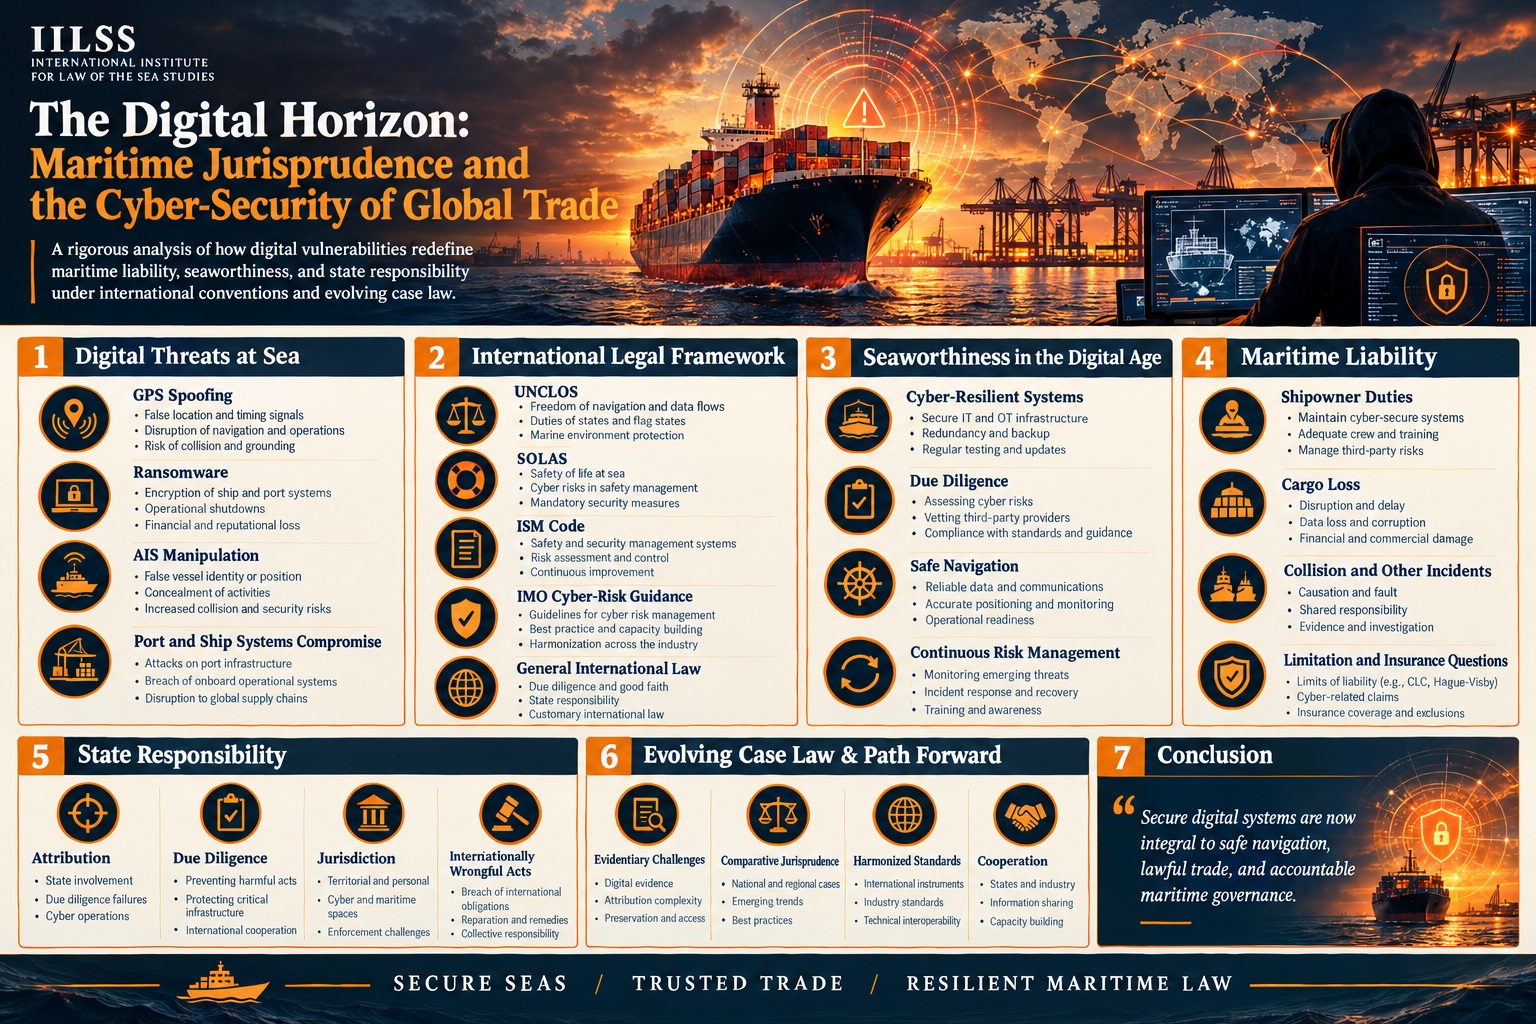
海事产业从依赖机械向数字化融合的演进,引发了深刻的法理变革。随着船舶蜕变为浮动的数据中心,海上安全、适航性以及国家责任的传统定义正受到网络威胁无形本质的考验。历史上对过失物理表征的依赖——锈蚀的船体、不称职的船员或故障的发动机——已日益不足以应对算法失灵或恶意数字入侵所带来的复杂性。因此,国际海洋法必须在《联合国海洋法公约》(UNCLOS)、《国际船舶和港口设施保安规则》(ISPS规则)以及新兴的数字主权原则之间,审慎把握这一充满不确定性的交汇点。
这一议题的核心在于航行自由与数字安全必要性之间的张力。尽管公海仍是共享通行的领域,但支撑现代贸易的数字基础设施往往具有地域局限性或专有属性。这种矛盾造成了显著的法律空白,尤其是当网络事件扰乱船舶安全通行或导致灾难性环境损害时。当代法学界面临的挑战在于,如何使相对静态的国际公约与网络战及工业间谍活动流动、无国界的现实相协调。
监管框架与尽职义务
国际海事组织(IMO)已通过MSC.428(98)号决议采取重大举措,将网络风险管理纳入制度化轨道。通过将网络风险纳入《国际安全管理规则》(ISM规则),IMO实质上扩展了船东尽职义务的适用范围。根据ISM规则,公司须建立安全管理体系(SMS),以应对其船舶、人员及环境所面临的一切已识别风险。网络风险的纳入意味着,未能部署强有力的数字防御措施不再仅仅是技术层面的疏漏,而是构成对维持安全作业环境义务的法律违反。
然而,从行政指南向可强制执行的法律标准过渡依然十分复杂。若发生由网络攻击导致的海事事故,举证责任在于索赔方,其须证明船东未尽到谨慎处理义务。这就需要对数字日志和软件架构进行取证分析,而传统海事法院才刚刚开始着手应对这一任务。围绕《海牙-维斯比规则》(尤其是第三条)的判例提供了一个历史参照:承运人须在开航前和开航当时谨慎处理,使船舶处于适航状态。如今的问题在于,此项义务是否延伸至船舶电子海图显示与信息系统(ECDIS)或其全球导航卫星系统(GNSS)接收机的完整性。
软件过时的船舶在法律上是否构成不适航?
适航性概念并非绝对标准,而是相对标准,并随着技术进步不断演进。在具有里程碑意义的麦克法登诉蓝星航运公司案(The McFadden v. Blue Star Line [1905])中,法院将适航性定义为船舶在各方面均适于抵御通常的海上风险。在当代背景下,通常的海上风险必须包括网络入侵的风险。如果船舶运行的软件已经过时且易受已知漏洞影响,那么可以主张该船在法律意义上属于不适航。
这对船东提出了更高要求。仅确保船舶物理结构完好已不再足够,船舶的数字“神经系统”同样必须具备韧性。未能安装关键安全补丁,或在工业控制系统(ICS)上使用默认密码,均可被认定为未提供适航船舶。这一数字适航性原则对保险代位求偿和责任限制具有深远影响。根据《海事赔偿责任限制公约》(LLMC),如经证明损失系由责任人本人的作为或不作为所致,且具有造成此种损失的故意,或明知可能造成此种损失而轻率地作为或不作为,则船东可能丧失限制赔偿责任的权利。在网络防护层面认定“轻率”,正成为一个新兴的诉讼领域。
| 法律文书 | 主要适用范围 | 网络安全影响 |
|---|---|---|
| 《联合国海洋法公约》(1982年) | 全球海洋治理 | 界定通行权与主权豁免;在溯源认定方面存在难题。 |
| 《国际安全管理规则》 | 安全管理体系 | 要求将网络风险管理纳入整体安全规程。 |
| 《国际船舶和港口设施保安规则》 | 港口与船舶保安 | 侧重于实体安保,但日益涵盖数字访问控制。 |
| 《海牙-维斯比规则》 | 海上货物运输 | 确立了谨慎处理与适航性的标准。 |
国际水域中的溯源与国家责任
海事网络法领域最棘手的挑战之一是溯源问题。当国家支持的行为体破坏船舶的自动识别系统(AIS)或GPS信号(通常称为“欺骗”)时,该行为可能构成侵犯主权或侵略行为。然而,网络行动的匿名性使得依据国际法委员会(ILC)阐明的国家责任原则追究船旗国或沿海国的责任变得十分困难。
国际法院(ICJ)在“科孚海峡案”(英国诉阿尔巴尼亚)中确立了一项原则:每一国家均有义务不得明知而允许其领土被用于从事损害他国权利的行为。这一原则虽形成于实体水雷时代,却与数字领域高度相关。若一国允许其管辖范围内的网络基础设施被用于实施海事网络攻击,则可能对由此造成的损害承担责任。然而,在去中心化的数字网络中,证明“明知”或“控制”的证据门槛极高。
在国际水域对船旗国船舶实施海事网络攻击,应由谁承担责任?
确定国际水域网络攻击的责任归属,需要对海事私法与国际公法进行多层次分析。从私法角度看,对于因网络事件引发的碰撞或环境污染泄漏所产生的索赔,船东通常是首要的责任主体。若攻击系利用船舶软件漏洞得以实施,船东可依据产品责任法或合同担保条款向软件供应商或设备制造商追偿。
然而,从国际公法的角度来看,如果攻击可归因于某一主权实体,便会引发国家责任问题。根据《关于适用于网络行动的国际法的塔林手册2.0》,一国须对其可归因且构成违反其国际义务的网络行动承担责任。若某船舶的导航系统遭国家行为体劫持,致使其在环境敏感区域搁浅,受害国(船旗国或沿海国)可通过常设仲裁法院(PCA)或国际海洋法法庭(ITLOS)寻求赔偿。
难点在于,许多网络攻击由非国家行为体或代理组织实施。在此类情形下,《联合国海洋法公约》(UNCLOS)规定的船旗国“适当顾及”义务便成为焦点。船旗国是否有义务确保悬挂其国旗的船舶保持一定水平的网络防御准备?若船旗国未能执行国际海事组织(IMO)有关网络风险管理的规章,则可主张该国本身违反了《联合国海洋法公约》第94条规定的义务,该条要求船旗国采取必要措施以确保海上安全。
风险的合同分配:BIMCO条款
为应对国际法的模糊性,业界转而通过合同方案来分配网络风险。波罗的海国际航运公会(BIMCO)网络安全条款即为一例。该条款要求各方制定适当的计划与程序以应对网络安全事件;同时规定,只要各方达到所要求的注意标准,即可限制其对网络相关损失的责任。
尽管这些条款在一定程度上提供了商业确定性,但无法使当事方免于第三方的索赔。例如,若网络攻击导致船舶撞上第三方设施或他船,承租人与船东之间的合同责任限制对第三方索赔人不具约束力。在此类情况下,法院必须回归侵权法与海事不法行为原则,而“合理船东”的概念正日益以对ISO/IEC 27001或NIST网络安全框架等行业标准的遵循程度来界定。
“航运业的数字化不仅是技术升级,更是对海上货物运输固有法律风险的根本性重构。法律必须从被动应对的姿态演进为主动框架,以预见互联互通带来的系统性风险。”
国际海洋法法庭的作用与判例法的演进
国际海洋法法庭(ITLOS)尚未审理过专门针对海上网络攻击的案件,但其关于船舶扣留和环境保护的既有判例,为了解该法庭可能如何处理此类问题提供了线索。在“塞加号”(第2号)案(圣文森特和格林纳丁斯诉几内亚)中,国际海洋法法庭强调,应尽可能避免使用武力;在无法避免的情况下,所使用武力不得超出合理且必要的限度。这一比例原则在网络反措施背景下至关重要。如果沿海国发现其领海内的船舶发出网络威胁,任何数字干预措施都必须与所受威胁相称。
此外,南海仲裁案(菲律宾诉中国)凸显了准确航行数据的重要性,以及各国尊重国际海上安全标准的义务。如果一国通过网络手段提供虚假的海上安全信息(MSI),或干扰航行警告的播发,则直接违反了《国际海上人命安全公约》(SOLAS公约)和《联合国海洋法公约》。此类行为不仅危及生命,也破坏了整个海洋法律秩序。
| 判例法概念 | 传统定义 | 数字化解释 |
|---|---|---|
| 适航性 | 适合航行的物理状态 | 数字导航与工业控制系统的抗逆能力 |
| 不可抗力 | 不可预见的“天灾” | 高度复杂、有针对性的网络攻击 |
| 尽职义务 | 船体与机械的维护 | 防火墙、加密措施及培训的落实 |
| 无害通过 | 不损害和平与安全的通过 | 不进行网络间谍活动或干扰的通过 |
新兴责任制度与产品责任空白
当前海事法律格局面临的一项重大挑战,是软件供应商在产品责任方面可能存在的空白。造船商通常须就船体的物理完整性承担严格标准,而软件开发商却往往在其最终用户许可协议(EULA)中加入宽泛的责任免除条款。当软件缺陷或因设计阶段缺乏安全保障而导致海难发生时,船东可能会发现,自己无法向提供有缺陷数字工具的主体追偿损失。
这一“问责缺口”正受到海商法学者的审视,他们主张在海事软件合同中更严格地适用“特定用途适销性默示保证”。鉴于软件在航行安全中的关键作用,一场新兴运动正推动将海事软件视为船舶的“组成部分”,从而将其纳入传统海事留置权与责任体系的范畴。如此一来,即便主要过错在于岸基软件供应商,索赔人仍可因数字过失造成的损害申请扣押船舶或提起对物诉讼。
此外,正如Yara Birkeland等项目所展现的那样,自主与半自主船舶的兴起进一步加剧了上述问题。在全自主作业模式下,“船长”与软件“操作员”之间的法律界限变得模糊不清。若因自主导航系统的网络漏洞而发生碰撞事故,责任的认定将需要对代码、传感器数据以及远程操作员的干预行为进行复杂的梳理与分析。1972年《国际海上避碰规则》(COLREGs)目前仍以驾驶台上有人值守为前提。法律未能适应“数字船长”这一现实,构成了航运业稳定面临的最大风险之一。
结论
网络安全与海商法的交汇已不再是未来的理论隐忧,而是亟需严谨且统一法律回应的当下现实。如前所述,传统的适航性与尽职调查原则正被大幅扩展,以涵盖数字领域。国际海事组织(IMO)将网络风险纳入《国际安全管理规则》(ISM规则)标志着一个关键转折点,但这仅仅是开端。全球航运界必须迈向一个更为协调统一的框架,以应对责任归属、电子证据以及非国家行为体问责等方面的独特挑战。
归根结底,全球供应链的韧性取决于统辖公海的数字系统的完整性。法理标准必须持续演进,确保海上贸易的法律“避风港”能够抵御网络时代无形威胁的侵袭。无论是通过完善《联合国海洋法公约》、制定关于数字主权的新型国际议定书,还是发展普通法中的过失原则,海事法律架构都必须展现出与其所规制船舶同等的韧性。数字疆域浩瀚无垠,而法律必须成为指引航船安全穿越这片未知数字水域的罗盘。
Comments
No comments yet.