O Horizonte Digital: Jurisprudência Marítima e a Cibersegurança do Comércio Global
Uma análise rigorosa de como as vulnerabilidades digitais redefinem a responsabilidade marítima, a navegabilidade e a responsabilidade estatal sob convenções internacionais e jurisprudência em
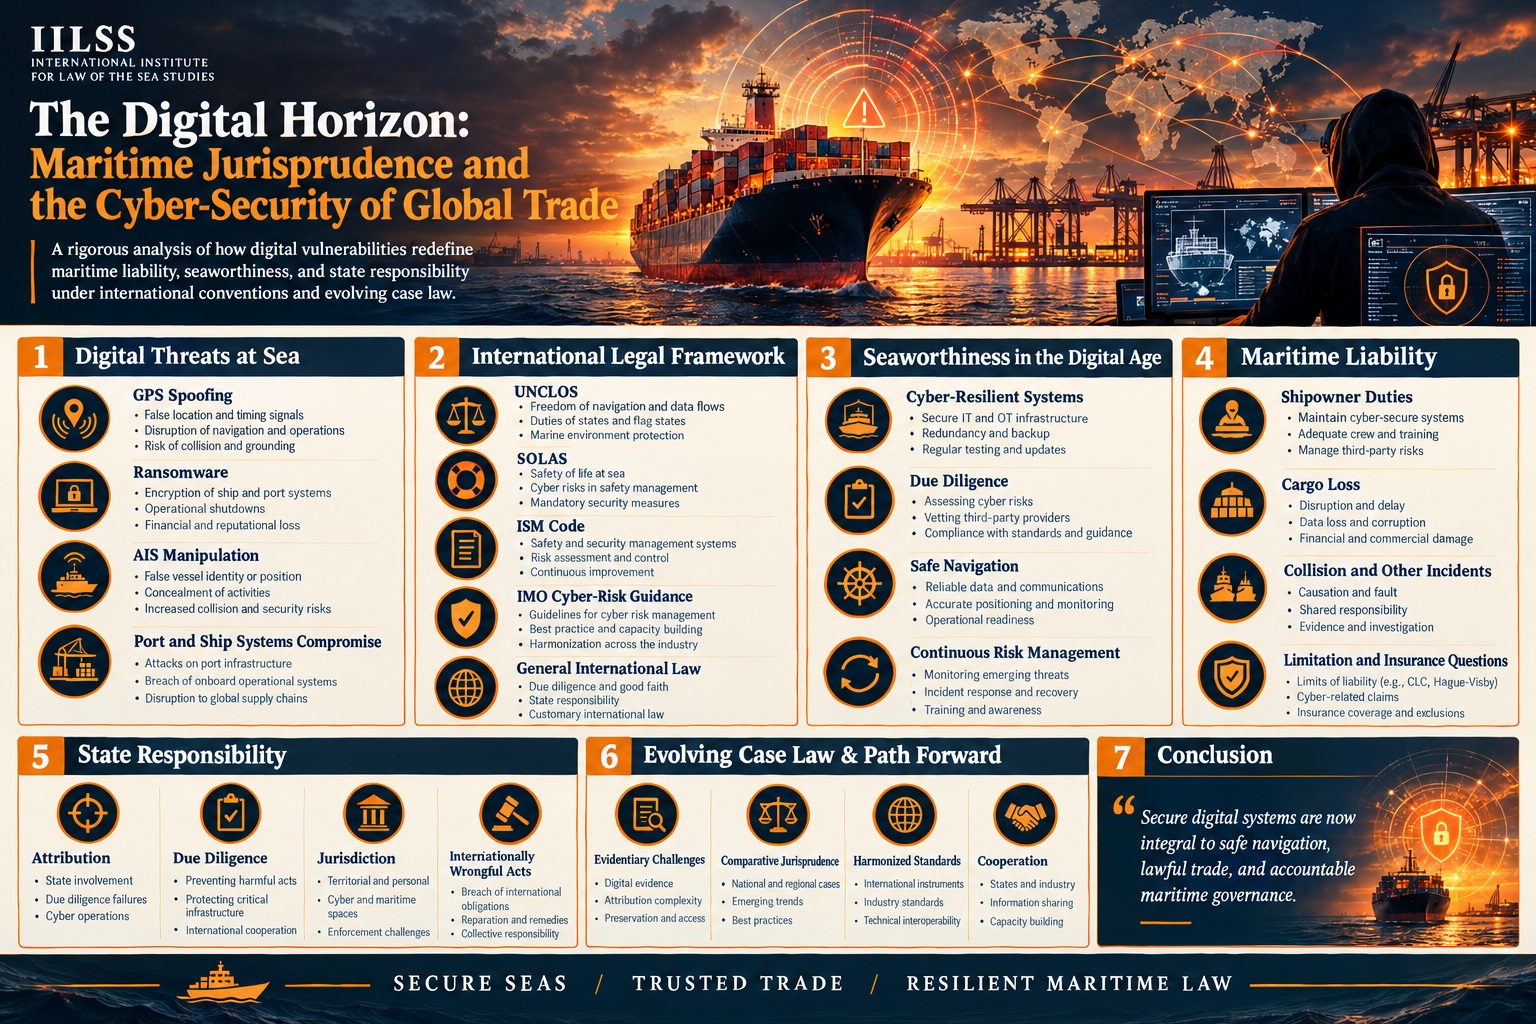
A evolução da indústria marítima, da dependência mecânica à integração digital, introduziu uma profunda mudança jurisprudencial. À medida que as embarcações se transformam em centros de dados flutuantes, as definições tradicionais de segurança marítima, navegabilidade e responsabilidade estatal são postas à prova pela natureza efêmera das ameaças cibernéticas. A histórica dependência de manifestações físicas de negligência — um casco enferrujado, uma tripulação incompetente ou um motor defeituoso — mostra-se cada vez mais insuficiente para lidar com as complexidades de uma falha algorítmica ou de uma intrusão digital maliciosa. Consequentemente, o direito marítimo internacional precisa navegar pela precária interseção entre a Convenção das Nações Unidas sobre o Direito do Mar (CNUDM/UNCLOS), o Código Internacional para a Proteção de Navios e Instalações Portuárias (Código ISPS) e os incipientes princípios da soberania digital.
No centro desse debate está a tensão entre a liberdade de navegação e a necessidade de segurança digital. Embora o alto-mar permaneça um domínio de acesso compartilhado, a infraestrutura digital que viabiliza o comércio moderno é frequentemente localizada ou proprietária. Esse paradoxo cria lacunas jurídicas significativas, sobretudo quando um incidente cibernético interrompe a passagem segura de uma embarcação ou resulta em danos ambientais catastróficos. O desafio para os juristas contemporâneos reside em conciliar a natureza estática das convenções internacionais com a realidade fluida e sem fronteiras da guerra cibernética e da espionagem industrial.
O Marco Regulatório e o Dever de Diligência Devida
A Organização Marítima Internacional (IMO) adotou medidas significativas para institucionalizar a gestão de riscos cibernéticos por meio da Resolução MSC.428(98). Ao integrar o risco cibernético ao Código Internacional de Gestão da Segurança (Código ISM), a IMO ampliou efetivamente o alcance do dever de diligência devida do armador. Nos termos do Código ISM, as companhias são obrigadas a estabelecer um sistema de gestão da segurança (SMS) que aborde todos os riscos identificados para seus navios, pessoal e meio ambiente. A inclusão do risco cibernético indica que a falta de implementação de defesas digitais robustas não constitui mais um mero descuido técnico, mas uma violação jurídica do dever de manter um ambiente operacional seguro.
No entanto, a transição de diretrizes administrativas para normas jurídicas exigíveis continua sendo complexa. Em caso de sinistro marítimo causado por um ciberataque, o ônus da prova recai sobre o reclamante, que deve demonstrar que o armador não exerceu a devida diligência. Isso exige uma análise forense dos registros digitais e das arquiteturas de software, tarefa com a qual os tribunais marítimos tradicionais apenas começam a se familiarizar. A jurisprudência relativa às Regras de Haia-Visby, especificamente o Artigo III, oferece um paralelo histórico: o transportador deve ser obrigado, antes e no início da viagem, a exercer a devida diligência para tornar o navio em condições de navegabilidade. A questão agora é saber se essa obrigação se estende à integridade do Sistema Eletrônico de Visualização e Informação de Cartas (ECDIS) da embarcação ou de seus receptores do Sistema Global de Navegação por Satélite (GNSS).
Um navio com software desatualizado é legalmente inapto para navegar?
O conceito de navegabilidade não é um padrão absoluto, mas relativo, evoluindo em conjunto com os avanços tecnológicos. No caso emblemático de The McFadden v. Blue Star Line [1905], o tribunal definiu a navegabilidade como a aptidão do navio, em todos os aspectos, para enfrentar os perigos ordinários do mar. No contexto contemporâneo, os perigos ordinários do mar devem incluir o risco de intrusão cibernética. Se uma embarcação opera com software obsoleto, suscetível a vulnerabilidades amplamente conhecidas, pode-se argumentar que o navio é juridicamente inapto para navegar.
Isso eleva o nível de exigência para os armadores. Já não basta garantir que a estrutura física da embarcação esteja em boas condições. O "sistema nervoso" digital do navio também precisa ser resiliente. A falha na aplicação de atualizações críticas de segurança ou o uso de senhas padrão em sistemas de controle industrial (ICS) podem ser interpretados como incapacidade de fornecer uma embarcação em condições de navegabilidade. Essa doutrina da navegabilidade digital tem profundas implicações para a sub-rogação securitária e a limitação de responsabilidade. Nos termos da Convenção sobre Limitação de Responsabilidade por Reclamações Marítimas (LLMC), o armador pode perder o direito de limitar sua responsabilidade se ficar provado que o prejuízo resultou de ato ou omissão pessoal, cometido com a intenção de causar tal dano, ou de forma temerária e com conhecimento de que tal dano provavelmente ocorreria. Comprovar a temeridade no contexto da higiene cibernética constitui uma área de litígio em expansão.
| Instrumento Jurídico | Aplicação Principal | Implicação para a Cibersegurança |
|---|---|---|
| CNUDM (1982) | Governança marítima global | Define direitos de passagem e imunidade soberana; problemático para a atribuição. |
| Código ISM | Sistemas de Gestão de Segurança | Torna obrigatória a gestão de riscos cibernéticos como parte dos protocolos gerais de segurança. |
| Código ISPS | Segurança de portos e navios | Concentra-se na segurança física, mas abrange cada vez mais o controle de acesso digital. |
| Regras de Haia-Visby | Transporte marítimo de mercadorias | Estabelece o padrão de diligência devida e navegabilidade. |
Atribuição e Responsabilidade Estatal em Águas Internacionais
Um dos desafios mais complexos do direito cibernético marítimo é o problema da atribuição. Quando um agente patrocinado por um Estado compromete o sistema de identificação automática (AIS) ou o sinal GPS de uma embarcação — prática comumente denominada «spoofing» —, o ato pode constituir violação de soberania ou ato de agressão. Contudo, a natureza anônima das operações cibernéticas dificulta responsabilizar um Estado de bandeira ou um Estado costeiro à luz dos princípios de responsabilidade estatal formulados pela Comissão de Direito Internacional (CDI).
O Tribunal Internacional de Justiça (TIJ), no caso Estreito de Corfu (Reino Unido contra Albânia), estabeleheu que todo Estado tem a obrigação de não permitir conscientemente que seu território seja utilizado para atos contrários aos direitos de outros Estados. Esse princípio, embora formulado na era das minas físicas, é altamente relevante para o domínio digital. Se um Estado permite que infraestruturas cibernéticas sob sua jurisdição sejam utilizadas para um ataque cibernético marítimo, poderá ser responsabilizado pelos danos resultantes. No entanto, o limiar probatório para demonstrar «conhecimento» ou «controle» em uma rede digital descentralizada é excepcionalmente elevado.
Quem responde por um ataque cibernético marítimo contra uma embarcação de um Estado de bandeira em águas internacionais?
A determinação da responsabilidade por um ataque cibernético em águas internacionais exige uma análise em múltiplas camadas, abrangendo o direito marítimo privado e o direito internacional público. Sob a perspectiva do direito privado, o armador é, em geral, o primeiro ponto de contato para reclamações decorrentes de uma colisão ou de um derramamento ambiental causado por um incidente cibernético. Se o ataque foi facilitado por uma vulnerabilidade no software do navio, o armador poderá buscar indenização junto ao fornecedor do software ou ao fabricante do equipamento com base nas leis de responsabilidade pelo produto ou nas garantias contratuais.
Contudo, sob a ótica do direito internacional público, a questão da responsabilidade estatal surge caso o ataque possa ser atribuído a uma entidade soberana. Nos termos do Manual de Tallinn 2.0 sobre o Direito Internacional Aplicável às Operações Cibernéticas, um Estado é responsável por operações cibernéticas que lhe sejam atribuíveis e que constituam violação de suas obrigações internacionais. Se os sistemas de navegação de uma embarcação forem sequestrados por um agente estatal, resultando em encalhe em uma área ambientalmente sensível, o Estado lesado (o Estado de bandeira ou o Estado costeiro) poderá buscar reparações por meio da Corte Permanente de Arbitragem (CPA) ou do Tribunal Internacional do Direito do Mar (TIDM).
A dificuldade reside no fato de que muitos ciberataques são perpetrados por atores não estatais ou grupos subsidiários. Nesses casos, o dever de "devida consideração" do Estado de bandeira, previsto na CNUDM, torna-se o ponto central. Teria o Estado de bandeira a obrigação de assegurar que as embarcações que arvoram seu pavilhão mantenham determinado nível de prontidão cibernética? Caso o Estado de bandeira não faça cumprir as regulamentações da OMI relativas à gestão de riscos cibernéticos, pode-se argumentar que o próprio Estado incorre em violação de seus deveres previstos no artigo 94 da CNUDM, o qual exige que os Estados de bandeira adotem as medidas necessárias para garantir a segurança no mar.
Alocação Contratual de Riscos: As Cláusulas da BIMCO
Em resposta às ambiguidades do direito internacional, o setor recorreu a soluções contratuais para alocar o risco cibernético. A Cláusula de Segurança Cibernética da BIMCO constitui um exemplo notável. Essa cláusula exige que as partes disponham de planos e procedimentos adequados para responder a incidentes de segurança cibernética. Além disso, limita a responsabilidade das partes por perdas relacionadas a questões cibernéticas, desde que tenham atendido aos padrões exigidos de diligência.
Embora tais cláusulas proporcionem certa previsibilidade comercial, elas não isolam as partes de reivindicações de terceiros. Por exemplo, se um ciberataque provocar a colisão de uma embarcação com uma estrutura de terceiros ou com outro navio, as limitações contratuais estabelecidas entre o afretador e o armador não vincularão o terceiro reclamante. Nessas hipóteses, os tribunais devem recorrer aos princípios da responsabilidade civil extracontratual e do ilícito marítimo, nos quais o conceito de "armador razoável" vem sendo cada vez mais definido pela observância de normas setoriais, como a ISO/IEC 27001 ou o NIST Cybersecurity Framework.
“A digitalização da indústria marítima não é apenas uma atualização tecnológica; trata-se de uma reconfiguração fundamental dos riscos jurídicos inerentes ao transporte de mercadorias por via marítima. O direito deve evoluir de uma postura reativa para um arcabouço proativo que antecipe os riscos sistêmicos da interconectividade.”
O Papel do TIDM e a Evolução da Jurisprudência
O Tribunal Internacional do Direito do Mar (TIDM) ainda não julgou um caso centrado exclusivamente em um ciberataque marítimo, mas sua jurisprudência existente sobre detenção de embarcações e proteção ambiental oferece um vislumbre de como poderia abordar a questão. No Caso do Navio “SAIGA” (N.º 2) (São Vicente e Granadinas v. Guiné), o TIDM enfatizou que o uso da força deve ser evitado tanto quanto possível e, quando inevitável, não pode exceder o que é razoável e necessário. Esse princípio da proporcionalidade é vital no contexto das contramedidas cibernéticas. Se um Estado costeiro detectar uma ameaça cibernética proveniente de uma embarcação em seu mar territorial, qualquer intervenção digital deverá ser proporcional à ameaça representada.
Além disso, a Arbitragem do Mar da China Meridional (Filipinas v. China) destacou a importância de dados de navegação precisos e as obrigações dos Estados de respeitar os padrões internacionais de segurança marítima. Se um Estado fornecer informações fraudulentas de segurança marítima (MSI) ou interferir, por meios cibernéticos, na transmissão de avisos de navegação, estará violando diretamente a Convenção Internacional para a Salvaguarda da Vida Humana no Mar (SOLAS) e a CNUDM. Tais ações não apenas colocam vidas em risco, mas também fragilizam toda a ordem jurídica dos oceanos.
| Conceito Jurisprudencial | Definição Tradicional | Interpretação Digital |
|---|---|---|
| Condições de navegabilidade | Aptidão física para a viagem | Resiliência dos sistemas digitais de navegação e de ICS |
| Força maior | “Atos de Deus” imprevisíveis | Ciberataques altamente sofisticados e direcionados |
| Diligência devida | Manutenção do casco e das máquinas | Implementação de firewalls, criptografia e treinamento |
| Passagem inocente | Passagem não prejudicial à paz ou à segurança | Passagem sem envolvimento em ciberespionagem ou interferência |
Regimes Emergentes de Responsabilidade e a Lacuna na Responsabilidade pelo Produto
Um desafio significativo no atual cenário jurídico marítimo é a potencial lacuna na responsabilidade pelo produto aplicável aos fornecedores de software. Ao contrário dos construtores navais, frequentemente submetidos a normas rigorosas quanto à integridade física de um casco, os desenvolvedores de software costumam incluir amplas cláusulas de isenção de responsabilidade em seus contratos de licença de usuário final (EULAs). Quando uma falha de software ou a ausência de segurança desde a concepção resulta em um desastre marítimo, o armador pode se ver impossibilitado de recuperar os prejuízos junto à entidade que forneceu a ferramenta digital defeituosa.
Essa “lacuna de responsabilização” vem sendo examinada por juristas marítimos, que defendem uma aplicação mais rigorosa da “garantia implícita de adequação a um fim específico” nos contratos de software marítimo. Dado o papel crítico do software na segurança da navegação, há um movimento crescente para tratar o software marítimo como “parte componente” da embarcação, inserindo-o, assim, no âmbito das estruturas tradicionais de privilégio e responsabilidade marítimos. Isso permitiria aos reclamantes arrestar um navio ou agir in rem por danos causados por negligência digital, mesmo que a culpa principal recaia sobre um fornecedor de software em terra.
Além disso, a ascensão de embarcações autônomas e semiautônomas — como se observa em projetos como o Yara Birkeland — agrava essas questões. Em uma operação totalmente autônoma, a distinção jurídica entre o “comandante” da embarcação e o “operador” do software torna-se difusa. Se ocorrer uma colisão em razão de uma vulnerabilidade cibernética em um sistema de navegação autônoma, a atribuição de responsabilidade exigirá um complexo desemaranhar de códigos, dados de sensores e intervenções de operadores remotos. O COLREG 1972 (Regulamento Internacional para Evitar Abalroamentos no Mar) pressupõe, atualmente, a presença humana no passadiço. A incapacidade do direito de se adaptar à realidade do “comandante digital” representa um dos maiores riscos à estabilidade da indústria marítima.
Conclusão
A interseção entre cibersegurança e direito marítimo não é mais uma preocupação teórica para o futuro; trata-se de uma realidade presente que exige uma resposta jurídica rigorosa e unificada. Como demonstrado, as doutrinas tradicionais de navegabilidade e diligência devida estão sendo radicalmente ampliadas para abranger o ambiente digital. A integração do risco cibernético ao Código ISM pela OMI marca um ponto de inflexão decisivo, mas é apenas o começo. A comunidade marítima global deve avançar rumo a um arcabouço mais harmonizado, capaz de enfrentar os desafios singulares da atribuição de responsabilidade, da prova digital e da responsabilização de atores não estatais.
Em última análise, a resiliência da cadeia de suprimentos global depende da integridade dos sistemas digitais que governam o alto-mar. Os padrões jurisprudenciais precisam continuar a evoluir, garantindo que o “porto seguro” jurídico do comércio marítimo permaneça protegido contra as ameaças invisíveis da era cibernética. Seja pelo aprimoramento da CNUDM, pela criação de novos protocolos internacionais sobre soberania digital ou pela evolução dos princípios de negligência da common law, a arquitetura jurídica marítima deve mostrar-se tão resiliente quanto as embarcações que busca regulamentar. O horizonte digital é vasto, e o direito precisa ser a bússola que assegure uma travessia segura por essas águas digitais ainda inexploradas.
Comments
No comments yet.