L'horizon numérique : jurisprudence maritime et cybersécurité du commerce mondial
Une analyse rigoureuse de la manière dont les vulnérabilités numériques redéfinissent la responsabilité maritime, la navigabilité et la responsabilité des États en vertu des conventions
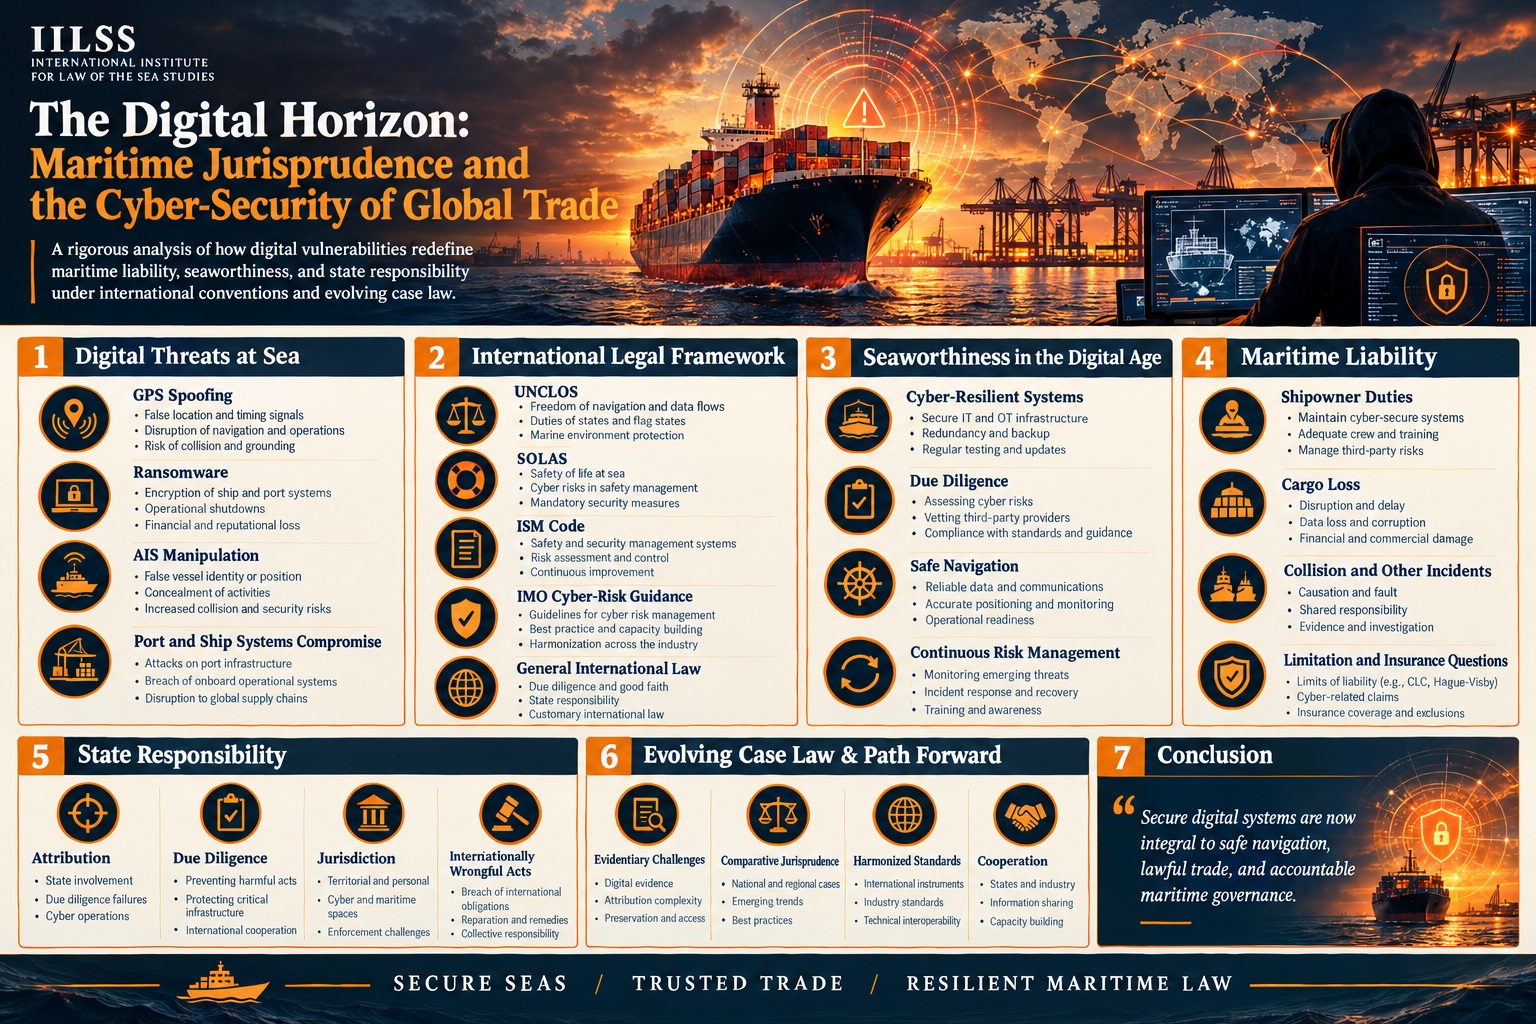
L’évolution de l’industrie maritime, passée d’une dépendance mécanique à une intégration numérique, a introduit un profond bouleversement jurisprudentiel. Alors que les navires se métamorphosent en centres de données flottants, les définitions traditionnelles de la sécurité maritime, de la navigabilité et de la responsabilité des États sont mises à l’épreuve par la nature éphémère des cybermenaces. Le recours historique aux manifestations physiques de la négligence — une coque rouillée, un équipage incompétent ou un moteur défectueux — s’avère de plus en plus insuffisant pour appréhender les complexités d’une défaillance algorithmique ou d’une intrusion numérique malveillante. Par conséquent, le droit maritime international doit naviguer au carrefour précaire de la Convention des Nations Unies sur le droit de la mer (CNUDM), du Code international pour la sûreté des navires et des installations portuaires (Code ISPS) et des principes naissants de la souveraineté numérique.
Au cœur de cette réflexion se trouve la tension entre la liberté de navigation et la nécessité de la sécurité numérique. Si la haute mer demeure un espace d’accès partagé, l’infrastructure numérique qui rend possible le commerce moderne est souvent localisée ou propriétaire. Ce paradoxe engendre d’importantes lacunes juridiques, en particulier lorsqu’un incident cybernétique compromet le passage en toute sécurité d’un navire ou provoque des dommages environnementaux catastrophiques. Pour les juristes contemporains, le défi consiste à concilier le caractère statique des conventions internationales avec la réalité fluide et sans frontières de la cyberguerre et de l’espionnage industriel.
Le cadre réglementaire et l’obligation de diligence raisonnable
L’Organisation maritime internationale (OMI) a pris des mesures significatives pour institutionnaliser la gestion des risques cybernétiques par la résolution MSC.428(98). En intégrant le risque cybernétique au Code international de gestion de la sécurité (Code ISM), l’OMI a effectivement élargi le champ de l’obligation de diligence raisonnable incombant à l’armateur. En vertu du Code ISM, les compagnies sont tenues de mettre en place un système de gestion de la sécurité (SGS) qui couvre tous les risques identifiés pour leurs navires, leur personnel et l’environnement. L’inclusion du risque cybernétique laisse entendre que le défaut de mise en œuvre de défenses numériques robustes ne constitue plus une simple négligence technique, mais bien une violation juridique de l’obligation de maintenir un environnement d’exploitation sûr.
Toutefois, le passage de directives administratives à des normes juridiques contraignantes demeure complexe. En cas de sinistre maritime causé par une cyberattaque, la charge de la preuve incombe au demandeur, qui doit démontrer que l'armateur a manqué à son obligation de diligence raisonnable. Cela exige une analyse forensique des journaux numériques et des architectures logicielles, une tâche à laquelle les juridictions maritimes traditionnelles commencent tout juste à se confronter. La jurisprudence relative aux Règles de La Haye-Visby, et plus particulièrement à leur article III, offre un parallèle historique : le transporteur est tenu, avant et au début du voyage, d'exercer une diligence raisonnable pour mettre le navire en état de navigabilité. La question qui se pose désormais est de savoir si cette obligation s'étend à l'intégrité du système de visualisation des cartes électroniques et d'information (ECDIS) du navire ou de ses récepteurs du système mondial de navigation par satellite (GNSS).
Un navire doté de logiciels obsolètes est-il juridiquement innavigable ?
La notion de navigabilité ne constitue pas une norme absolue, mais relative, qui évolue au rythme des avancées technologiques. Dans l'affaire fondatrice The McFadden v. Blue Star Line [1905], le tribunal a défini la navigabilité comme l'aptitude du navire, à tous égards, à affronter les périls ordinaires de la mer. Dans le contexte contemporain, ces périls ordinaires doivent inclure le risque d'intrusion informatique. Si un navire exploite des logiciels obsolètes exposés à des vulnérabilités bien connues, il peut être soutenu qu'il est innavigable au regard de la loi.
Cette exigence rehausse les obligations des armateurs. Il ne suffit plus de s'assurer de la solidité de la structure physique du navire. Son « système nerveux » numérique doit également faire preuve de résilience. Le défaut d'application de correctifs de sécurité essentiels ou l'utilisation de mots de passe par défaut sur les systèmes de contrôle industriel (ICS) pourrait être interprété comme un manquement à l'obligation de fournir un navire en état de navigabilité. Cette doctrine de la navigabilité numérique a de profondes implications pour la subrogation en matière d'assurance et la limitation de responsabilité. En vertu de la Convention sur la limitation de la responsabilité en matière de créances maritimes (LLMC), un armateur peut perdre le droit de limiter sa responsabilité s'il est prouvé que le dommage résulte de son fait ou de son omission personnels, commis avec l'intention de provoquer un tel dommage, ou par témérité et avec la conscience qu'un tel dommage en résulterait probablement. L'établissement de la témérité dans le contexte de l'hygiène informatique constitue un domaine de contentieux en plein essor.
| Instrument juridique | Application principale | Implication en matière de cybersécurité |
|---|---|---|
| CNUDM (1982) | Gouvernance maritime mondiale | Définit les droits de passage et l'immunité souveraine ; problématique pour l'attribution. |
| Code ISM | Systèmes de gestion de la sécurité | Impose la gestion des risques cybernétiques dans le cadre des protocoles de sécurité globaux. |
| Code ISPS | Sûreté des ports et des navires | Axé sur la sûreté physique, mais couvre de plus en plus le contrôle d'accès numérique. |
| Règles de La Haye-Visby | Transport de marchandises par mer | Établit la norme de diligence raisonnable et de navigabilité. |
Attribution et responsabilité des États dans les eaux internationales
L'un des défis les plus épineux du droit maritime cybernétique réside dans la question de l'attribution. Lorsqu'un acteur agissant pour le compte d'un État compromet le système d'identification automatique (AIS) ou le signal GPS d'un navire — pratique communément appelée « spoofing » —, cet acte peut constituer une violation de la souveraineté ou un acte d'agression. Pourtant, la nature anonyme des opérations cybernétiques rend difficile la mise en cause d'un État du pavillon ou d'un État côtier au titre des principes de responsabilité des États formulés par la Commission du droit international (CDI).
La Cour internationale de Justice (CIJ), dans l'affaire du Détroit de Corfou (Royaume-Uni c. Albanie), a établi que tout État a l'obligation de ne pas laisser sciemment utiliser son territoire à des fins contraires aux droits d'autres États. Ce principe, bien qu'il ait été formulé à l'époque des mines physiques, revêt une grande pertinence dans le domaine numérique. Si un État permet que l'infrastructure cybernétique relevant de sa juridiction soit utilisée pour mener une attaque cybernétique maritime, il peut être tenu responsable des dommages qui en résultent. Toutefois, le seuil probatoire permettant de démontrer la « connaissance » ou le « contrôle » au sein d'un réseau numérique décentralisé est exceptionnellement élevé.
Qui est responsable d'une attaque cybernétique maritime contre un navire battant pavillon d'un État dans les eaux internationales ?
La détermination de la responsabilité en cas d'attaque cybernétique dans les eaux internationales exige une analyse à plusieurs niveaux, croisant le droit maritime privé et le droit international public. Du point de vue du droit privé, l'armateur constitue généralement le premier interlocuteur pour les réclamations découlant d'un abordage ou d'une pollution environnementale causée par un incident cybernétique. Si l'attaque a été facilitée par une vulnérabilité du logiciel du navire, l'armateur peut chercher à obtenir réparation auprès du fournisseur du logiciel ou du fabricant de l'équipement, sur le fondement des lois relatives à la responsabilité du fait des produits ou des garanties contractuelles.
Toutefois, du point de vue du droit international public, la question de la responsabilité des États se pose si l’attaque peut être attribuée à une entité souveraine. Selon le Manuel de Tallinn 2.0 sur le droit international applicable aux opérations cybernétiques, un État est responsable des opérations cybernétiques qui lui sont attribuables et qui constituent une violation de ses obligations internationales. Si les systèmes de navigation d’un navire sont détournés par un acteur étatique, entraînant un échouement dans une zone écologiquement sensible, l’État victime (l’État du pavillon ou l’État côtier) peut demander réparation devant la Cour permanente d’arbitrage (CPA) ou le Tribunal international du droit de la mer (TIDM).
La difficulté réside dans le fait que de nombreuses cyberattaques sont perpétrées par des acteurs non étatiques ou des groupes interposés. Dans de tels cas, l’obligation de « juste considération » incombant à l’État du pavillon en vertu de la CNUDM devient le point central. Un État du pavillon a-t-il l’obligation de veiller à ce que les navires battant son pavillon maintiennent un certain niveau de préparation face aux risques cybernétiques ? Si l’État du pavillon ne fait pas appliquer les réglementations de l’OMI relatives à la gestion des risques cybernétiques, on pourrait soutenir qu’il contrevient lui-même à ses obligations au titre de l’article 94 de la CNUDM, lequel exige des États du pavillon qu’ils prennent les mesures nécessaires pour garantir la sécurité en mer.
Répartition contractuelle des risques : les clauses BIMCO
Face aux ambiguïtés du droit international, le secteur s’est tourné vers des solutions contractuelles pour répartir le risque cybernétique. La clause de cybersécurité du BIMCO en est un exemple notable. Cette clause impose aux parties de mettre en place des plans et des procédures appropriés pour répondre aux incidents de cybersécurité. Elle limite également la responsabilité des parties pour les pertes liées aux risques cybernétiques, à condition qu’elles aient respecté les normes de diligence requises.
Si ces clauses offrent une certaine sécurité commerciale, elles ne mettent pas les parties à l’abri des réclamations de tiers. Par exemple, si une cyberattaque provoque la collision d’un navire avec une structure appartenant à un tiers ou avec un autre navire, les limitations contractuelles convenues entre l’affréteur et le propriétaire ne seront pas opposables au tiers demandeur. En pareil cas, les juridictions doivent revenir aux principes de la responsabilité délictuelle et du délit maritime, où la notion de « propriétaire de navire raisonnable » se définit de plus en plus par le respect de normes sectorielles telles que la norme ISO/CEI 27001 ou le cadre de cybersécurité du NIST.
« La numérisation du secteur maritime ne constitue pas une simple mise à niveau technologique ; elle représente une reconfiguration fondamentale des risques juridiques inhérents au transport de marchandises par mer. Le droit doit passer d’une posture réactive à un cadre proactif capable d’anticiper les risques systémiques liés à l’interconnexion. »
Le rôle du TIDM et l’évolution de la jurisprudence
Le Tribunal international du droit de la mer (TIDM) n’a pas encore eu à connaître d’une affaire portant exclusivement sur une cyberattaque maritime, mais sa jurisprudence existante en matière d’immobilisation de navires et de protection de l’environnement permet d’entrevoir la manière dont il pourrait aborder la question. Dans l’Affaire du navire « SAIGA » (n° 2) (Saint-Vincent-et-les-Grenadines c. Guinée), le TIDM a souligné que le recours à la force doit être évité dans toute la mesure du possible et, lorsqu’il est inévitable, ne doit pas excéder ce qui est raisonnable et nécessaire. Ce principe de proportionnalité revêt une importance capitale dans le contexte des contre-mesures numériques. Si un État côtier détecte une cybermenace émanant d’un navire se trouvant dans sa mer territoriale, toute intervention numérique doit être proportionnée à la menace posée.
Par ailleurs, l’Arbitrage relatif à la mer de Chine méridionale (Philippines c. Chine) a mis en évidence l’importance de données de navigation exactes ainsi que l’obligation pour les États de respecter les normes internationales de sécurité maritime. Si un État diffuse des informations de sécurité maritime (ISM) frauduleuses ou entrave par des moyens numériques la transmission d’avertissements de navigation, il contrevient directement à la Convention internationale pour la sauvegarde de la vie humaine en mer (SOLAS) et à la CNUDM. De tels agissements mettent non seulement des vies en danger, mais compromettent également l’ensemble de l’ordre juridique des océans.
| Concept jurisprudentiel | Définition traditionnelle | Interprétation numérique |
|---|---|---|
| Navigabilité | Aptitude physique à effectuer le voyage | Résilience des systèmes de navigation numérique et des systèmes de contrôle industriel |
| Force majeure | « Faits de Dieu » imprévisibles | Cyberattaques ciblées d’une grande sophistication |
| Diligence requise | Entretien de la coque et des machines | Mise en place de pare-feu, de dispositifs de chiffrement et de formations |
| Passage inoffensif | Passage ne portant pas atteinte à la paix ni à la sécurité | Passage sans activité de cyberespionnage ni d’ingérence |
Régimes de responsabilité émergents et lacunes en matière de responsabilité du fait des produits
L’une des difficultés majeures du paysage juridique maritime actuel réside dans la lacune potentielle concernant la responsabilité du fait des produits applicables aux éditeurs de logiciels. Contrairement aux constructeurs navals, souvent soumis à des normes strictes quant à l’intégrité physique de la coque, les développeurs de logiciels insèrent fréquemment de larges clauses de déclinatoire de responsabilité dans leurs contrats de licence utilisateur final (CLUF). Lorsqu’un défaut logiciel ou l’absence de sécurité dès la conception provoque un sinistre maritime, l’armateur peut se trouver dans l’impossibilité d’obtenir réparation auprès de l’entité ayant fourni l’outil numérique défaillant.
Ce « déficit de responsabilité » est examiné à la loupe par les spécialistes du droit maritime, qui plaident pour une application plus rigoureuse de la « garantie implicite d’adéquation à un usage particulier » dans les contrats de logiciels maritimes. Compte tenu du rôle crucial des logiciels dans la sécurité de la navigation, un mouvement émergent vise à considérer les logiciels maritimes comme un « élément constitutif » du navire, afin de les intégrer aux structures traditionnelles de privilèges maritimes et de responsabilité. Cela permettrait aux demandeurs de faire saisir un navire ou d’engager une action in rem pour les dommages causés par une négligence numérique, même si la faute principale incombe à un fournisseur de logiciels basé à terre.
Par ailleurs, l’essor des navires autonomes et semi-autonomes — comme l’illustrent des projets tels que le Yara Birkeland — exacerbe ces problématiques. Dans le cadre d’une exploitation entièrement autonome, la distinction juridique entre le « capitaine » du navire et l’« exploitant » du logiciel s’estompe. Si un abordage survient en raison d’une vulnérabilité informatique dans un système de navigation autonome, l’imputation de la responsabilité exigera un décryptage complexe du code, des données des capteurs et des interventions de l’opérateur à distance. Le COLREG 1972 (Règlement international pour prévenir les abordages en mer) suppose actuellement la présence humaine à la passerelle. L’incapacité du droit à s’adapter à la réalité du « capitaine numérique » constitue l’un des plus grands risques pesant sur la stabilité du secteur maritime.
Conclusion
L’intersection entre la cybersécurité et le droit maritime n’est plus une préoccupation théorique pour l’avenir ; c’est une réalité présente qui exige une réponse juridique rigoureuse et unifiée. Comme nous l’avons démontré, les doctrines traditionnelles de la navigabilité et de la diligence raisonnable sont radicalement élargies pour englober la sphère numérique. L’intégration du risque informatique dans le Code ISM par l’OMI marque un tournant décisif, mais elle ne représente qu’un début. La communauté maritime internationale doit s’orienter vers un cadre plus harmonisé, capable de répondre aux défis singuliers liés à l’attribution des responsabilités, à la preuve numérique et à l’obligation de rendre compte des acteurs non étatiques.
En définitive, la résilience de la chaîne d’approvisionnement mondiale dépend de l’intégrité des systèmes numériques qui régissent la haute mer. Les standards jurisprudentiels doivent continuer d’évoluer afin de garantir que le « havre de paix » juridique du commerce maritime demeure protégé contre les menaces invisibles de l’ère numérique. Que ce soit par l’affinement de la CNUDM, par l’établissement de nouveaux protocoles internationaux relatifs à la souveraineté numérique ou par l’évolution des principes de common law en matière de négligence, l’architecture juridique maritime doit se révéler aussi résiliente que les navires qu’elle entend réglementer. L’horizon numérique est vaste, et le droit doit être la boussole garantissant une traversée sûre de ces eaux numériques inexplorées.
Comments
No comments yet.