डिजिटल क्षितिज: समुद्री न्यायशास्त्र और वैश्विक व्यापार की साइबर सुरक्षा
अंतरराष्ट्रीय सम्मेलनों और विकसित हो रहे केस कानून के तहत डिजिटल कमजोरियां कैसे समुद्री दायित्व, जलयोग्यता और राज्य की जिम्मेदारी को फिर से परिभाषित करती हैं इसका गहन विश्लेषण।
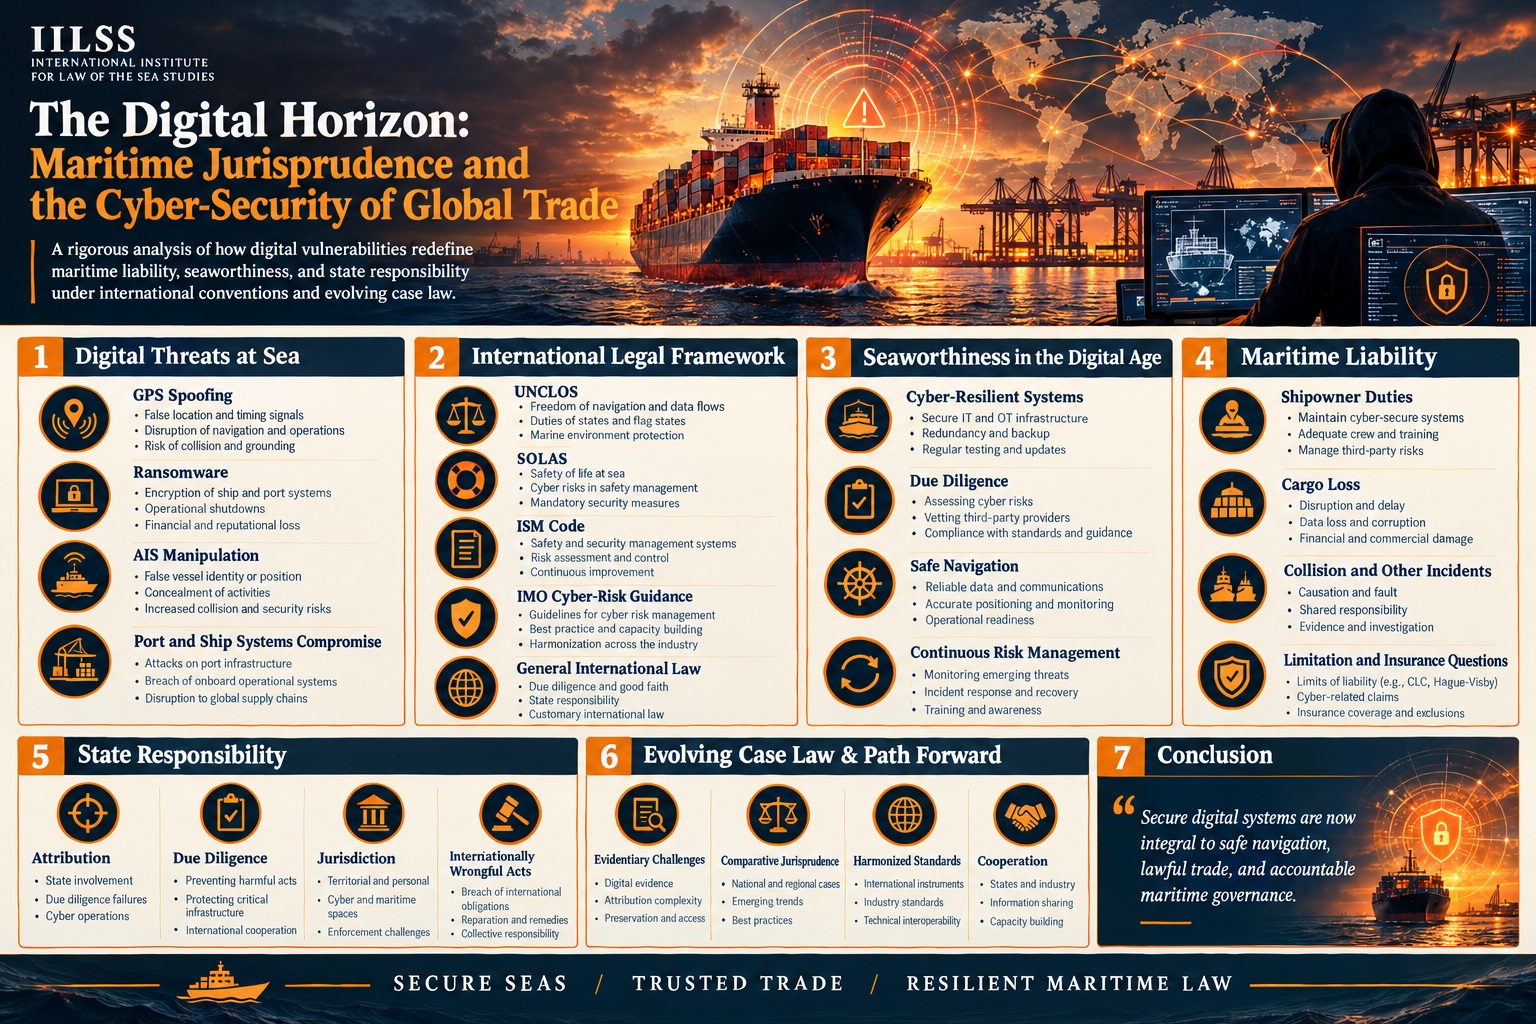
यांत्रिक निर्भरता से डिजिटल एकीकरण की ओर समुद्री उद्योग के विकास ने न्यायशास्त्र में एक गहन बदलाव ला दिया है। जैसे-जैसे जहाज़ तैरते हुए डेटा केंद्रों में परिवर्तित हो रहे हैं, साइबर खतरों की अस्थायी प्रकृति समुद्री सुरक्षा, समुद्रयोग्यता और राज्य के दायित्व की पारंपरिक परिभाषाओं को परख रही है। लापरवाही के भौतिक रूपों—जैसे जंग लगा हुआ ढाँचा, अक्षम चालक दल या खराब इंजन—पर ऐतिहासिक निर्भरता एल्गोरिद्म की विफलता या दुर्भावनापूर्ण डिजिटल घुसपैठ की जटिलताओं से निपटने के लिए तेजी से अपर्याप्त होती जा रही है। फलस्वरूप, अंतर्राष्ट्रीय समुद्री कानून को संयुक्त राष्ट्र समुद्री कानून संधि (UNCLOS), अंतर्राष्ट्रीय पोत और बंदरगाह सुविधा सुरक्षा (ISPS) संहिता तथा डिजिटल संप्रभुता के नवोदित सिद्धांतों के नाजुक संगम का मार्गदर्शन करना होगा।
इस विमर्श के केंद्र में नौवहन की स्वतंत्रता और डिजिटल सुरक्षा की आवश्यकता के बीच का तनाव है। यद्यपि खुले समुद्र साझा पहुँच का क्षेत्र बने हुए हैं, फिर भी आधुनिक वाणिज्य को सक्षम बनाने वाली डिजिटल अवसंरचना प्रायः स्थानीयकृत या स्वामित्वाधीन होती है। यह विरोधाभास महत्वपूर्ण कानूनी रिक्तताएँ उत्पन्न करता है, विशेषकर तब जब कोई साइबर घटना किसी जहाज़ के सुरक्षित मार्ग को बाधित करती है या विनाशकारी पर्यावरणीय क्षति का कारण बनती है। समकालीन विधि विशेषज्ञों के समक्ष चुनौती अंतर्राष्ट्रीय अभिसमयों की स्थिर प्रकृति का साइबर युद्ध और औद्योगिक जासूसी की तरल, सीमाहीन वास्तविकता के साथ सामंजस्य बिठाने में निहित है।
विनियामक ढाँचा और उचित तत्परता का दायित्व
अंतर्राष्ट्रीय समुद्री संगठन (IMO) ने संकल्प MSC.428(98) के माध्यम से साइबर जोखिम प्रबंधन को संस्थागत रूप देने हेतु महत्वपूर्ण कदम उठाए हैं। साइबर जोखिम को अंतर्राष्ट्रीय सुरक्षा प्रबंधन (ISM) संहिता में समाहित करके IMO ने प्रभावी रूप से जहाज़ मालिक के उचित तत्परता के दायित्व के दायरे का विस्तार कर दिया है। ISM संहिता के तहत कंपनियों से यह अपेक्षा की जाती है कि वे एक सुरक्षा प्रबंधन प्रणाली (SMS) स्थापित करें जो अपने जहाज़ों, कर्मियों और पर्यावरण के प्रति पहचाने गए सभी जोखिमों का समाधान करे। साइबर जोखिम को शामिल करने से यह स्पष्ट होता है कि मजबूत डिजिटल रक्षा उपायों को लागू करने में विफलता अब मात्र तकनीकी चूक नहीं रह गई है, बल्कि यह सुरक्षित परिचालन वातावरण बनाए रखने के दायित्व का कानूनी उल्लंघन है।
हालाँकि, प्रशासनिक दिशानिर्देशों से लागू किए जा सकने वाले कानूनी मानकों की ओर संक्रमण अभी भी जटिल बना हुआ है। साइबर हमले के कारण होने वाली किसी समुद्री दुर्घटना की स्थिति में यह सिद्ध करने का भार दावेदार पर होता है कि पोत स्वामी ने उचित तत्परता बरतने में विफलता दिखाई। इसके लिए डिजिटल लॉग और सॉफ़्टवेयर आर्किटेक्चर का फॉरेंसिक विश्लेषण आवश्यक हो जाता है, एक ऐसा कार्य जिससे पारंपरिक समुद्री न्यायालय अभी जूझना शुरू कर रहे हैं। हेग-विस्बी नियमों, विशेषकर अनुच्छेद III, से संबंधित न्यायशास्त्र एक ऐतिहासिक समानांतर प्रस्तुत करता है: वाहक यात्रा से पहले और उसके आरंभ में पोत को समुद्रयोग्य बनाने के लिए उचित तत्परता बरतने हेतु बाध्य होगा। अब प्रश्न यह है कि क्या यह दायित्व पोत के इलेक्ट्रॉनिक चार्ट डिस्प्ले एंड इंफॉर्मेशन सिस्टम (ECDIS) या उसके ग्लोबल नेविगेशन सैटेलाइट सिस्टम (GNSS) रिसीवरों की अखंडता तक भी विस्तारित होता है।
क्या पुराने सॉफ़्टवेयर वाला पोत कानूनी रूप से अयोग्य है?
समुद्रयोग्यता की अवधारणा कोई निरपेक्ष मानक नहीं, बल्कि एक सापेक्ष मानक है, जो तकनीकी प्रगति के साथ विकसित हो रहा है। द मैकफैडेन बनाम ब्लू स्टार लाइन [1905] के ऐतिहासिक मामले में न्यायालय ने समुद्रयोग्यता को परिभाषित करते हुए कहा था कि यह पोत की सभी प्रकार से समुद्र की सामान्य आपदाओं का सामना करने की उपयुक्तता है। वर्तमान संदर्भ में समुद्र की सामान्य आपदाओं में साइबर घुसपैठ का खतरा भी शामिल किया जाना चाहिए। यदि कोई पोत ऐसे अप्रचलित सॉफ़्टवेयर के साथ संचालित होता है जो सुपरिचित कमज़ोरियों के प्रति संवेदनशील है, तो यह तर्क दिया जा सकता है कि वह पोत कानून की दृष्टि में अयोग्य है।
इससे पोत स्वामियों के लिए मानदंड और अधिक कठोर हो गए हैं। अब यह सुनिश्चित करना पर्याप्त नहीं रह गया कि पोत की भौतिक संरचना मज़बूत है; पोत का डिजिटल ‘तंत्रिका तंत्र’ भी लचीला और सुरक्षित होना चाहिए। महत्वपूर्ण सुरक्षा पैच लागू करने में विफलता या औद्योगिक नियंत्रण प्रणालियों (ICS) पर डिफ़ॉल्ट पासवर्ड का उपयोग एक समुद्रयोग्य पोत उपलब्ध कराने में विफलता के रूप में व्याख्यायित किया जा सकता है। डिजिटल समुद्रयोग्यता का यह सिद्धांत बीमा उपरोधन और देयता सीमा निर्धारण के लिए गहन निहितार्थ रखता है। समुद्री दावों के लिए देयता सीमा निर्धारण सम्मेलन (LLMC) के तहत, यदि यह सिद्ध हो जाए कि हानि पोत स्वामी के व्यक्तिगत कृत्य या चूक से हुई है, जो ऐसी हानि पहुँचाने के इरादे से, या लापरवाहीपूर्वक और इस जानकारी के साथ किया गया कि ऐसी हानि संभवतः होगी, तो वह देयता सीमित करने का अपना अधिकार खो सकता है। साइबर स्वच्छता के संदर्भ में लापरवाही सिद्ध करना मुकदमेबाज़ी का एक उभरता हुआ क्षेत्र है।
| विधिक साधन | प्राथमिक अनुप्रयोग | साइबर-सुरक्षा निहितार्थ |
|---|---|---|
| UNCLOS (1982) | वैश्विक समुद्री शासन | पारगमन के अधिकारों और संप्रभु प्रतिरक्षा को परिभाषित करता है; आरोपण (attribution) के लिए समस्याग्रस्त। |
| ISM संहिता | सुरक्षा प्रबंधन प्रणालियाँ | समग्र सुरक्षा प्रोटोकॉल के हिस्से के रूप में साइबर जोखिम प्रबंधन को अनिवार्य बनाता है। |
| ISPS संहिता | बंदरगाह और जहाज सुरक्षा | भौतिक सुरक्षा पर केंद्रित है, लेकिन यह तेजी से डिजिटल पहुँच नियंत्रण को भी शामिल कर रहा है। |
| हेग-विस्बी नियम | समुद्र द्वारा माल का परिवहन | उचित तत्परता और नौयान योग्यता (seaworthiness) का मानक स्थापित करता है। |
अंतरराष्ट्रीय जलक्षेत्रों में आरोपण और राज्य दायित्व
समुद्री साइबर कानून की सबसे उलझी हुई चुनौतियों में से एक आरोपण (attribution) की समस्या है। जब कोई राज्य-प्रायोजित अभिनेता किसी पोत की स्वचालित पहचान प्रणाली (AIS) या GPS सिग्नल से छेड़छाड़ करता है—जिसे आमतौर पर ‘स्पूफिंग’ कहा जाता है—तो यह कार्य संप्रभुता का उल्लंघन या आक्रामक कार्रवाई हो सकता है। फिर भी, साइबर संचालनों की गुमनाम प्रकृति के कारण अंतरराष्ट्रीय विधि आयोग (ILC) द्वारा प्रतिपादित राज्य दायित्व के सिद्धांतों के तहत किसी ध्वज राज्य या तटीय राज्य को जवाबदेह ठहराना कठिन हो जाता है।
अंतरराष्ट्रीय न्यायालय (ICJ) ने कॉर्फू चैनल मामले (यूनाइटेड किंगडम बनाम अल्बानिया) में यह स्थापित किया कि प्रत्येक राज्य का यह दायित्व है कि वह जानबूझकर अपने क्षेत्र का उपयोग अन्य राज्यों के अधिकारों के विपरीत कार्यों के लिए न होने दे। यद्यपि यह सिद्धांत भौतिक बारूदी सुरंगों के युग में तैयार किया गया था, फिर भी यह डिजिटल क्षेत्र के लिए अत्यंत प्रासंगिक है। यदि कोई राज्य अपने अधिकार क्षेत्र के भीतर मौजूद साइबर-बुनियादी ढाँचे का उपयोग किसी समुद्री साइबर हमले के लिए होने देता है, तो उसे इससे होने वाली क्षति के लिए उत्तरदायी ठहराया जा सकता है। हालाँकि, एक विकेंद्रीकृत डिजिटल नेटवर्क में ‘ज्ञान’ या ‘नियंत्रण’ को सिद्ध करने की साक्ष्य संबंधी सीमा अत्यंत ऊँची है।
अंतरराष्ट्रीय जलक्षेत्रों में किसी ध्वज राज्य के पोत पर हुए समुद्री साइबर हमले के लिए कौन उत्तरदायी है?
अंतरराष्ट्रीय जलक्षेत्रों में किसी साइबर हमले के लिए उत्तरदायित्व निर्धारित करने हेतु निजी समुद्री कानून और सार्वजनिक अंतरराष्ट्रीय कानून के बहुस्तरीय विश्लेषण की आवश्यकता होती है। निजी कानून के दृष्टिकोण से, किसी साइबर घटना के कारण हुई टक्कर या पर्यावरणीय रिसाव से उत्पन्न दावों के लिए आम तौर पर जहाज मालिक ही संपर्क का पहला बिंदु होता है। यदि हमला जहाज के सॉफ्टवेयर में किसी खामी के कारण संभव हुआ हो, तो जहाज मालिक उत्पाद दायित्व कानूनों या संविदात्मक वारंटियों के तहत सॉफ्टवेयर प्रदाता या उपकरण निर्माता से क्षतिपूर्ति माँग सकता है।
हालाँकि, सार्वजनिक अंतरराष्ट्रीय विधि के दृष्टिकोण से, राज्य की दायित्वपूर्णता का प्रश्न तब उत्पन्न होता है जब हमले को किसी संप्रभु सत्ता से जोड़ा जा सके। साइबर संचालनों पर लागू अंतरराष्ट्रीय विधि संबंधी टैलिन मैनुअल 2.0 के अनुसार, कोई राज्य उन साइबर संचालनों के लिए उत्तरदायी है जो उससे संबद्ध हैं और जो उसके अंतरराष्ट्रीय दायित्वों का उल्लंघन करते हैं। यदि किसी राज्य अभिनेता द्वारा जहाज की नेविगेशन प्रणालियों को नियंत्रण में ले लिया जाता है, जिसके परिणामस्वरूप वह पर्यावरणीय रूप से संवेदनशील क्षेत्र में फँस जाता है, तो पीड़ित राज्य (ध्वज राज्य या तटीय राज्य) स्थायी मध्यस्थता न्यायालय (PCA) या समुद्री विधि के लिए अंतरराष्ट्रीय अधिकरण (ITLOS) के माध्यम से क्षतिपूर्ति की माँग कर सकता है।
कठिनाई इस तथ्य में निहित है कि कई साइबर हमले गैर-राज्य अभिनेताओं या प्रतिनिधि समूहों द्वारा किए जाते हैं। ऐसे मामलों में, UNCLOS के तहत ध्वज राज्य का ‘उचित ध्यान’ रखने का कर्तव्य केंद्र बिंदु बन जाता है। क्या किसी ध्वज राज्य का यह दायित्व है कि वह यह सुनिश्चित करे कि उसके ध्वज के अंतर्गत संचालित जहाज साइबर तत्परता का एक निश्चित स्तर बनाए रखें? यदि ध्वज राज्य साइबर जोखिम प्रबंधन संबंधी IMO विनियमों को लागू करने में विफल रहता है, तो यह तर्क दिया जा सकता है कि राज्य स्वयं UNCLOS के अनुच्छेद 94 के तहत अपने कर्तव्यों का उल्लंघन कर रहा है, जिसमें ध्वज राज्यों से समुद्र में सुरक्षा सुनिश्चित करने के लिए आवश्यक उपाय करने की अपेक्षा की गई है।
जोखिम का संविदात्मक आवंटन: BIMCO खंड
अंतरराष्ट्रीय विधि की अस्पष्टताओं के जवाब में, उद्योग ने साइबर जोखिम के आवंटन के लिए संविदात्मक समाधानों का रुख किया है। BIMCO साइबर सुरक्षा खंड इसका एक उल्लेखनीय उदाहरण है। इस खंड में पक्षकारों से यह अपेक्षा की जाती है कि वे साइबर सुरक्षा घटनाओं का जवाब देने के लिए उपयुक्त योजनाएँ और प्रक्रियाएँ लागू रखें। यह पक्षकारों की साइबर संबंधित हानियों के लिए दायित्व को भी सीमित करता है, बशर्ते उन्होंने देखभाल के आवश्यक मानकों को पूरा किया हो।
यद्यपि ये खंड वाणिज्यिक निश्चितता का एक उपाय प्रदान करते हैं, फिर भी ये पक्षकारों को तीसरे पक्ष के दावों से मुक्त नहीं करते। उदाहरण के लिए, यदि किसी साइबर हमले के कारण कोई जहाज किसी तीसरे पक्ष की संरचना या अन्य जहाज से टकरा जाता है, तो चार्टरकर्ता और स्वामी के बीच की संविदात्मक सीमाएँ तीसरे पक्ष के दावेदार को बाध्य नहीं करेंगी। ऐसे मामलों में, न्यायालयों को अपकृत्य और समुद्री अपकृत्य के सिद्धांतों की ओर लौटना होगा, जहाँ ‘उचित जहाज स्वामी’ की अवधारणा को ISO/IEC 27001 या NIST साइबर सुरक्षा ढाँचे जैसे उद्योग मानकों के अनुपालन द्वारा तेजी से परिभाषित किया जा रहा है।
“समुद्री उद्योग का डिजिटलीकरण मात्र एक तकनीकी उन्नयन नहीं है; यह समुद्र के माध्यम से माल परिवहन में निहित कानूनी जोखिमों का एक मौलिक पुनर्विन्यास है। विधि को प्रतिक्रियाशील स्थिति से विकसित होकर एक सक्रिय ढाँचे का रूप लेना चाहिए, जो अंतर्संबद्धता के व्यवस्थागत जोखिमों का पूर्वानुमान लगा सके।”
ITLOS की भूमिका और न्यायशास्त्र का विकास
अंतरराष्ट्रीय समुद्री विधि न्यायाधिकरण (ITLOS) ने अभी तक किसी ऐसे मामले का निर्णय नहीं किया है जो विशेष रूप से समुद्री साइबर-हमले पर केंद्रित हो, लेकिन पोतों की निरोध और पर्यावरण संरक्षण पर इसके मौजूदा न्यायशास्त्र से यह अनुमान लगाया जा सकता है कि वह इस मुद्दे पर कैसे दृष्टिकोण अपना सकता है। M/V “SAIGA” (No. 2) मामले (सेंट विंसेंट और ग्रेनेडाइंस बनाम गिनी) में, ITLOS ने इस बात पर बल दिया कि बल प्रयोग से जहाँ तक संभव हो बचना चाहिए और जहाँ यह अपरिहार्य हो, वहाँ यह उचित और आवश्यक सीमा से अधिक नहीं होना चाहिए। आनुपातिकता का यह सिद्धांत साइबर-प्रतिउपायों के संदर्भ में अत्यंत महत्वपूर्ण है। यदि कोई तटीय राज्य अपने क्षेत्रीय समुद्र में किसी पोत से उत्पन्न होने वाले साइबर-खतरे का पता लगाता है, तो कोई भी डिजिटल हस्तक्षेप उत्पन्न खतरे के अनुपात में ही होना चाहिए।
इसके अतिरिक्त, दक्षिण चीन सागर मध्यस्थता (फिलीपींस बनाम चीन) ने सटीक नौवहन डेटा के महत्व और समुद्री सुरक्षा के लिए अंतरराष्ट्रीय मानकों का सम्मान करने संबंधी राज्यों के दायित्वों को रेखांकित किया। यदि कोई राज्य कपटपूर्ण समुद्री सुरक्षा सूचना (MSI) प्रदान करता है या साइबर माध्यमों से नौवहन चेतावनियों के प्रसारण में बाधा डालता है, तो यह समुद्र में जीवन की सुरक्षा (SOLAS) अभिसमय और UNCLOS का सीधा उल्लंघन है। ऐसी कार्रवाइयाँ न केवल जान को खतरे में डालती हैं, बल्कि महासागरों की संपूर्ण विधिक व्यवस्था को भी कमज़ोर करती हैं।
| न्यायशास्त्रीय अवधारणा | पारंपरिक परिभाषा | डिजिटल व्याख्या |
|---|---|---|
| समुद्रगाम्यता | यात्रा के लिए भौतिक उपयुक्तता | डिजिटल नौवहन और ICS प्रणालियों की लचीलापन क्षमता |
| बलाधिक्य (फोर्स मेजर) | अपूर्वानुमेय ‘दैवी कृत्य’ | अत्यधिक परिष्कृत, लक्षित साइबर-हमले |
| उचित तत्परता | पोत के ढाँचे और मशीनरी का रखरखाव | फ़ायरवॉल, एन्क्रिप्शन और प्रशिक्षण का कार्यान्वयन |
| निर्दोष मार्गक्रमण | शांति/सुरक्षा के लिए हानिकारक न होने वाला मार्गक्रमण | साइबर-जासूसी या हस्तक्षेप में शामिल हुए बिना मार्गक्रमण |
उभरती दायित्व व्यवस्थाएँ और उत्पाद दायित्व की खाई
वर्तमान समुद्री विधिक परिदृश्य में एक महत्वपूर्ण चुनौती सॉफ़्टवेयर विक्रेताओं के लिए उत्पाद दायित्व में संभावित अंतर है। जहाज़ निर्माताओं के विपरीत, जिन्हें अक्सर पोत के ढाँचे की भौतिक अखंडता के संबंध में कठोर मानकों पर खरा उतरना होता है, सॉफ़्टवेयर डेवलपर्स अपने अंतिम-उपयोगकर्ता लाइसेंस अनुबंधों (EULA) में बार-बार दायित्व से संबंधित व्यापक अस्वीकरण शामिल करते हैं। जब किसी सॉफ़्टवेयर दोष या डिज़ाइन स्तर पर सुरक्षा की कमी के कारण समुद्री आपदा होती है, तो जहाज़ मालिक स्वयं को उस इकाई से नुकसान की भरपाई करने में असमर्थ पा सकता है जिसने दोषपूर्ण डिजिटल उपकरण प्रदान किया था।
समुद्री विधि के विद्वान इस ‘जवाबदेही के अंतर’ की गहन जांच कर रहे हैं, जो समुद्री सॉफ़्टवेयर अनुबंधों में ‘किसी विशेष उद्देश्य के लिए उपयुक्तता की निहित वारंटी’ के अधिक कठोर प्रयोग का आग्रह करते हैं। नौवहन की सुरक्षा में सॉफ़्टवेयर की निर्णायक भूमिका को देखते हुए, समुद्री सॉफ़्टवेयर को जहाज़ के एक ‘घटक भाग’ के रूप में मानने की एक तेज़ी से बढ़ती हुई मांग है, ताकि इसे पारंपरिक समुद्री भार और दायित्व संरचनाओं के दायरे में लाया जा सके। इससे दावेदारों को डिजिटल लापरवाही से होने वाले नुकसान के लिए किसी जहाज़ को जब्त करने या in rem कार्यवाही करने की सुविधा मिलेगी, भले ही मुख्य दोष किसी तट-आधारित सॉफ़्टवेयर प्रदाता का हो।
इसके अलावा, स्वायत्त और अर्ध-स्वायत्त जहाज़ों का उदय—जैसा कि Yara Birkeland जैसी परियोजनाओं में देखा गया है—इन समस्याओं को और अधिक गंभीर बना देता है। पूर्णतः स्वायत्त संचालन में, जहाज़ के ‘मास्टर’ और सॉफ़्टवेयर के ‘ऑपरेटर’ के बीच का विधिक भेद धुंधला हो जाता है। यदि स्वायत्त नौवहन प्रणाली में किसी साइबर-कमज़ोरी के कारण टक्कर होती है, तो दायित्व के निर्धारण के लिए कोड, सेंसर डेटा और रिमोट-ऑपरेटर के हस्तक्षेप की जटिल व्याख्या करनी होगी। 1972 के COLREGS (समुद्र में टक्कर रोकने के अंतरराष्ट्रीय नियम) वर्तमान में ब्रिज पर मानवीय उपस्थिति की कल्पना करते हैं। ‘डिजिटल मास्टर’ की वास्तविकता के अनुरूप विधि द्वारा स्वयं को ढालने में असफल रहना समुद्री उद्योग की स्थिरता के लिए सबसे बड़े खतरों में से एक है।
निष्कर्ष
साइबर सुरक्षा और समुद्री विधि का संगम अब भविष्य का कोई सैद्धांतिक विषय नहीं रहा; यह एक वर्तमान वास्तविकता है जिसके लिए एक कठोर और एकीकृत विधिक प्रतिक्रिया की आवश्यकता है। जैसा कि दर्शाया गया है, समुद्री योग्यता और यथोचित तत्परता के पारंपरिक सिद्धांतों का विस्तार मूलभूत रूप से डिजिटल क्षेत्र को समाहित करने के लिए किया जा रहा है। IMO द्वारा ISM कोड में साइबर जोखिम का समावेश एक महत्वपूर्ण मोड़ है, लेकिन यह केवल शुरुआत है। वैश्विक समुद्री समुदाय को एक अधिक सामंजस्यपूर्ण ढांचे की ओर बढ़ना होगा जो दायित्व निर्धारण, डिजिटल साक्ष्य और गैर-राज्य अभिकर्ताओं की जवाबदेही की विशिष्ट चुनौतियों का समाधान कर सके।
अंततः, वैश्विक आपूर्ति श्रृंखला की मजबूती उन डिजिटल प्रणालियों की अखंडता पर निर्भर करती है जो खुले समुद्रों को नियंत्रित करती हैं। न्यायशास्त्रीय मानकों का विकास जारी रहना चाहिए, ताकि समुद्री वाणिज्य के लिए विधिक ‘सुरक्षित पनाहगाह’ साइबर युग के अदृश्य खतरों से सुरक्षित रहे। चाहे UNCLOS के परिष्करण के माध्यम से, डिजिटल संप्रभुता के लिए नए अंतरराष्ट्रीय प्रोटोकॉल की स्थापना द्वारा, या लापरवाही के कॉमन लॉ सिद्धांतों के विकास के ज़रिए, समुद्री विधिक संरचना को उतना ही मजबूत साबित होना चाहिए जितने मजबूत वे जहाज़ होते हैं जिन्हें वह विनियमित करना चाहती है। डिजिटल क्षितिज विशाल है, और विधि को वह दिशासूचक होना चाहिए जो इन अपरिचित डिजिटल जलमार्गों से सुरक्षित मार्ग सुनिश्चित करे।
Comments
No comments yet.