El horizonte digital: jurisprudencia marítima y ciberseguridad del comercio mundial
Un análisis riguroso de cómo las vulnerabilidades digitales redefinen la responsabilidad marítima, la navegabilidad y la responsabilidad estatal según los convenios internacionales y la jurisprudencia
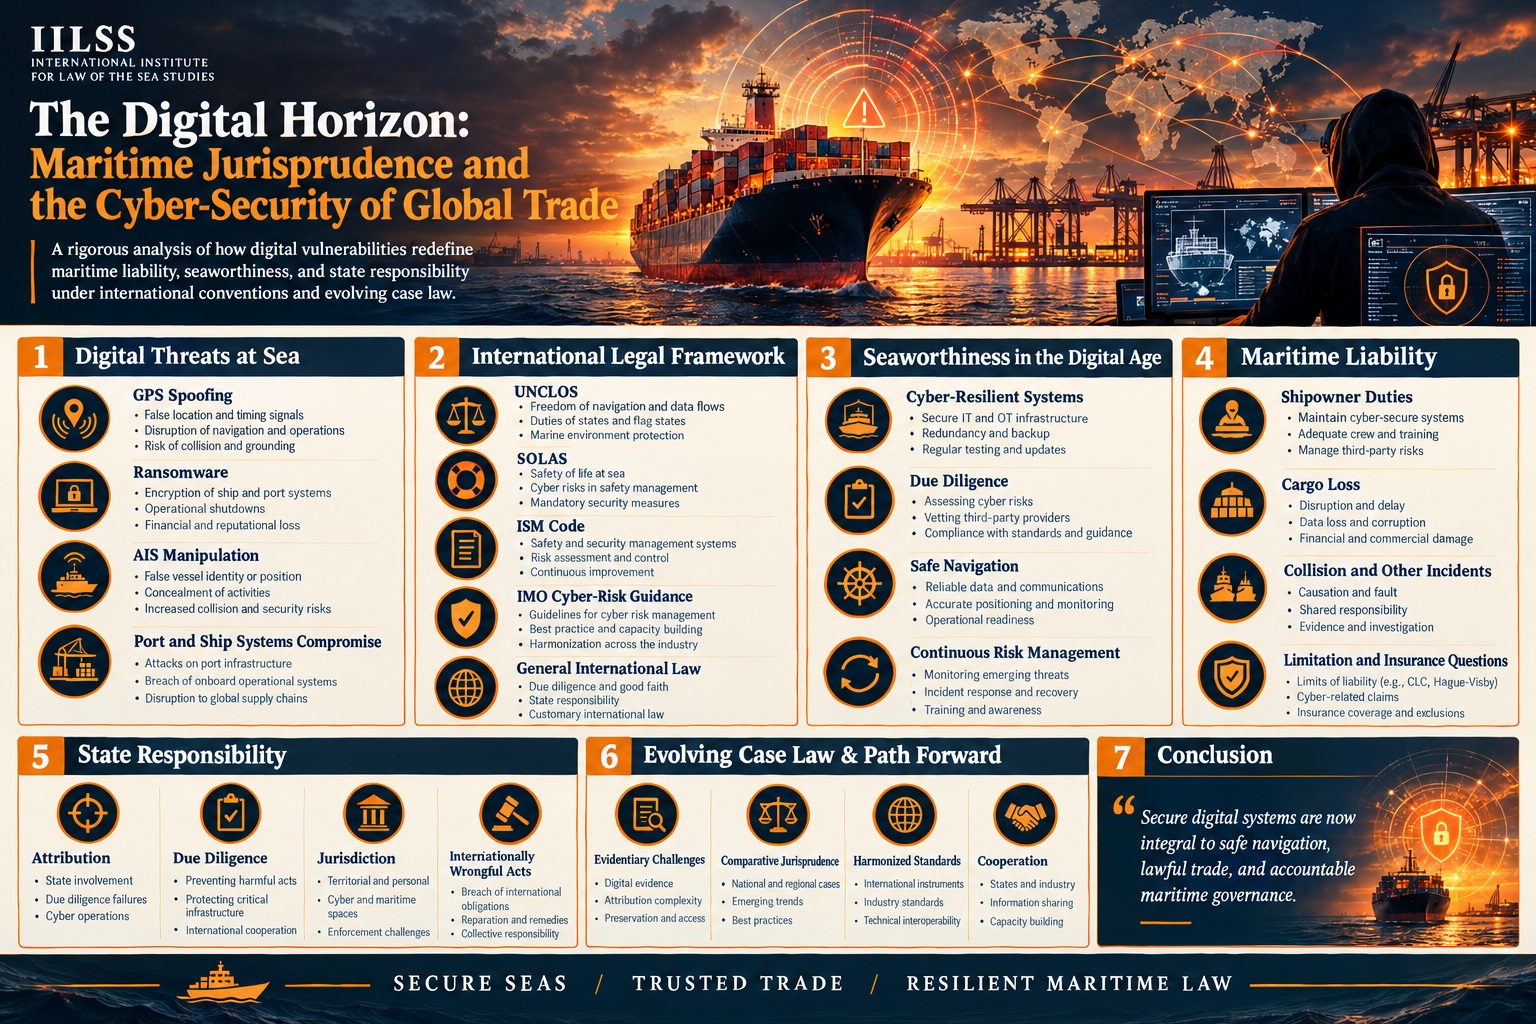
La evolución de la industria marítima, desde su dependencia mecánica hasta la integración digital, ha introducido un profundo cambio jurisprudencial. A medida que los buques se transforman en centros de datos flotantes, las definiciones tradicionales de seguridad marítima, navegabilidad y responsabilidad estatal se ven sometidas a prueba por la naturaleza efímera de las ciberamenazas. La dependencia histórica de manifestaciones físicas de negligencia —un casco oxidado, una tripulación incompetente o un motor defectuoso— resulta cada vez más insuficiente para abordar las complejidades de un fallo algorítmico o de una intrusión digital malintencionada. En consecuencia, el derecho marítimo internacional debe transitar por la precaria intersección entre la Convención de las Naciones Unidas sobre el Derecho del Mar (CONVEMAR), el Código Internacional para la Protección de los Buques y de las Instalaciones Portuarias (Código PBIP) y los incipientes principios de soberanía digital.
En el centro de este debate se sitúa la tensión entre la libertad de navegación y la necesidad de seguridad digital. Mientras que la alta mar sigue siendo un ámbito de acceso compartido, la infraestructura digital que posibilita el comercio moderno suele estar localizada o ser de titularidad privada. Esta paradoja genera importantes lagunas jurídicas, en particular cuando un incidente cibernético interrumpe el paso seguro de un buque o provoca daños medioambientales catastróficos. El desafío para los juristas contemporáneos radica en conciliar el carácter estático de los convenios internacionales con la realidad fluida y sin fronteras de la ciberguerra y el espionaje industrial.
El marco normativo y el deber de diligencia debida
La Organización Marítima Internacional (OMI) ha adoptado medidas significativas para institucionalizar la gestión del riesgo cibernético mediante la Resolución MSC.428(98). Al integrar el riesgo cibernético en el Código Internacional de Gestión de la Seguridad (Código IGS), la OMI ha ampliado de manera efectiva el alcance del deber de diligencia debida del armador. Conforme al Código IGS, las compañías están obligadas a establecer un sistema de gestión de la seguridad (SGS) que aborde todos los riesgos identificados para sus buques, su personal y el medio ambiente. La inclusión del riesgo cibernético sugiere que la falta de implementación de defensas digitales sólidas ya no constituye un simple descuido técnico, sino un incumplimiento jurídico del deber de mantener un entorno operativo seguro.
Sin embargo, la transición de las directrices administrativas a normas jurídicas exigibles sigue siendo compleja. En caso de un siniestro marítimo causado por un ciberataque, la carga de la prueba recae sobre el reclamante, quien debe demostrar que el armador no actuó con la diligencia debida. Ello exige un análisis forense de los registros digitales y de las arquitecturas de software, una tarea a la que los tribunales marítimos tradicionales apenas comienzan a enfrentarse. La jurisprudencia relativa a las Reglas de La Haya-Visby, en concreto su artículo III, ofrece un paralelismo histórico: el porteador está obligado, antes y al comienzo del viaje, a ejercer la diligencia debida para poner el buque en estado de navegabilidad. La cuestión ahora es si esta obligación se extiende a la integridad del Sistema de Información y Visualización de Cartas Electrónicas (ECDIS) del buque o a sus receptores del Sistema Mundial de Navegación por Satélite (GNSS).
¿Es jurídicamente innavegable un buque con software obsoleto?
El concepto de navegabilidad no constituye un estándar absoluto, sino relativo, que evoluciona al compás de los avances tecnológicos. En el célebre asunto The McFadden v. Blue Star Line [1905], el tribunal definió la navegabilidad como la aptitud del buque en todos los aspectos para hacer frente a los peligros ordinarios del mar. En el contexto contemporáneo, dichos peligros ordinarios deben incluir el riesgo de intrusión informática. Si un buque opera con software obsoleto susceptible a vulnerabilidades ampliamente conocidas, cabe argumentar que la embarcación es innavegable a ojos de la ley.
Esto eleva el nivel de exigencia para los armadores. Ya no basta con garantizar que la estructura física de la nave sea sólida; el «sistema nervioso» digital del buque también debe ser resiliente. No aplicar parches de seguridad críticos o utilizar contraseñas predeterminadas en los sistemas de control industrial (ICS) podría interpretarse como un incumplimiento de la obligación de proporcionar un buque en estado de navegabilidad. Esta doctrina de la navegabilidad digital tiene profundas implicaciones para la subrogación aseguradora y la limitación de responsabilidad. Con arreglo al Convenio sobre Limitación de la Responsabilidad nacida de Reclamaciones de Derecho Marítimo (LLMC), el armador puede perder el derecho a limitar su responsabilidad si se demuestra que el daño resultó de un acto u omisión personal suyo, cometido con la intención de causar dicho daño, o bien de forma temeraria y a sabiendas de que probablemente se produciría tal daño. Acreditar la temeridad en el ámbito de la ciberhigiene constituye un área emergente de litigiosidad.
| Instrumento jurídico | Aplicación principal | Implicación para la ciberseguridad |
|---|---|---|
| CONVEMAR (1982) | Gobernanza marítima mundial | Define los derechos de paso y la inmunidad soberana; resulta problemático para la atribución. |
| Código ISM | Sistemas de gestión de la seguridad | Exige la gestión de los riesgos cibernéticos como parte de los protocolos generales de seguridad. |
| Código PBIP | Protección de buques e instalaciones portuarias | Se centra en la protección física, pero abarca cada vez más el control de acceso digital. |
| Reglas de La Haya-Visby | Transporte de mercancías por mar | Establece el estándar de diligencia debida y navegabilidad. |
Atribución y responsabilidad estatal en aguas internacionales
Uno de los desafíos más complejos del derecho cibernético marítimo es el problema de la atribución. Cuando un actor patrocinado por un Estado compromete el sistema de identificación automática (AIS) o la señal GPS de un buque —práctica conocida habitualmente como «spoofing»—, el acto puede constituir una violación de la soberanía o un acto de agresión. Sin embargo, el carácter anónimo de las operaciones cibernéticas dificulta exigir responsabilidades a un Estado de abanderamiento o a un Estado ribereño conforme a los principios de responsabilidad estatal articulados por la Comisión de Derecho Internacional (CDI).
La Corte Internacional de Justicia (CIJ), en el caso del Canal de Corfú (Reino Unido contra Albania), estableció que todo Estado tiene la obligación de no permitir a sabiendas que su territorio se utilice para actos contrarios a los derechos de otros Estados. Este principio, aunque formulado en la era de las minas físicas, resulta sumamente pertinente en el ámbito digital. Si un Estado permite que la infraestructura cibernética situada bajo su jurisdicción se emplee para perpetrar un ciberataque marítimo, podría ser considerado responsable de los daños resultantes. No obstante, el umbral probatorio para demostrar el «conocimiento» o el «control» en una red digital descentralizada es excepcionalmente elevado.
¿Quién responde por un ciberataque marítimo contra un buque de un Estado de abanderamiento en aguas internacionales?
La determinación de la responsabilidad por un ciberataque en aguas internacionales exige un análisis en múltiples niveles del derecho marítimo privado y del derecho internacional público. Desde la perspectiva del derecho privado, el armador suele ser el primer destinatario de las reclamaciones derivadas de una colisión o de un vertido ambiental provocados por un incidente cibernético. Si el ataque se vio facilitado por una vulnerabilidad en el software del buque, el armador podría reclamar una indemnización al proveedor del software o al fabricante del equipo con arreglo a las normas sobre responsabilidad por productos defectuosos o a las garantías contractuales.
Sin embargo, desde la perspectiva del derecho internacional público, la cuestión de la responsabilidad estatal surge si el ataque puede atribuirse a una entidad soberana. Conforme al Manual de Tallin 2.0 sobre el Derecho Internacional Aplicable a las Operaciones Cibernéticas, un Estado es responsable de las operaciones cibernéticas que le sean atribuibles y que constituyan una violación de sus obligaciones internacionales. Si los sistemas de navegación de un buque son secuestrados por un agente estatal, lo que provoca un varamiento en una zona medioambientalmente sensible, el Estado víctima (el Estado de abanderamiento o el Estado ribereño) puede reclamar reparaciones ante la Corte Permanente de Arbitraje (CPA) o el Tribunal Internacional del Derecho del Mar (TIDM).
La dificultad radica en que muchos ciberataques son perpetrados por actores no estatales o grupos interpuestos. En tales casos, el deber del Estado de abanderamiento de actuar con la «debida consideración» conforme a la CONVEMAR se convierte en el punto central. ¿Tiene el Estado de abanderamiento la obligación de garantizar que los buques que enarbolan su pabellón mantengan un determinado nivel de preparación cibernética? Si el Estado de abanderamiento no hace cumplir las normas de la OMI relativas a la gestión del riesgo cibernético, podría sostenerse que dicho Estado incumple sus obligaciones en virtud del artículo 94 de la CONVEMAR, que exige a los Estados de abanderamiento adoptar las medidas necesarias para garantizar la seguridad en el mar.
Distribución contractual del riesgo: las cláusulas BIMCO
Ante las ambigüedades del derecho internacional, el sector ha recurrido a soluciones contractuales para distribuir el riesgo cibernético. La Cláusula de Ciberseguridad de BIMCO constituye un ejemplo destacado. Esta cláusula exige que las partes dispongan de planes y procedimientos adecuados para responder a incidentes de ciberseguridad. Asimismo, limita la responsabilidad de las partes por pérdidas relacionadas con ciberincidentes, siempre que hayan cumplido con los estándares de diligencia exigidos.
Si bien estas cláusulas aportan cierta seguridad comercial, no eximen a las partes de las reclamaciones de terceros. Por ejemplo, si un ciberataque provoca que un buque colisione con una estructura de un tercero o con otro barco, las limitaciones contractuales acordadas entre el fletador y el propietario no vincularán al tercero reclamante. En tales supuestos, los tribunales deben remitirse a los principios de la responsabilidad civil extracontractual y del ilícito marítimo, donde el concepto de «armador diligente» se define cada vez más por el cumplimiento de normas sectoriales como la ISO/IEC 27001 o el Marco de Ciberseguridad del NIST.
«La digitalización de la industria marítima no es una simple actualización tecnológica; supone una reconfiguración fundamental de los riesgos jurídicos inherentes al transporte de mercancías por mar. El derecho debe evolucionar de una postura reactiva a un marco proactivo que anticipe los riesgos sistémicos de la interconexión.»
El papel del TIDM y la evolución de la jurisprudencia
El Tribunal Internacional del Derecho del Mar (TIDM) aún no ha resuelto un caso centrado exclusivamente en un ciberataque marítimo, pero su jurisprudencia existente sobre la detención de buques y la protección del medio ambiente ofrece una idea de cómo podría abordar la cuestión. En el Caso del buque M/V «SAIGA» (n.º 2) (San Vicente y las Granadinas contra Guinea), el TIDM subrayó que debe evitarse en la medida de lo posible el uso de la fuerza y que, cuando sea inevitable, este no debe exceder de lo razonable y necesario. Este principio de proporcionalidad resulta fundamental en el contexto de las contramedidas cibernéticas. Si un Estado ribereño detecta una amenaza cibernética procedente de un buque situado en su mar territorial, cualquier intervención digital debe ser proporcional a la amenaza planteada.
Además, el Arbitraje sobre el Mar de China Meridional (Filipinas contra China) puso de relieve la importancia de contar con datos de navegación precisos y las obligaciones de los Estados de respetar las normas internacionales de seguridad marítima. Si un Estado proporciona información fraudulenta sobre seguridad marítima (MSI) o interfiere por medios cibernéticos en la difusión de avisos a la navegación, incurre en una violación directa del Convenio Internacional para la Seguridad de la Vida Humana en el Mar (SOLAS) y de la CONVEMAR. Tales actos no solo ponen vidas en peligro, sino que también socavan todo el ordenamiento jurídico de los océanos.
| Concepto jurisprudencial | Definición tradicional | Interpretación digital |
|---|---|---|
| Habituabilidad de navegación | Aptitud física para el viaje | Resiliencia de los sistemas digitales de navegación y de control industrial (ICS) |
| Fuerza mayor | «Actos de Dios» imprevisibles | Ciberataques dirigidos y muy sofisticados |
| Diligencia debida | Mantenimiento del casco y la maquinaria | Implementación de cortafuegos, cifrado y formación |
| Paso inocente | Paso que no perjudica la paz ni la seguridad | Paso sin incurrir en ciberespionaje ni interferencias |
Regímenes emergentes de responsabilidad y la laguna en materia de responsabilidad por productos
Un desafío significativo en el panorama jurídico marítimo actual es la posible laguna en materia de responsabilidad por productos defectuosos aplicable a los proveedores de software. A diferencia de los constructores navales, que suelen estar sujetos a normas estrictas respecto de la integridad física del casco, los desarrolladores de software incluyen con frecuencia amplias cláusulas de exención de responsabilidad en sus acuerdos de licencia de usuario final (EULA). Cuando un error de software o la falta de seguridad desde el diseño provoca un desastre marítimo, el armador puede verse incapaz de recuperar las pérdidas frente a la entidad que suministró la herramienta digital defectuosa.
Esta «brecha de responsabilidad» está siendo objeto de escrutinio por parte de los expertos en derecho marítimo, quienes abogan por una aplicación más rigurosa de la «garantía implícita de idoneidad para un fin determinado» en los contratos de software marítimo. Dado el papel fundamental que desempeña el software en la seguridad de la navegación, existe un movimiento en auge que propugna tratar el software marítimo como un «elemento componente» del buque, integrándolo así en el ámbito de las estructuras tradicionales de privilegios y responsabilidades marítimos. Ello permitiría a los demandantes embargar preventivamente un buque o interponer acciones in rem por los daños causados por negligencia digital, incluso cuando la culpa principal recaiga sobre un proveedor de software con sede en tierra.
Además, el auge de los buques autónomos y semiautónomos —como se observa en proyectos como el Yara Birkeland— agrava estas cuestiones. En una operación plenamente autónoma, la distinción jurídica entre el «capitán» del buque y el «operador» del software se difumina. Si se produce una colisión debido a una vulnerabilidad cibernética en un sistema de navegación autónomo, la atribución de responsabilidad exigirá un complejo análisis del código, los datos de los sensores y la intervención del operador remoto. El Convenio COLREG de 1972 (Reglamento Internacional para Prevenir Abordajes) presupone actualmente la presencia humana en el puente de mando. La incapacidad del derecho para adaptarse a la realidad del «capitán digital» constituye uno de los mayores riesgos para la estabilidad de la industria marítima.
Conclusión
La intersección entre la ciberseguridad y el derecho marítimo ya no es una preocupación teórica para el futuro; es una realidad presente que exige una respuesta jurídica rigurosa y unificada. Como se ha demostrado, las doctrinas tradicionales de navegabilidad y diligencia debida se están ampliando radicalmente para abarcar el ámbito digital. La integración del riesgo cibernético en el Código ISM por parte de la OMI marca un punto de inflexión decisivo, pero es solo el comienzo. La comunidad marítima mundial debe avanzar hacia un marco más armonizado que aborde los retos específicos de la atribución de responsabilidad, la prueba digital y la rendición de cuentas de los actores no estatales.
En última instancia, la resiliencia de la cadena de suministro mundial depende de la integridad de los sistemas digitales que rigen la alta mar. Los estándares jurisprudenciales deben seguir evolucionando para garantizar que el «puerto seguro» jurídico del comercio marítimo permanezca protegido frente a las amenazas invisibles de la era cibernética. Ya sea mediante la revisión de la CONVEMAR, el establecimiento de nuevos protocolos internacionales sobre soberanía digital o la evolución de los principios de negligencia del common law, la arquitectura jurídica marítima debe demostrar ser tan resiliente como los buques que pretende regular. El horizonte digital es vasto, y el derecho debe ser la brújula que garantice un tránsito seguro por estas aguas digitales inexploradas.
Comments
No comments yet.