Der digitale Horizont: Seerecht und Cybersicherheit im globalen Handel
Eine fundierte Analyse darüber, wie digitale Schwachstellen die Haftung im Seerecht, die Seetüchtigkeit und die Staatenverantwortlichkeit nach internationalen Übereinkommen und sich entwickelnder
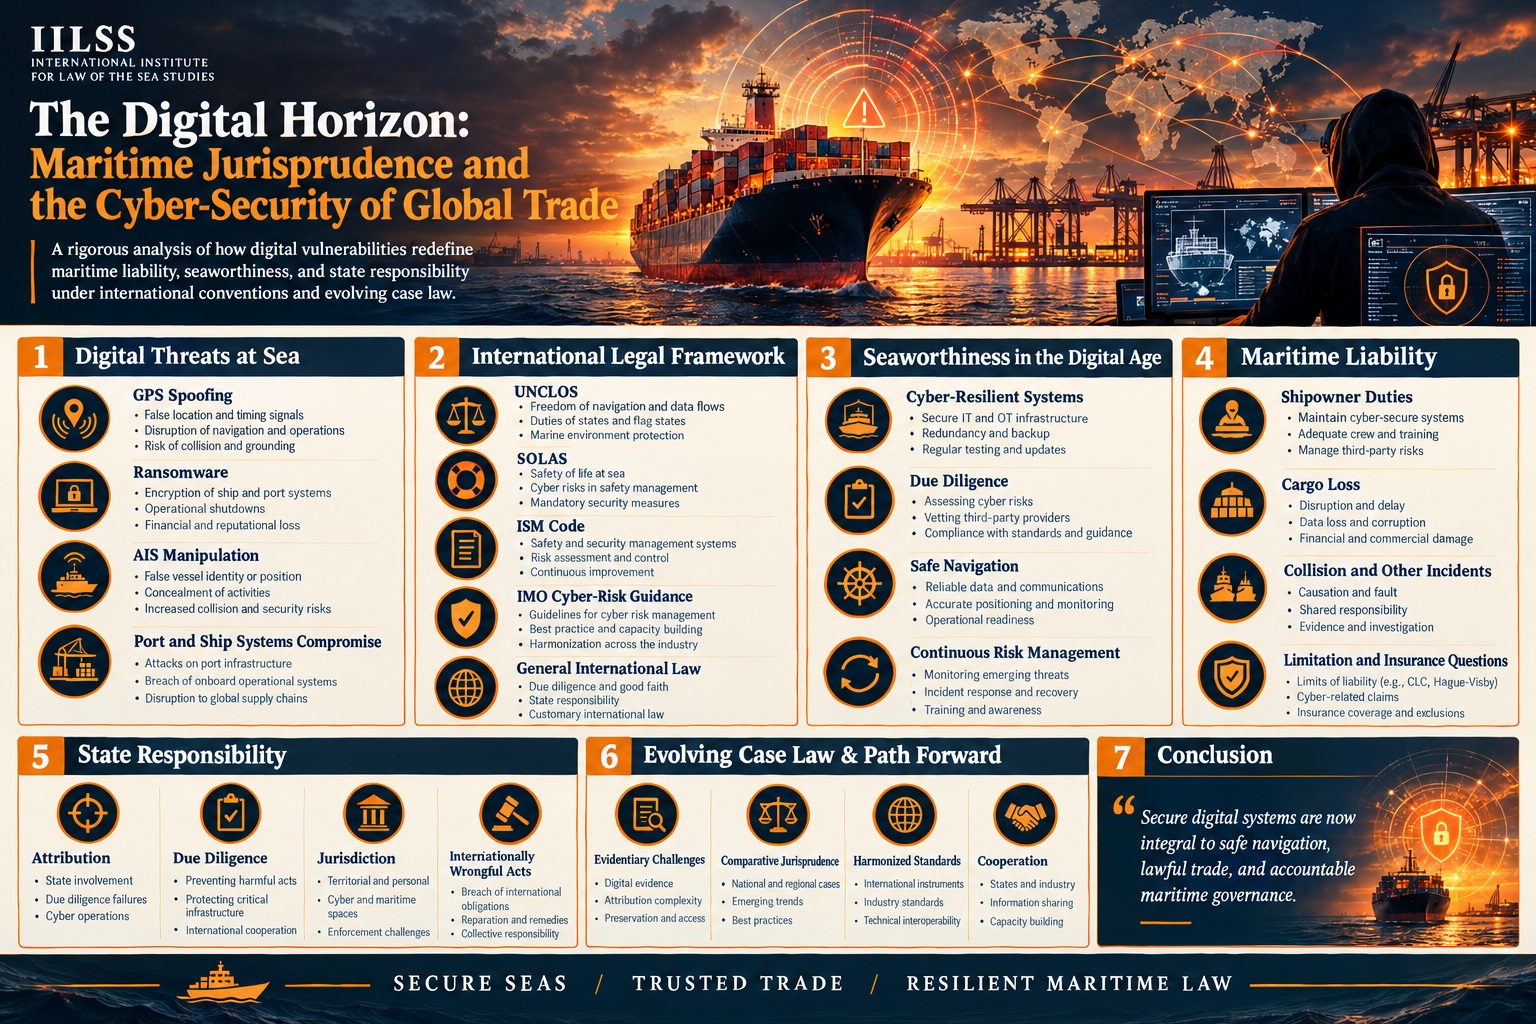
Die Entwicklung der Schifffahrtsindustrie von der mechanischen Abhängigkeit hin zur digitalen Integration hat einen tiefgreifenden Wandel in der Rechtsprechung ausgelöst. Während sich Schiffe zu schwimmenden Rechenzentren wandeln, werden die traditionellen Definitionen von maritimer Sicherheit, Seetüchtigkeit und Staatenverantwortung durch die flüchtige Natur von Cyberbedrohungen auf die Probe gestellt. Die historisch gewachsene Orientierung an physisch erkennbarer Fahrlässigkeit – einem verrosteten Rumpf, einer unqualifizierten Besatzung oder einem defekten Motor – reicht zunehmend nicht mehr aus, um den komplexen Herausforderungen algorithmischer Ausfälle oder böswilliger digitaler Angriffe zu begegnen. Folglich muss das internationale Seerecht den heiklen Schnittpunkt zwischen dem Seerechtsübereinkommen der Vereinten Nationen (UNCLOS), dem Internationalen Code für die Gefahrenabwehr auf Schiffen und in Hafenanlagen (ISPS-Code) und den noch jungen Prinzipien der digitalen Souveränität navigieren.
Im Zentrum dieser Debatte steht das Spannungsverhältnis zwischen der Freiheit der Schifffahrt und der Notwendigkeit digitaler Sicherheit. Während die Hohe See ein Gebiet des gemeinsamen Zugangs bleibt, ist die digitale Infrastruktur, die den modernen Handel ermöglicht, häufig lokal begrenzt oder unterliegt privater Kontrolle. Dieses Paradoxon schafft erhebliche rechtliche Lücken, insbesondere wenn ein Cybervorfall die sichere Passage eines Schiffes stört oder katastrophale Umweltschäden verursacht. Die Herausforderung für heutige Juristen besteht darin, den statischen Charakter internationaler Übereinkommen mit der dynamischen, grenzenlosen Realität von Cyberkriegsführung und Industriespionage in Einklang zu bringen.
Der regulatorische Rahmen und die Sorgfaltspflicht
Die Internationale Seeschifffahrtsorganisation (IMO) hat mit der Resolution MSC.428(98) bedeutende Schritte unternommen, um das Management von Cyberrisiken institutionell zu verankern. Durch die Einbeziehung von Cyberrisiken in den Internationalen Sicherheitsmanagement-Code (ISM-Code) hat die IMO den Umfang der Sorgfaltspflicht von Reedern faktisch erweitert. Gemäß dem ISM-Code sind Unternehmen verpflichtet, ein Sicherheitsmanagementsystem (SMS) einzurichten, das alle identifizierten Risiken für ihre Schiffe, ihr Personal und die Umwelt berücksichtigt. Die Aufnahme von Cyberrisiken bedeutet, dass das Versäumnis, wirksame digitale Schutzmaßnahmen umzusetzen, nicht länger nur ein technisches Versagen darstellt, sondern eine rechtliche Verletzung der Pflicht zur Gewährleistung eines sicheren Betriebsrahmens.
Der Übergang von Verwaltungsvorgaben zu durchsetzbaren Rechtsnormen bleibt jedoch komplex. Kommt es infolge eines Cyberangriffs zu einem Seeunfall, obliegt dem Anspruchsteller die Beweislast dafür, dass der Reeder die gebotene Sorgfalt nicht angewandt hat. Dies erfordert eine forensische Analyse digitaler Protokolle und Softwarearchitekturen – eine Aufgabe, mit der sich traditionelle Seegerichte erst allmählich befassen. Die Rechtsprechung zu den Haag-Visby-Regeln, insbesondere zu Artikel III, bietet eine historische Parallele: Der Beförderer ist verpflichtet, vor und bei Beginn der Reise die gebotene Sorgfalt anzuwenden, um das Schiff seetüchtig zu machen. Nun stellt sich die Frage, ob sich diese Pflicht auch auf die Integrität des elektronischen Kartendarstellungs- und Informationssystems (ECDIS) oder der Empfänger des globalen Navigationssatellitensystems (GNSS) des Schiffes erstreckt.
Ist ein Schiff mit veralteter Software rechtlich gesehen unseetüchtig?
Das Konzept der Seetüchtigkeit ist kein absoluter, sondern ein relativer Maßstab, der sich im Einklang mit dem technologischen Fortschritt weiterentwickelt. In dem wegweisenden Fall The McFadden v. Blue Star Line [1905] definierte das Gericht die Seetüchtigkeit als die Eignung des Schiffes in jeder Hinsicht, den gewöhnlichen Gefahren der See zu begegnen. Im heutigen Kontext müssen zu den gewöhnlichen Gefahren der See auch Risiken durch Cyberangriffe gezählt werden. Wird ein Schiff mit veralteter Software betrieben, die für bekannte Schwachstellen anfällig ist, lässt sich argumentieren, dass das Schiff im Sinne des Gesetzes unseetüchtig ist.
Dadurch steigen die Anforderungen an Reeder. Es genügt nicht länger, die bauliche Unversehrtheit des Schiffes sicherzustellen. Auch das digitale „Nervensystem“ des Schiffes muss widerstandsfähig sein. Das Versäumnis, kritische Sicherheitspatches einzuspielen, oder die Verwendung von Standardpasswörtern in industriellen Steuerungssystemen (ICS) könnte als Verstoß gegen die Pflicht zur Bereitstellung eines seetüchtigen Schiffes ausgelegt werden. Diese Doktrin der digitalen Seetüchtigkeit hat weitreichende Folgen für den Regress in der Versicherungswirtschaft sowie für die Haftungsbeschränkung. Nach dem Übereinkommen über die Beschränkung der Haftung für Seeforderungen (LLMC) kann ein Reeder das Recht auf Haftungsbeschränkung verlieren, wenn nachgewiesen wird, dass der Schaden durch seine eigene Handlung oder Unterlassung verursacht wurde, die in der Absicht begangen wurde, einen solchen Schaden herbeizuführen, oder leichtfertig und in dem Bewusstsein, dass ein solcher Schaden mit Wahrscheinlichkeit eintreten werde. Der Nachweis der Leichtfertigkeit im Zusammenhang mit der Cybersicherheitshygiene ist ein aufkommendes Feld der Rechtsstreitigkeiten.
| Rechtsinstrument | Hauptanwendungsbereich | Bedeutung für die Cybersicherheit |
|---|---|---|
| UNCLOS (1982) | Globale Meerespolitik | Definiert Durchfahrtsrechte und souveräne Immunität; problematisch für die Zuordnung. |
| ISM-Code | Sicherheitsmanagementsysteme | Schreibt das Cyberrisikomanagement als Teil der allgemeinen Sicherheitsprotokolle vor. |
| ISPS-Code | Sicherheit von Häfen und Schiffen | Konzentriert sich auf die physische Sicherheit, umfasst aber zunehmend auch die digitale Zugangskontrolle. |
| Haag-Visby-Regeln | Seefrachtverkehr | Legt den Standard für die gebotene Sorgfalt und die Seetüchtigkeit fest. |
Zuordnung und Staatenverantwortlichkeit in internationalen Gewässern
Eine der größten Herausforderungen im maritimen Cyberrecht ist das Problem der Zuordnung. Wenn ein staatlich unterstützter Akteur das automatische Identifikationssystem (AIS) oder das GPS-Signal eines Schiffes manipuliert – was gemeinhin als „Spoofing“ bezeichnet wird –, kann dies eine Verletzung der Souveränität oder einen aggressiven Akt darstellen. Die anonyme Natur von Cyberoperationen erschwert es jedoch, einen Flaggenstaat oder einen Küstenstaat nach den Grundsätzen der Staatenverantwortlichkeit, wie sie von der Völkerrechtskommission (ILC) formuliert wurden, zur Rechenschaft zu ziehen.
Der Internationale Gerichtshof (IGH) stellte im Fall Korfustraße (Vereinigtes Königreich gegen Albanien) fest, dass jeder Staat verpflichtet ist, nicht wissentlich zuzulassen, dass sein Hoheitsgebiet für Handlungen genutzt wird, die den Rechten anderer Staaten zuwiderlaufen. Dieser Grundsatz, der zwar in einer Ära physischer Seeminen formuliert wurde, ist für den digitalen Bereich von höchster Relevanz. Lässt ein Staat zu, dass die Cyberinfrastruktur innerhalb seiner Jurisdiktion für einen maritimen Cyberangriff genutzt wird, kann er für die daraus entstehenden Schäden haftbar gemacht werden. Die Beweisschwelle für den Nachweis von „Kenntnis“ oder „Kontrolle“ in einem dezentralen digitalen Netzwerk ist jedoch außerordentlich hoch.
Wer haftet für einen maritimen Cyberangriff auf ein Schiff eines Flaggenstaates in internationalen Gewässern?
Die Bestimmung der Haftung für einen Cyberangriff in internationalen Gewässern erfordert eine vielschichtige Analyse des privaten Seerechts und des öffentlichen Völkerrechts. Aus privatrechtlicher Sicht ist der Reeder in der Regel der erste Ansprechpartner für Ansprüche, die aus einer durch einen Cybervorfall verursachten Kollision oder Umweltverschmutzung entstehen. Wurde der Angriff durch eine Schwachstelle in der Schiffssoftware ermöglicht, kann der Reeder nach dem Produkthaftungsrecht oder aufgrund vertraglicher Garantien Regress beim Softwareanbieter oder Gerätehersteller nehmen.
Aus völkerrechtlicher Sicht stellt sich jedoch die Frage der Staatenhaftung, sofern der Angriff einem souveränen Akteur zugerechnet werden kann. Gemäß dem Tallinn Manual 2.0 on the International Law Applicable to Cyber Operations ist ein Staat für jene Cyberoperationen verantwortlich, die ihm zuzurechnen sind und eine Verletzung seiner völkerrechtlichen Pflichten darstellen. Werden die Navigationssysteme eines Schiffes durch einen staatlichen Akteur übernommen, was zu einer Grundberührung in einem ökologisch sensiblen Gebiet führt, so kann der geschädigte Staat – also der Flaggen- oder der Küstenstaat – vor dem Ständigen Schiedshof (PCA) oder dem Internationalen Seegerichtshof (ITLOS) Entschädigung verlangen.
Die Schwierigkeit besteht darin, dass viele Cyberangriffe von nichtstaatlichen Akteuren oder Proxy-Gruppen verübt werden. In solchen Fällen rückt die Pflicht des Flaggenstaats zur gebührenden Rücksichtnahme („due regard") nach dem SRÜ in den Mittelpunkt. Ist ein Flaggenstaat verpflichtet sicherzustellen, dass die unter seiner Flagge fahrenden Schiffe ein bestimmtes Maß an Cybersicherheit aufrechterhalten? Setzt der Flaggenstaat die IMO-Vorschriften zum Management von Cyberrisiken nicht durch, lässt sich argumentieren, dass der Staat selbst gegen seine Pflichten aus Artikel 94 des SRÜ verstößt, welcher von den Flaggenstaaten verlangt, die notwendigen Maßnahmen zur Gewährleistung der Sicherheit auf See zu ergreifen.
Vertragliche Risikoverteilung: Die BIMCO-Klauseln
Angesichts der Unklarheiten des Völkerrechts setzt die Branche zunehmend auf vertragliche Lösungen zur Verteilung von Cyberrisiken. Ein bemerkenswertes Beispiel hierfür ist die BIMCO Cyber Security Clause. Diese Klausel verpflichtet die Vertragsparteien, angemessene Pläne und Verfahren zur Reaktion auf Cybersicherheitsvorfälle bereitzuhalten. Zudem begrenzt sie die Haftung der Parteien für cyberbedingte Schäden, sofern diese die geforderten Sorgfaltsstandards erfüllt haben.
Zwar schaffen solche Klauseln ein gewisses Maß an wirtschaftlicher Planungssicherheit, doch schützen sie die Parteien nicht vor Ansprüchen Dritter. Verursacht beispielsweise ein Cyberangriff eine Kollision des Schiffes mit einer Anlage eines Dritten oder einem anderen Schiff, binden die vertraglichen Haftungsbeschränkungen zwischen Charterer und Reeder den anspruchsberechtigten Dritten nicht. In derartigen Fällen müssen die Gerichte auf die Grundsätze des Delikts- und Seehandelsrechts zurückgreifen, wobei das Leitbild des „sorgfältigen Reeders" zunehmend anhand der Einhaltung von Branchenstandards wie ISO/IEC 27001 oder dem NIST Cybersecurity Framework definiert wird.
„Die Digitalisierung der maritimen Wirtschaft ist nicht lediglich ein technologisches Upgrade; sie stellt eine grundlegende Neuausrichtung der rechtlichen Risiken dar, die dem Transport von Gütern auf dem Seeweg inhärent sind. Das Recht muss sich von einer reaktiven Haltung hin zu einem proaktiven Rahmen entwickeln, der die systemischen Risiken der Vernetzung antizipiert."
Die Rolle des ITLOS und die Entwicklung der Rechtsprechung
Der Internationale Seegerichtshof (ITLOS) hat bislang noch keinen Fall entschieden, der sich ausschließlich auf einen Cyberangriff auf See bezog, doch seine bestehende Rechtsprechung zur Festhaltung von Schiffen und zum Umweltschutz lässt erahnen, wie er an diese Frage herangehen könnte. Im Fall M/V „SAIGA“ (Nr. 2) (St. Vincent und die Grenadinen gegen Guinea) betonte der ITLOS, dass der Einsatz von Gewalt so weit wie möglich zu vermeiden sei und, falls unvermeidlich, das angemessene und erforderliche Maß nicht überschreiten dürfe. Dieser Verhältnismäßigkeitsgrundsatz ist im Kontext von Cyber-Gegenmaßnahmen von zentraler Bedeutung. Entdeckt ein Küstenstaat eine Cyberbedrohung, die von einem Schiff in seinem Küstenmeer ausgeht, muss jeder digitale Eingriff in einem angemessenen Verhältnis zur bestehenden Gefahr stehen.
Darüber hinaus unterstrich das Schiedsverfahren zum Südchinesischen Meer (Philippinen gegen China) die Bedeutung präziser Navigationsdaten sowie die Pflicht der Staaten, internationale Standards für die Sicherheit auf See zu beachten. Stellt ein Staat gefälschte Informationen zur Sicherheit der Schifffahrt (MSI) bereit oder stört er die Verbreitung von Navigationswarnungen mit cyberbasierten Mitteln, verstößt er unmittelbar gegen das Internationale Übereinkommen zum Schutz des menschlichen Lebens auf See (SOLAS) und das Seerechtsübereinkommen der Vereinten Nationen (UNCLOS). Derartige Handlungen gefährden nicht nur Menschenleben, sondern untergraben auch die gesamte Rechtsordnung der Meere.
| Rechtsprechungsbegriff | Traditionelle Definition | Digitale Auslegung |
|---|---|---|
| Seetüchtigkeit | Physische Eignung für die Reise | Resilienz digitaler Navigations- und ICS-Systeme |
| Höhere Gewalt | Unvorhersehbare Ereignisse höherer Gewalt | Hochkomplexe, gezielte Cyberangriffe |
| Sorgfaltspflicht | Instandhaltung von Rumpf und Maschinenanlage | Einführung von Firewalls, Verschlüsselung und Schulungen |
| Friedliche Durchfahrt | Durchfahrt ohne Beeinträchtigung von Frieden und Sicherheit | Durchfahrt ohne Cyberspionage oder Einmischung |
Entstehende Haftungsregime und die Lücke bei der Produkthaftung
Eine erhebliche Herausforderung im derzeitigen maritimen Rechtsumfeld stellt die mögliche Lücke in der Produkthaftung für Softwareanbieter dar. Anders als Werften, die häufig strengen Vorgaben hinsichtlich der physischen Unversehrtheit eines Schiffsrumpfs unterliegen, nehmen Softwareentwickler in ihre Endbenutzer-Lizenzverträge (EULAs) regelmäßig weitreichende Haftungsausschlüsse auf. Führt ein Softwarefehler oder mangelnde Sicherheit bereits in der Entwicklungsphase („Security by Design“) zu einer Havarie, kann der Reeder möglicherweise keine Schadensersatzansprüche gegen den Anbieter des fehlerhaften digitalen Werkzeugs geltend machen.
Diese „Verantwortungslücke“ wird von Seerechtsexperten eingehend untersucht, die eine strengere Anwendung der stillschweigenden Gewährleistung der Eignung für einen bestimmten Zweck („implied warranty of fitness for a particular purpose“) in Verträgen über maritime Software fordern. Angesichts der entscheidenden Rolle, die Software für die Sicherheit der Navigation spielt, gewinnt eine Bewegung an Dynamik, die maritime Software als „Bestandteil“ des Schiffes betrachtet und sie damit den traditionellen Strukturen des Seeprivilegs und der Haftung unterwirft. Dies würde es Klägern ermöglichen, ein Schiff arrestieren zu lassen oder in rem auf Schadensersatz für Schäden zu klagen, die durch digitale Fahrlässigkeit verursacht wurden – selbst wenn das Hauptverschulden bei einem landgestützten Softwareanbieter liegt.
Darüber hinaus verschärft die Zunahme autonomer und teilautonomer Schiffe – wie etwa im Projekt Yara Birkeland zu beobachten – diese Problematik. Bei einem vollständig autonomen Betrieb verschwimmt die rechtliche Unterscheidung zwischen dem „Kapitän“ des Schiffes und dem „Betreiber“ der Software. Kommt es aufgrund einer Cybersicherheitslücke in einem autonomen Navigationssystem zu einer Kollision, erfordert die Haftungsbestimmung eine komplexe Aufschlüsselung von Code, Sensordaten und Eingriffen durch Fernbediener. Die Kollisionsverhütungsregeln (COLREGs) von 1972 – die Internationalen Regeln zur Verhütung von Zusammenstößen auf See – setzen derzeit eine menschliche Präsenz auf der Brücke voraus. Dass sich das Recht nicht an die Realität des „digitalen Kapitäns“ anpasst, stellt eines der größten Risiken für die Stabilität der maritimen Branche dar.
Fazit
Die Schnittmenge von Cybersicherheit und Seerecht ist längst kein theoretisches Zukunftsszenario mehr, sondern eine gegenwärtige Realität, die eine konsequente und einheitliche rechtliche Antwort erfordert. Wie gezeigt wurde, werden die traditionellen Grundsätze der Seetüchtigkeit und der gebotenen Sorgfalt radikal ausgeweitet, um auch den digitalen Raum zu erfassen. Die Einbeziehung von Cyberrisiken in den ISM-Code durch die Internationale Seeschifffahrtsorganisation (IMO) markiert einen entscheidenden Wendepunkt, ist jedoch erst der Anfang. Die globale Schifffahrtsgemeinschaft muss sich auf einen stärker harmonisierten Rahmen zubewegen, der den besonderen Herausforderungen der Zurechnung, der digitalen Beweismittel und der Verantwortlichkeit nichtstaatlicher Akteure gerecht wird.
Letztlich hängt die Widerstandsfähigkeit der globalen Lieferkette von der Integrität jener digitalen Systeme ab, die die Hohe See steuern. Die juristischen Standards müssen sich kontinuierlich weiterentwickeln, um sicherzustellen, dass der rechtliche „sichere Hafen“ für den Seehandel gegenüber den unsichtbaren Bedrohungen des Cyberzeitalters geschützt bleibt. Ob durch die Weiterentwicklung des Seerechtsübereinkommens der Vereinten Nationen (UNCLOS), die Schaffung neuer internationaler Protokolle zur digitalen Souveränität oder die Fortbildung common-law-rechtlicher Grundsätze der Fahrlässigkeit – die Architektur des Seerechts muss sich als ebenso widerstandsfähig erweisen wie die Schiffe, die sie regulieren soll. Der digitale Horizont ist weit, und das Recht muss der Kompass sein, der eine sichere Passage durch diese unbekannten digitalen Gewässer gewährleistet.
Comments
No comments yet.