Maritimer Datenschutz und Privatsphäre: Jurisdiktionskonflikte und Rechte von Seeleuten in der globalen Schifffahrt
Eine fundierte rechtswissenschaftliche Untersuchung des maritimen Datenschutzes, der Schiffsverfolgung, der Privatsphäre von Seeleuten und der extraterritorialen Regulierungsreichweite nach dem
Der heutige Meeresraum ist längst nicht mehr nur ein fließendes Medium für den physischen Transit; er hat sich zu einer sensorgesättigten digitalen Umgebung entwickelt. Die moderne Handelsschifffahrt erzeugt kontinuierliche Datenströme, die von räumlichen Telemetriedaten und betrieblichen Diagnosen bis hin zu personenbezogenen Informationen reichen, die von Besatzungen und Passagieren erfasst werden. Diese digitale Transformation führt zu tiefgreifenden rechtlichen Reibungen zwischen den traditionellen Grundsätzen der maritimen Jurisdiktion, wie sie im Seerechtsübereinkommen der Vereinten Nationen (SRÜ) verankert sind, und modernen Datenschutzregimen, die in erster Linie für die Anwendung an Land konzipiert wurden. Da Handelsschiffe Echtzeit-Positionsdaten über Automatische Identifikationssysteme aussenden, Betriebstelemetrie an landgestützte Managementzentren übermitteln und biometrische Daten der Besatzung verarbeiten, gewinnen grundlegende Fragen der staatlichen Souveränität, der betrieblichen Vertraulichkeit und der Menschenrechte auf See zunehmend an Dringlichkeit.
Im Zentrum dieser rechtlichen Herausforderung steht der Doppelcharakter maritimer Daten: Sie dienen zugleich als unverzichtbares Instrument für die Sicherheit der Schifffahrt und den Umweltschutz sowie als Zielobjekt kommerzieller Verwertung, staatlicher Überwachung und cyberkrimineller Angriffe. Die globale Schifffahrtsindustrie operiert über komplexe Jurisdiktionsgrenzen hinweg, bei denen sich die Souveränität der Küstenstaaten, die Hoheitsgewalt der Flaggenstaaten und die Verwaltungsaufsicht der Hafenstaaten häufig überschneiden. Diese sich überlagernden Zuständigkeiten mit strengen Datenschutzrahmen in Einklang zu bringen, erfordert eine sorgfältige Neubewertung internationaler Übereinkommen, gerichtlicher Entscheidungen und der Staatenpraxis.
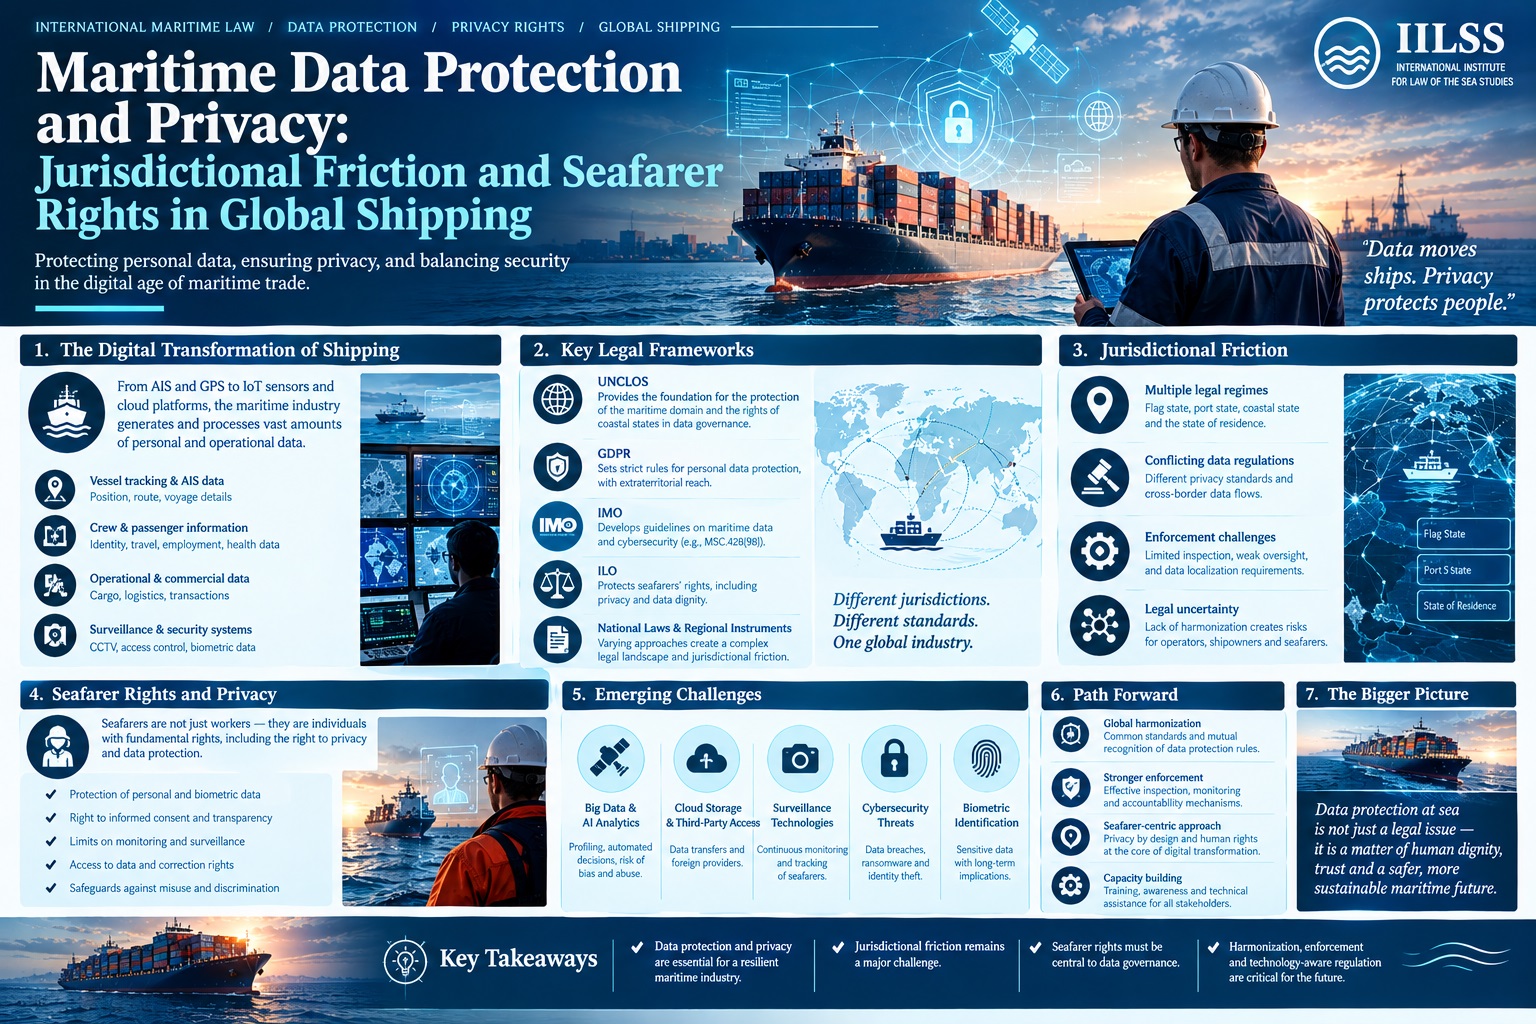
Jurisdiktionelle Grundlagen und die räumliche Matrix maritimer Daten
Das Seerecht unterteilt die Ozeane in klar abgegrenzte räumliche Zonen, die jeweils spezifische Jurisdiktionsbefugnisse für Flaggenstaaten, Küstenstaaten und Hafenstaaten mit sich bringen. Das SRÜ etabliert eine sorgfältig austarierte Verteilung hoheitlicher Befugnisse entlang eines räumlichen Gradienten, der sich von den inneren Gewässern bis zur Hohen See erstreckt. In den inneren Gewässern und im Küstenmeer üben die Küstenstaaten ihre Souveränität aus, vorbehaltlich des Rechts auf friedliche Durchfahrt gemäß Artikel 17 des SRÜ. Artikel 21 ermächtigt die Küstenstaaten jedoch, Gesetze und sonstige Vorschriften über die friedliche Durchfahrt zu erlassen, die insbesondere die Sicherheit der Schifffahrt, die Regelung des Seeverkehrs sowie die Verhütung von Verstößen gegen Zoll-, Steuer-, Einreise- oder Gesundheitsvorschriften betreffen. Diese Befugnis führt zu jurisdiktionellen Spannungen, wenn Küstenstaaten vor dem Einlaufen eines Schiffes oder während der Durchfahrt durch das Küstenmeer umfassende digitale Meldungen, biometrische Profile der Besatzung oder Passagierlisten verlangen.
Auf Hoher See verankert Artikel 92 des Seerechtsübereinkommens der Vereinten Nationen (SRÜ) den Grundsatz der ausschließlichen Jurisdiktion des Flaggenstaats. Schiffe, die in internationalen Gewässern navigieren, unterliegen der Gesetzgebungs- und Verwaltungshoheit ihres Registerstaats, der gemäß Artikel 94 seine Jurisdiktion und Kontrolle in administrativen, technischen und sozialen Angelegenheiten wirksam ausüben muss. Die rechtliche Komplikation entsteht, wenn extraterritoriale Datenschutzgesetze wie die Verordnung (EU) 2016/679, bekannt als Datenschutz-Grundverordnung (DSGVO), versuchen, Datenverarbeitungsvorgänge an Bord von Schiffen unter fremder Flagge in internationalen Gewässern zu regulieren. Wenn ein Schiff unter fremder Flagge in der Ausschließlichen Wirtschaftszone oder auf Hoher See navigiert, erzeugt die Durchsetzung regionaler Datenschutzstandards eine strukturelle Spannung zwischen der Exklusivität des Flaggenstaats und der extraterritorialen Gesetzesanwendung.
Wie findet der maritime Datenschutz auf Schiffsverfolgungssysteme Anwendung?
Die Einführung verpflichtender Schiffsverfolgungssysteme stellt einen zentralen Konfliktpunkt zwischen den Vorgaben zur maritimen Sicherheit und den Datenschutzregelungen dar. Nach Kapitel V Regel 19 des Internationalen Übereinkommens zum Schutz des menschlichen Lebens auf See (SOLAS) sind Handelsschiffe mit einer Bruttoraumzahl von 300 und mehr auf internationalen Reisen verpflichtet, Automatische Identifikationssysteme (AIS) dauerhaft zu betreiben. Darüber hinaus schreibt Regel 19-1 die Einhaltung der Vorgaben für Systeme zur Langstreckenidentifikation und -verfolgung (LRIT) vor. Diese Technologien senden räumliche Parameter in Echtzeit aus – darunter Schiffsidentität, Position, Kurs, Geschwindigkeit und Navigationsstatus –, um die Navigationssicherheit, Such- und Rettungseinsätze sowie den Schutz der Meeresumwelt zu verbessern.
Die offene, unverschlüsselte Natur der AIS-Signale ermöglicht es kommerziellen Datenaggregatoren, privaten Nachrichtendiensten und nichtstaatlichen Akteuren jedoch, diese Daten in großem Umfang auszulesen. Durch dieses unterschiedslose Sammeln werden verpflichtende Sicherheitsaussendungen zu kommerziell verwerteten räumlichen Informationen, die operative Logistik, Handelsrouten und Schwachstellen von Schiffen offenlegen. Zwar erlaubt SOLAS dem Kapitän nach eigenem Ermessen, das AIS abzuschalten, wenn die dauerhafte Aussendung die Sicherheit des Schiffes gefährden würde, doch löst eine solche Deaktivierung regelmäßig Verdachtsmomente und Verwaltungssanktionen durch die Hafenstaatkontrolle aus. Daraus ergibt sich ein rechtliches Dilemma zwischen physischer Sicherheit und regulatorischer Compliance.
Die internationale Rechtsprechung bietet wesentliche Orientierung hinsichtlich staatlicher Überwachung und Informationsbeschaffung auf See. Im wegweisenden Corfu-Kanal-Fall (Vereinigtes Königreich gegen Albanien, 1949) bestätigte der Internationale Gerichtshof, dass Küstenstaaten ein legitimes Recht besitzen, den unschädlichen Charakter der Durchfahrt durch internationale Meerengen zu überprüfen, betonte jedoch, dass staatliche Maßnahmen die Freiheit der Schifffahrt nicht unnötig einschränken dürfen. In Erweiterung dieser Doktrin auf die digitale Überwachung untersuchte der Ständige Schiedshof im Südchinesischen Meer-Schiedsverfahren (Philippinen gegen China, 2016) staatliche Strafverfolgungs- und Überwachungsmaßnahmen und bekräftigte, dass hoheitliche Befugnisse im Einklang mit dem Völkerrecht ausgeübt werden müssen und nicht in die rechtmäßigen Rechte anderer Staaten eingreifen dürfen.
Wenn Küstenstaaten oder private Akteure Schiffsverfolgungsdaten erheben, um Zwangsüberwachung, kommerzielles Profiling oder unbegründete Eingriffe in die Schifffahrt durchzuführen, reizen sie die Grenzen der nach dem Seerechtsübereinkommen der Vereinten Nationen zulässigen Überwachung aus. Verfolgungsdaten, die personenbezogene Angaben von Schiffsoffizieren oder spezifische Betriebsparameter enthalten, unterliegen den Datenschutzgrundsätzen der Zweckbindung und der Sicherheit der Verarbeitung. Eine uneingeschränkte öffentliche Verbreitung von Echtzeit-Verfolgungsdaten ohne Schutzvorkehrungen setzt maritime Betreiber Sicherheitsrisiken aus und verdeutlicht die Notwendigkeit regulierter Zugangsrahmen, die Transparenz im Sinne der Sicherheit mit dem Schutz der betrieblichen Privatsphäre in Einklang bringen.
Welche Rechte auf Privatsphäre haben Seeleute nach dem internationalen Seerecht?
Seeleute leben in einem Umfeld, in dem berufliche Pflichten und Privatleben über längere Zeiträume auf dem begrenzten Raum eines Schiffes nebeneinander bestehen. Moderne Schiffe sind zunehmend mit einer umfassenden Überwachungsinfrastruktur ausgestattet, darunter Videoüberwachungskameras in Arbeits- und Wohnbereichen, eine lückenlose Protokollierung der Internetaktivitäten, biometrische Zugangskontrollen sowie Wearables zur Ermüdungsüberwachung. Während Reeder diese Technologien mit der Betriebssicherheit, dem Schutz von Vermögenswerten und der Einhaltung gesetzlicher Vorschriften begründen, wirft eine derart invasive Überwachung völkerrechtlich ernsthafte menschenrechtliche Bedenken auf.
Der rechtliche Schutz der Privatsphäre von Seeleuten ist in internationalen Menschenrechtsverträgen verankert, insbesondere in Artikel 17 des Internationalen Pakts über bürgerliche und politische Rechte (IPBPR) und Artikel 8 der Europäischen Menschenrechtskonvention (EMRK), sowie in speziellen arbeitsrechtlichen Instrumenten. In Verfahren wie Medvedyev gegen Frankreich (2010) und Rigopoulos gegen Spanien (1999) bestätigte der Europäische Gerichtshof für Menschenrechte, dass der Menschenrechtsschutz auch für Personen an Bord von Schiffen gilt, die in internationalen Gewässern unter der Hoheitsgewalt von Vertragsstaaten operieren. Das Gericht stellte klar, dass staatliche Befugnisse und Maßnahmen der Schiffsführung strikt den Grundsätzen der Rechtmäßigkeit, Erforderlichkeit und Verhältnismäßigkeit entsprechen müssen.
Im Bereich der maritimen Arbeitsnormen schreibt das Seearbeitsübereinkommen von 2006 (MLC 2006) menschenwürdige Lebens- und Arbeitsbedingungen vor, während das IAO/IMO-Übereinkommen über Ausweise für Seeleute (revidiert) von 2003 (Nr. 185) die Verarbeitung biometrischer Daten zur Sicherheitsüberprüfung regelt. Nach diesen Rahmenwerken dürfen personenbezogene Daten von Seeleuten nur unter strengen Voraussetzungen der Zweckbindung und Datenminimierung verarbeitet werden. Die Erhebung biometrischer Merkmale oder die Überwachung der Kommunikation der Besatzung darf nicht in willkürliche Überwachung ausarten. Der Internationale Seegerichtshof (ITLOS) betonte im Fall M/V Saiga (Nr. 2) (St. Vincent und die Grenadinen gegen Guinea, 1999) sowie im Fall M/V Virginia G (Panama/Guinea-Bissau, 2014), dass staatliche Durchsetzungsmaßnahmen und Verwaltungsvorschriften, die auf ausländischen Schiffen angewandt werden, humanitäre Erwägungen und Menschenrechte achten müssen. Auf die digitale Datenverwaltung übertragen bedeutet dies: Überwachungssysteme an Bord, die ohne klare gesetzliche Grundlage, Transparenz oder verhältnismäßige Rechtfertigung eingesetzt werden, verletzen grundlegende, völkerrechtlich geschützte Garantien der Privatsphäre.
Gilt die DSGVO für Schiffe, die in internationalen Gewässern operieren?
Der räumliche Anwendungsbereich regionaler Datenschutzvorschriften wirft bei mobilen maritimen Vermögenswerten komplexe Fragen der Zuständigkeit auf. Artikel 3 der DSGVO umreißt einen rechtlichen Anwendungsrahmen, der auf dem Niederlassungskriterium gemäß Artikel 3 Absatz 1 und dem Zielmarktkriterium gemäß Artikel 3 Absatz 2 beruht. Wenn ein Handelsschiff im Eigentum eines im Europäischen Wirtschaftsraum niedergelassenen Unternehmens steht, von diesem betrieben oder verwaltet wird, fällt die Verarbeitung personenbezogener Daten an Bord dieses Schiffes in den Anwendungsbereich der DSGVO – unabhängig davon, ob sich das Schiff in inneren Gewässern, im Küstenmeer oder auf Hoher See befindet.
Diese extraterritoriale Anwendung führt zu erheblichen Reibungsverlusten bei der Compliance. Verlangt beispielsweise ein in einem Drittland ansässiges Flaggenstaatregister von einem Schiff die Übermittlung von Besatzungslisten oder Passagierverzeichnissen mit personenbezogenen Angaben und wird das Schiff von einer europäischen Managementgesellschaft betrieben, liegt nach Kapitel V der DSGVO eine grenzüberschreitende Datenübermittlung vor. Artikel 44 schreibt vor, dass jede Übermittlung personenbezogener Daten an ein Drittland oder eine internationale Organisation strengen Angemessenheitsbeschlüssen gemäß Artikel 45 oder geeigneten Garantien wie Standardvertragsklauseln nach Artikel 46 genügen muss. Fehlt dem empfangenden Flaggenstaat oder der Hafenbehörde ein Angemessenheitsbeschluss, stehen maritime Unternehmen vor widersprüchlichen rechtlichen Pflichten: der Einhaltung der gesetzlichen Vorgaben des Flaggenstaates einerseits und der Beachtung europäischer Beschränkungen für die Datenübermittlung andererseits.
Darüber hinaus übertragen Satellitenkommunikations-Backhauls Schiffsdaten über mehrere geografische Rechtsräume, Cloud-Server und Bodenstationen hinweg. Diese komplexe Netzwerkarchitektur erschwert die Identifizierung von Verantwortlichen und Auftragsverarbeitern, wodurch die Wahrung der Rechte der betroffenen Personen, die Meldepflichten bei Datenschutzverletzungen gemäß Artikel 33 sowie Datenschutz-Folgenabschätzungen nach Artikel 35 auf internationalen Reisen außerordentlich schwierig werden.
Wie setzen Flaggenstaaten Datenschutzpflichten auf Hoher See durch?
Nach Artikel 94 des Seerechtsübereinkommens der Vereinten Nationen (SRÜ) sind Flaggenstaaten verpflichtet, ihre administrative, technische und soziale Hoheitsgewalt über die Schiffe unter ihrer Flagge wirksam auszuüben. Zu dieser Pflicht gehört es sicherzustellen, dass die Datenverarbeitungsvorgänge an Bord den geltenden internationalen Standards und nationalen Rechtsvorschriften entsprechen. Die weite Verbreitung offener Register, häufig als Billigflaggen bezeichnet, führt jedoch zu erheblichen Unterschieden bei der Durchsetzung. Vielen Staaten mit offenen Registern fehlen umfassende nationale Datenschutzgesetze oder spezialisierte Aufsichtsbehörden, die digitale Systeme an Bord prüfen könnten.
Um Datenschutzpflichten auf Hoher See wirksam durchzusetzen, müssen Flaggenstaaten digitale Compliance-Anforderungen in ihre gesetzlichen Besichtigungs- und Zertifizierungsrahmen integrieren. Die Verwaltungen der Flaggenstaaten können vorschreiben, dass Schiffsmanagementsysteme, die nach dem International Safety Management Code (ISM-Code) geprüft werden, belastbare Datenschutzrichtlinien und Verfahren zum Cybersicherheitsmanagement umfassen. Durch die Festlegung technischer Standards für die Datenspeicherung an Bord, die Satellitenverschlüsselung und die Zugriffsprotokolle für Besatzungsdaten können Flaggenstaaten ihren hoheitlichen Pflichten nach Artikel 94 SRÜ nachkommen und gleichzeitig gewährleisten, dass die an Bord ihrer Schiffe verarbeiteten personenbezogenen Daten auch in internationalen Gewässern vor unbefugtem Zugriff und unrechtmäßiger Verarbeitung geschützt bleiben.
Wem gehören die von modernen Handelsschiffen erzeugten Telemetriedaten?
Moderne Handelsschiffe sind komplexe industrielle Plattformen, die kontinuierlich nicht personenbezogene Telemetriedaten erzeugen, darunter Kennzahlen zur Maschinenleistung, Treibstoffverbrauchswerte, Berechnungen der Rumpfbelastung, Emissionswerte gemäß MARPOL-Anlage VI sowie Aufzeichnungen des Voyage Data Recorder (VDR). Die rechtliche Zuordnung und der regulatorische Status maschinell erzeugter Schiffstelemetrie sind im Seerecht nach wie vor stark umstritten und bewegen sich an der Schnittstelle von geistigem Eigentum, kommerziellem Vertragsrecht und regulatorischer Compliance.
Anders als personenbezogene Daten, die durch Menschenrechtsinstrumente geschützt sind, fehlt für industrielle Telemetriedaten ein einheitlicher internationaler Vertragsrahmen zur Regelung der Eigentumsrechte. Originalausrüstungshersteller, Schiffseigner, Charterer und Anbieter maritimer Software erheben konkurrierende Ansprüche auf die Betriebstelemetrie. Ausrüstungshersteller betten häufig proprietäre Softwarelizenzen ein, mit denen sie das Eigentum an den Rohdiagnosedaten beanspruchen, die über Satellitenverbindungen an Land übertragen werden. Schiffseigner hingegen argumentieren, dass die Betriebstelemetrie vertrauliche Geschäftsdaten darstellt, die von ihren physischen Vermögenswerten erzeugt werden und für die Reiseoptimierung sowie die strukturelle Instandhaltung unerlässlich sind.
Bei Unfalluntersuchungen, die dem IMO Casualty Investigation Code und SOLAS Kapitel V Regel 20 unterliegen, spielen VDR-Daten eine entscheidende Rolle bei der Haftungsbestimmung. Häufig kommt es zu Rechtsstreitigkeiten über den Zugang Dritter zu VDR-Audioaufzeichnungen und Navigationsdaten. Während Untersuchungsbehörden nach internationalem Recht über gesetzliche Befugnisse zur Beweiserhebung verfügen, streiten kommerzielle Parteien darüber, ob ungeschwärzte VDR-Protokolle mit Brückengesprächen in Schiedsverfahren herausverlangt werden können, ohne die Privatsphäre der Offiziere oder geschützte Geschäftsgeheimnisse zu verletzen. Standardvertragsklauseln, die von Branchenverbänden entwickelt wurden, wie etwa die BIMCO Cyber Security Clause, versuchen, die Datenrechte zwischen Eignern und Charterern zu verteilen, doch rechtliche Unklarheiten bestehen bei grenzüberschreitenden Beweisermittlungsverfahren vor Institutionen wie der London Maritime Arbitrators Association fort.
Vergleichende Governance-Rahmenwerke für maritime Daten
Um die rechtlichen Verpflichtungen im Umgang mit maritimen Daten in den verschiedenen Rechtsordnungen zu bewerten, vergleicht die folgende Tabelle internationale Übereinkommen, Regulierungsinstrumente und Datenschutzrahmen anhand zentraler jurisdiktionsbezogener Parameter.
| Regulierungsinstrument | Geltungsbereich | Hauptfokus | Rechte der betroffenen Personen | Überwachungs- und Tracking-Pflichten | Streitbeilegungsforum |
|---|---|---|---|---|---|
| SRÜ (1982) | Globaler Ozeanraum (gezoniert) | Souveräne Rechte und Meerespolitik | Implizit über Menschenrechtsstandards | Aufsicht durch den Flaggenstaat (Art. 94) | ITLOS, IGH, Schiedsgericht nach Anhang VII des SRÜ |
| SOLAS Kapitel V | Globale Handelsschifffahrt | Navigationsicherheit und Tracking | Keine festgelegt | Pflicht zur AIS- und LRIT-Ausstrahlung | IMO-Ausschuss für maritime Sicherheit |
| MLC (2006) / IAO 185 | Handelsschiffe unter Flaggenstaat | Arbeits- und Identitätsrechte von Seeleuten | Schutz biometrischer Identitätsdaten | Beschränkt auf Identitätsprüfung | Dreigliedrige Ausschüsse der IAO |
| EU-DSGVO (2016/679) | Extraterritorial (Art. 3) | Schutz personenbezogener Daten | Umfassend (Auskunft, Löschung, Datenübertragbarkeit) | Erfordert Rechtsgrundlage (Art. 6) | Nationale Datenschutzbehörden der EU / EuGH |
| MARPOL Anlage VI | Globale Handelsschifffahrt | Telemetrie von Umweltemissionen | Nicht anwendbar (Industriedaten) | Meldepflicht für Kraftstoff und Emissionen | IMO-Ausschuss für den Schutz der Meeresumwelt |
Durchsetzung, Rechtsprechung und Streitbeilegung
Die Beilegung datenbezogener Streitigkeiten im internationalen Seerecht stützt sich auf etablierte internationale Gerichte und Tribunale, darunter den Internationalen Gerichtshof, den Internationalen Seegerichtshof sowie Schiedsgerichte, die gemäß Anhang VII des SRÜ gebildet werden. Obwohl sich diese Justizorgane historisch vor allem mit Fragen der Grenzabgrenzung, der Durchsetzung fischereirechtlicher Vorschriften und der Festhaltung von Schiffen befassten, betreffen heutige Verfahren zunehmend die Erhebung digitaler Beweise, Cyber-Eingriffe und die operative Überwachung.
Im Schiedsverfahren Arctic Sunrise (Niederlande gegen Russland, 2015) prüfte der Ständige Schiedshof die rechtlichen Grenzen staatlicher Durchsetzungsmaßnahmen, des Betretens von Schiffen und der Beschlagnahme elektronischer Beweismittel innerhalb der ausschließlichen Wirtschaftszone. Das Tribunal entschied, dass Durchsetzungsmaßnahmen des Küstenstaates, die zur nicht einvernehmlichen Beschlagnahme elektronischer Hardware, Kommunikationsprotokolle und persönlicher Aufzeichnungen an Bord von Schiffen unter fremder Flagge führen, strikt den Bestimmungen des SRÜ entsprechen müssen, welche die Jurisdiktion des Küstenstaates nach Artikel 73 begrenzen. Beschlagnahmen, die außerhalb der gesetzlichen Befugnisse erfolgen, verletzen die Rechte des Flaggenstaates und begründen die völkerrechtliche Staatenverantwortlichkeit.
Ebenso befasste sich im Fall Enrica Lexie (Italien gegen Indien, 2020) das Schiedsgericht nach Anhang VII des Seerechtsübereinkommens der Vereinten Nationen (SRÜ) mit dem Zusammenspiel zwischen der ausschließlichen Gerichtsbarkeit des Flaggenstaats, den hoheitlichen Befugnissen des Küstenstaats und der Erhebung digitaler forensischer Beweise nach einem Vorfall in internationalen Gewässern. Das Gericht betonte, dass staatliche Behörden bei der Erhebung forensischer Daten von ausländischen Schiffen die völkerrechtlichen Jurisdiktionsgrenzen beachten und Handlungen vermeiden müssen, die die souveräne Immunität oder die Gerichtsbarkeit des Flaggenstaats verletzen. Diese Präzedenzfälle bestätigen, dass die Erhebung digitaler Beweise im Rahmen maritimer Strafverfolgungsmaßnahmen den durch das SRÜ geschaffenen Jurisdiktionsrahmen respektieren muss.
Zukunftsperspektiven: Autonome Schifffahrt und algorithmische Telemetrie
Die Entwicklung autonomer Überwasserschiffe (Maritime Autonomous Surface Ships, MASS) stellt die maritimen Datenschutz- und Privatsphäreregime vor beispiellose Herausforderungen. Fernsteuerungszentralen, algorithmische Navigationssysteme und Modelle des maschinellen Lernens sind auf Satelliten-Datenströme mit hoher Bandbreite angewiesen, über die räumliche Lidar-Daten, kontinuierliche Videoübertragungen, biometrische Messdaten der Operatoren sowie Betriebsdiagnosen übermittelt werden. Mit zunehmender Autonomie verlagert sich die rechtliche Haftung von traditionellen Seeleuten hin zu Softwareentwicklern, Datenaggregatoren und Fernsteuerungsoperatoren.
In einem Umfeld autonomer Schifffahrt werden Integrität und Vertraulichkeit der maritimen Telemetrie zu grundlegenden Voraussetzungen für die Navigationssicherheit. Das Abfangen, Vortäuschen (Spoofing) oder unbefugte Verändern von Telemetriedatenströmen könnte zu katastrophalen Kollisionen oder Umweltkatastrophen führen. Die laufenden Arbeiten der Internationalen Seeschifffahrtsorganisation zur Einführung eines zunächst unverbindlichen und später verbindlichen MASS-Codes müssen neben technischen Konstruktionsanforderungen auch strenge Standards für Datensicherheit und Datenschutz integrieren. Die künftige Rechtsprechung wird die nach dem SOLAS-Übereinkommen vorgeschriebene Weitergabe räumlicher Daten zur Kollisionsvermeidung mit dem Schutz proprietärer Navigationsalgorithmen und der Privatsphäre der Fernsteuerungsoperatoren in Einklang bringen müssen.
Fazit
Die digitale Transformation der Handelsschifffahrt hat die rechtliche Architektur der Meerespolitik grundlegend verändert. Das traditionelle Seerecht, das im SRÜ auf physischen Grenzen und räumlichen Zonen aufbaut, muss sich an ein Umfeld anpassen, in dem elektronische Daten nahtlos über Jurisdiktionsgrenzen hinweg fließen. Die Vereinbarkeit der legitimen Erfordernisse der maritimen Sicherheit, des Umweltschutzes nach dem MARPOL-Übereinkommen und der Hafenstaatkontrolle mit den Persönlichkeitsrechten der Seeleute und den Rechten der Schiffsbetreiber an Betriebsdaten stellt eine wesentliche Voraussetzung für die moderne internationale Schifffahrt dar.
Während internationale Gerichte, Regulierungsbehörden und Flaggenstaatsverwaltungen sich mit diesen komplexen Fragen befassen, wird die harmonische Auslegung internationaler Seerechtsübereinkommen und Datenschutzstandards über die Stabilität und Widerstandsfähigkeit der globalen maritimen Governance entscheiden. Die Harmonisierung dieser Rechtsordnungen stellt sicher, dass der technologische Fortschritt die Sicherheit der Navigation und die Effizienz des Handels verbessert, ohne grundlegende Menschenrechte oder das durch das Völkerrecht begründete souveräne Gleichgewicht zu beeinträchtigen.
Comments
No comments yet.